


BAD HOMBURG / LONDON (IT BOLTWISE) – Fresenius Medical Care untersucht einen Cybersicherheitsvorfall mit unbefugtem Zugriff auf eine begrenzte Anzahl interner Systeme. Das Unternehmen betont, dass es keine Auswirkungen auf Medizinprodukte, Patientenversorgung, Produktion oder den laufenden Geschäftsbetrieb gab. Zur Eindämmung und Behebung hat der Konzern sofort Maßnahmen gestartet, führende Cybersicherheitsexperten eingebunden und Strafverfolgungsbehörden informiert. Offene Fragen bleiben laut Mitteilung, ob Daten abgegriffen wurden und welche Schäden entstanden sind.
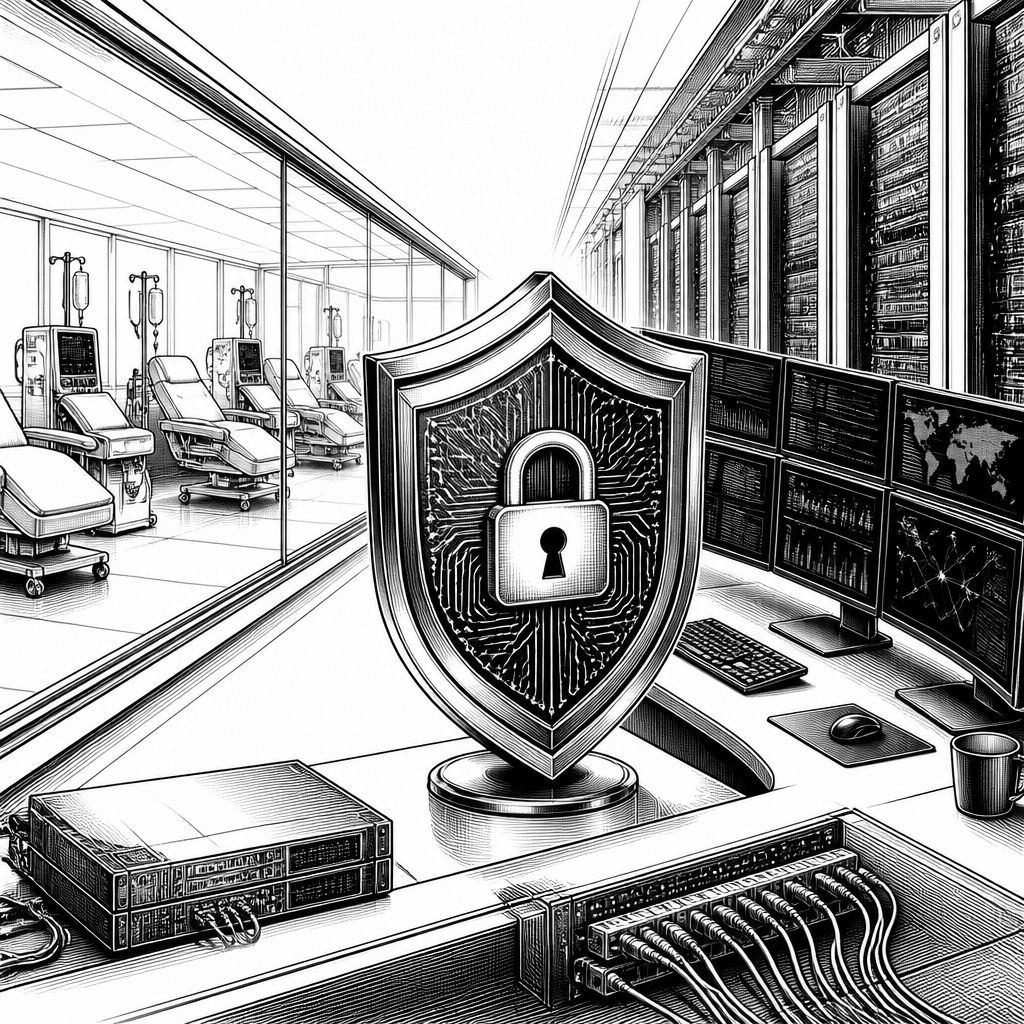
Im Umfeld von Dialyse und Heimversorgung ist der Sicherheitsanspruch besonders hoch, weil IT-Systeme unmittelbar mit klinischen Abläufen und Lieferketten verknüpft sind. Umso genauer schauen Analysten und IT-Leiter aktuell auf Fresenius Medical Care: Der DAX-Konzern prüft derzeit einen Cybersicherheitsvorfall, bei dem es nach eigenen Angaben zu einem unbefugten Zugriff auf eine begrenzte Anzahl interner Systeme gekommen ist. Auffällig ist dabei weniger die Existenz eines Vorfalls als die frühe Eingrenzung: Das Unternehmen erklärt, der Angriff habe keine Auswirkungen auf Medizinprodukte, die Patientenversorgung, die Produktion oder den laufenden Geschäftsbetrieb gehabt.
Technisch lässt sich diese Formulierung typischerweise nur dann verantwortungsvoll treffen, wenn das Incident-Response-Team die Angriffswirkung sehr früh segmentiert hat. In solchen Fällen wird oft zwischen betroffenen Netzzonen (zum Beispiel Office-IT versus Produktions-IT) sowie zwischen Datenklassen (z. B. Identitätsdaten, Labor-/Therapiedaten, Entwicklungs- oder Logistikdaten) unterschieden. Fresenius Medical Care beschreibt, dass der Vorfall auf interne Systeme begrenzt war und offenbar keine Prozesse in Richtung Patientendienst oder Fertigung angestoßen wurden. Zusätzlich gehört zu der Meldung der Standardbaustein der Reaktion: Man habe umgehend Maßnahmen zur Eindämmung und Behebung eingeleitet, zudem führende Cybersicherheitsexperten hinzugezogen und die zuständigen Strafverfolgungsbehörden informiert.
Für IT-Verantwortliche ist das Timing entscheidend: Schon die Tatsache, dass das Unternehmen die Behörden eingeschaltet hat, deutet darauf hin, dass es das Geschehen nicht als „isoliertes IT-Problem“ betrachtet. Gleichzeitig bleibt ein wichtiger Punkt offen, den viele Unternehmen in der ersten Kommunikation bewusst zurückhalten: Das Unternehmen machte keine Angaben zu weiteren Details wie der Höhe des Schadens oder ob Daten abgegriffen wurden. Genau diese Unklarheit ist für die Risikoanalyse zentral, denn die tatsächliche Relevanz eines Angriffs hängt häufig weniger vom Erstzugriff ab als davon, welche Daten (falls überhaupt) exfiltriert wurden und wie lange Angreifer unentdeckt bleiben konnten.
Der Vorfall trifft zudem auf ein Marktumfeld, in dem Cyberangriffe in Deutschland längst zum Normalfall im Risikomanagement gehören. In dem Bericht wird auf mehrere Beispiele verwiesen: So seien im Sommer Daten von Kunden eines Online-Shops gestohlen worden, und auch die Deutsche Bahn sei einem großangelegten Cyberangriff ausgesetzt gewesen, mit Folgen für Buchungs- und Auskunftssysteme. Berücksichtigt man außerdem ein Branchenbild, das auf einer Befragung unter rund 1.000 Unternehmen basiert, wonach 96 Prozent innerhalb eines Jahres betroffen waren oder entsprechende Vorfälle vermuten: Dann wirkt die Meldung von Fresenius Medical Care wie ein weiterer, aber nicht ungewöhnlicher Baustein in einer langanhaltenden Bedrohungslage. Für Unternehmen heißt das: Resilienz entsteht weniger durch einzelne „Schutzmaßnahmen“, sondern durch wiederholte Übungen, klare Zuständigkeiten und schnelle Triage im Ereignisfall.
Auch an der Börse spielt die Informationslage eine Rolle. Die Fresenius-Medical-Care-Aktie notierte laut Meldung zeitweise 0,69 Prozent leichter bei 39,03 Euro über XETRA. Kurzfristig reagieren Kurse häufig auf zwei Faktoren: erstens darauf, wie glaubwürdig und präzise die Auswirkungen beschrieben werden, und zweitens darauf, ob weitere Eskalationen oder neue Erkenntnisse erwartet werden. Dass das Unternehmen gleichzeitig keine Schadenshöhe und keine Aussage zur Datenexfiltration lieferte, kann Anlegern zwar Hinweise auf frühe Eindämmung geben, lässt aber naturgemäß einen Restunsicherheitsfaktor bestehen. In der Praxis führt das oft zu einer Phase erhöhter Volatilität, bis forensische Ergebnisse und technische Indikatoren vorliegen.
Für die technische Einordnung lohnt es sich, auch den Blick auf Abwehrtechnik und Detektion zu schärfen. Viele Organisationen setzen inzwischen verstärkt auf KI-gestützte Ansätze in der Security Operations, etwa zur Anomalieerkennung in Netzwerk-Logs oder zur Priorisierung von Alerts nach Mustern aus früheren Vorfällen. Entscheidend ist jedoch, dass KI keine forensische Beweiskette ersetzt: Wenn ein Angriff wirklich untersucht wird, braucht es weiterhin saubere Evidenz, belastbare Zeitsynchronisation (Uhren/Logs), Segmentierungsnachweise und eine nachvollziehbare Incident-Chain. Fresenius Medical Care betont zwar vor allem Reaktion und Zusammenarbeit, doch genau hier liegt der Zusammenhang: Eine gute Tool-Kette reduziert Reaktionszeit, aber sie muss in einen Prozess eingebettet sein, der Patientensicherheit und Betriebskontinuität als oberstes Ziel behandelt.
Was für Unternehmen aus der Meldung praktisch folgt, ist weniger „Panik“, sondern eine Überprüfung der eigenen Annahmen. Erstens: Prüfen, ob interne Systeme im Ernstfall wirklich so segmentiert sind, dass betroffene Zonen nicht ohne Weiteres in Richtung klinischer oder produktiver Prozesse durchschlagen. Zweitens: Sicherstellen, dass Zuständigkeiten zwischen IT, Datenschutz, Einkauf/Produktion und Legal klar definiert sind, damit Behördenkontakt und Krisenkommunikation nicht parallel, sondern abgestimmt laufen. Drittens: Den eigenen Forensik- und Wiederherstellungsplan an der Realität ausrichten – mit Kriterien, wann Systeme offline gehen, wann sie nur isoliert werden und wie Updates/Backups nachgewiesen werden. Während das Verfahren gegen solche Vorfälle grundsätzlich laufen kann, bleibt für den weiteren Verlauf vor allem die Antwort auf die Frage relevant, ob Daten abgegriffen wurden und welche konkreten Systeme betroffen waren.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Fresenius Medical Care: Cyberangriff betrifft nur interne Systeme und bleibt ohne Patientenfolgen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Fresenius Medical Care: Cyberangriff betrifft nur interne Systeme und bleibt ohne Patientenfolgen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Fresenius Medical Care: Cyberangriff betrifft nur interne Systeme und bleibt ohne Patientenfolgen« bei Google Deutschland suchen, bei Bing oder Google News!