
LONDON (IT BOLTWISE) – Im Google Play Store ist erneut eine als PDF-Reader getarnte Schadsoftware aufgetaucht. Die Anwendung diente als verdeckter Verteiler und erreichte vor der Entfernung mehr als 10.000 Installationen. Laut Zscaler ThreatLabz zielt der Banking-Trojaner Anatsa darauf ab, Zugangsdaten abzugreifen und Login-Seiten nachzubauen. Betroffene sollen ihre Geräte umgehend überprüfen und Berechtigungen restriktiv prüfen.
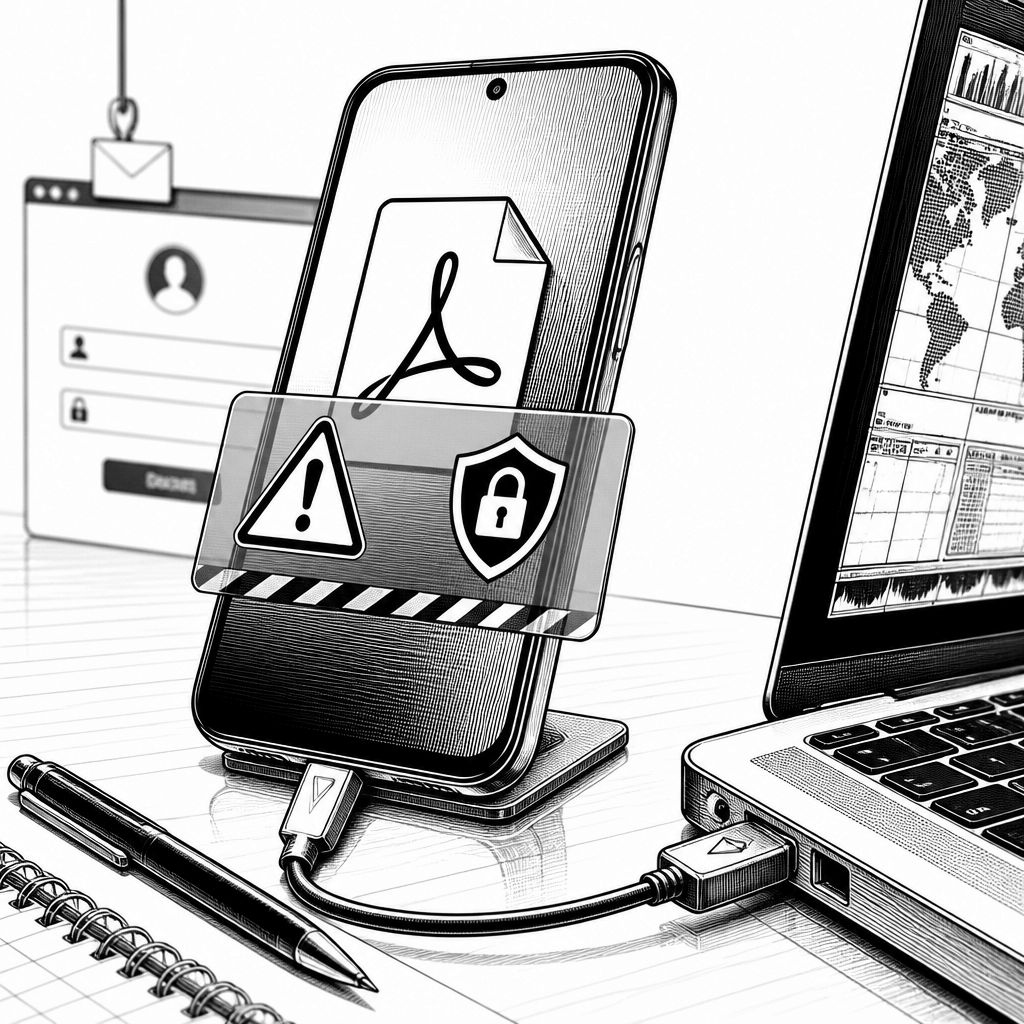
Im Google Play Store ist eine als Dokumentenleser getarnte Android-App entdeckt worden, die nicht nur harmlos PDF-Dateien anzeigen sollte, sondern einen Banking-Trojaner nachlädt. Bemerkenswert ist dabei weniger die Existenz von Schadcode an sich, sondern die Strategie: Die Angreifer verpacken die eigentliche Nutzlast in eine App, die auf den ersten Blick einen klassischen „Reader“-Use-Case bedient. Das senkt die Hürde für Installation und Aktivierung deutlich, weil Nutzer beim Öffnen vermeintlich „bekannter“ Funktionen keine Alarmglocken hören. Laut Zscaler ThreatLabz wurde die App zunächst weiter verteilt, bis sie entfernt werden konnte.
Zscaler ThreatLabz ordnet die Kampagne zeitlich ein und nennt als Ausgangspunkt einen X-Post vom 8. Oktober. In den Angaben heißt es, dass das Programm vor der Entdeckung bereits mehr als 10.000 Installationen verzeichnet habe. Technisch folgt daraus ein typisches Muster: Der erste Schritt besteht häufig aus einer Basisanwendung, die dem Nutzer keine auffälligen Signale liefert, während sie im Hintergrund nur die nächste Phase vorbereitet. Nach der Installation stellt die App laut Bericht Verbindungen zu externen Servern der Cyberkriminellen her. Diese „Beacon“-ähnliche Kommunikation dient dazu, zur richtigen Zeit die nächste Komponente zu laden und damit die Wahrscheinlichkeit zu erhöhen, dass Sicherheitsmechanismen wie erste Erkennungsroutinen greifen, bevor überhaupt echte Nutzlast sichtbar wird.
Der eigentliche Banking-Trojaner Anatsa (auch als TeaBot bezeichnet) wird anschließend nachgeladen und greift gezielt auf sensible Finanzdaten zu. Zscaler beschreibt, dass die Schadsoftware auf mehr als 830 Finanzinstitute ausgerichtet sei. Das ist für Angreifer strategisch attraktiv, weil sie damit nicht auf ein einzelnes Zielsystem begrenzt sind, sondern eine ganze Klasse möglicher Bank- und Zahlungsprozesse abdecken. In der Praxis erfolgt der Diebstahl über nachgebaute Login-Seiten, die sich an echten Banking-Apps orientieren, sowie über einen Missbrauch von Android-Bedienungshilfen. Damit können Eingaben abgegriffen werden, ohne dass Nutzer zwangsläufig unmittelbar merken, dass eine Komponente im Hintergrund ihre Interaktion „mitliest“ oder weiterverarbeitet.
Für die IT-Sicherheit ist außerdem die sogenannte Dropper-Logik zentral. Der Bericht stellt heraus, dass es bereits 2024 größere Anatsa-Kampagnen gegeben habe, in denen Angreifer gefälschte PDF- und QR-Code-Reader als Dropper verwendeten. Das bedeutet: Die erste, scheinbar harmlose App wird bewusst so gestaltet, dass sie wie ein legitimes Update oder eine übliche Funktion wirkt, während sie später den eigentlichen Schadcode nachschiebt. Solche mehrstufigen Konstruktionen sind für Verteidiger schwerer zu analysieren, weil sie nicht zwingend beim ersten App-Start vollständig sichtbar werden. Gleichzeitig erhöhen sie die Überlebensfähigkeit gegenüber statischen Prüfungen im App-Ökosystem: Wer nur auf das Paket mit der sichtbaren Oberfläche achtet, übersieht oft die zweite Stufe.
Verbraucher sollten bei solchen Fällen nicht nur auf die Entfernung aus dem Store schauen, sondern die installierte Lage aktiv prüfen. Die Empfehlung der Verbraucherzentrale geht in dieselbe Richtung: Apps möglichst aus offiziellen App-Stores beziehen, Berechtigungen installierter Programme kontrollieren und sensible Datenzugriffe nur dann erlauben, wenn sie für den konkreten Zweck der App notwendig sind. Gerade bei Readern ist das plausibel: Ein PDF-Viewer benötigt typischerweise keinen Zugriff auf Inhalte in einer Weise, die für Banking-Interaktionen relevant wäre. Auffällig ist daher vor allem, wenn eine vermeintliche Dokumenten-App Berechtigungen hat, die über das erwartbare Funktionsprofil hinausgehen, etwa bei Funktionen, die Eingaben überwachen oder mit anderen Apps interagieren könnten.
Aus Sicht der Verantwortlichen in Unternehmen und bei Sicherheitsverantwortlichen lohnt zudem der Blick auf die Erkennungs- und Abwehrkette. Mobile Threats wie Anatsa zeigen, dass „Perimeter“-Denken (nur der Store) nicht reicht: Selbst ein offizieller Vertriebskanal kann Missbrauch ermöglichen, wenn Nutzlast und Timing getrennt sind. Praktisch bedeutet das, dass Mobile-Device-Management (MDM), Endpoint-Detection- und -Response-Strategien sowie App- und Berechtigungsrichtlinien stärker auf Verhaltenssignale ausgerichtet werden sollten. Dazu zählt auch, dass Organisationen Mitarbeitende anleiten, verdächtige App-Installationen nicht nur zu löschen, sondern die Berechtigungs- und Sitzungsseite mitzudenken (z. B. betroffene Konten prüfen), weil die Angreifer durch die getarnten Login-Prozesse ohnehin im Griff sein können, sobald Eingaben kompromittiert wurden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Gefälschter PDF-Reader bringt Banking-Trojaner Anatsa auf Android" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Gefälschter PDF-Reader bringt Banking-Trojaner Anatsa auf Android" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Gefälschter PDF-Reader bringt Banking-Trojaner Anatsa auf Android« bei Google Deutschland suchen, bei Bing oder Google News!