
LONDON (IT BOLTWISE) – Der Android-Banking-Trojan Hirudo ersetzt legitime Banking-Apps durch präparierte Kopien, die Sicherheitsprüfungen direkt in der App aushebeln. Die Kampagne identifiziert Ziel-Apps über Accessibility, prüft Zertifikate gegen eine Referenz und startet dann eine gefälschte Update-Meldung, die zur parallelen Installation der manipulierten Variante führt. Forscher berichten zudem von Maßnahmen wie VPN-Tarnung, um Online-Checks zu reduzieren, sowie einer serverseitig gelieferten „Integrity“-Bewertung. Für Verteidiger heißt das: Lokale App-Signale müssen als angreifergesteuert betrachtet und serverseitig abgesichert werden.
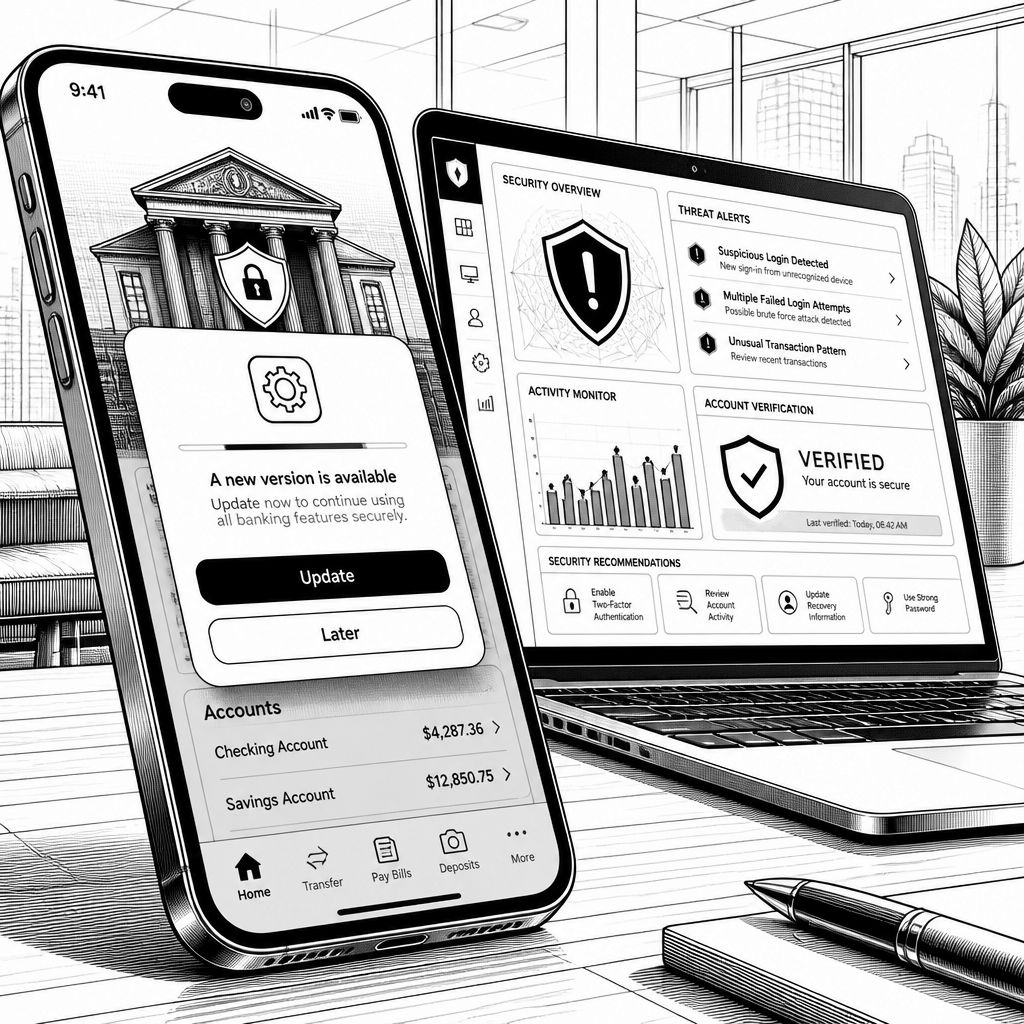
Der Android-Banking-Trojan Hirudo zeigt, wie schnell sich Malware-Strategien von reiner Datenernte zu aktiver Manipulation von Sicherheitsentscheidungen entwickeln. Statt nur Anmelde-Overlays, Screen-Capture oder Fernsteuerung zu liefern, setzt Hirudo auf einen besonders wirksamen Hebel: Er ersetzt die Ziel-Banking-App durch eine „zweite“, präparierte App-Kopie. Dadurch verlagert sich das Kräfteverhältnis von klassischen Angriffspunkten auf dem Gerät hin zu den Integritäts- und Freigabeprüfungen, die innerhalb der Banking-App selbst stattfinden. Das macht die Kampagne nicht nur technisch anspruchsvoller, sondern auch für Unternehmen schwerer zu erkennen, weil das Verhalten nach der Ersetzung scheinbar aus der App heraus „normal“ wirkt.
Technisch beginnt das Vorgehen bei Hirudo mit einem Dropper, der als separate Installation ausgeliefert wird und erst nach der Vergabe eigener Rechte aktiv werden kann. Laut den Forschern werden Dropper-Apps über scheinbar harmlose Inhalte in WebViews und Katalog-/Short-Drama-Ansichten getarnt. Hinter diesen Oberflächen läuft eine feste Start-Routine: Der Dropper sammelt Trackingdaten, lädt eine Kampagnenkonfiguration und prüft, ob der eigentliche Hirudo-Payload bereits installiert ist, wobei auch die Accessibility- sowie Notification-Zugriffsrechte eine Rolle spielen. Fehlt der Payload, zeigt die App eine gefälschte In-App-Update-Meldung an, um genau diese Installation anzustoßen. Zusätzlich versuchen die Angreifer, die Detektion durch das Umgehen von Online-Überprüfungen zu erschweren: Wie im beschriebenen Fall wird vor der Payload-Installation ein bewusst nicht funktionales VPN konfiguriert, damit cloudbasierte Prüfungen, etwa durch Play-Analyse-Dienste, weniger greifen.
Besonders auffällig ist die Art, wie Hirudo die Ziel-App dann gezielt ersetzt. Im Fall von acht identifizierten indonesischen Banking-Anwendungen erkennt der RAT die installierte Banking-App über Accessibility, überprüft das Signing-Zertifikat gegen eine gespeicherte Referenz und löst danach ein fiktives „Update“-Prompt aus. Der Prozess öffnet dabei den Android-Deinstallationsdialog für die echte App, ohne dass der Nutzer aktiv eingreifen muss, und lädt in der Zwischenzeit die bank-spezifische Ersatzversion parallel herunter. Damit entsteht eine Art „tauschender“ Angriffskette: Der Nutzer sieht eine Update-Logik, während das System technisch in eine Situation geführt wird, in der die manipulierte Kopie die Rolle der Original-App übernimmt. Für Verteidiger ist dabei entscheidend, dass Hirudo laut Beschreibung Mechanismen nutzt, um lokale Antworten zu füttern, die eigentlich Schutzfunktionen stützen sollen – etwa indem die App-Zertifikatsantworten kontrolliert, der Abfrageumfang zu aktiven Accessibility-Diensten manipuliert und zudem der FLAG_SECURE-Umgang so verändert wird, dass Screens aus der Fernwartung heraus aufgezeichnet werden können.
Auch beim Thema Play-Integrity greifen die Angreifer offenbar in das Zusammenspiel zwischen App und Prüflogik ein. Statt Integritätsanfragen „echt“ im erwartbaren Pfad zu erzeugen, werden Requests laut Beschreibung an einen operatorkontrollierten Server weitergeleitet, der eine verwertbare Antwort zurückgibt. Ein weiterer Punkt ist die Attestation-Schlüsselverwaltung: Die attestation keybox, die die Hooking-Engine mitliefert, stammt nicht aus einer legitimen Betreiberkette, sondern wurde als öffentlich geleaktes Material beschrieben. Eward Driehuis, Vice President of Fraud Engineering bei ThreatFabric, fasst die strategische Idee zusammen: „The operation combines credential theft, device takeover, screen and camera capture, and SMS theft, in combination with a fairly mature backend.“ Entscheidend ist zudem, was daraus für das Sicherheitsdesign folgt: Eine „gültige“ Integritätsantwort allein belegt nicht zwingend, dass die App unverändert ist, wenn die Prüfung im Kommunikationsfluss manipuliert wird.
Der Dropper und die Hooking-Engine sind damit nicht nur ein Werkzeug zur Umgehung einzelner Checks, sondern ein wiederverwendbarer Ansatz. Hirudo zielt auf die Signale, die Apps lokal produzieren oder an Schutzkomponenten übergeben – Signaturen, Listen aktiver Accessibility-Dienste, Attestation-Verdikte und weitere kontextnahe Indikatoren – und setzt diese so ein, dass die eigentliche Sicherheitslogik der Banking-App im Ergebnis angreifergesteuert wirkt. ThreatFabric beschreibt deshalb eine Verschiebung des Angriffswegs: „By moving its tampering inside the target app“, so die Kernaussage, verschiebt sich der Wettbewerb von der Geräteebene zu den Integritätschecks der Anwendung selbst; außerdem wird aus einer einmaligen Patch-Strategie eine eher generische Engine, die sich auf weitere App-Varianten und Regionen übertragen lässt. Für Unternehmen bedeutet das: Wenn eine App nach der Ersetzung „korrekte“ lokale Informationen liefert, muss deren Vertrauenswürdigkeit neu bewertet werden – mit dem Fokus auf serverseitige Verifikation statt alleiniger App-intern produzierter Evidenzen.
Ein weiterer Baustein der Kampagne ist die Social-Taktik, die die Installation anstoßen soll. Laut den Forschern werden Nutzer über gefälschte Webseiten zu Ziel führen, die als Google-Play-Store-Landingpages für Shopping-, Short-Drama- oder Fußball-Apps erscheinen. Anzeigen in sozialen Netzwerken sollen dabei den Traffic erzeugen. Damit treffen zwei Ebenen aufeinander: Erstens wird die Erstinstallation durch UI-nahe Lures orchestriert, zweitens wird die eigentliche Schadenswirkung durch eine technisch tiefere Manipulation der Ziel-App strukturiert. Dieses Muster hat auch Parallelen zu früher beschriebenen Android-Operationen, bei denen Accessibility-Rechte für umfassende Kontrolle genutzt wurden; Hirudo geht jedoch den nächsten Schritt, indem es nicht nur übernimmt, sondern die Integritätsprüfung selbst zur angreifbaren Schnittstelle macht.
Aus Verteidigersicht liegt die zentrale Konsequenz in der Messstrategie. ThreatFabric formuliert sinngemäß, dass Apps, sobald sie ersetzt werden können, lokal produzierte Signale nicht mehr als neutral gelten sollten. Praktisch heißt das: Banking-Workflows sollten Authentifizierungs- und Integritätsentscheidungen nicht ausschließlich auf App-intern erzeugte Artefakte stützen, sondern Kombinationen aus serverseitigen Checks, plausibilitätsbasierten Risikoprofilen und Transaktionskontext verwenden. Die Kampagne beschreibt zudem einen Backend, der Kampagnen- und Gerätedaten verwaltet, darunter Geräteinformationen, Sperrbildschirm-Historien und finanzbezogene Risiko-Signale. Genau solche Datenpunkte können Unternehmen als zusätzliche Signalschicht nutzen, um Muster zu erkennen, die bei echten Kundenprozessen weniger wahrscheinlich sind. Für Sicherheitsteams ist zudem ein operatives Thema wichtig: Offline-Mechanismen und alternative Detektionspfade greifen zwar, aber ein Angriff, der die „Bewertung“ der App in den Kommunikationsfluss verlegt, muss mit einer Architektur beantwortet werden, die Vertrauen nicht nur am Client festmacht.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Hirudo: Android-Banking-Trojan ersetzt Apps mit gepatchten Kopien und umgeht App-Sicherungen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Hirudo: Android-Banking-Trojan ersetzt Apps mit gepatchten Kopien und umgeht App-Sicherungen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Hirudo: Android-Banking-Trojan ersetzt Apps mit gepatchten Kopien und umgeht App-Sicherungen« bei Google Deutschland suchen, bei Bing oder Google News!