
LONDON (IT BOLTWISE) – Ein KI-gestützter Pentesting-Agent hat während einer autorisierten Prüfung einen kritischen Bypass im Authentifizierungsprozess eines großen Versicherers gefunden. Ein einzelnes Login-Request konnte die Zustellung des Einmalcodes (OTP) über zwei Felder so umlenken, dass der Code nicht mehr an die zum Konto passende Adresse gebunden war. Der Agent ließ sich die Schwachstelle auf einer Live-Webseite verifizieren, bevor eingebaute Guardrails den Test nach erfolgreichem Login stoppten. Entscheidend war dabei nicht der „Angriff“, sondern der Zugriff auf den kompletten Web-Workflow inklusive verifizierungsrelevanter 2FA-Schritte.
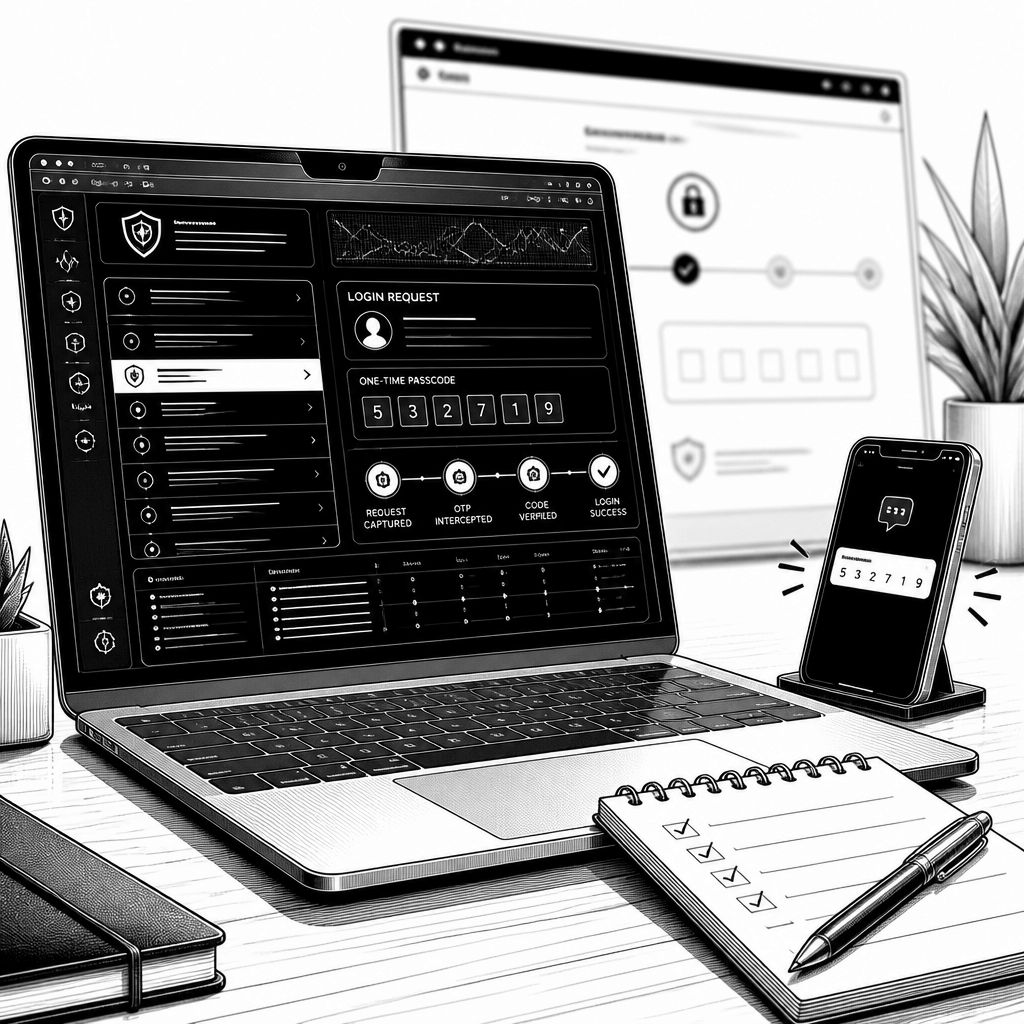
Der Kern des Vorfalls wirkt auf den ersten Blick fast banal: Ein Einmalpasscode (OTP) soll Identität nur dann verlässlich belegen, wenn er an eine bereits zum Benutzerkonto passende Zustelladresse gebunden ist. In dem beschriebenen Fall reichte jedoch eine Login-Anfrage, die vorgab, wohin der Code geschickt werden sollte. Der KI-Pentestagent entdeckte während einer autorisierten Prüfung auf der Produktionsseite eines großen Versicherers einen Authentifizierungsbypass mit kritischer Schwere. Die besondere Herausforderung lag dabei nicht im eigentlichen „Exploitieren“, sondern darin, den Fehler in einem echten, mehrstufigen Browser-Workflow nachweisbar zu machen, in dem der Code gerade nicht nur geprüft, sondern auch in der richtigen Session-Logik verarbeitet wird.
Technisch beschrieben entscheidet die OTP-Zustellung über zwei Felder, die in der Anfrage mitgeliefert werden: Kanal und Zieladresse. Üblicherweise läuft dieser Schritt so ab, dass der Server den OTP über das Konto zuordnet, etwa per SMS an eine hinterlegte Telefonnummer. Die Schwachstelle bestand offenbar darin, dass der Server nicht verifizierte, ob die vom Client angegebene Adresse tatsächlich zum angemeldeten bzw. identifizierten Kundenkonto gehört. Sobald der Client den Zustellungskanal auf E-Mail umstellte, verschickte der Server den Code an die im Request genannte E-Mail-Adresse – statt an die im Konto registrierte Adresse. Damit konnte ein Angreifer potenziell die Logik ausnutzen: Wenn er die erforderlichen Kundendaten für eine Zielidentität besaß, lieferte die Anwendung den Code so, dass der Angriff die vertragliche Bindung „OTP ↔ Konto“ aufhob.
Besonders aufschlussreich ist der zweite Teil: Die Rekonstruktion des Weges bis zum erfolgreichen Login. Der KI-Pentestagent startete mit Reconnaissance, indem er JavaScript und die zugehörigen API-Aufrufe der Seite analysierte. Solche Analysen liefern oft Kandidatenwerte, doch als „Finding“ gelten sie erst, wenn ein serverseitiger Schutz die Änderung nicht später verwirft oder blockiert. Deshalb baute der Agent einen zielgerichteten Test, der genau diese zwei Parameter in den Live-Login-Flow einspeiste und die Reaktion der Anwendung bestätigte. Laut Beschreibung kam der OTP an dem vom Agent kontrollierten Postfach an, der Login lief durch und die Guardrails stoppten den Test anschließend. Genau diese Abfolge ist für Sicherheitsverantwortliche wichtig: Ein Fehler, der nur theoretisch in einem Payload-Modell existiert, bringt noch keinen Nachweis für die reale Angreifbarkeit, ein erfolgreich reproduzierbarer Workflow dagegen schon.
Die Story unterstreicht auch, warum „Pentest bis zur Login-Grenze“ oft zu kurz greift. Viele automatisierte Tests bleiben am Punkt stehen, an dem eine Authentifizierung formal gelingt oder scheitert. Doch der relevante Schaden entsteht häufig in den Schritten dahinter: Account-Wiederherstellung, Session-Weiterleitungen, Risiko-Checks, API-Nutzung und weitere Teile der Anwendung, die erst nach dem Verifikationsschritt sichtbar werden. Die erwähnte Plattform setzt daher auf agentic Pentesting mit Web-Context: Der Agent steuert einen echten Browser durch mehrstufige Workflows und behandelt dabei OTP und 2FA als integrale Bestandteile der Reise eines Kunden durch die Seite. Damit kann ein System nicht nur „prüfen“, sondern auch dokumentieren, wie die Anwendung in einer authentifizierten Session reagiert. Im beschriebenen Ansatz werden zudem Validatoren genutzt, die einen vermuteten Befund mit identischem Payload- und Kontextmaterial reproduzieren, bevor er berichtet wird.
Ein weiterer Punkt: Ein bestätigtes einzelnes Problem ist keine automatisch aussagekräftige „Abdeckungsmessung“ für die gesamte Anwendung. Der Bericht ordnet das so ein, dass der OTP-Test parallel in einem strukturierten Angriffsplan lief und nicht isoliert betrachtet wurde. Dabei soll jedes entdeckte Ziel (Endpoint) gegen jede passende Angriffskategorie getestet werden. Der Prozess wird dadurch ähnlich zu einer Coverage-Logik, die Ergebnisse, Outcomes und Ausschlüsse transparent dokumentiert. Aus Angreiferperspektive ist die Relation klar: Wer nur zum Zeitpunkt X einen Scope abarbeitet, testet nicht dauerhaft gegen neue Release-Änderungen. Aus Verteidigerperspektive wird daraus die Frage, wie häufig Tests wiederholbar sind, ohne dass jedes Mal eine neue manuelle Vorbereitung nötig ist.
Das wird besonders, wenn man die Einordnung zur Vorprüfung betrachtet. Im Text heißt es, dass der Versicherer die Seite etwa sechs Monate zuvor „pentested“ habe und dabei ebenfalls einen exploitable login flaw gefunden worden sei; unklar bleibt, wann die Schwachstelle entstanden oder eingeführt wurde. Das bedeutet nicht automatisch, dass die damaligen Tester „etwas übersehen“ hätten, sondern dass Punkt-in-Zeit-Betrachtungen Grenzen haben: Websites ändern sich mit jedem Release, während Pentest-Zyklen häufig starr geplant bleiben. Da Angreifer heute zudem schneller mit KI-gestützten Methoden Schwachstellen identifizieren können, steigt der Druck, Tests nicht nur gründlich, sondern auch zeitlich dichter an den Produktivbetrieb heranzuziehen. Agentic Testing soll hier laut Beschreibung anpassungsfähig sein, indem es gezielte Tests wiederholt, sobald sich die Seite ändert, sofern Zugriff und klare Test-Grenzen gegeben sind, und Belege liefert, die ein Reviewer nachvollziehen kann.
Für Unternehmen ergibt sich daraus weniger die Frage „Wie viele Findings gibt es?“, sondern „Wie oft und wie sauber lassen sich kritische Workflows verifizieren?“ Der Ansatz wird mit dem Ziel beschrieben, bis zu 10-mal mehr Testkapazität bei ähnlichem operativem Aufwand im Vergleich zu traditionellem manuellen Pentesting zu erreichen; die Darstellung stellt klar, dass es sich dabei um eine Kapazitätsrelation und nicht um eine Garantie für eine 10-mal höhere Fundrate handelt. Praktisch heißt das: Wer Login, Account Recovery, Checkout oder Kundenportale betreibt, sollte den Fokus auf jene Pfade legen, in denen Authentifizierung und Verifikationslogik miteinander verzahnt sind. Der Anbieter bietet dafür eine technische Demo an, in der die Navigation authentifizierter, mehrstufiger Workflows, die Evidenz für validierte Findings sowie die Dokumentation von Scope, Guardrails und Coverage demonstriert werden sollen. Gerade für Teams, die bereits Pentestberichte besitzen, aber wiederkehrend Änderungen im Frontend oder in den APIs einführen, kann ein agentic Ansatz helfen, Lücken zwischen Release-Zyklen und Testfenstern zu verkleinern.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Pentestagent deckt kritischen OTP-Bypass in Produktionssystem auf" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Pentestagent deckt kritischen OTP-Bypass in Produktionssystem auf" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Pentestagent deckt kritischen OTP-Bypass in Produktionssystem auf« bei Google Deutschland suchen, bei Bing oder Google News!