


LONDON (IT BOLTWISE) – Das MHS GENESIS Patient Portal für Nutzer von Militär-Behandlungsstätten soll auf myAuth statt DS Logon umstellen. Der geplante Termin kurz vor Jahresende wurde bereits verschoben; bis jetzt nennt die Aktualisierung keinen konkreten Umstellungstag. Betroffene können weiterhin DS Logon oder eine Common Access Card (CAC) verwenden, während myAuth für das neue Login-Modell vorbereitet wird. Für die Anmeldung über myAuth sind je nach Nutzerkonto ein CAC, die Okta Verify-App oder eine Kombination aus Benutzername/Passwort und Multi-Faktor-Authentifizierung vorgesehen.
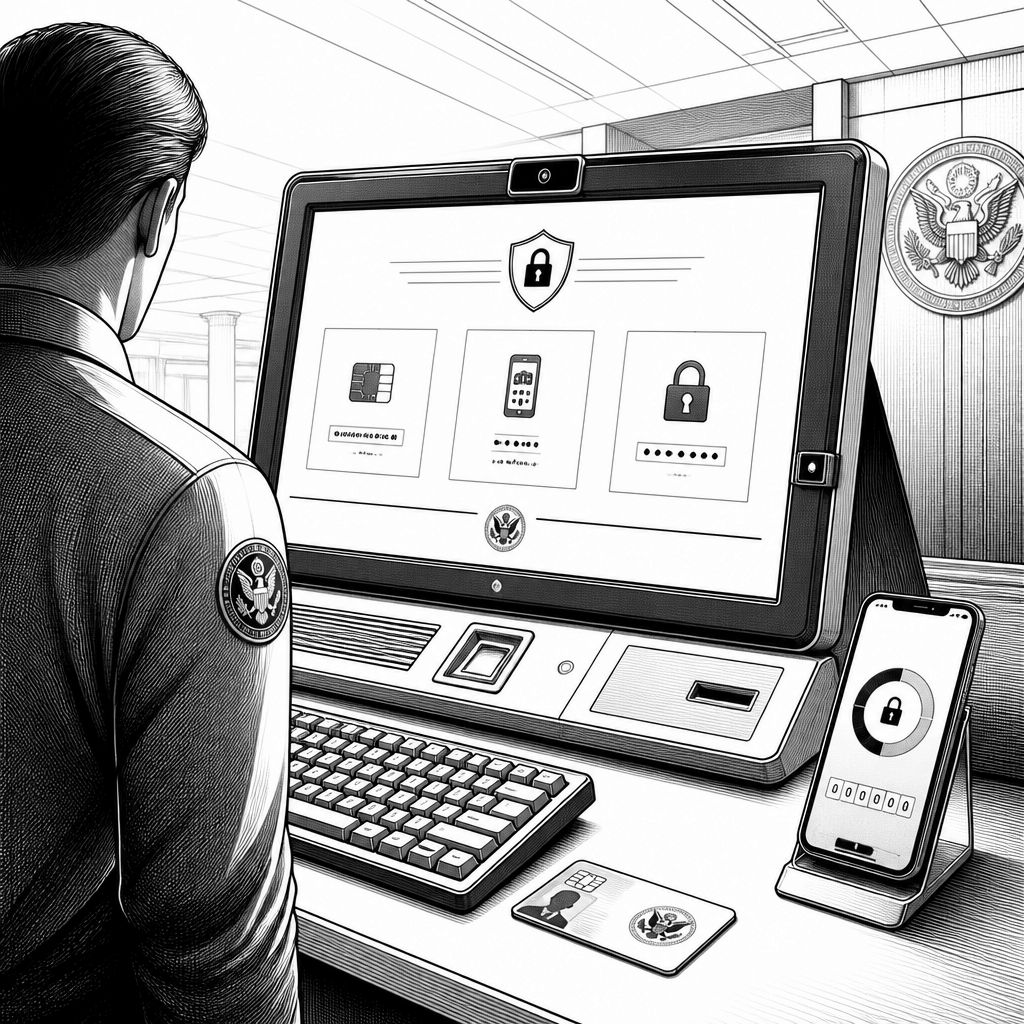
Der Login-Prozess fürs MHS GENESIS Patient Portal steht offenbar vor einer grundlegenden Umstellung, aber mit einem wichtigen Unterschied: Der ursprünglich kommunizierte September-Plan ist ausgeblieben. In der Aktualisierung rund um den Wechsel vom bisherigen DS-Logon-System zu myAuth wird zwar weiterhin das Ziel bestätigt, jedoch bleibt der genaue Stichtag zunächst offen. Für viele TRICARE-Nutzende ist damit weniger die technische Migration selbst die Schlagzeile, sondern die praktische Auswirkung auf den Alltag: Wer bisher DS Logon genutzt hat, findet den Login weiterhin vor, während die eigentliche Umstellung offenbar zeitlich nach hinten rutscht.
Technisch betrachtet geht es bei der Änderung nicht nur um ein anderes Benutzerkonto-Formular, sondern um eine andere Identitäts-Schicht für mehrere digitale Angebote. myAuth soll als zentraler Zugang dienen und wird bereits in Regionen und Plattformen eingesetzt, etwa durch TRICARE-Contractors in Ost- und Westregionen sowie über weitere Systeme wie die Pentagon-Optionen für die ID-Card-Verwaltung. Damit folgt der Prozess dem Muster, das man in Enterprise-IT schon lange kennt: Statt pro Anwendung ein eigenes Loginsilo zu betreiben, wird eine konsolidierte Authentifizierungsplattform vorgeschaltet. Für das MHS GENESIS Portal gilt diese Logik jedoch nur in einem klar abgegrenzten Rahmen: Betroffen sind vor allem Personen, die ihre Gesundheitsdaten über military treatment facilities (MTFs) beziehen.
Für die Nutzerseite bleibt die wichtigste Frage, was konkret beim Login passiert. Laut den Angaben zur myAuth-Anmeldung können Personen mit DS-Logon-Konto oder CAC ihre bisherigen Zugangsdaten verwenden, um ein myAuth-Konto zu erstellen. Nach der Kontoerstellung steht dann je nach Zugangstyp ein anderes Authentifizierungsprofil bereit: Die Anmeldung kann über die CAC erfolgen, über die Okta Verify-App oder über Benutzername und Passwort ergänzt um eine „secure multi-factor authentication method“ – im Text als typischerweise ein Einmalpasscode beschrieben, der per E-Mail zugestellt wird. Diese Kombination ist im Kern ein klassisches Multi-Faktor-Setup: Wissen (Benutzername/Passwort) plus Besitz oder Kanal (Okta Verify bzw. E-Mail-Code) reduziert das Risiko, dass ein kompromittiertes Passwort allein ausreicht.
Dass die Umstellung zeitlich verschoben wurde, zeigt sich auch in den beobachtbaren Login-Optionen kurz nach der geplanten Änderung. Der Login-Link zur Patientenportal-Seite, der in der Mitteilung enthalten war, bot bis mindestens zum 5. Oktober weiterhin DS-Logon-Zugänge an. Gleichzeitig verwiesen Links von anderen offiziellen Seiten – etwa aus dem Umfeld von MyArmyBenefits – zu diesem Zeitpunkt bereits auf eine myAuth-Login-Seite. Das Muster deutet darauf hin, dass Portallogik, Weiterleitungen und Identitätsdienste nicht zwingend synchron für alle Einstiegspunkte umgestellt werden. Für IT- und Sicherheitsverantwortliche ist das relevant, weil solche Zwischenphasen häufig zusätzliche Komplexität erzeugen: unterschiedliche Redirect-Pfade, inkonsistente Auth-Mechanismen je nach Einstiegsdomain und damit eine erhöhte Gefahr von Supportaufkommen, selbst wenn die eigentlichen technischen Komponenten bereits bereitstehen.
Auch für die Reichweite des myAuth-Zugangs gilt: Die gleichen Anmeldeinformationen sollen sich für weitere myAuth-basierte Angebote wiederverwenden lassen. Genannt werden milConnect, Military OneSource und außerdem das Express-Scripts-Portal für TRICARE-Pharmazieangelegenheiten. Gleichzeitig wird ausdrücklich darauf hingewiesen, dass für diese und weitere Seiten unter Umständen weiterhin andere Loginoptionen verfügbar sind. Genau hier liegt für Nutzer oft der praktische Nutzen: Wer myAuth einmal sauber hinterlegt hat, kann in mehreren Portalen mit konsistenten Identitätsdaten arbeiten. Für die Architektur bedeutet das eine Vereinheitlichung der Identität, während die Autorisierung pro Anwendung weiterhin über Rollen, Berechtigungen und Datenkontexte getrennt bleiben muss.
Operativ bleibt für Betroffene vor allem die Frage nach Hilfestellung, falls das myAuth-Konto nicht wie erwartet entsteht. MOAA verweist dazu auf ein myAuth Help Center mit Schritt-für-Schritt-Anleitung zur Kontoerstellung sowie auf Antworten zu häufigen Fragen. Für individuelle Probleme nennt der Text zudem eine Kontaktmöglichkeit beim Defense Manpower Data Center unter (800) 368-3665. Aus Sicht der IT-Services ist das ein typischer Umgang mit Migrationen: Während die Kernfunktion (Login) im Hintergrund umgebaut wird, wird der Support auf die wahrscheinlichsten Übergangsfehler konzentriert – etwa bei der Ersteinrichtung, bei der Verknüpfung von DS-Logon-Credentials oder bei der Aktivierung von Multi-Faktor-Methoden wie Okta Verify beziehungsweise Einmalcodes.
Insgesamt zeigt der Vorgang, wie sicherheitsorientierte Identitätsplattformen schrittweise in bestehende Gesundheits- und Verwaltungsportale eingezogen werden. Die Umstellung ist nicht nur „UI-Wechsel“, sondern betrifft Authentifizierung, Nutzerkonten und Integrationen über mehrere Anwendungen hinweg. Für Organisationen, die ähnliche Portalfamilien betreiben, liefert der Fall ein nachvollziehbares Bild: Auch bei klarer Zielrichtung kann die Migration im Feld in Wellen erfolgen, während Zugänge übergangsweise weiterhin parallel verfügbar bleiben. Damit bleibt die konkrete Umsetzung zwar vorerst ohne Datum, die Richtung ist jedoch eindeutig – stärker konsolidierte Identität, mehrheitlich Multi-Faktor-gestützt und künftig mit myAuth als gemeinsamer Basis für mehrere TRICARE-nahe digitale Dienste.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "MHS GENESIS: Loginwechsel von DS Logon zu myAuth fällt vorerst aus" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "MHS GENESIS: Loginwechsel von DS Logon zu myAuth fällt vorerst aus" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »MHS GENESIS: Loginwechsel von DS Logon zu myAuth fällt vorerst aus« bei Google Deutschland suchen, bei Bing oder Google News!