


ALPHARETTA, GEORGIA / LONDON (IT BOLTWISE) – Eine Hackergruppe hat eine Flock-Kamera ausgebaut, eine nahezu vollständige Kopie der Gerätespeicher gezogen und die Daten veröffentlicht. Die Analyse soll zeigen, wie die Kamera auf dem Gerät selbst nicht nur Fahrzeuge, sondern auch Personen erfasst. Zusätzlich beschreibt die Auswertung, wie sich Teile der Datenträgerstruktur inklusive eines Entschlüsselungsschlüssels wiederherstellen ließen. Offen bleibt, wie weit die Fähigkeiten in allen Installationsszenarien tatsächlich gleich bleiben.
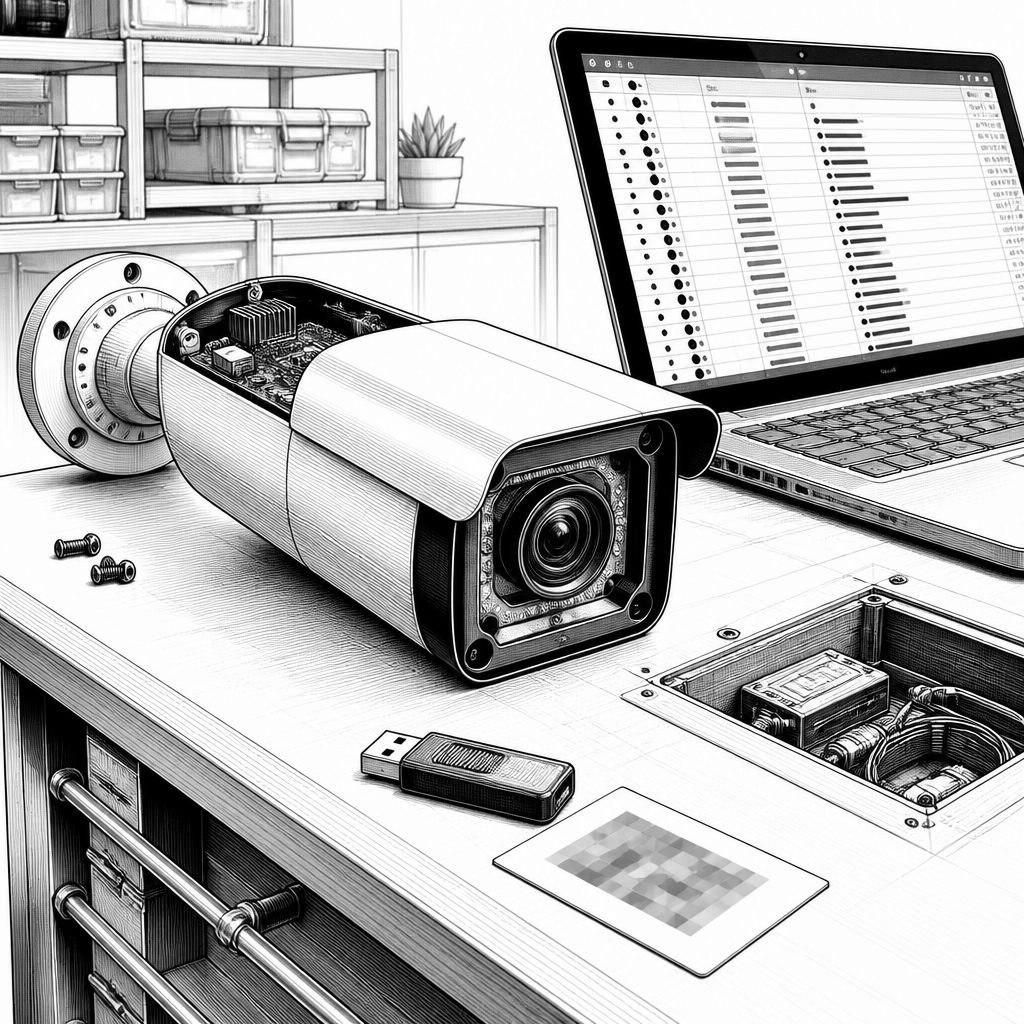
Der Fall wirkt auf den ersten Blick wie eine klassische Sicherheitsgeschichte: Jemand entfernt eine Kamera aus dem Feld, kopiert den Speicherinhalt und legt technische Details offen. Bei Flock dreht sich das Thema jedoch viel stärker um den „gesamten Datenpfad“ – also darum, was das Gerät wann erkennt, welche Inhalte überhaupt entschlüsselt werden können und wie diese Informationen später für Suchanfragen in einem größeren Netzwerk verfügbar sind. Besonders brisant ist, dass die Analyse nachweist, dass die eingesetzte Computer-Vision-Software auf dem Gerät selbst Kategorien auswertet und nicht ausschließlich auf nachgelagerte Serverkomponenten beschränkt ist.
Nach den veröffentlichten Dateien soll die Kamera auf dem Gerät Zugriff auf nicht nur Videobilder, sondern auch auf Logdaten und Verarbeitungszustände ermöglicht haben. Die Hacker berichten, sie hätten die Android-basierte Umgebung auf der Kamera ausgelesen und auf dem Datenträger mehrere Partitionen gefunden; teils seien die Bereiche unverschlüsselt gewesen, darunter ein „vendor“-Bereich und ein weiterer Ordner, der als „media“ beschrieben wird. Entscheidend ist die Verkettung: In dem unverschlüsselten Teil soll ein Schlüssel abgelegt gewesen sein, der eine andere Partition mit einem großen Teil der Medieninhalte entsperrte. In der Praxis bedeutet das weniger „magische Entschlüsselung“, sondern eher eine Sicherheitsarchitektur, bei der ein Speichersegment nicht hinreichend gegen das Wiederherstellen des gesamten Geheimnisses abgesichert war.
Die technische Auswertung zeichnet dabei ein differenziertes Bild der Detektionslogik. Die Kamera erstellt offenbar Bildserien mit mehreren Belichtungsvarianten, um sowohl das Nummernschild als auch einen breiteren Ausschnitt des Umfelds abzudecken, bevor sie Frames auswählt, zuschneidet und mitsamt Metadaten über das Mobilfunknetz an die Plattform überträgt. Laut Analyse übernimmt das Gerät nicht die eigentliche Auswertung „welcher Fahrzeugtyp“ oder „welche Farbe“ – diese Schritte sollen serverseitig stattfinden. Trotzdem geht aus den Logs hervor, dass auf dem Gerät selbst explizit Personen erkannt werden können, inklusive Positionsangaben innerhalb des Bildes und einer Konfidenzschätzung. In einzelnen Tests wurden die Modelle gegen wiederhergestellte Testbilder und kurze Videosegmente laufen gelassen; dabei sollen Personen in einem Teil der Clips auffällig geworden sein, was auch zur Einordnung der geografischen Sichtlinie passt: Wenn die Kamera über einer Straße montiert ist und stark nach unten auf den Verkehrsraum ausgerichtet ist, werden Fußgänger schlicht seltener im Bild sein.
Für die Debatte in Kommunen liefert der Datensatz zugleich Gründe, warum automatische Kennzeichenerkennung und „intelligente“ Umfeldanalyse so kontrovers bleiben. Neben der Personendetektion zeigt die Auswertung, wie breit ein Kennzeichen-Detektor interpretieren kann: In manchen Fällen habe die Software Aufkleber, Rahmen oder andere grafische Elemente wie Kennzeichen behandelt und entsprechend zugeschnitten. In einem beschriebenen Beispiel soll eine Flaggen-Patch-Fläche am Sattelgepäck eines Motorrads als „Plate“-Region erkannt worden sein. Solche Fehlklassifikationen sind nicht nur ein Randproblem; sie bestimmen, welche Bildausschnitte später als „Suchtreffer“ auftauchen und wie viel Kontext oder Rauschen ein Einsatz in der Praxis erzeugt.
Markt- und Betriebsseite kommen hinzu: Flock bewirbt den Einsatz über ein landesweites Netzwerk, und genau diese Vernetzung soll auch im Alltag die Reibung erhöhen. In der Analyse wird beschrieben, dass Datensätze nicht nur lokal verfügbar sind, sondern in vielen Fällen auch von externen Stellen aus Suchanfragen erreicht werden können – bis hin zu Konstellationen, in denen Behörden bzw. Organisationen außerhalb des unmittelbaren Kamera-Standorts zugreifen. Darüber hinaus verweist die Berichterstattung auf Vorfälle, bei denen lokale Ermittlungen Suchanfragen im Rahmen des nationalen Systems im Auftrag anderer Kontexte durchgeführt haben sollen. Solche Muster verschieben die Diskussion von „Wer betreibt die Kamera vor Ort?“ hin zu „Wie weit reicht der Datenzugriff über organisatorische Grenzen hinweg?“
Technische Manipulationen im Feld zeigen außerdem, dass es nicht bei „Dokumentieren“ bleibt. Im Umfeld des Vorfalls wird geschildert, dass in verschiedenen Regionen Kameras angeblich sabotiert oder beschädigt wurden; in einem Fall soll eine Behörde sogar eine täuschend echte, dreidimensional gedruckte Kamerahülle genutzt haben, um potenzielle Vandalen anzulocken. Gleichzeitig existiert eine weitere Praxis: die „Reverse Engineering“-Logik, bei der nicht nur Hardware entfernt, sondern die Softwarebasis offengelegt werden soll, um Sicherheitsannahmen zu prüfen. Die Abwägung liegt auf der Hand: Wer Geräte sabotiert, kann zwar Beweise erzeugen oder Angriffspunkte zeigen – er kann aber zugleich die Argumentation der Befürworter verstärken, weil sie das Thema Sicherheit dann als „Gefahr durch Angreifer“ rahmen.
Dass die Sicherheitslage nicht einfach als „entweder sicher oder unsicher“ zu lesen ist, stützt auch der Blick auf vorherige Schwachstellenhinweise. Bereits im Jahr 2025 habe ein unabhängiger Sicherheitsforscher nach Angaben der Quelle eine Reverse Engineering-Analyse veröffentlicht und mögliche Wege zu Root-Level-Zugriffen dokumentiert. Als Reaktion habe Flock eingeräumt, dass es sich um erkannte Punkte handelt, zugleich aber betont, die praktische Auswirkung sei durch die kurze Verweildauer der Bilder auf dem Gerät begrenzt. Die aktuelle Auswertung deutet dagegen darauf hin, dass „kurze Verweildauer“ nicht automatisch bedeutet, dass relevante Daten bei einem physischen Zugriff vollständig unbrauchbar bleiben. Zusätzlich dokumentieren die Logs technischen Verschleiß: Die Kamera habe wiederholt „no space left on device“-Fehler gemeldet, während sie Vollauflösungsspeicher versuchte, und es seien zahlreiche Neustarts sowie Absturzfolgen protokolliert worden. Solche Hinweise sind für Betreiber auch deshalb wichtig, weil Speicherknappheit die Datenqualität in der Kette beeinflussen kann – von der Bildselektion bis zur Häufigkeit, mit der bestimmte Ereignisse überhaupt ins System gelangen.
Für Unternehmen und Entwickler ergibt sich aus dem Fall vor allem eine Design-Lehre: Wenn ein Gerät in der Lage ist, Mediendaten samt Entschlüsselungsinformationen lokal zu halten und zugleich nur ein Teil der Komponenten wirklich gegen Kopien geschützt ist, kann ein physischer Zugriff die Sicherheitsannahmen aushebeln. Für KI-Teams ist das ebenso relevant wie für Security Engineering, weil die Detektionsmodelle im Zusammenspiel mit der Pipeline stehen: Klassifikationsfehler (etwa bei Kennzeichenähnlichen Grafiken) treffen auf Zugriffskontexte (etwa serverseitige Suchfunktionen), und am Ende entscheidet die Systemintegration darüber, wie viel Risiko operational entsteht. Gerade in einem Umfeld, in dem Datenschutzdebatten und technische Sicherheitschecks gleichzeitig laufen, werden künftig weniger „Prozentsätze“ über Erkennungsleistung zählen, sondern die Frage, wie robust der gesamte Datenpfad gegen Kopien, Schlüsselrekonstruktion und unbeabsichtigte Datenfreigaben bleibt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Gestohlene Daten einer Flock-Kamera geben Einblicke in KI-Detektion von Personen und Kennzeichen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Gestohlene Daten einer Flock-Kamera geben Einblicke in KI-Detektion von Personen und Kennzeichen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Gestohlene Daten einer Flock-Kamera geben Einblicke in KI-Detektion von Personen und Kennzeichen« bei Google Deutschland suchen, bei Bing oder Google News!