
LONDON (IT BOLTWISE) – Google erweitert OAuth um den DPoP-Standard (RFC 9449) und bindet damit insbesondere Refresh Tokens kryptografisch an den jeweiligen Client. Dadurch soll ein gestohlenes Token nicht mehr ausreichen, um dauerhaft auf fremden Systemen weiterzuarbeiten. Der Schutz zielt vor allem auf Infostealer- und Man-in-the-Middle-Angriffe (AiTM), die langlebige Zugangsdaten missbrauchen. Access Tokens bleiben dabei bewusst kurzlebig, um die Performance bei hochvolumigen APIs zu erhalten.
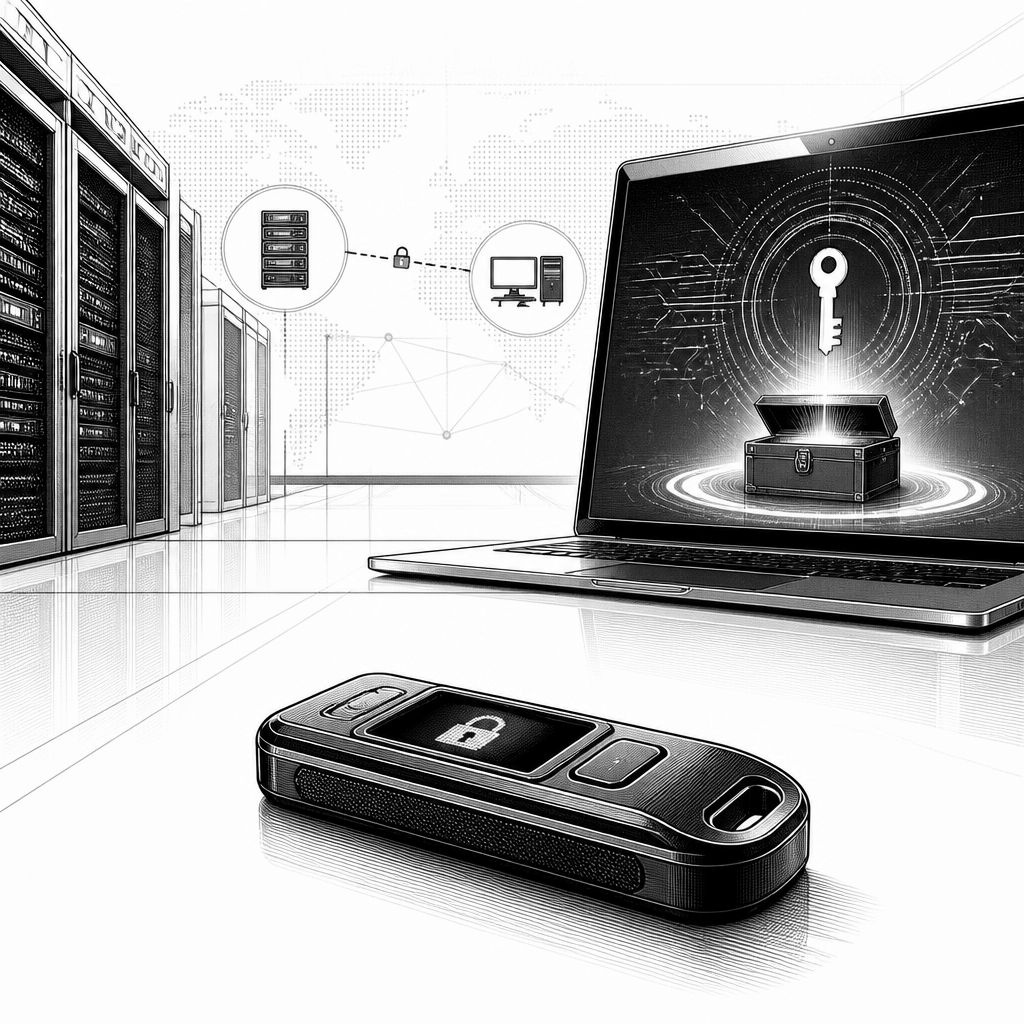
Google nimmt eine deutliche Sicherheitsnachrüstung bei Google OAuth vor: Der Dienst unterstützt künftig den Standard Demonstrating Proof-of-Possession (DPoP, nach RFC 9449) für die kryptografische Bindung von Tokens. Im Kern geht es um ein altes Problem im OAuth-Ökosystem: Langlebige Anmeldedaten wie Refresh Tokens sind für Angreifer besonders wertvoll, weil sie ohne erneute Nutzerinteraktion lange Zugriff ermöglichen. Google adressiert genau diese Schwachstelle, indem Refresh Tokens nicht nur als „Datenwert“ funktionieren, sondern an einen Client gekoppelt werden, der den dazugehörigen privaten Schlüssel erzeugt und vorhält.
Technisch betrachtet basiert DPoP auf einer Proof-of-Possession-Logik, bei der der Client ein asymmetrisches Schlüsselpaar nutzt, das lokal auf dem Gerät entsteht. Ein gestohlenes Token reicht damit nicht mehr aus, selbst wenn der Angreifer den Token-Wert kopiert. Entscheidend ist: Ein Missbrauch scheitert, sobald der Server die kryptografische Signatur beziehungsweise den Nachweis der Besitzverhältnisse prüft und der Angreifer nicht über den privaten Schlüssel verfügt. Genau diese Lücke wollen Infostealer ausnutzen, etwa indem sie gespeicherte Zugangsdaten aus kompromittierten Systemen extrahieren und anschließend für unbefugte Folgeaktionen verwenden. Gleichzeitig sollen auch AiTM-Szenarien (Adversary-in-the-Middle) weniger wirksam sein, weil die „Weitergabe des Tokenwerts“ allein kein vollständiger Ersatz für den fehlenden Schlüssel ist.
Google entscheidet sich dabei für eine differenzierte Token-Strategie. DPoP wird gezielt auf Refresh Tokens angewendet, während Access Tokens als klassische Bearer-Tokens weiterlaufen. Diese Access Tokens bleiben laut Darstellung kurzlebig, typischerweise mit einer Laufzeit von maximal einer Stunde. Die Trennung hat einen pragmatischen Grund: Eine DPoP-Prüfung und die kryptografische Abarbeitung erzeugen Rechen- und Implementierungsaufwand, den Google vor allem bei Schnittstellen mit hohen Abfragevolumina reduzieren möchte. Kurzlebige Access Tokens bieten ohnehin ein begrenztes Angriffsfenster; dadurch kann Google die Leistungsfähigkeit datenintensiver High-QPS-APIs schützen, während die langfristig nutzbaren Refresh Tokens den stärkeren Schutz erhalten.
Für Entwickler ist in diesem Zusammenhang auch wichtig, wie sich DPoP in realen Produktiv-Setups integrieren lässt. Google ordnet die Neuerung nicht nur als isolierte Token-Eigenschaft ein, sondern verknüpft sie mit Sicherheitsmechanismen in modernen Unternehmensanwendungen. Konkret wird genannt, dass Google Workspace Context-Aware Access das Verfahren zur Absicherung von Workloads im Umfeld von Enterprise-KI auf der Gemini Enterprise Agent Platform nutzt. Gerade dort sind Credentials oft Teil komplexer Request- und Policy-Ketten, in denen der Zugriff mehrerer Systeme aneinandergekoppelt wird. DPoP wirkt in solchen Ketten als zusätzlicher „Besitznachweis“, der die reine Token-Weitergabe entschärft.
Daneben geht Google auf einen zweiten Praxisfall ein: Multi-Agent-Workflows. In solchen Architekturen werden häufig mehrere Schritte und Komponenten genutzt, um Aufgaben zu planen und auszuführen, während Identitätsnachweise kontrolliert weitergereicht oder ausgetauscht werden müssen. Google verweist dabei darauf, dass oauth2.googleapis.com kein OAuth 2.0 Token Exchange nach RFC 8693 unterstützt. Für diese Konstellationen empfiehlt der Anbieter stattdessen die Nutzung des Google Cloud Secure Token Service (STS), um die Weitergabe beziehungsweise den Austausch von Identitätsnachweisen sicher und kontrolliert in komplexeren Cloud-Architekturen abzubilden. Damit verlagert sich die Designentscheidung nicht nur auf DPoP selbst, sondern auf das gesamte Credential- und Trust-Handling.
Über DPoP hinaus positioniert Google die Erweiterung als Baustein einer größeren Strategie gegen Session-Diebstahl, Phishing und andere Identitätsangriffe. Als ergänzender Standard wird Device Bound Session Credentials (DBSC) genannt, das gemeinsam mit der Web Incubator Community Group (WICG) entwickelt wird. Während DPoP vor allem für API-Tokens und native Anwendungen gedacht ist, soll DBSC die Bindung klassischer Browser-Session-Cookies an ein Endgerät stärken. In Summe adressieren beide Ansätze denselben Angriffsbaum: Schadsoftware, die bereits authentifizierte Sitzungen übernehmen will, soll weniger erfolgreich sein, wenn Token- bzw. Session-Daten nicht mehr frei „kopierbar“ bleiben. Für Organisationen bedeutet das konkret, dass sich Token- und Session-Schutz weiter von „Besitz am Datenwert“ hin zu „Besitz am Schlüssel bzw. Gerät“ verschiebt.
Für Unternehmen ist die praktische Leitfrage jetzt weniger „Welche Spezifikation ist neu?“, sondern „Wie wirkt sie in unsere Credential-Pfade?“ DPoP wird vor allem dort relevant, wo Refresh Tokens lange im Einsatz sind, etwa bei Anwendungen mit Hintergrundprozessen, Agent-Plattformen oder Integrationen, die selten interaktiv nach Nutzerbestätigung fragen. Gleichzeitig müssen Teams die Auswirkungen auf ihre Architektur prüfen: Welche Komponenten erzeugen die Schlüssel, wie werden sie gespeichert, und wie wird sichergestellt, dass Token nicht unbemerkt zwischen Clients „umgeleitet“ werden können? Nicht zuletzt ist auch die Kombination mit STS und Multi-Agent-Designs ein Thema, weil dort die Token-Hierarchie oft schwer nachzuvollziehen ist. Die Richtung ist jedoch klar: Google stärkt OAuth dort, wo Angreifer bislang besonders nachhaltig ansetzen konnten – bei langlebigen Zugängen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Google OAuth: DPoP bindet Refresh Tokens gegen Infostealer-Angriffe" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Google OAuth: DPoP bindet Refresh Tokens gegen Infostealer-Angriffe" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Google OAuth: DPoP bindet Refresh Tokens gegen Infostealer-Angriffe« bei Google Deutschland suchen, bei Bing oder Google News!