


LONDON (IT BOLTWISE) – Bei einer Demo zu Elons KI-Assistent Grok sind offenbar sensible Daten aus einer Lego-Bestellung öffentlich geworden. Auf einem Screenshot sollen Bestellnummer, E-Mail-Adresse, Liefer- und Rechnungsinfos sowie die letzten vier Ziffern einer Kreditkarte zu sehen gewesen sein. Nutzer versuchten anschließend, die Bestellung über den Lego-Kundenservice zu stornieren oder sie mit weiteren Screenshots als manipuliert darzustellen. Unklar bleibt, ob es tatsächlich zu Änderungen an der Bestellung kam, doch der Vorfall zeigt, wie schnell Datenschutzfehler in KI-Workflows eskalieren.
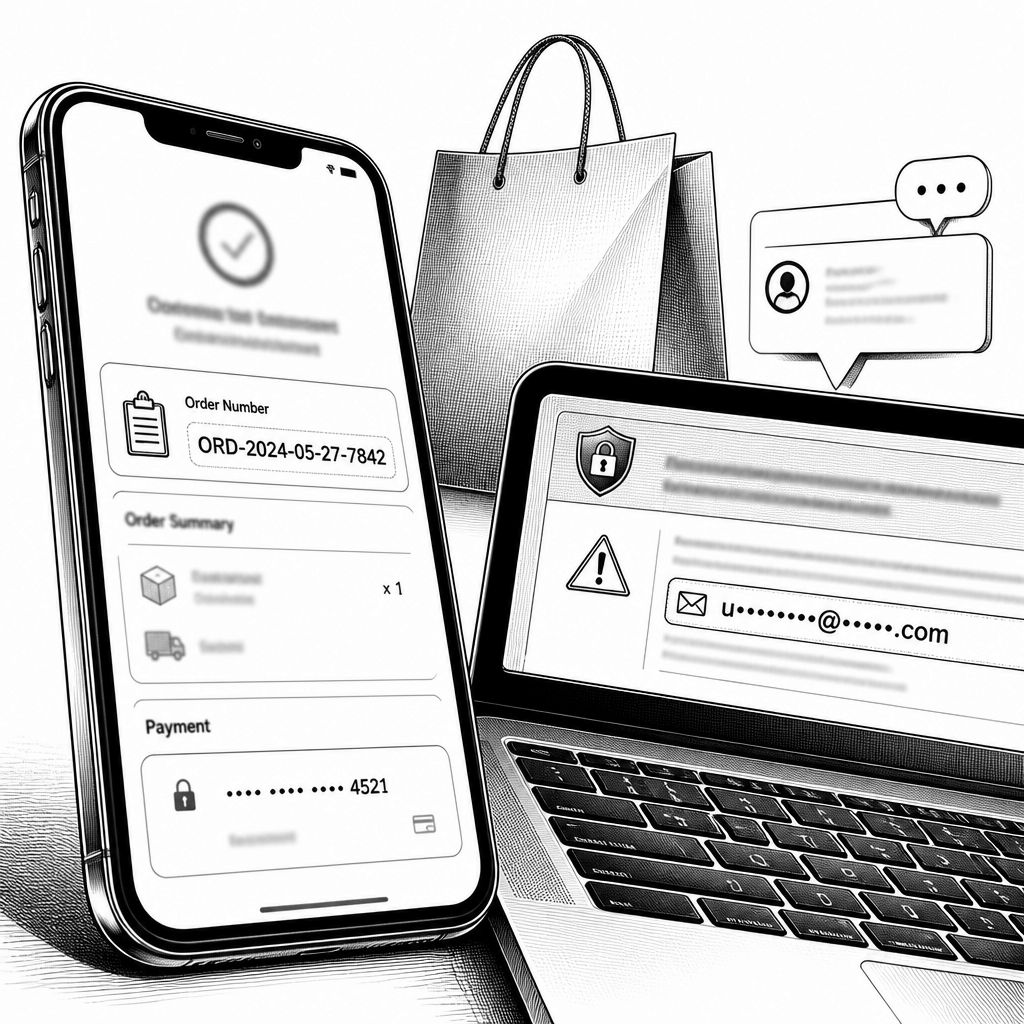
Eine KI-Demo sollte eigentlich Vertrauen schaffen: Elon Musk wollte im Rahmen einer Grok-Vorführung demonstrieren, wie bequem ein KI-Assistent beim Einkaufen sein kann. Stattdessen wurde die Aufmerksamkeit auf den Gegenbeweis gelenkt, denn in der öffentlichen Debatte tauchten Screenshots auf, die mit einer Lego-Bestellung in Verbindung gebracht wurden. Auf dem Bild sollen neben der Bestellnummer auch eine verwendete E-Mail-Adresse, Liefer- und Rechnungsinformationen sowie die letzten vier Ziffern der Kreditkartendaten zu erkennen gewesen sein. Für Unternehmen ist das vor allem deshalb relevant, weil solche Agenten gerade in der Pilotphase gern mit „realen“ Beispieldaten getestet werden, bis Teams die Risiken im Umgang mit personenbezogenen Daten sauber eingezogen haben.
Aus technischer Sicht ist das Muster typisch: Wenn ein KI-Agent eine Aufgabe ausführt und dabei Daten aus einem Konto- oder Bestellkontext verwendet, entsteht ein „Datenpfad“ vom Backend zum User-Interface. Genau dieser Pfad kann sich bei Demos oder Social-Media-Posts ungewollt in Screenshots materialisieren. Selbst wenn nur ein Teil der Informationen sichtbar ist, etwa nur einzelne Identifikatoren oder teilweise Zahlungsmerkmale, kann das für Angreifer reichen, um Varianten von Betrugsversuchen zu bauen. Das Risiko steigt besonders, wenn zusätzlich Prozessdaten im Umlauf sind, etwa Zeitstempel, Bestellstatus oder die sichtbaren Parameter in der Versandabwicklung.
Im Anschluss an die Veröffentlichung meldeten sich Nutzer mit weiteren Screenshots, die zeigen sollten, wie sich eine Bestellung über den Kundenservice stornieren ließe oder wie sie angeblich verändert worden sein könnte. Laut den Angaben der Nutzer wurden dabei unter anderem Schritte dokumentiert, bei denen eine Stornierung angestoßen werden sollte. Andere Nutzer behaupteten zudem, dass Lieferadresse und Bestellmenge angepasst worden seien; ob diese Änderungen tatsächlich zustande kamen, bleibt jedoch unklar. LEGO selbst kommentierte nach der Darstellung in dem vorliegenden Bericht nicht. Genau in dieser Unschärfe liegt ein wichtiger Praxispunkt: In solchen Fällen sind die technischen Möglichkeiten der Manipulation zwar denkbar, die tatsächliche Wirkung bleibt aber ohne belastbare Nachweise offen.
Für die Datenschutzbewertung zählt deshalb nicht nur, ob Geld- oder Kontodaten vollständig sichtbar waren, sondern auch, wie gut ein Angreifer daraus eine glaubwürdige Social-Engineering-Story ableiten kann. Bestellnummern fungieren dabei oft wie ein „Schlüssel“ für den Zugriff auf Bestellstatus im Kundenservice, während E-Mail-Adressen helfen, Identitäten zu verknüpfen. Der Umstand, dass auf dem Screenshot zumindest die letzten vier Ziffern der Kreditkarte zu sehen gewesen sein sollen, reduziert zudem die Hürde für Plausibilitätsprüfungen am Telefon oder in Chatbot-gestützten Prozessen. Unternehmen sollten daraus ableiten, dass KI-Agenten im E-Commerce-Umfeld nicht nur sicher rechnen müssen, sondern auch „sicher präsentieren“ müssen: Maskierung, Tokenisierung und kontrollierte Logging-Strategien sind in diesem Kontext keine Nebensache, sondern integraler Bestandteil des Workflows.
Historisch betrachtet ist das Problem nicht neu: Bereits bei klassischen Online-Bestellungen führten unbedachte Screenshots oder schlecht gemanagte Debug-Ausgaben zu Datenabflüssen. Neu ist aber die Geschwindigkeit, mit der KI-gestützte Agenten Aktionen anstoßen können, sobald sie mit Daten oder Instruktionen gefüttert werden, die im UI oder in Tools sichtbar sind. Wenn ein Assistent künftig häufiger eigenständig einkauft, wächst der Anteil an Situationen, in denen operative Daten im Hintergrund entstehen und potenziell in Berichten, Protokollen oder Demos landen. Ein weiterer Unterschied liegt in der Komplexität: KI-Agenten arbeiten häufig mit mehreren Systemen (z. B. Nutzerkontext, Produktkatalog, Zahlungsabwicklung, Versandstatus) und erweitern damit die Angriffsoberfläche im Vergleich zu einer einzelnen, manuellen Bestellung.
Aus Marktsicht zeigt der Vorfall, dass sich die Debatte um KI-Agenten zunehmend an konkreten Sicherheits- und Datenschutzfragen entscheidet. Während viele Produkte vorrangig über Bedienkomfort sprechen, wird der Vertrauensaufbau künftig stärker davon abhängen, wie konsequent Teams Datenminimierung umsetzen und wie robust sie gegenüber „Demo-Realismus“ bleiben. In der Praxis heißt das: Testsysteme sollten mit synthetischen oder stark anonymisierten Daten arbeiten, und jede Ausgabe, die in Öffentlichkeiten wandert, muss automatisiert maskiert werden. Außerdem brauchen Organisationen klare Regeln, welche Arten von Daten in Logs, Screenshots und Support-Tickets landen dürfen – gerade dann, wenn generative KI Prozesse oder Abläufe zusammenfasst.
Für Anwender und Entwickler ergibt sich daraus eine klare Leitlinie: Wer KI-gestützte Automatisierung in geschäftskritische Workflows integriert, muss die Kette von der Eingabe bis zur Darstellung der Ergebnisse als Sicherheitsobjekt behandeln. Der Grok-Lego-Vorfall zeigt zwar keine endgültige technische Ursache, aber er verdeutlicht die typische Angriffslogik: Bereits kleine sichtbare Bruchstücke können ausreichen, um Dritte zu verunsichern oder manipulative Schritte zu versuchen. Selbst wenn sich im Einzelfall herausstellt, dass Änderungen nicht funktionierten, bleibt der Kern bestehen: KI-Agents sollten nicht nur richtig entscheiden, sondern auch so gestaltet sein, dass sensible Daten nie ungefiltert den Weg nach außen finden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Grok-Demo bei Elon Musk: Leaks von Lego-Bestelldaten zeigen Datenschutzrisiken von KI-Agenten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Grok-Demo bei Elon Musk: Leaks von Lego-Bestelldaten zeigen Datenschutzrisiken von KI-Agenten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Grok-Demo bei Elon Musk: Leaks von Lego-Bestelldaten zeigen Datenschutzrisiken von KI-Agenten« bei Google Deutschland suchen, bei Bing oder Google News!