


LONDON (IT BOLTWISE) – Sicherheitsanalysen warnen vor einem Fake-Build zu GTA VI, der über Torrent-Plattformen kursieren soll. Eine 113-GB-ISO-Datei besteht laut Reverse-Engineering zu 99,99 % aus wertlosen Junk-Daten und versteckt dennoch einen rund 50-KB-Virus. Der Schädling ist darauf ausgelegt, den Windows Defender gezielt zu deaktivieren. Betroffene sollten Downloads aus inoffiziellen Quellen strikt vermeiden und ihre Schutzmechanismen aktiv lassen.
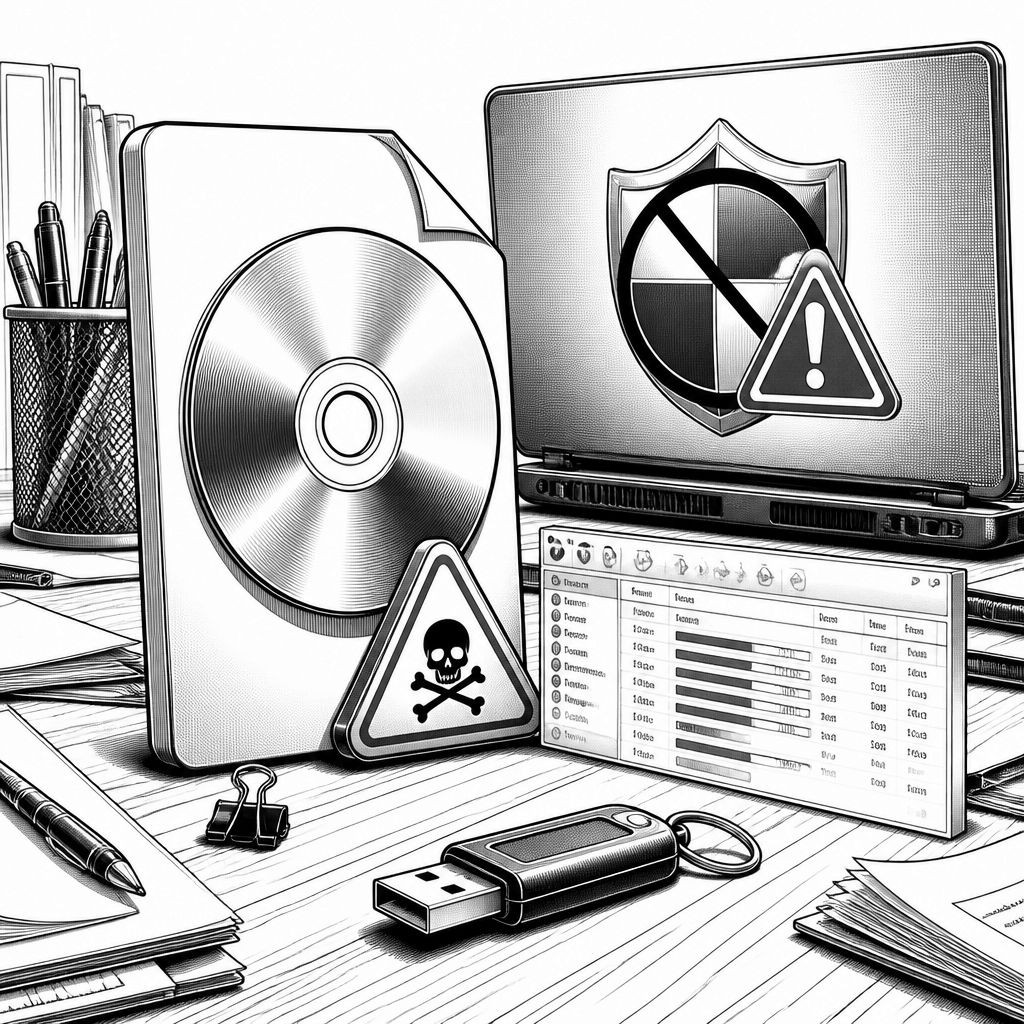
Die Bedrohung wirkt auf den ersten Blick wie ein klassischer Köder: Wer auf Torrent-Websites einen angeblich riesigen GTA-VI-Build mit 113 GB sucht, findet eine ISO-Datei, die nach „viel Inhalt“ aussieht. Genau diese Erwartung spielt jedoch den Angreifern in die Karten. Laut den vorliegenden technischen Untersuchungen handelt es sich bei dem Paket um eine gezielte Täuschung, deren Dateigröße vor allem die Aufmerksamkeit bindet und die Hemmschwelle senkt, die Datei trotzdem auszuführen oder zumindest in den Installationsprozess zu übernehmen.
Technisch betrachtet ist die Tarnung besonders effektiv, weil sie mit vermeintlicher Legitimität arbeitet: Die 113-GB-ISO soll zu 99,99 % aus wertlosen Junk-Daten bestehen. Dieses Muster erzeugt in Dateimanagern, Checks und selbst in einigen rudimentären Validierungen den Eindruck, dass hier tatsächlich ein kompletter Build vorliegt. Der entscheidende Teil ist aber deutlich kleiner: Inmitten der aufgeblähten Struktur sei ein lediglich etwa 50 KB großer Virus versteckt. Damit bleibt der schädliche Payload im Verhältnis zur Gesamtdatei unscheinbar – und genau dadurch schwerer zu erkennen, wenn jemand nur nach „Größe“ statt nach Inhalten beurteilt.
Der eigentliche Schadensmechanismus zielt auf das Setup der Verteidigung: Die Analyse ordnet dem Virus als primäre Funktion die Deaktivierung des Windows Defenders zu. Das ist ein Mechanismus, der die Hürde für die nachgelagerten Schritte senkt, weil Schutztools dann weniger zuverlässig Alarm schlagen oder Dateien unterbinden. Aus Sicht der Angreifer ist das ein folgerichtiger Ablauf: Erst wird der lokale Schutz geschwächt, anschließend können weitere Komponenten nachgeladen oder ausgeführt werden, ohne im selben Maße blockiert zu werden. Dass die Reverse-Engineering-Ergebnisse von gefälschten Build-Dateien ausgehen, bedeutet dabei nicht, dass es „nur“ bei der einen Payload bleibt; vielmehr dient die Tarn-ISO als Einfallstor für weitere bösartige Anwendungen.
In der gleichen Sicherheitslage werden außerdem weitere Schadklassen genannt: Trojaner, Software zum Diebstahl von Anmeldedaten sowie Programme, die auf Kryptowährungs-Mining ausgerichtet sind. Solche Kombinationen sind im Umfeld von kompromittierten Downloads typisch, weil Betreiber nicht nur auf Datenabfluss, sondern auch auf monetarisierbaren Betriebserfolg setzen. Ein CTO von NordVPN hat in diesem Kontext explizit vor gefälschten Downloads gewarnt, was die Problematik in die Praxis verschiebt: Die vermeintliche „Gaming-Datei“ wird damit zu einer generischen Angriffsoberfläche, die nicht nur eine einzelne Schwachstelle ausnutzt, sondern die gesamte Kette aus Nutzerentscheidung, Dateiquittierung und Ausführung.
Parallel zur technischen Manipulation läuft die mediale Dynamik weiter: Der Anstieg der Malware-Wellen folgt laut der Berichterstattung auf vorangegangene Gameplay-Leaks. Während ein Leaker unter dem Pseudonym Cyberleek weiterhin einzelne Clips veröffentlichen soll, wurde ein Bericht über eine angebliche Drohung zur Veröffentlichung eines vollständigen Spiel-Builds mittlerweile als Fälschung zurückgezogen. Unklar bleibt dabei weiterhin, ob der Akteur überhaupt im Besitz vollständiger Codes ist – für Nutzer ist diese Ungewissheit jedoch weniger relevant als die Konsequenz: In solchen Phasen erhöht sich das Risiko, dass gefälschte Pakete unter realem Interesse als „Bestätigung“ getarnt werden, selbst wenn der Ursprung der Inhalte nicht belastbar ist.
Für den Markt kommt eine zweite Dimension hinzu: rechtlicher Druck und die Frage, wie konsequent Plattformen und Netzwerke auf das Risiko reagieren. Take-Two Interactive soll Vorladungen beantragt haben, um die verantwortlichen Personen hinter den Verbreitungswegen zu identifizieren; als Ziel werden Microsoft und Discord genannt. Zusätzlich verschickte Rockstar Games Copyright-Löschaufforderungen gegen Verbreiter der gefälschten Downloads. Parallel dazu heißt es, dass Mirror-Websites und Telegram-Kanäle, die mit den Leaks in Verbindung standen, unter dem juristischen Druck offline gegangen seien. In der Folge meldet die Quelle auch eine spürbare Kursbelastung: Die Aktie von Take-Two Interactive soll einen deutlichen Wertverlust verzeichnet haben, der mit einem Rückgang des Marktwerts um 28 Mrd. $ beziffert wird.
Dass Rockstar Games klarstellt, bisher sei kein offizieller Build an die Öffentlichkeit gelangt, ist inhaltlich mehr als nur ein Kommunikationssignal: Es nimmt dem Fake-Download die wichtigste Legitimitätsfolie. Die reguläre Veröffentlichung von Grand Theft Auto VI ist der Quelle zufolge für den 19. November geplant, zunächst für PlayStation 5 sowie Xbox Series X/S. Zugleich kündigt das Unternehmen an, die Informationshoheit über eine offizielle Präsentation zurückzugewinnen, die mit einem Extended Look verbunden ist und am 27. August unter anderem über den Streaming-Dienst Netflix ausgestrahlt werden soll. Für Sicherheitsverantwortliche und IT-Leiter ist das dennoch weniger die Frage „wann“, sondern „wie schnell“ Nutzer in der Vorphase auf Köder reagieren: Je näher der Veröffentlichungstermin rückt, desto eher lohnt sich für Angreifer die massive Tarnstrategie.
Entscheidend ist daher, den technischen Kern auf organisatorische Regeln herunterzubrechen. Wer verhindern will, dass Tarn-ISOs und kleine Payloads wie die genannten 50 KB unbemerkt Schutzmechanismen abschalten, muss den Fokus auf überprüfbare Downloadquellen, konfigurierte Endpoint-Policies und restriktive Rechte setzen. Genau hier liegt die betriebliche Schnittstelle: Selbst wenn ein einzelner Nutzer „nur testen“ will, kann die Kombination aus geschwächtem Defender, nachgeladenen Komponenten und möglichen Credential-Diebstählen schnell zum Incident eskalieren. Die Meldung zeigt außerdem, wie eng Malware-Entwicklung mit User-Ökosystemen und Aufmerksamkeitsspitzen verknüpft ist – nicht nur im Gaming, sondern grundsätzlich bei erwartungsstarken Releases.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "GTA-VI-Fake-Build: 113-GB-ISO tarnt 50-kB-Virus und schwächt Windows-Schutz" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "GTA-VI-Fake-Build: 113-GB-ISO tarnt 50-kB-Virus und schwächt Windows-Schutz" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »GTA-VI-Fake-Build: 113-GB-ISO tarnt 50-kB-Virus und schwächt Windows-Schutz« bei Google Deutschland suchen, bei Bing oder Google News!