


ISSY-LES-MOULINEAUX / LONDON (IT BOLTWISE) – Ein Cyberangriff auf französische Supermarktketten soll dazu geführt haben, dass zahlreiche Kühlschränke und Gefrierbereiche über Nacht stark überhitzen. In Berichten ist von Temperaturen von bis zu 50 °C die Rede, wodurch Lebensmittel verdorben sein und in Einzelfällen Rauch entstanden sein soll. Der CEO von Coopérative U verweist auf betroffene Kühl-Produktionsanlagen, während mehrere Händler nach eigenen Angaben Schutzmaßnahmen ergriffen haben. Parallel ordnen Sicherheitsforscher den Vorfall in eine Welle KI-gestützter Angriffe ein, die nach ihrer Einschätzung sowohl schneller als auch großflächiger ausfällt.
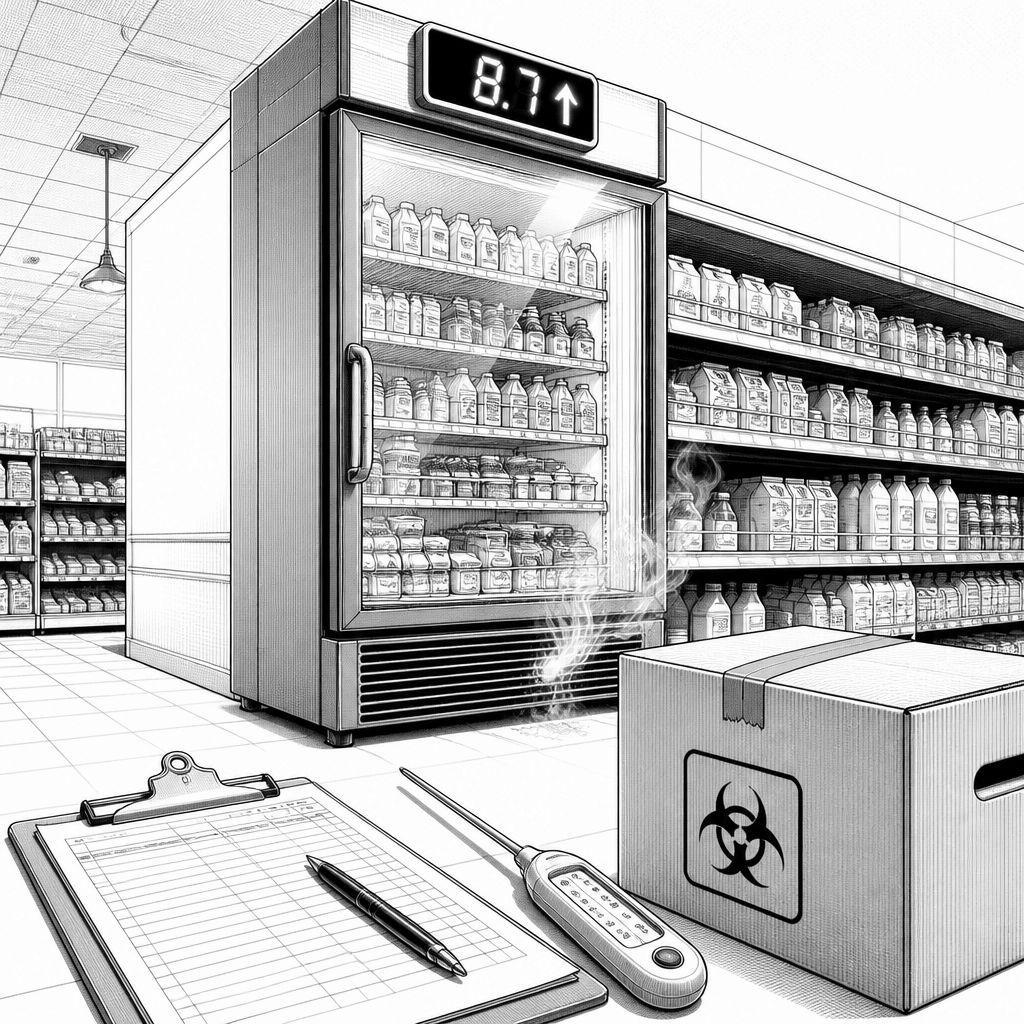
In den Vororten von Paris wurde die Kühlkette eines alltäglichen Lebensmittelgeschäfts zum Angriffsziel: Nach einem Cyberangriff sollen bei mehreren französischen Supermarktketten Kühlschränke und Gefrierbereiche automatisiert „aufgetaut“ worden sein. Betroffen waren dabei den Angaben zufolge unter anderem Filialen der Ketten Carrefour, Monoprix sowie die von Les Mousquetaires kontrollierte Gruppe um Intermarché und Coopérative U. Für die Kunden wurde das Problem sichtbar, weil die Geräte über Nacht ungewöhnlich warm liefen und dadurch Ware in kürzester Zeit unbrauchbar werden konnte.
Besonders auffällig ist die Größenordnung der Temperaturabweichung: Berichtet wurde, dass die Kühltechnik auf Werte von bis zu 50 °C aufheizte, was umgerechnet 122 °F entspricht. Genau diese Art von Fehlfunktion ist technisch anspruchsvoll, weil Kühlanlagen in der Regel zwar über Sensorik (Temperaturfühler, Thermostate) verfügen, aber die Regelung in modernen Filialen häufig in übergeordnete Steuer- und Managementsysteme eingebettet ist. Wenn ein Angreifer hier die Parameter der Regelung oder den Zugriff auf entsprechende Controller manipuliert, kann aus einer „normalen“ Kühlung innerhalb weniger Betriebszyklen eine Überhitzung werden.
Coopérative U bezog sich laut den vorliegenden Angaben auf Cyberangriffe, die „Kühl-Produktionsanlagen“ mehrerer Standorte getroffen haben sollen. Der CEO Dominique Schelcher bezeichnete den Angriff in diesem Zusammenhang als außerordentlich ernst und verwies auf die Schwere für die Versorgung mit frischen Lebensmitteln. Auch europäische Instanzen griffen das Thema auf: Der für Landwirtschaft und Ernährung zuständige Kommissar Christophe Hansen forderte in einem Beitrag mehr Aufmerksamkeit für die Bedrohungslage und warnte vor dem Einsatz von Lebensmitteln als Angriffsziel.
Für die betroffenen Händler steht nun vor allem die Schadensbewertung an, weil die Zahlen offenbar noch nicht endgültig sind. Les Mousquetaires erklärte, man rechne mit Verlusten in Höhe von „mehreren Millionen Euro“ und nannte als Grund, dass nach dem Angriff ein Dienstleister betroffen gewesen sei, der die Kühlungssysteme in Teilen der Filialen betreut. Zudem gaben Händler an, betroffene Produkte umgehend zu entfernen und zu entsorgen, um die Verbrauchersicherheit zu gewährleisten; gleichzeitig wurde berichtet, dass in einzelnen Stores Überhitzung zu Rauch geführt habe, bislang aber keine bestätigten Brände vorlägen. Zusätzlich laufen den Angaben zufolge Untersuchungen durch einen gerichtlich beauftragten Gerichtsvollzieher sowie durch Versicherungsexperten, um belastbare Ermittlungs- und Abrechnungsgrundlagen zu schaffen.
Der Vorfall fällt zudem in eine größere Entwicklung, die Sicherheitsverantwortliche seit Monaten beobachten: Angriffe werden nicht nur häufiger, sondern auch schneller skalierbar. In den vorliegenden Informationen wird dabei explizit erwähnt, dass Künstliche Intelligenz bei Cyberangriffen helfen kann, mehrere Zielsysteme gleichzeitig anzusteuern und die Schlagzahl zu erhöhen. Dass entsprechende Muster in der Praxis ankommen, zeigt auch der Verweis auf andere Ereignisse in Europa, bei denen es zuletzt unter anderem zu Datenschutzvorfällen bei einem Online-Händler sowie zu einem mehrtägigen Abschalten eines kleinen Kraftwerks in Großbritannien nach einem Cyberangriff gekommen sei. Solche Kombinationen – IT-Störung in Unternehmensnetzen, Auswirkung auf Produktionsumgebungen und daraus resultierende Sicherheitsrisiken – machen deutlich, dass traditionelle „Perimeter“-Denkmuster vieler Betreiber nicht mehr ausreichen.
Technisch lässt sich der Angriff deshalb nicht auf ein einzelnes „Hack“-Narrativ reduzieren. Entscheidend ist vielmehr, wie Kühltechnik in Filialen betrieben wird: In vielen Umgebungen existieren Schnittstellen zwischen lokalen Steuerungen (z. B. an den Kühlschränken oder Aggregaten), zentralen Parametern für die Temperaturführung und einem Remote- oder Dienstleister-Setup, das Wartung, Monitoring oder Softwareupdates umfasst. Wird eine solche Kette kompromittiert, reichen häufig manipulative Kommandos oder die Veränderung von Regelparametern, um eine physikalische Fehlfunktion auszulösen. Für die Ermittler und Verantwortlichen wird daher zentral sein, ob es sich um einen Zugriff auf Management-Software, um kompromittierte Zugangsdaten, um eine Malware-Infektion mit gezielten Steuerbefehlen oder um eine Störung der Kommunikationswege zwischen Systemkomponenten handelt.
Für Unternehmen mit Filial- und Anlagenbetrieb zieht der Fall eine klare Lehre: „Betriebsnahe“ IT muss wie kritische Infrastruktur behandelt werden, selbst wenn sie im Alltag als Nebensystem wahrgenommen wird. Dazu gehören segmentierte Netzwerke für Steuerungsumgebungen, abgestufte Zugriffe für Dienstleister, sichere Update-Mechanismen und eine Überwachung, die nicht nur auf klassische Cyber-Indikatoren reagiert, sondern auch auf physische Anomalien wie Temperatur-Drift. Gleichzeitig bleibt abzuwarten, welche Erkenntnisse die Untersuchungen liefern und wie die einzelnen Betreiber die Abhängigkeit von externen Dienstleistern in ihren technischen und prozessualen Kontrollen neu bewerten. Klar ist aber schon jetzt: Der Angriff auf eine Kühlkette zeigt, dass Künstliche Intelligenz in der Angriffslogik nicht nur „bessere Kampagnen“ bedeutet, sondern im schlimmsten Fall unmittelbare Auswirkungen auf Gesundheit, Versorgung und Betriebssicherheit haben kann.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Hacker-Angriff in Frankreich: Supermarkt-Kühlung überhitzt bis 50 °C" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Hacker-Angriff in Frankreich: Supermarkt-Kühlung überhitzt bis 50 °C" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Hacker-Angriff in Frankreich: Supermarkt-Kühlung überhitzt bis 50 °C« bei Google Deutschland suchen, bei Bing oder Google News!