
KUALA LUMPUR / LONDON (IT BOLTWISE) – Ein malaysischer Händler für Hardware-Krypto-Wallets hat seine physischen Stores bis auf Weiteres geschlossen. Kunden meldeten bereits am 9. Oktober fehlende Gelder, bei gleichzeitiger Analyse durch Blockchain-Forscher. In Berichten wird von Verlusten in Höhe von mehr als 90 Millionen US-Dollar ausgegangen. Im Zentrum der Ermittlungen steht der Verdacht, dass Manipulationen an Geräten, die eigentlich Offline-Vermögensschutz bieten sollen, unbemerkt eingeschleust wurden.
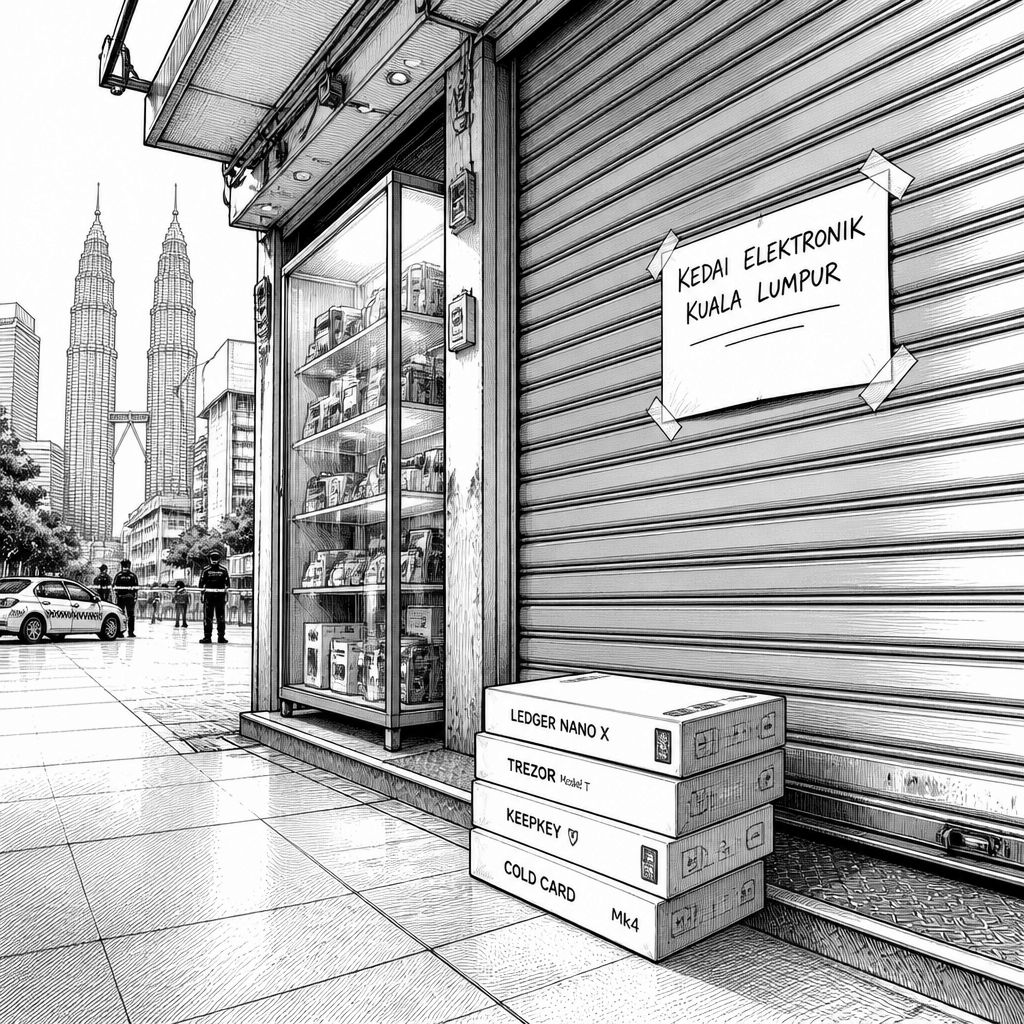
Ein scheinbar lokaler Vorgang trifft im Krypto-Umfeld auf ein grundlegendes Sicherheitsproblem: Händler von Hardware-Wallets stehen plötzlich im Fokus, wenn sich ausgerechnet die Geräte als unzuverlässig erweisen, die eigentlich Offline-Konten absichern sollen. In Kuala Lumpur klebt seit dem 10. Oktober ein Zettel an den Ladenläden von CryptoBilis: „Our physical stores are temporarily closed until further notice.“ Der Hinweis ist ungewöhnlich konkret und wirkt zugleich wie ein Eingeständnis, dass der Vorfall nicht nur Einzelfälle betrifft, sondern offenbar so viele Kunden betrifft, dass ein geordneter Betrieb vorerst nicht möglich ist.
Technisch entscheidet bei Hardware-Wallets weniger die Oberfläche als die Vertrauensannahme zwischen Herstellung, Lieferung und Nutzung. Solche Wallets gelten als Schutzschicht, weil private Schlüssel typischerweise das Gerät nicht verlassen und Signaturen außerhalb einer kompromittierten Online-Umgebung erzeugt werden. Wenn aber bereits beim Kauf oder direkt nach Inbetriebnahme Gelder „abhandenkommen“, stellt sich die Frage, ob die Geräte während der Supply-Chain manipuliert wurden – etwa durch verändert ausgelieferte Firmware, manipulierte Komponenten oder einen unbemerkten Austausch von Software-Bausteinen. Genau diese Lücke versucht die laufende Untersuchung nachzuvollziehen, während Kunden in der Praxis berichten, dass Transaktionen nicht mehr zu ihrem Verhalten passen.
Ausgangspunkt der Ereignisse ist laut den vorliegenden Angaben der 9. Oktober: Kunden begannen zu diesem Zeitpunkt zu melden, dass Funds fehlten. Am 10. Oktober datiert dann der Aushang, was zeitlich auf eine schnelle Eskalation hindeutet. Blockchain-Forscher, die sich die Bewegungen auf der Kette ansehen, schätzen den Gesamtschaden auf über 90 Millionen US-Dollar. Für viele Unternehmen ist das ein Weckruf, weil Krypto-Sicherheit häufig als „rein technisches“ Problem missverstanden wird: In Wirklichkeit hängt die Wirksamkeit von Offline-Schutzmechanismen stark davon ab, dass die gelieferten Geräte unverändert sind und dass die Integrität nicht schon vor dem ersten Tastendruck kompromittiert wurde.
Historisch wiederholt sich das Muster aus anderen Sicherheitsdomänen: Wenn Angreifer keine Kontrolle über die „letzte Meile“ der Nutzer haben, suchen sie sich die Phase davor. Bei Hardware-Wallets kann das bedeuten, dass nicht primär ein Nutzer-PC gehackt wird, sondern dass das Gerät bereits kompromittiert ankommt. Dabei geht es nicht nur um klassische Malware im Betriebssystem-Kontext, sondern um einen tieferen Eingriff, der noch im Offline-Modus wirken kann: etwa über fehlerhafte Zufallsquellen, manipulierte Signaturlogik oder das heimliche Auslesen von Seed- oder Schlüsselmaterial. Der Vorwurf „Spies inside“ ist dabei als Schlagwort zu lesen, beschreibt aber inhaltlich genau die Befürchtung, dass im Gerät selbst eine zusätzliche Ausleitung stattfindet.
Für die Markt- und Betriebsseite ergibt sich eine harte Konsequenz: Händler müssen nicht nur Verpackungen prüfen, sondern ihre Prozesse so gestalten, dass Manipulationsrisiken und Fehlzuordnungen minimiert werden. In der Praxis heißt das beispielsweise, dass Chain-of-Custody, Chargenverfolgung und nachvollziehbare Qualitätschecks eine deutlich größere Rolle spielen als bisher in vielen kleinen Einzelhandelsstrukturen. Gleichzeitig zeigt der Fall, wie schnell sich Vertrauensprobleme ausbreiten: Ein offizieller Stop physischer Stores ist selten der erste Schritt, wenn es „nur“ um wenige Reklamationen geht. Die Kombination aus Ladenstilllegung, zeitnahen Kundenmeldungen und einer erheblichen Schadensschätzung spricht dafür, dass man es mit einem systemischen Problem zu tun hat, nicht nur mit Bedienfehlern oder einzelnen fehlerhaften Transaktionen.
Ein weiterer Aspekt betrifft die Frage, wie man in solchen Situationen Belege sammelt, ohne die Nutzer zusätzlich zu gefährden. Unternehmen und Forschungsteams müssen üblicherweise Geräteproben vergleichen, Firmware-Hashes und Versionen gegenüber bekannten Referenzen abgleichen und prüfen, ob auffällige Signatur- oder Kommunikationsmuster auftreten. Wichtig ist dabei die saubere Trennung zwischen Ursache und Wirkung: Nicht jede ungewöhnliche Transaktion bedeutet automatisch „Hintertür“, sondern kann auch aus falschen Annahmen über Adressen, Integrationen oder Nutzeraktionen folgen. Dass in der vorliegenden Darstellung bereits eine hohe Schadenssumme und die Geräte als betroffene Klasse genannt werden, erhöht zwar die Plausibilität eines Supply-Chain- oder Integritätsproblems, die eigentliche Beweiskette muss aber technisch belastbar sein.
Für die nächsten Schritte bleibt entscheidend, ob die Untersuchung aufklärt, wie die Manipulation technisch umgesetzt wurde und welche Chargen betroffen sein könnten. Für Entscheider in der Branche ist das weniger eine Schlagzeile als eine Planungsgrundlage: Krypto-Produktverantwortliche müssen die Integritätsprüfung über die gesamte Lieferkette denken, und Betreiber von Wallet-Ökosystemen sollten ihre Update- und Authentifizierungsmechanismen so auslegen, dass verdächtige Geräte schneller erkannt werden. Auch wenn Künstliche Intelligenz im Krypto-Umfeld häufig mit Betrugserkennung beworben wird, zeigt der Fall vor allem, dass grundlegende Hardware-Vertrauensmodelle nicht delegierbar sind. Sobald Integrität und Herkunft nicht mehr als verlässlich gelten, wird selbst die beste KI-gestützte Analyse sekundär.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Hardware-Wallets mit Hintertüren: Untersuchung nach $90 Mio. Verlusten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Hardware-Wallets mit Hintertüren: Untersuchung nach $90 Mio. Verlusten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Hardware-Wallets mit Hintertüren: Untersuchung nach $90 Mio. Verlusten« bei Google Deutschland suchen, bei Bing oder Google News!