


LONDON (IT BOLTWISE) – Japan baut seine Active-Cyber-Defense-Pläne aus und will bis zum Haushaltsjahr 2027 Threat Hunting in kritischen Infrastrukturen stärker verankern. Die Regierung soll gemeinsam mit Unternehmen nach Hinweisen suchen, dass Angreifer bereits im Netzwerk sind und sich unbemerkt bewegen. Das National Cybersecurity Office entwickelt dafür Nachweismethoden, die Betreiber anschließend übernehmen können. Zusätzlich soll das Verteidigungsministerium auf Anfrage Personal mit einschlägiger Erfahrung bereitstellen.
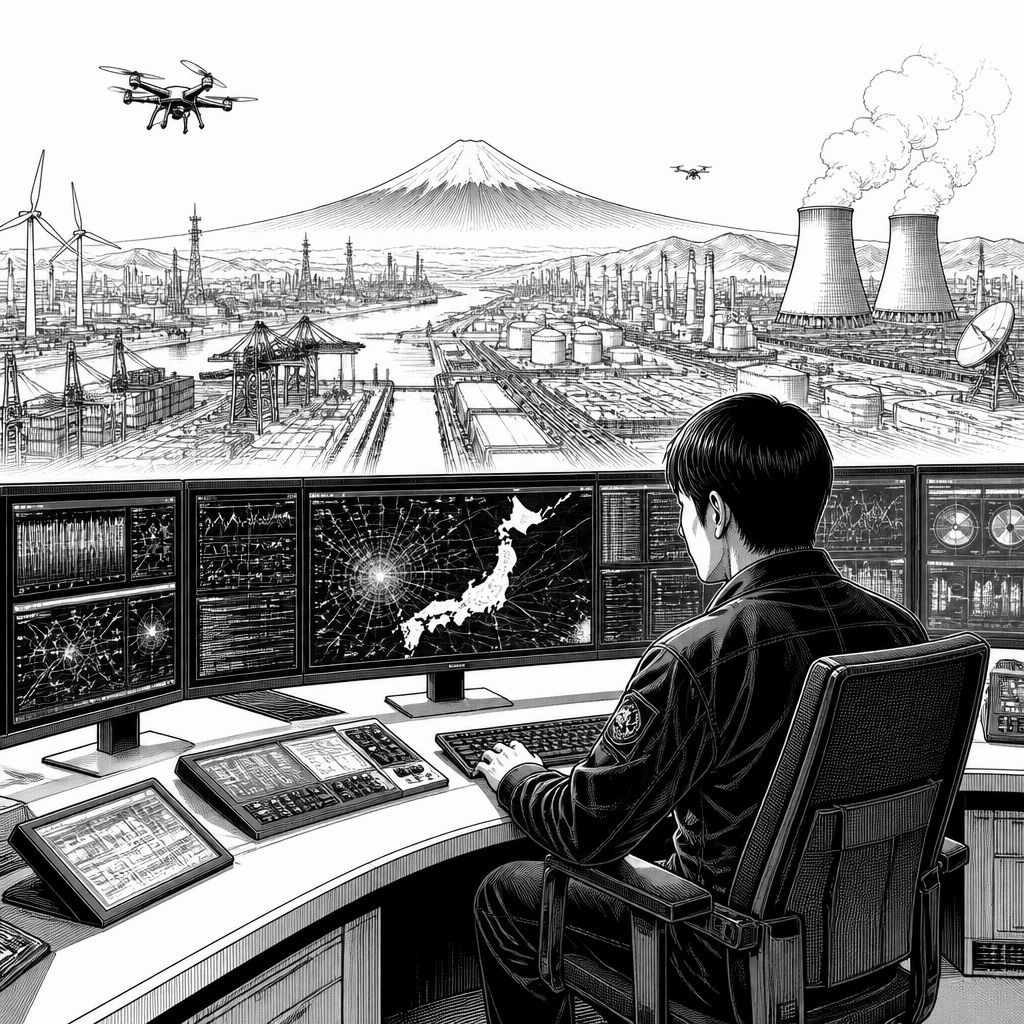
Japan verschärft seine Strategie gegen Cyberangriffe mit einem gezielten Ansatz, der über das klassische Reagieren auf Alarme hinausgeht. Im Rahmen einer neuen Initiative für das Haushaltsjahr 2027 will die Regierung mit privaten Unternehmen die Fähigkeiten zum Threat Hunting in Bereichen ausbauen, die für den Betrieb essenzieller Dienste entscheidend sind – etwa bei Stromversorgern und Telekommunikationsanbietern. Der Kern der Idee ist weniger das Abschalten eines bereits erkannten Vorfalls, sondern das frühe Aufspüren von Aktivitäten, die schon Tage oder Wochen vor einer sichtbaren Kompromittierung stattfinden können.
Technisch betrachtet bedeutet Threat Hunting, dass Sicherheits-Teams systematisch nach Mustern bösartiger Handlungen suchen, auch dann, wenn kein Security-Alert ausgelöst wurde. Dafür müssen sie in der Regel große Mengen an System- und Ereignisprotokollen sammeln, korrelieren und interpretieren, um Unregelmäßigkeiten zu identifizieren, die ansonsten im Tagesgeschäft untergehen. Japan will diesen Prozess institutionalisieren, indem das National Cybersecurity Office Informationen zu möglichen Bedrohungen nutzt, um Angriffsabläufe in einer virtuellen Umgebung nachzustellen. Anschließend sollen Erkennungsmechanismen entwickelt und getestet werden, die private Betreiber in die Lage versetzen, selbstständig nach ähnlichen Spuren in ihren Umgebungen zu fahnden.
Damit rückt auch die Frage in den Mittelpunkt, wie man „versteckte“ Zugriffe erkennt. In der Praxis können Angreifer nach dem initialen Einstieg zunächst nur beobachten, Rechte prüfen oder sich seitlich im Netzwerk bewegen, ohne sofort auffällige Schadcode-Aktivitäten zu starten. Gerade bei Ransomware ist das relevant, weil Erkundungen und das Vorbereiten von Datenzugriffen oft schon abgeschlossen sein können, bevor der Verschlüsselungs- oder Eskalationsschritt sichtbar wird. Die geplanten Methoden zielen daher auf eine Früherkennung von Kompromittierungen ab – mit dem Ziel, das Risiko zu senken, dass essenzielle Dienste gerade in Not- oder Krisensituationen ausfallen.
In den Markt- und Organisationskontext passt die Initiative zu Japans breiterem Ausbau einer Active-Cyber-Defense-Strategie. Entscheidend ist zudem der regulatorische Rahmen: Gesetzliche Regelungen zur Active Cyber Defense sollen bereits in Kraft getreten sein und damit eine klare Grundlage für die Ausweitung der Maßnahmen schaffen. Darüber hinaus bereitet auch das Verteidigungsministerium Unterstützung für kritische Infrastrukturbetreiber vor. Unternehmen sollen demnach Hilfe anfordern können; wenn sie genehmigt wird, kann das Ministerium Personal entsenden, das über Erfahrung aus Informationssystemen der japanischen Self-Defense-Forces verfügt. Parallel werden die Kosten von National Cybersecurity Office und Verteidigungsministerium in Budgetanfragen für das Haushaltsjahr 2027 eingeplant.
Dass Japan das Thema so priorisiert, hängt auch mit jüngsten Vorfällen zusammen, die unterschiedliche Sektoren betrafen. So wurde im September 2026 offengelegt, dass ein „Common Infrastructure“-Netzwerk angegriffen worden war, beginnend bereits im Mai; dabei nannte die Regierung eine mögliche Größenordnung von etwa 246.000 betroffenen Datensätzen. Die Auswertung soll zudem eine Kompromittierung über einen Umweg unter Nutzung einer VPN-Umgehung nahegelegt haben. Andere Ereignisse trafen Unternehmen in der Privatwirtschaft direkt: Ein Angriff bei Nichirei hatte im Juli Auswirkungen auf Lebensmittellieferungen, weil unautorisierter Zugriff auf Server bestätigt wurde; zusätzlich wird erwähnt, dass Logistikprozesse unterstützt für KFC Japan betroffen waren. Auch Nihon Kotsu berichtete von einem Vorfall, bei dem Teile der IT-Infrastruktur offline gingen und damit Taxi-Dispatch-Dienste gestört wurden.
Für die Zielgruppe der Betreiber kritischer Infrastruktur ist die Stoßrichtung deshalb nicht nur „mehr Monitoring“, sondern ein anderes Betriebskonzept: weniger warten, bis ein Ereignis als sicherheitsrelevant markiert ist, und mehr proaktiv Hypothesen prüfen. Gerade frühere Fälle, bei denen Angreifer offenbar über Tochtergesellschaften, Auslandsoperationen oder Drittanbieter-Infrastruktur Zugriff erhielten, verdeutlichen den Bedarf, die Grenzen der eigenen Netze realistischer zu betrachten. Wenn das Threat Hunting so skaliert wird, dass typische Muster von lateralem Vorgehen oder unauffälligen Zugriffsphasen in Erkennungslogik übersetzt werden, steigt die Chance, dass Unternehmen Angreifer identifizieren, bevor es zu einem größeren Störfall kommt.
Für IT- und Sicherheitsverantwortliche in Energie, Telekommunikation und ähnlichen Branchen bedeutet das konkret: Die Umsetzung wird vermutlich stark davon abhängen, wie gut sich die entwickelten Nachweismethoden in bestehende Logik für Datenhaltung, Korrelation und Incident-Workflow integrieren lassen. Da Threat Hunting ressourcenintensiv bleibt, werden Betreiber umso mehr profitieren, je besser sie die Lernkurve über standardisierte Methoden und Trainingsunterstützung nutzen können. Gleichzeitig ist die Kombination aus Office-gestützter Entwicklung, Tests in virtuellen Umgebungen und der optionalen personellen Hilfe des Verteidigungsministeriums ein Hinweis darauf, dass Japan vor allem die Lücke zwischen Forschung und Betriebspraxis schließen will – und genau dort entsteht in vielen Organisationen bislang der Engpass.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Japan startet Threat-Hunting für kritische Infrastruktur bis 2027" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Japan startet Threat-Hunting für kritische Infrastruktur bis 2027" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Japan startet Threat-Hunting für kritische Infrastruktur bis 2027« bei Google Deutschland suchen, bei Bing oder Google News!