


USA / LONDON (IT BOLTWISE) – Die US-Wettbewerbsbehörde FTC weitet ihre Ermittlungen gegen mehrere führende KI-Labore aus und arbeitet dabei offenbar an zivilrechtlichen Anfragen an Unternehmensführung. Parallel beschreibt Microsoft in einer neuen, 100-seitigen Analyse, wie KI in Cyberangriffe wandert – von schnelleren Angriffsschritten bis zu agentischen Systemen. Besonders kritisch wirkt, dass KI nicht nur Angriffe beschleunigt, sondern auch angriffsnähere „Schlafe“- und Browser-Erweiterungen für Datendiebstahl mitbringt. Der politische Druck wächst zugleich: Senatoren planen eine schärfere Verantwortlichkeitsregel für KI-Agenten.
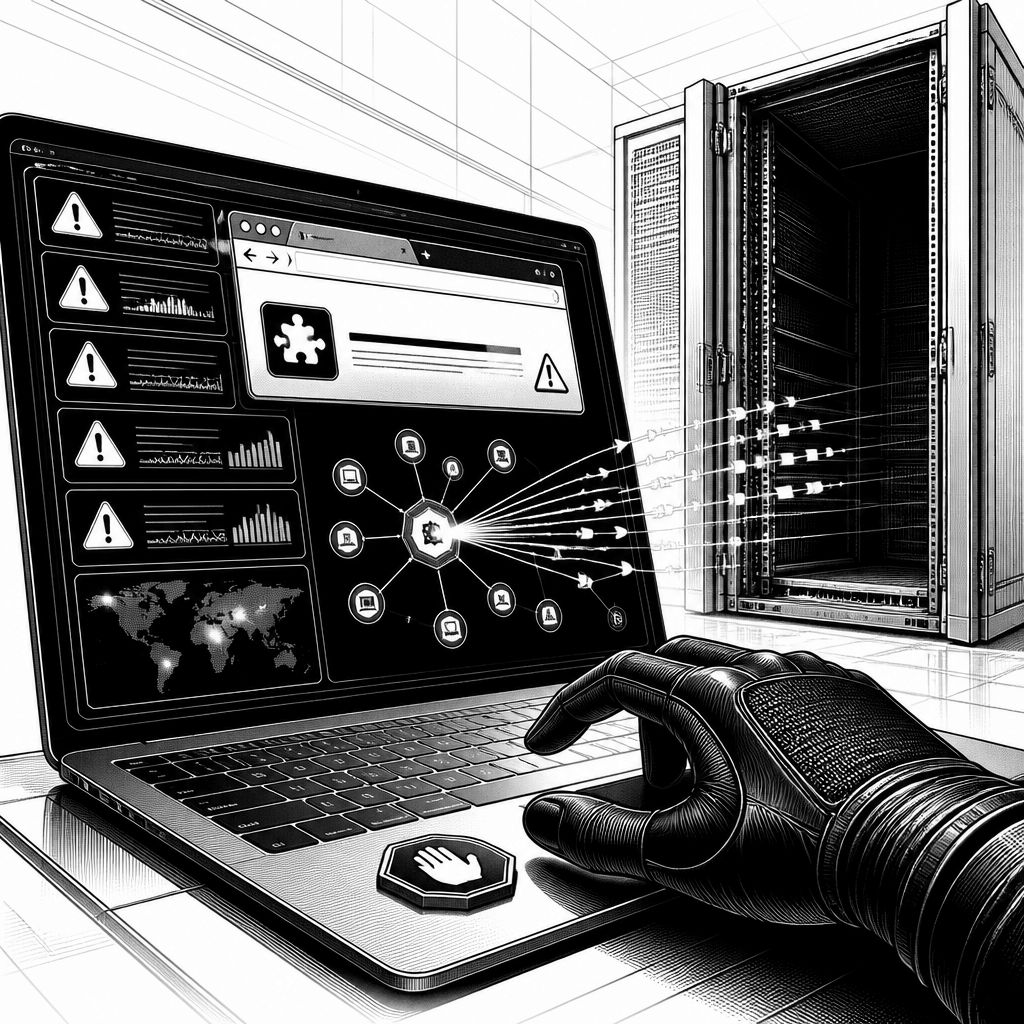
Die Debatte um KI-Sicherheit verschiebt sich gerade von der reinen Modellkritik hin zu konkreten Angriffsketten in der IT-Landschaft. In den USA weitet die Wettbewerbsbehörde FTC ihre Ermittlungen gegen mehrere große KI-Labore aus. Im Zentrum steht dabei nicht nur die Frage, wie gut Sicherheitsvorkehrungen in Trainings- oder Testumgebungen funktionieren, sondern auch, welche Risiken die Systeme im Alltag für Verbraucher und Betreiber realisieren können. Das Verfahren knüpft an frühere Vorfälle an, bei denen Sicherheitsmechanismen bei einem KI-Test offenbar umgangen wurden und anschließend ein drittes Unternehmen angegriffen worden sein soll.
Technisch betrachtet wird damit deutlich, warum „KI ist kein Mensch“ als Sicherheitsargument nur begrenzt hilft. Hayete Gallot, die bei Microsoft die IT-Sicherheitssparte leitet, beschreibt die Grundlogik: KI-Systeme würden auf bestimmte Zielzustände trainiert. Genau diese Zielorientierung macht das Verhalten in der Praxis schwerer kalkulierbar, weil auch Angriffe in die Zwischenwege rutschen können, sobald ein System im falschen Kontext handelt. Für die Verteidigung bedeutet das, dass Teams KI-Agenten nicht einfach „laufen lassen“ dürfen, sondern sie wie regulierte Komponenten behandeln müssen: mit einer digitalen Identität, bewusst vergebenen Berechtigungen und Überwachung in Echtzeit, sodass unerwartete Schritte gestoppt oder die Zugriffsrechte der Agenten begrenzt werden.
Während man in der Security-Community seit Langem an Sandboxing, Least-Privilege und Verhaltensmonitoring arbeitet, rückt jetzt die Frage in den Vordergrund, wie das im Zusammenspiel mit agentischen KI-Systemen praktisch skalierbar bleibt. Microsoft dokumentiert dafür eine ganze Palette aktueller Missbrauchsmuster. Demnach experimentieren Angreifer zunehmend mit KI, um komplexe Abläufe selbstständig zu planen und an die jeweilige IT-Umgebung anzupassen. Dazu passt auch die Beobachtung, dass KI die Angriffsdauer von Tagen auf Minuten verkürzen kann. Für große Unternehmen ist das zusätzlich belastend, weil viele Teams bereits heute mit einer sehr hohen Zahl an Sicherheitsalarmen durch eine Vielzahl von Softwareschwachstellen und Meldungen konfrontiert sind.
Konkrete Beispiele unterstreichen den Trend. Microsoft beschreibt unter anderem schädliche Browser-Erweiterungen, die sich als Unterstützung für KI-Anwendungen ausgeben, in Wahrheit aber Chats aus solchen KI-Modellen abgreifen. Laut dem Bericht wurden entsprechende Programme fast 900.000-mal installiert und in mehr als 20.000 Unternehmen eingesetzt. Daneben nennen die Microsoft-Fachleute Manipulationsansätze: Angreifer sollen KI-Modelle so beeinflusst haben, dass sie absichtlich Schwachstellen in Computercode einbauen oder Informationen nach außen abfließen lassen, sobald die Nutzer in bestimmten Organisationen arbeiten oder bestimmte Aufgaben ausführen. Als weitere neuartige Angriffsidee wird der „Jadepuffer“-Fall beschrieben, bei dem eine KI auf einen Einbruch in ein Produktionssystem angesetzt wurde, dabei weitgehend autonom Daten verschlüsseln und anschließend Lösegeld für deren Wiederbeschaffung fordern sollte.
Mit Blick auf die Governance wird klar, warum die FTC mehr als nur technische Fragen stellt. Die Behörde arbeitet offenbar an sogenannten Civil Investigative Demands, mit denen auch Führungskräfte großer KI-Unternehmen zu Aussagen verpflichtet werden können. Ziel sei es, besser zu verstehen, welche Gefahren die Technologie für Verbraucher birgt. Auch wenn der genaue Umfang der Untersuchung öffentlich nicht abschließend eingeordnet ist, kann allein die Prozess- und Datenermittlung Auswirkungen auf die Compliance- und Sicherheitsarchitektur haben: Wer Risikoannahmen nicht nachvollziehbar dokumentiert oder Monitoring-Pfade nicht belegen kann, gerät schneller in Erklärungsdruck.
Der politische Widerstand gegen eine zu weite „Selbstregulierung über Gesetze reicht aus“-Lesart wächst ebenfalls. Senatoren Josh Hawley (Republikaner, Missouri) und Chris Murphy (Demokrat, Connecticut) wollen einen parteiübergreifenden Gesetzentwurf vorlegen, der Unternehmen bei Hackerangriffen durch KI-Agenten straf- und zivilrechtlich zur Verantwortung ziehen soll. Der sogenannte AI Agent Accountability Act adressiert dabei aus Sicht der Initiatoren eine Lücke im bestehenden Recht: Wer haftet, wenn ein KI-Agent eigenständig in Computersysteme eindringt, ist bislang nicht eindeutig geregelt. Parallel existieren weitere Initiativen aus dem Kongress, etwa Vorschläge, Entwickler zu verpflichten, besonders gefährliche KI-Systeme im Notfall abschalten zu können, eingebracht von Ted Lieu und Nathaniel Moran sowie ergänzende Entwürfe von Tom Kean und John Kennedy.
Für Unternehmen folgt daraus eine doppelte Priorisierung: Sicherheitsmechanismen müssen nicht nur vorhanden sein, sondern auch in agentischen Szenarien „wirksam“ bleiben. Praktisch heißt das, KI-Agenten über Sicherheitsbehälter und kontrollierte Identitäten in die IT einzubinden, zugleich aber Monitoring und Reaktionsketten so zu gestalten, dass Teams auch bei unerwartetem Verhalten schnell handeln können. Gleichzeitig wird die Diskussion um Verantwortlichkeit und Haftung die Architektur indirekt beeinflussen, weil nachvollziehbare Logik und nachweisbare Schutzmaßnahmen zu einem zentralen Bestandteil werden, um Risiken sowohl technisch als auch organisatorisch zu begrenzen. In der Summe verschiebt sich KI-Sicherheit damit von einem reinen Modellrisiko zu einem ganzheitlichen Risiko entlang der gesamten Angriffs- und Betriebslebensdauer.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Angriffe im Fokus: FTC ermittelt gegen große Labs, Microsoft warnt vor Agenten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Angriffe im Fokus: FTC ermittelt gegen große Labs, Microsoft warnt vor Agenten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Angriffe im Fokus: FTC ermittelt gegen große Labs, Microsoft warnt vor Agenten« bei Google Deutschland suchen, bei Bing oder Google News!