
LONDON (IT BOLTWISE) – Eine neue Welle kritischer PHP-Lücken hat Website-Betreiber zu schnellen Patches gezwungen. Besonders brisant ist: Die Schwachstellen existierten teils seit Jahrzehnten, waren aber lange unentdeckt. Durch KI-gestützte Analyse und agentenfähige Angriffe steigt zudem die Geschwindigkeit, mit der Lücken missbraucht werden können. Offen bleibt, wie gut sich Unternehmen und auch Behörden gegen diesen Tempowechsel absichern können.
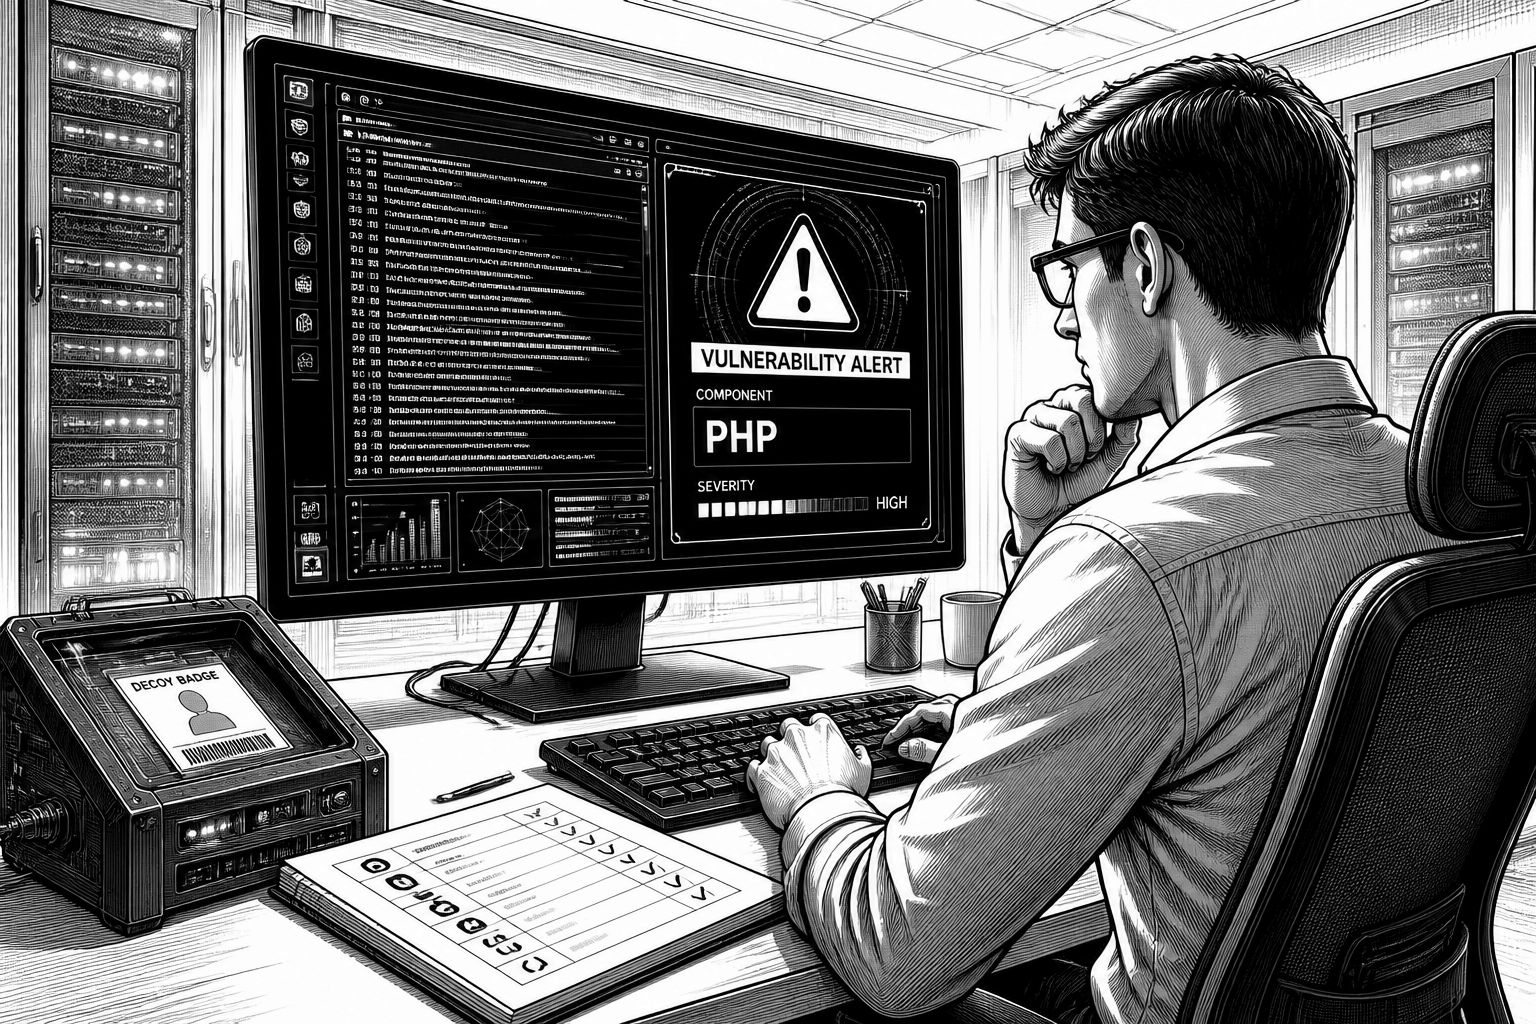
Für viele Betreiber wirkt es wie ein klassischer Security-Alarm: Plötzlich werden umfangreiche PHP-Updates gefordert, andernfalls soll der Betrieb der betroffenen Websites gestoppt werden. Technisch betrachtet steckt dahinter jedoch ein tieferer Systemeffekt. PHP ist eine seit Jahrzehnten gewachsene Grundlage für zahlreiche CMS-Umgebungen und Produktiv-Setups im Web; wenn eine Schwachstelle in einem so häufig eingesetzten Bestandteil auftaucht, kippt die Risiko-Bilanz schnell von lokal zu flächig. Genau diese Mischung aus «alt genug, um übersehen zu werden» und «zentral genug, um großflächig Schaden zu verursachen» macht die aktuelle Diskussion so aufgeladen.
Im Kern geht es um die Art, wie Schwachstellen heute entdeckt und ausgenutzt werden können. In der Debatte wurde betont, dass die betreffenden Lücken nicht erst durch KI-Modelle entstanden sind, sondern zuvor existierten. Neu ist vor allem der Hebel: KI-gestützte Werkzeuge beschleunigen die Suche nach Mustern und Schwachstellen in Quellcode, und agentenfähige Systeme können diese Arbeit iterativ und mit hoher Geschwindigkeit fortsetzen. Das verschiebt die klassische Sicherheitslogik aus dem Wartungsfenster heraus: Wenn ein Patch organisatorisch erst später kommt, steigt die Zeitspanne, in der Angreifer verwertbare Pfade finden.
Auch das Vorgehen rund um die Offenlegung spielt eine Rolle. In traditionellen Prozessen werden Details oft so koordiniert, dass betroffene Teams genug Zeit für Verifikation und Fix haben. Bei besonders fundamentalen Komponenten wie PHP ist das jedoch schwerer, weil die Zahl der potenziell betroffenen Parteien nahezu unüberschaubar wirkt. Sobald der technische Nachweis öffentlich wird, entsteht ein Wettrennen zwischen Verteidigern und Angreifern: Viele Systeme müssen erst einmal feststellen, dass PHP überhaupt im Einsatz ist, anschließend muss die Codebasis validiert und die Update-Kette durchgezogen werden. Dass dabei im Notfall sogar ein Herunterfahren der betroffenen Websites empfohlen wird, unterstreicht, dass das Zeitfenster in solchen Fällen praktisch zu kurz sein kann.
Ein weiterer Aspekt ist die Skala der Abhängigkeiten. Laut den im Gespräch genannten Einschätzungen basiert ein großer Teil der Webinfrastruktur auf PHP und darauf aufbauenden CMS wie WordPress oder Drupal. Das bedeutet: Selbst wenn eine konkrete Lücke «nur» in einem Teilpfad ausgenutzt wird, kann die Verbreitung des zugrunde liegenden Technologie-Stacks dafür sorgen, dass sehr viele Betreiber gleichzeitig betroffen sind. Für die Praxis heißt das auch: Patch-Management ist nicht nur eine IT-Thema-Frage, sondern eine Frage der Software-Identifikation. Wer nicht systematisch inventarisiert, welche Runtime und welche Versionen laufen, findet den Fix womöglich erst dann, wenn Angriffe bereits sichtbar werden.
Die Diskussion blendet außerdem das langfristige Betriebsrisiko ein, das mit dem akuten Incident-Risiko gekoppelt ist. Wenn Betreiber einzelne Sites vorübergehend abschalten, um das unmittelbare Angriffsrisiko zu senken, entstehen zwangsläufig Nebeneffekte wie «Link-Rot»: Verweise und historische Inhalte werden durch die Abschaltung schlechter auffindbar oder verschwinden dauerhaft. Das ist nicht nur ein technisches Detail, sondern betrifft auch Suchindex, Nachnutzung, Compliance-Nachweise und Betriebssicherheit für Ökosysteme, die auf Verlinkung angewiesen sind. In der Konsequenz kann ein Sicherheitsereignis neben dem eigentlichen Exploit-Impact auch die Verlässlichkeit der Informationsinfrastruktur im Web verschlechtern.
Ein zusätzlicher Spannungspunkt ist die Sichtbarkeit von Angriffen. Im Gespräch wurde darauf verwiesen, dass große Cloud- und Security-Player oft über umfangreiche Telemetrie verfügen und teils sogar mit Honeypots arbeiten, um Exploit-Versuche frühzeitig zu erkennen, bevor sie breit angekündigt sind. Kleinere Organisationen und teils auch weniger gut ausgestattete Behörden können diese Erkennungstiefe häufig nicht erreichen. KI-gestützte Suche und automatisierte Angriffsversuche verkürzen dann den Weg von der Entdeckung zur Ausnutzung, während gleichzeitig die Zeit bis zur lokalen Reaktion knapp bleibt.
Das zentrale Fazit für Unternehmen lautet damit: Der Engpass verlagert sich weg vom Finden einzelner Lücken hin zum schnellen, belastbaren Umgang mit ihnen. Dazu gehört erstens ein Inventar über eingesetzte Komponenten und deren Versionen, zweitens ein Patch-Prozess, der unter Zeitdruck reproduzierbar abläuft, und drittens ein Incident-Playbook, das auch den Fall «Dienst zeitweise stoppen» abdeckt. KI kann hier doppelt wirken: Sie hilft bei der Analyse und beim Priorisieren, sie kann aber zugleich das Tempo der Angreifer erhöhen. Wer diese Dynamik ignoriert, riskiert, dass selbst ein bereits existierender Fix organisatorisch zu spät kommt.
Für den Markt bedeutet das außerdem: Sicherheitsanbieter und Open-Source-Ökosysteme stehen unter Erwartungsdruck, schneller zu informieren, bessere Indikatoren für Betroffenheit zu liefern und Monitoring enger mit Patch-Workflows zu verknüpfen. Gleichzeitig dürfte die Zahl neuer Tools zunehmen, die genau diese Lücke adressieren, etwa über automatisierte Code-Checks, Abhängigkeitsanalyse und Simulationspfade für typische Exploit-Mechaniken. Ob sich dadurch nur die Reaktionsgeschwindigkeit steigert oder ob sich das gesamte Risiko-Management neu ausrichtet, wird sich in den kommenden Monaten daran zeigen, wie konsequent Betreiber ihre Abhängigkeiten identifizieren und wie schnell sie technische Fixes in produktiven Umgebungen verankern.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-gestützte Suche nach PHP-Lücken: Warum die Internetbasis jetzt unter Druck steht" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-gestützte Suche nach PHP-Lücken: Warum die Internetbasis jetzt unter Druck steht" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-gestützte Suche nach PHP-Lücken: Warum die Internetbasis jetzt unter Druck steht« bei Google Deutschland suchen, bei Bing oder Google News!