
LONDON (IT BOLTWISE) – Eine mutmaßlich china-nexus-schwache Bedrohungsgruppe nutzt KI-gestützte Pen-Testing-Werkzeuge, um Angriffe gegen US-Verteidigungs- und Halbleiter-Umfelder zu skalieren. Laut einem Bericht von Palo Alto Networks kombinieren die Angreifer das Cairn-Framework mit zwei chinesischen Open-Source-Modellen. In mindestens 10 von 19 Zielen sollen sie Zugriff erlangt oder Daten exfiltriert haben. Besonders kritisch: Dutzende gültige Zugangsdaten und Administrator-Accounts fanden dabei laut den Forschern ihren Weg bis in Produktionsumgebungen.
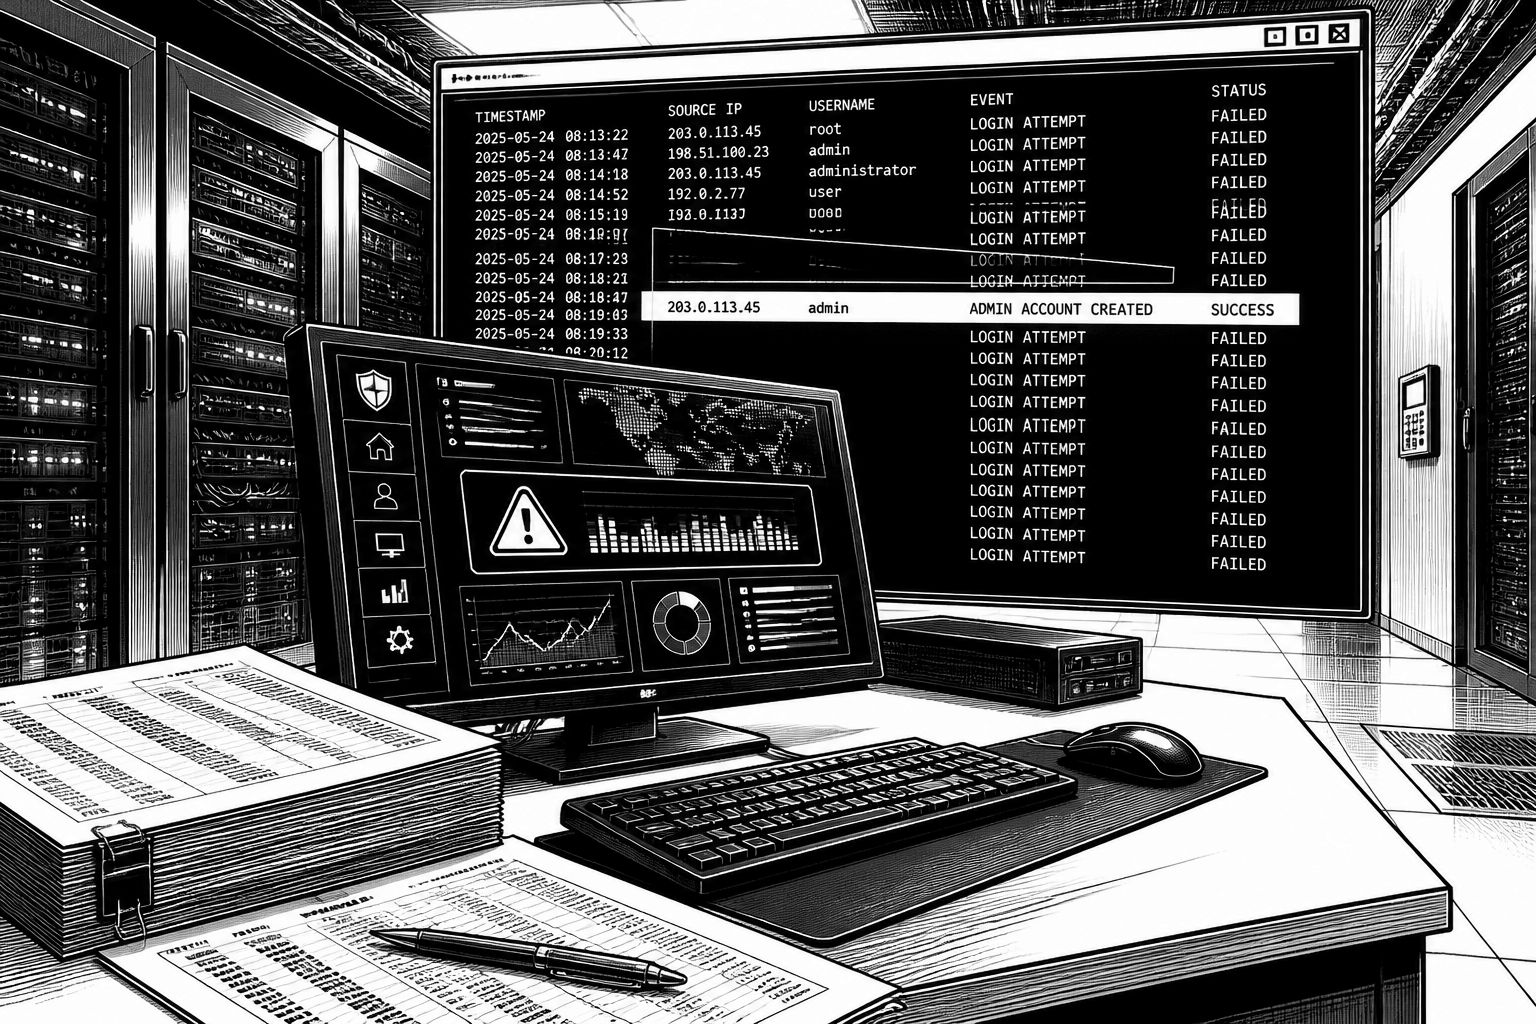
Angriffe, die klassisch als „hand-on-keyboard“ gelten, lassen sich nach neuen Beobachtungen inzwischen mit KI-gestützten Pen-Testing-Frameworks erheblich schneller und breiter ausrollen. Ein Bericht von Palo Alto Networks beschreibt eine Kampagne, in der eine mutmaßlich china-nexus-nahe Gruppe den Pen-Testing-Ansatz eines Frameworks namens Cairn mit zwei chinesischen Open-Source-Modellen kombiniert. Das Zielbild reicht dabei über „Fortune-Scale“ hinaus: Genannt werden fortgeschrittene Halbleiter, die US-Verteidigungsindustrie sowie zivilgesellschaftliche Organisationen. Für Organisationen, die auf dem Weg vom Prototypen zur Produktion besonders viele externe Integrationen, beschleunigte Freigaben und Datenflüsse haben, ist genau diese Skalierbarkeit der entscheidende Punkt.
Technisch betrachtet ist die Kombination aus einem Automations-Framework und generativen KI-Komponenten vor allem deshalb wirksam, weil sie wiederholbare Arbeitsschritte vom Menschen auf die Toolkette verlagert. Die Forscher geben an, dass die Angreifer Cairn zusammen mit DeepSeek und Zhipu GLM einsetzten, um Angriffe gegen mindestens 19 Organisationen zu starten. In mindestens 10 dieser Zielumgebungen sollen sie nach Angaben der Forschenden entweder Zugriff gewonnen oder Daten exfiltriert haben. Auffällig ist zudem das Muster „Initial Access → Privilegierung“: Laut Bericht erbeuteten die Angreifer Dutzende gültige Zugangsdaten, richteten Administrator-Accounts in einem Produktionssystem ein und sollen bei einer Organisation mehr als eine Million Datensätze personenbezogener Informationen offengelegt haben.
Einordnung in den aktuellen Bedrohungsmarkt: Solche Ergebnisse passen in eine breitere Entwicklung, in der Angreifer stärker auf test- und exploitation-nahe Automatisierung setzen. Der Bericht verweist auf eine wachsende Welle von Angriffen, bei denen ähnliche KI-unterstützte Pen-Testing-Frameworks eingesetzt werden. Konkret nennen die Forschenden als Beispiel Artex, das in den vorangegangenen zwei Monaten für Angriffe gegen Hunderte Unternehmen weltweit aufgefallen sein soll. Auch die Breite der Betroffenen ist ein Signal: Neben Zielsystemen in Südkorea und Japan werden im Bericht zudem Kampagnen erwähnt, die einen Missbrauch im Umfeld von ConnectWise Cloud Backup ausnutzen. In Summe zeigt das: Es geht weniger um „neue Exploits“, sondern um eine neue Ausnutzungslogik, die mehr Ziele pro Zeitfenster erreichbar macht.
In der Praxis hängt die Schadenswirkung stark davon ab, wie gut die Angreifer im Vorfeld auf funktionierende Zugangsdaten zugreifen und diese in privilegierte Kontexte überführen. Der Bericht beschreibt genau dieses Vorgehen: Zugangsdaten, die aus kompromittierten Anwendungen stammen, werden genutzt, um sich in weitere Systeme hineinzuhangeln. Dadurch verschiebt sich die Angriffsoberfläche von einzelnen Schwachstellen hin zu Identitäts- und Konfigurationsrisiken in der gesamten Kette. Einzeln betrachtet klingt „mehr Targets“ bereits bedrohlich; entscheidend ist jedoch, dass die Toolkette laut Andy Piazza, Senior Director Threat Intelligence bei Palo Alto Networks Unit 42, Automatisierung erlaubt. Damit können Bedrohungsakteure mehr Ziele schneller anfahren und technische Aufgaben erledigen, ohne jedes zugrunde liegende Detail neu erlernen zu müssen.
Der gleiche Mechanismus schlägt auch bei Cloud-Umgebungen sichtbar durch. Berichten zufolge haben Forschende von Arctic Wolf am Dienstag Angriffe mit dem Alibaba-hosted AntiFox-Framework entdeckt, die darauf abzielen sollen, AWS-Zugangsdaten zu stehlen. Dabei wurden mindestens zwei kompromittierte Organisationen bestätigt; weitere sechs sollen nach Einschätzung der Forschenden möglicherweise betroffen sein. Gleichzeitig äußerte sich Amazon dazu, dass AWS-Dienste in den beschriebenen Angriffen nicht gezielt „kompromittiert“ worden seien, die Angriffe aber über zuvor gestohlene Zugangsdaten in AWS-Konten eingestiegen seien. Für Administratoren heißt das: Nicht nur die Webanwendung ist relevant, sondern die Identitätsdaten, die irgendwo in der Pipeline hängen geblieben sind – vom Build- und Deployment-Workflow bis zu Ausführungsumgebungen.
Für IT-Security-Teams ergibt sich daraus ein sehr konkreter Handlungsfokus: Least-Privilege-Rechte, saubere Identitätsverwaltung und die konsequente Minimierung langfristiger Schlüssel in Anwendungs-Konfigurationen. Amazon nennt in diesem Zusammenhang Best Practices wie restriktive Berechtigungen, das Erfordernis von Instance Metadata Service auf EC2-Instanzen sowie das Offenhalten von Long-Term-Access-Keys aus Applikationskonfigurationen. Wer diese Maßnahmen bereits umgesetzt hat, reduziert die Wahrscheinlichkeit, dass ein gestohlener Satz Zugangsdaten sofort in breiten Zugriff übergeht. Gleichzeitig macht die Entwicklung klar, dass „nur“ reaktive Detection nicht reicht: Je schneller Frameworks und KI-gestützte Automatisierung neue Zielumgebungen erreichen, desto wichtiger werden Prozesskontrollen wie schnelle Credential-Rotation, strikte Segmentierung sowie eine Überwachung, die nicht nur Exploit-Muster, sondern auch Identity-Anomalien erfasst.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-gestütztes Pen-Testing skaliert Angriffe gegen US-Defense und Chip-Industrie" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-gestütztes Pen-Testing skaliert Angriffe gegen US-Defense und Chip-Industrie" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-gestütztes Pen-Testing skaliert Angriffe gegen US-Defense und Chip-Industrie« bei Google Deutschland suchen, bei Bing oder Google News!