
LONDON (IT BOLTWISE) – LiteLLM musste nach einer versehentlichen Offenlegung eines Admin-Keys reagieren. Laut dem Vorfall gelang es Angreifern, am 10. Oktober in das Agent-Platform-System einzudringen und einen GitHub-Zugriffstoken zu stehlen. Mit den gestohlenen Token manipulierten sie den Deployment-Pfad und veröffentlichten eine schädliche Python-Version sowie Images über PyPI und Docker Hub. Die Version wurde relativ schnell entdeckt und später von PyPI unter Quarantäne gestellt.
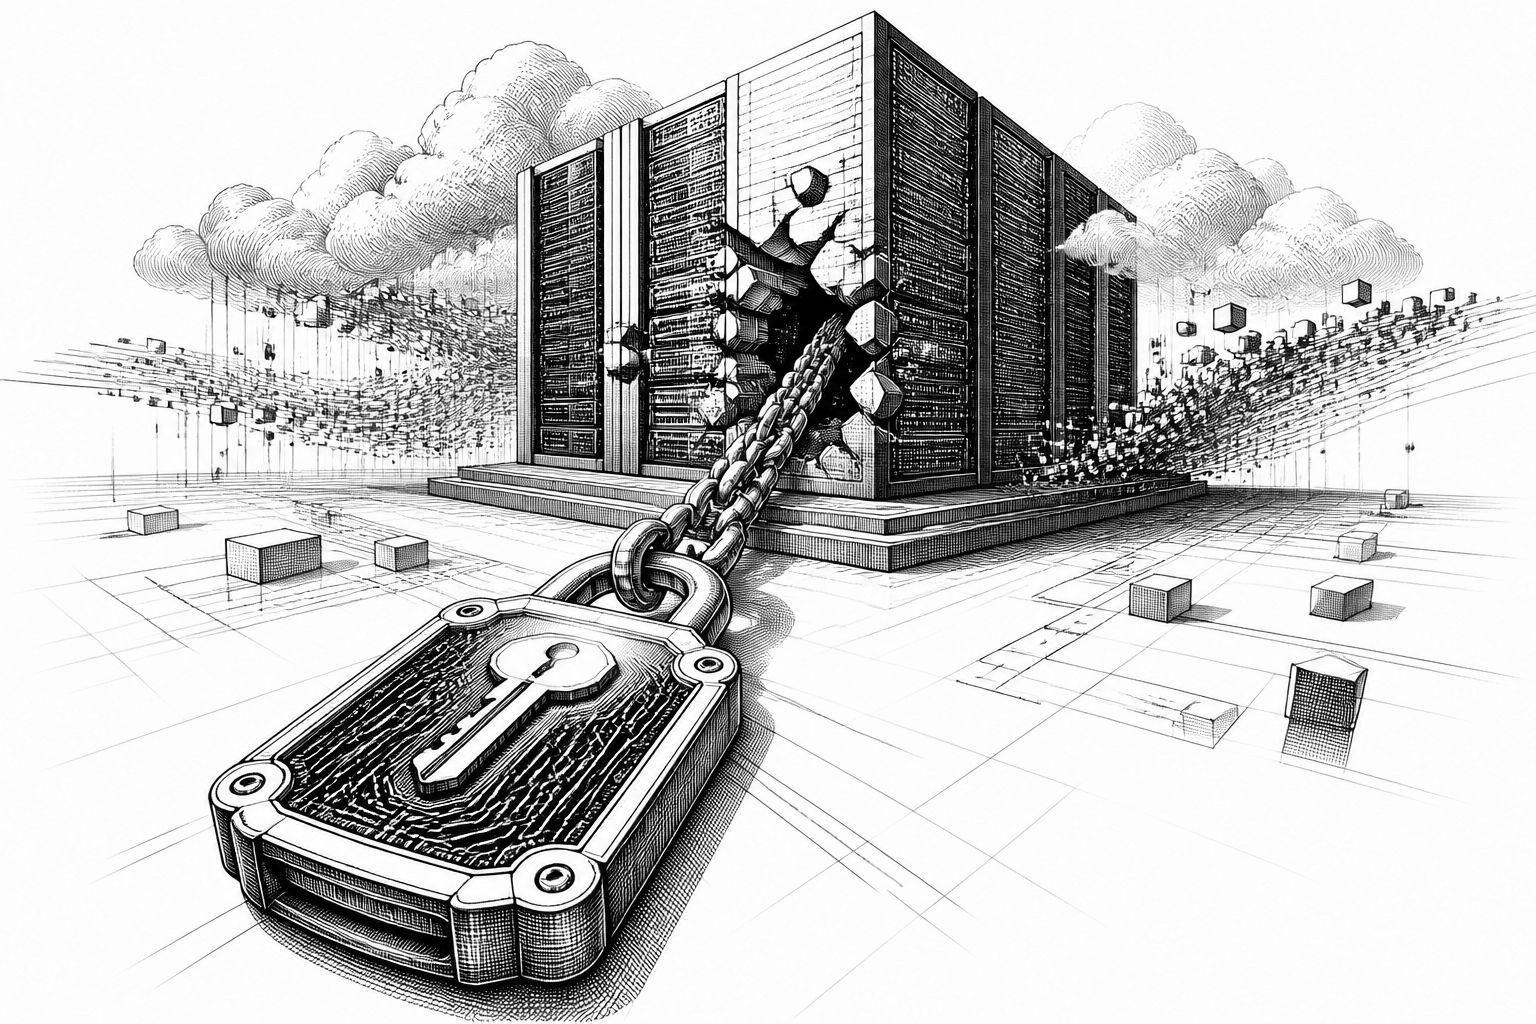
Das Risiko klingt in solchen Fällen oft abstrakt, wurde hier aber ziemlich greifbar: Das Deployment-System eines Tools namens LiteLLM, das vor allem als Verbindungs- und Vermittlungsschicht zwischen KI-Modellen eingesetzt wird, wurde offenbar übernommen, weil ein Administrations-Schlüssel unabsichtlich öffentlich landete. Konkret soll ein Konfigurationsfile am 27. Mai in ein öffentlich zugängliches GitHub-Repository hochgeladen worden sein, in dem eine Master-Key-Information für eine Agent-Plattform enthalten war. LiteLLM habe den Fehler zwar rasch bemerkt und die Datei wieder gelöscht, aber den Schlüssel nicht direkt widerrufen. Genau an dieser Lücke setzt der technische Kern des Vorfalls an: Ein einmal kompromittierter Credential kann trotz späterer Entfernung der Datei noch nutzbar bleiben.
Die Angreifer sollen dann am 10. Oktober mit dem Schlüssel in die Agent-Plattform eingestiegen und dabei einen GitHub-Zugriffstoken erbeutet haben. Dieser Token sei an ein Top-Administrator-Konto gekoppelt gewesen, das offenbar keine fein abgestuften Berechtigungen oder Sperren kannte. Ergebnis: Der Zugriff war nicht auf ein bestimmtes Projekt oder Team begrenzt, sondern ermöglichte, dass alle Repositories der Organisation erreicht wurden. Darüber hinaus sollen Tokens von zwei weiteren Ingenieurkonten mit administrativen Rechten gestohlen worden sein. Für Unternehmen ist diese Abfolge besonders lehrreich, weil sie weniger nach einem einzelnen „One-off“-Fehler aussieht, sondern nach einem Muster, bei dem aus einem Credential-Exposure zuerst der Identitäts- und dann der Rechtehorizont erweitert wird.
Danach verschiebt sich der Schwerpunkt vom reinen Account-Diebstahl in Richtung Lieferketten-Manipulation: Die Angreifer sollen am 21. Oktober den Deployment-Pfad so geändert haben, dass Deployments auf ein gefälschtes Repository zeigten. Anschließend soll der Release-Prozess nicht nur einmal, sondern über zwei gestohlene Engineer-Token „durchgezogen“ und mit dem jeweils anderen Token abgesegnet worden sein. Damit entsteht eine typische Multi-Step-Attacke gegen Software-Lieferketten: Manipulation des Pfads, automatisiertes Deployment mit gültigen Berechtigungen, dann das Freigeben, das wie ein normaler interner Vorgang aussieht. Das Problem ist dabei nicht nur der kompromittierte Build-Schritt, sondern die Tatsache, dass die anschließende Veröffentlichung als legitimer Release in Erscheinung treten kann.
In der nächsten Phase soll eine bösartige Version mit der Nummer 1.107.0 sowohl im Python-Paket-Ökosystem auf PyPI als auch in Container-Ökosystemen, unter anderem auf Docker Hub, hochgeladen worden sein. Entscheidend ist, dass der Schaden damit potenziell über mehrere Installationspfade verteilt wird: Wer per pip „nur“ ein Python-Paket nachlädt, trifft ebenso auf die manipulierte Version wie Container-Nutzer, die auf entsprechende Images setzen. Dass eine Forschungsgruppe den Schadcode bereits in unter 30 Minuten gemeldet habe, deutet darauf hin, dass es zumindest innerhalb eines engen Zeitfensters Erkennungsmuster gab. PyPI habe die Version dann etwa eine Stunde später quarantänisiert. Gleichzeitig zeigt eine weitere Warnung aus dem Security-Research-Umfeld, dass die bösartige Datei nicht nur im „app folder“ gelegen haben soll, sondern auch nach dem Löschen einzelner App-Dateien persistieren könnte. Für Betreiber heißt das: Incident Response darf sich nicht auf das rein sichtbare Artefakt beschränken, sondern muss Pfade, Build-Outputs und möglicherweise auch Metadaten prüfen.
Technisch betrachtet ist der Vorfall ein Paradebeispiel dafür, wie eng Schlüsselmanagement, Repository-Hygiene und Deploymentschritte miteinander verknüpft sind. Ein einziger Master Key in einer Konfigurationsdatei kann eine Kette auslösen: vom Einbruch über Token-Diebstahl bis hin zur Änderung des Deployment-Ziels. Solche Angriffe wirken in der Praxis besonders überzeugend, weil sie oft nicht mit „brutaler“ Ausnutzung starten, sondern mit legitimen Zugriffsrechten. Historisch haben sich Lieferkettenangriffe deshalb zunehmend in zwei Richtungen entwickelt: erstens in Richtung glaubwürdiger Releases (Versionierung und Paketverzeichnisse), zweitens in Richtung Container- und Multi-Registry-Veröffentlichungen, um die Wahrscheinlichkeit zu erhöhen, dass zumindest ein Installationsweg betroffen ist.
Für die Markt- und Branchenperspektive ist außerdem relevant, dass LiteLLM genau dort ansetzt, wo viele Organisationen KI-Dienste schnell integrieren wollen: zwischen Modellen, APIs und Workflows. Damit wird ein Vermittler selbst zum „Knotenpunkt“ in einer Wertschöpfungskette. Wenn ein Knoten kompromittiert ist, kann ein Angreifer nicht nur Daten abgreifen, sondern auch die Art verändern, wie Softwarestände produziert und verteilt werden. In dieser Lage hilft keine isolierte Anpassung an einem einzelnen Repository: Teams brauchen klare Mechanismen für Secret Rotation, idealerweise automatisiert mit sofortigem Widerruf nach Exposure, und sie müssen Deployment-Pipelines so absichern, dass ein geänderter Pfad nicht unbemerkt in Richtung Veröffentlichung kippen kann. Praktisch bedeutet das häufig: niedrigere Standardrechte, getrennte Freigabe- und Build-Zugänge, nachvollziehbare Artefakt-Signaturen und schnelle Sperrmechanismen, sobald ein Schlüsselproblem als real erkannt ist.
Gleichzeitig zeigt der Vorfall auch, wie wichtig externe Sichtbarkeit sein kann. Dass eine Meldung durch ein Forschungsteam sehr schnell erfolgte und PyPI die Version dann relativ zügig quarantänisierte, reduziert die Zeitspanne, in der betroffene Nutzer Pakete installieren konnten. Dennoch bleibt die wichtigste Lehre: Selbst wenn das schädliche Artefakt später blockiert wird, kann der ursprüngliche Zugriff Wege geöffnet haben, die über die konkrete Version hinausreichen. Wer LiteLLM oder vergleichbare Infrastrukturtools betreibt, sollte daher nicht nur auf Quarantäne-Ereignisse schauen, sondern auch die Integrität von Deployment-Konfigurationen, den Status von betroffenen Tokens und die Vollständigkeit der Key-Revocation prüfen. Genau diese Kombination aus schnellen technischen Gegenmaßnahmen und gründlicher Pipeline-Überprüfung entscheidet darüber, ob ein solcher Angriff bei der einen Veröffentlichung bleibt oder weitere Spuren im System hinterlässt.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "LiteLLM-Angriff nach freigegebener Admin-Key: Deployment-System gekapert" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "LiteLLM-Angriff nach freigegebener Admin-Key: Deployment-System gekapert" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »LiteLLM-Angriff nach freigegebener Admin-Key: Deployment-System gekapert« bei Google Deutschland suchen, bei Bing oder Google News!