
LONDON (IT BOLTWISE) – Microsoft-Chef Satya Nadella warnt davor, dass Teile der kritischen Infrastruktur technisch kaum oder nur sehr schwer nachbesserbar seien. Er nennt insbesondere Firmware sowie Anlagen wie HVAC- und Kühlsysteme in Rechenzentren, die über das Internet erreichbar sind. Im Umfeld großer Ausfälle und möglicher KI-gestützter Angriffe fordert er eine Modernisierung und ein Echtzeit-fähiges Vorgehen bei Erkennung und Abwehr. Er verweist zudem auf die Lehren aus einem „latenten Bug“, der zusammen mit anderen Faktoren zu einer „perfect storm“-Situation geführt habe.
Satya Nadella hat auf dem DealBook Summit ein Thema aufgegriffen, das in der IT-Sicherheit seit Jahren als Randproblem gilt, inzwischen aber im Tagesgeschäft immer stärker dominiert: Es gibt nicht nur zu wenige Patches, sondern auch zu wenig Möglichkeiten, bestimmte Systeme überhaupt rechtzeitig zu aktualisieren. Der Microsoft-CEO bringt das zugespitzt auf den Punkt, wenn er sagt, „viele“ Bereiche der kritischen Infrastruktur seien unpatchable. Gemeint ist dabei weniger ein einzelne Software-Komponente, sondern die technische Realität, dass sich Schwachstellen in hoch integrierten Umgebungen häufig nicht ohne Betriebsausfall oder sicherheitsseitige Nebenwirkungen schließen lassen.
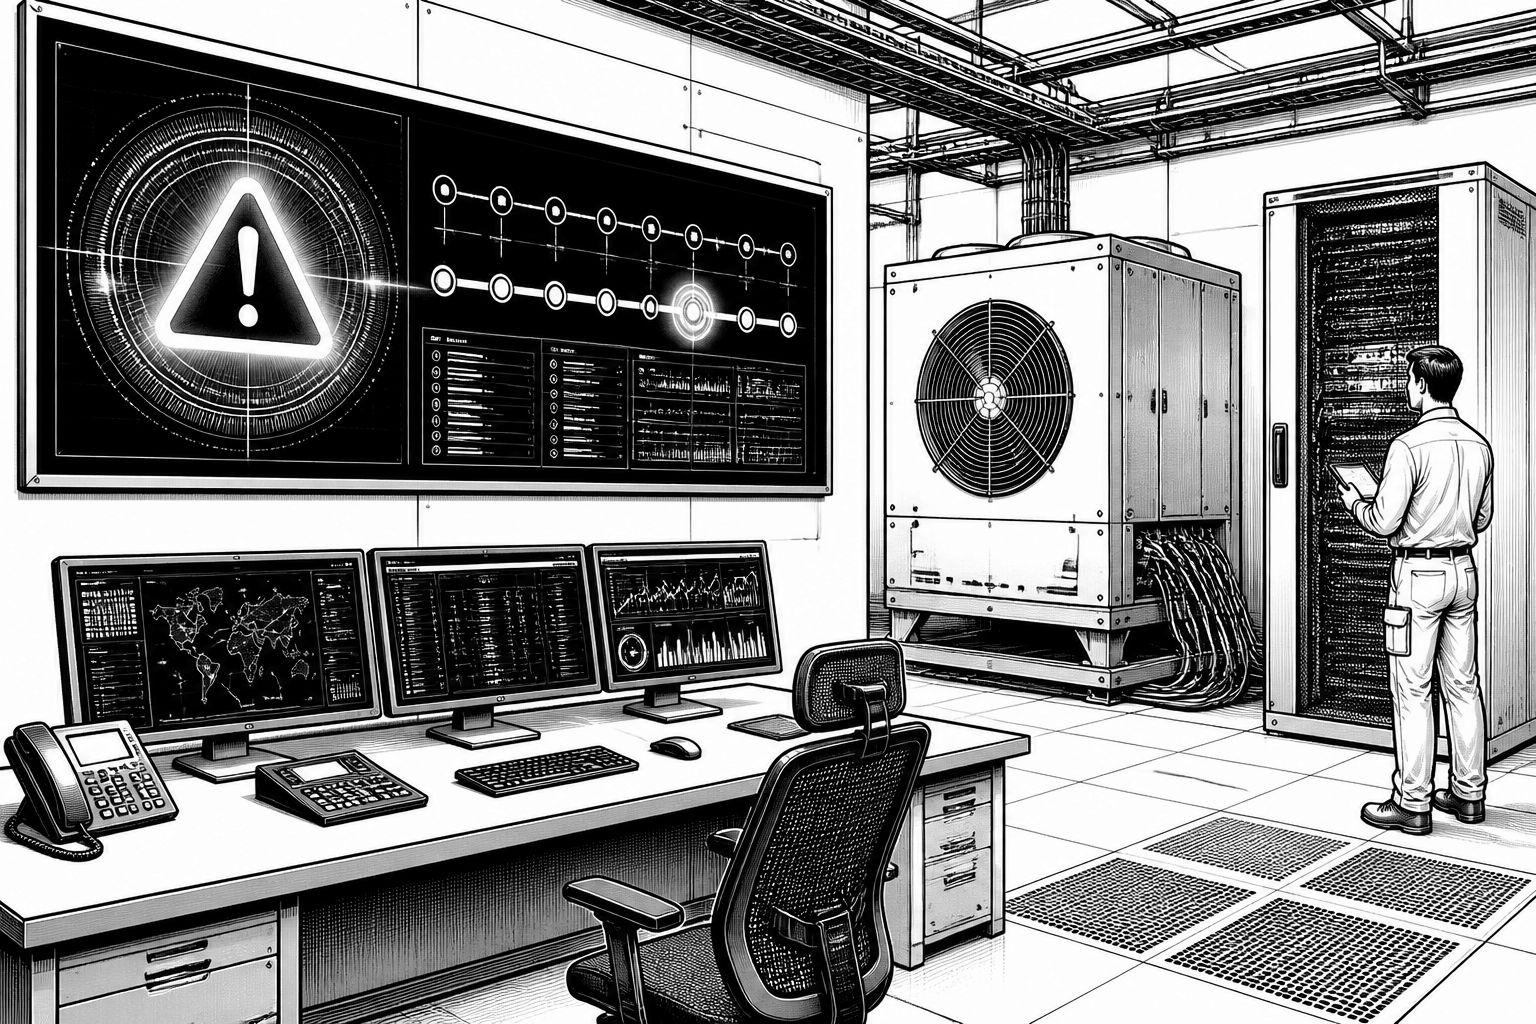
Besonders deutlich wird das bei Firmware und bei Betriebs- und Infrastrukturkomponenten, die über „Smartification“ inzwischen stärker vernetzt sind. Nadella verweist auf Beispiele, die man sonst eher als Betriebsdetail betrachtet: Firmware in Geräten, Kühlsysteme wie Chiller sowie HVAC-Anlagen. In Rechenzentren und in der Infrastruktur von Transportsystemen können solche Komponenten zwar über Management-Schnittstellen erreicht werden, aber die Aktualisierung erfolgt oft nicht im gleichen Takt wie bei klassischer Anwendungssoftware. Genau dort entsteht ein Risikohebel: Wenn eine Schwachstelle in solchen Schichten existiert und gleichzeitig die Angriffsrealität schneller wird, reicht die reine Patch-Logik nicht mehr aus, um das Zeitfenster für Ausnutzung zu schließen.
Der Kontext, in dem Nadella spricht, ist zudem von einer Welle großflächiger Störungen geprägt. Im Querschnitt werden solche Ausfälle immer wieder mit Cyberangriffen in Verbindung gebracht, während offizielle Stellen die direkte Schuldzuweisung an Angriffe teils zurückweisen. Nadellas Hinweis auf einen „latenten Bug“, der zusammen mit weiteren Faktoren zu einer „perfect storm“ geführt habe, passt deshalb in die Sicherheitsdiskussion: Nicht jeder große Incident ist automatisch ein klarer Angriff, aber die Kombination aus versteckten Fehlern, unzureichender Beobachtbarkeit und einem sich schnell wandelnden Bedrohungsmodell kann dennoch zu Dominoeffekten führen. Für Unternehmen bedeutet das: Stabilitätsrisiken und Sicherheitsrisiken greifen enger ineinander, als es Patch-Management-Modelle früher getrennt betrachtet haben.
Technisch kommt bei dem Problem hinzu, dass Patchen historisch ein planbares Projekt war. Nadella beschreibt genau diesen Bruch: Früher konnten Teams Patches testen, den Zustand besser einordnen und die Aktualisierung dann ausrollen. Heute, so seine Argumentation, macht Künstliche Intelligenz Angriffe leichter durchführbar, wodurch Ausnutzung schneller erfolgt. Damit steigt der Druck, dass der Patch nicht nur erstellt, sondern unmittelbar vom Bereitstellen in den Produktionsbetrieb gelangen muss. Dieser Geschwindigkeitswechsel ist ein operatives Sicherheitsrisiko: Wenn Deployments in sehr kurzer Zeit stattfinden, sinkt die Zeit für Regressionstests, Fehleranalyse und die sauber abgestimmte Freigabe über Teams hinweg. Das Ergebnis kann Instabilität sein, selbst wenn der Patch fachlich korrekt ist.
Für die nächsten Schritte zeichnet Nadella ein Vorgehensbild, das über „mehr Patches“ hinausgeht. Er nennt als Konsequenz die Notwendigkeit, Systeme zu modernisieren und anschließend den Bedrohungspfad systematisch zu bewerten: Welche Threat Vector steht im Fokus, wie gut kann ein Unternehmen erkennen, und wie schnell lässt sich verteidigen – insbesondere im Echtzeitbetrieb. Gerade diese Kette aus Erkennung, Risiko-Einschätzung und Abwehr ist in der Praxis schwierig, weil Daten aus unterschiedlichen Ebenen zusammenlaufen müssen: Logs und Telemetrie aus Anwendungen, Signale aus Betriebsumgebungen sowie Hinweise aus dem Netzwerk. Bei Firmware- und Anlagen-Komponenten kommt außerdem dazu, dass die Erfassung oft unvollständig ist und sich Wiederherstellungspfade von denen klassischer Software unterscheiden.
Auch strategisch lässt sich die Aussage in einen breiteren Markttrend einordnen: Die Automatisierung der Angriffsseite durch KI verschiebt das Tempo, während die Verteidigung lange an Release-Zyklen und manuellen Prüfprozessen hängt. Nadellas Forderung nach einer Modernisierung der Infrastruktur ist deshalb weniger ein „Security Upgrade“ als eine Architekturentscheidung. Unternehmen, die heute noch stark auf schwer aktualisierbare Geräte- und Betriebsbestände setzen, werden dadurch langfristig in einen dauerhaften Rechtfertigungsmodus gedrängt, weil sie Sicherheitsupdates nicht in dem Zeitfenster bereitstellen können, in dem Ausnutzung stattfindet. Gleichzeitig wird damit die Bedeutung von Incident-Response-Fähigkeiten sichtbar: Wenn Patchen allein nicht reicht, muss die Schadensbegrenzung funktional und messbar priorisiert werden.
Für Betreiber kritischer Infrastrukturen und große Unternehmen heißt das konkret: Sie brauchen eine Sicherheitsstrategie, die die Updatefähigkeit verschiedener Schichten realistisch bewertet. Nadellas Beispiele zeigen, dass dabei nicht nur das Betriebssystem oder die Anwendung im Blick sind, sondern auch Firmware und physische Umgebungen, die über das Internet erreichbar wurden. Wer hier eine Lücke erkennt, kann nicht allein auf kurzfristige Hotfixes setzen, sondern muss Roadmaps für Modernisierung, Segmentierung und Monitoring mit klaren Verantwortlichkeiten definieren. In der Sicherheitsplanung verschiebt sich damit der Schwerpunkt: von der Frage „Gibt es einen Patch?“ hin zu „Wie schnell und wie sicher können wir das Risiko im Betrieb reduzieren, auch wenn ein Patch nicht verfügbar oder nicht ohne Weiteres durchsetzbar ist?“
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«



Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Microsoft-Chef warnt: Viele kritische Systeme sind „unpatchable“" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Microsoft-Chef warnt: Viele kritische Systeme sind „unpatchable“" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Microsoft-Chef warnt: Viele kritische Systeme sind „unpatchable“« bei Google Deutschland suchen, bei Bing oder Google News!