
LONDON (IT BOLTWISE) – Zyxel muss bei mehreren GS1900-Switch-Modellen nachlegen: Der bereits ausgerollte Patch 2 schließt einen Zero-Day nicht zuverlässig. Angreifer können trotz fehlender Anmeldung Befehle mit Root-Rechten über die Webverwaltung ausführen. Die Ursache liegt in einer Off-by-Design- beziehungsweise Reihenfolge-Lücke in der Patch-Logik, die den Speicherüberlauf erst zu spät abblockte. Mit Firmware 2.90 Patch 3 behebt der Hersteller nun eine separat verfolgte Schwachstelle, die auf CVE-2026-107441 codiert ist.
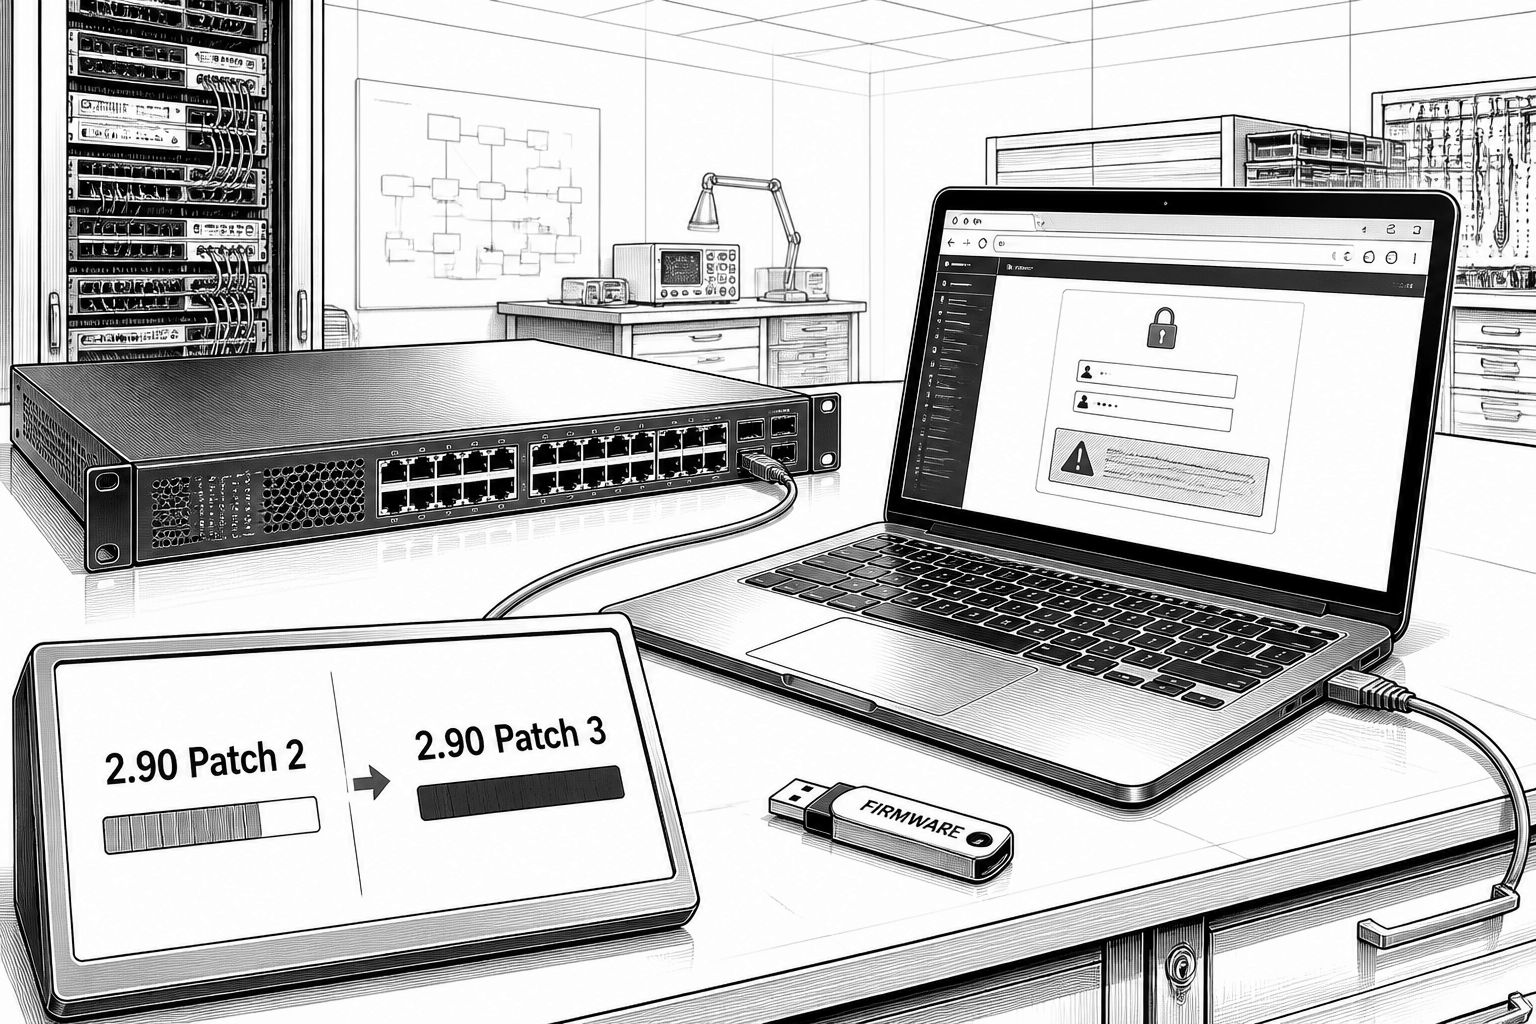
Bei Netzwerk-Security-Fixes gilt oft die Hoffnung: einmal gepatcht, Ruhe. Im Fall der Zyxel-GS1900-Switches zeigt sich allerdings, wie schnell diese Annahme kippen kann. Forschende von Binarly berichten, dass Switches mit dem bereits gelieferten Firmware-Update für eine zuvor aktiv ausgenutzte Schwachstelle weiterhin anfällig bleiben. Der Kern ist eine Zero-Day-Fähigkeit, bei der ein Zugriff auf die Webverwaltung eines Switches reicht, um Befehle ohne Login auszuführen. Die Angriffsfläche ist damit nicht irgendein Sonderfall für ausgerechnet eine Management-Workstation, sondern die standardmäßige Webschnittstelle – also genau dort, wo viele Betreiber im Alltag Wartung und Monitoring durchführen.
Für die Einordnung lohnt der Blick auf die zwei unterschiedlichen CVE-Namen, die in den Mitteilungen zusammenlaufen. Die früher adressierte Lücke ist in einer Zyxel-Advisory als „2.90 Patch 2“ beschrieben und war im Juni in Verbindung mit CVE-2026-7273 genannt. Jetzt folgt 2.90 Patch 3 für genau zehn GS1900-Modelle, die eine zweite, separat getrackte Schwachstelle schließen: CVE-2026-107441. Laut den Forschenden ist die neue Lücke in allen Patch-2-Builds dieser betroffenen Modelle vorhanden, und der Exploit benötigt lediglich Netzwerk-Reichweite auf den Managementdienst. Damit passt das Bild nicht zur typischen „Patch-Fehlkonfiguration“-Erzählung, sondern zu einer technischen Abhängigkeit: Der laufende Exploit stützt sich auf eine Stelle, die durch Patch 2 nicht vollständig entkoppelt wurde.
Technisch verfolgen Binarly und die zugehörige Analyse eine konkrete Speicherfehler-Klasse. Der betroffene Webserver-Teil verarbeitet HTTP-Anfragen und legt Request-Parameter in einem fest dimensionierten Speicherbereich ab. Dieser Bereich kann 140 Parameter aufnehmen, aber das Programm prüft vor der eigentlichen Speicherung weder die Größe einzelner Parameter noch die Anzahl, bevor der Inhalt hinein kopiert wird. Der Exploit setzt deshalb am 140. Parameter an: Er liefert einen zu großen Wert, der den Speicherbereich überläuft und dabei den Zähler für die Parameter überschreibt. Im nächsten Schritt wird dadurch nicht nur außerhalb des vorgesehenen Bereichs geschrieben, sondern der Ablauf des Programms kann so manipuliert werden, dass die Software statt der erwarteten Funktion eine vom Angreifer gewünschte Funktion aufruft. Genau diese Kettenreaktion – erst Überlauf, dann Funktionsumschaltung – erklärt, warum am Ende Root-Privilegien stehen.
Der entscheidende Punkt bei Patch 2 liegt in der Reihenfolge der Checks. Zwar soll Patch 2 eine Prüfung am Parameterzähler eingeführt haben, doch nach den Forschenden läuft diese Validierung erst dann, wenn der übergroße Parameter bereits kopiert wurde. Zu diesem Zeitpunkt enthält der Zähler bereits den von außen eingeschleusten Wert. Die Folge: Die nachgelagerte Kontrolle verhindert den kritischen Überlauf nicht mehr. Den Angaben zufolge funktioniert der Exploit gegen Patch 2 damit ohne Änderungen. In Patch 3 verschiebt Zyxel diese Logik: Der Zähler wird laut Beschreibung vor dem Kopiervorgang geprüft, und zusätzlich wird die Kopiergröße begrenzt. Damit wird nicht nur die Funktionalität „nachträglich“ abgesichert, sondern die eigentliche Speicherbedingung verhindert, bevor gefährliche Daten überhaupt in die kritische Region gelangen.
Für Betreiber ist außerdem relevant, wie die Angriffe sich bislang konkret manifestiert haben. In einem Report von GreyNoise heißt es, dass Angreifer Daten von 996 GS1900-Switches ausgelesen und anschließend aufgreifbare Daten hinterlassen haben. Neben Konfigurationen wird auch von gehashten Root-Zugangsdaten und Netzwerkinformationen berichtet. Auffällig ist, dass 564 der betroffenen Geräte weiterhin mit werkseitigen Standardanmeldedaten betrieben wurden – ein klassisches Muster, das Angreifern sowohl das anfängliche Erreichen als auch die anschließende Nutzbarkeit der erbeuteten Credentials erleichtert. Welche Firmwareversion diese Geräte zum Zeitpunkt der Aktivität liefen, bleibt jedoch offen, und auch der genaue Einweg zur Erreichbarkeit (etwa ob über das Internet oder über interne Netze) wird nicht detailliert beschrieben.
Die öffentliche Reaktion der Behörden unterstreicht den Zeitdruck. Die US-Behörde CISA nahm CVE-2026-7273 am 21. September in das Known Exploited Vulnerabilities (KEV)-Katalogsystem auf und gab Bundesbehörden bis zum 24. September Zeit, die Vendor-Fix für Patch 2 umzusetzen. Laut den Forschenden ist die neue Schwachstelle CVE-2026-107441 hingegen bereits in allen Patch-2-Builds vorhanden, sodass sich der „Fix-Status“ aus Betreibersicht nicht automatisch als Schutzwirkung übertragen lässt. Das führt zu einer praktischen Konsequenz: Auch wer Patch 2 rechtzeitig installiert hat, sollte die betroffenen GS1900-Varianten gezielt auf Patch 3 aktualisieren und dabei die von Zyxel veröffentlichten, modellabhängigen Firmware-Bezeichnungen prüfen. Eine Schritt-für-Schritt-Handreichung für einen Workaround für Fälle ohne Update gibt die Advisory laut Quelle nicht; ebenso wenig wird eindeutig gesagt, ob ein Update den bereits erlangten Zugriff eines Angreifers beseitigt oder welche Indikatoren für eine Kompromittierung typischerweise zu suchen sind.
Wer jetzt Handlungsfähigkeit zurückgewinnen will, sollte das Ereignis als Mischung aus Firmware-Management und Incident-Hygiene behandeln. Wichtig ist vor allem, Firmwarestände schnell zu inventoryieren: Zyxel nennt in der Advisory für jedes betroffene Modell das jeweilige betroffene Build-Intervall und die entsprechende Patch-3-Version, darunter etwa GS1900-8, GS1900-24 sowie mehrere Varianten mit unterschiedlicher Portdichte. Darüber hinaus macht die Exploit-Beschreibung die Angriffsannahme konkret: Netzwerkzugriff auf die Managementschnittstelle war offenbar genug, um in der Sitzung Code ausführen zu können. In der Forschung wird zudem erwähnt, dass ein verkleinerter Exploit als Proof of Concept zeitnah veröffentlicht werden soll. Bis dahin bleibt für Teams in Betrieb und Sicherheit vor allem die Aufgabe, Patch-3-Compliance nachzuziehen und Indikatoren wie unerwartete Konfigurationsänderungen oder Spuren der ausgelesenen Datenquellen systematisch zu bewerten – gerade weil die behördliche KEV-Ablauffrist sich nur auf die zuvor gemeldete CVE bezogen hat.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Zyxel GS1900: Patch 2 blockiert Zero-Day nicht – Patch 3 gegen CVE-2026-107441" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Zyxel GS1900: Patch 2 blockiert Zero-Day nicht – Patch 3 gegen CVE-2026-107441" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Zyxel GS1900: Patch 2 blockiert Zero-Day nicht – Patch 3 gegen CVE-2026-107441« bei Google Deutschland suchen, bei Bing oder Google News!