
LONDON (IT BOLTWISE) – Eine Initiative bündelt KI-gestützte Recherchen, Modellzugang und Sicherheits-Know-how, um kritische PHP-Sicherheitslücken weltweit schneller zu beheben. Laut Angaben identifizierte „Calif“ eine kritische Schwachstelle im Rahmen der Initiative, während ein weiterer Sicherheitsanbieter beide Probleme unabhängig fand und meldete. PHP-Wartende veröffentlichten die Fixes, während Partner wie Cloud-Dienstanbieter und Security-Teams beim Testen von Schutzmaßnahmen und bei der Koordination halfen. Für Organisationen steht jetzt die konkrete Aufgabe im Vordergrund, die passenden Updates auszurollen und Zwischen-Sicherungen zu planen.
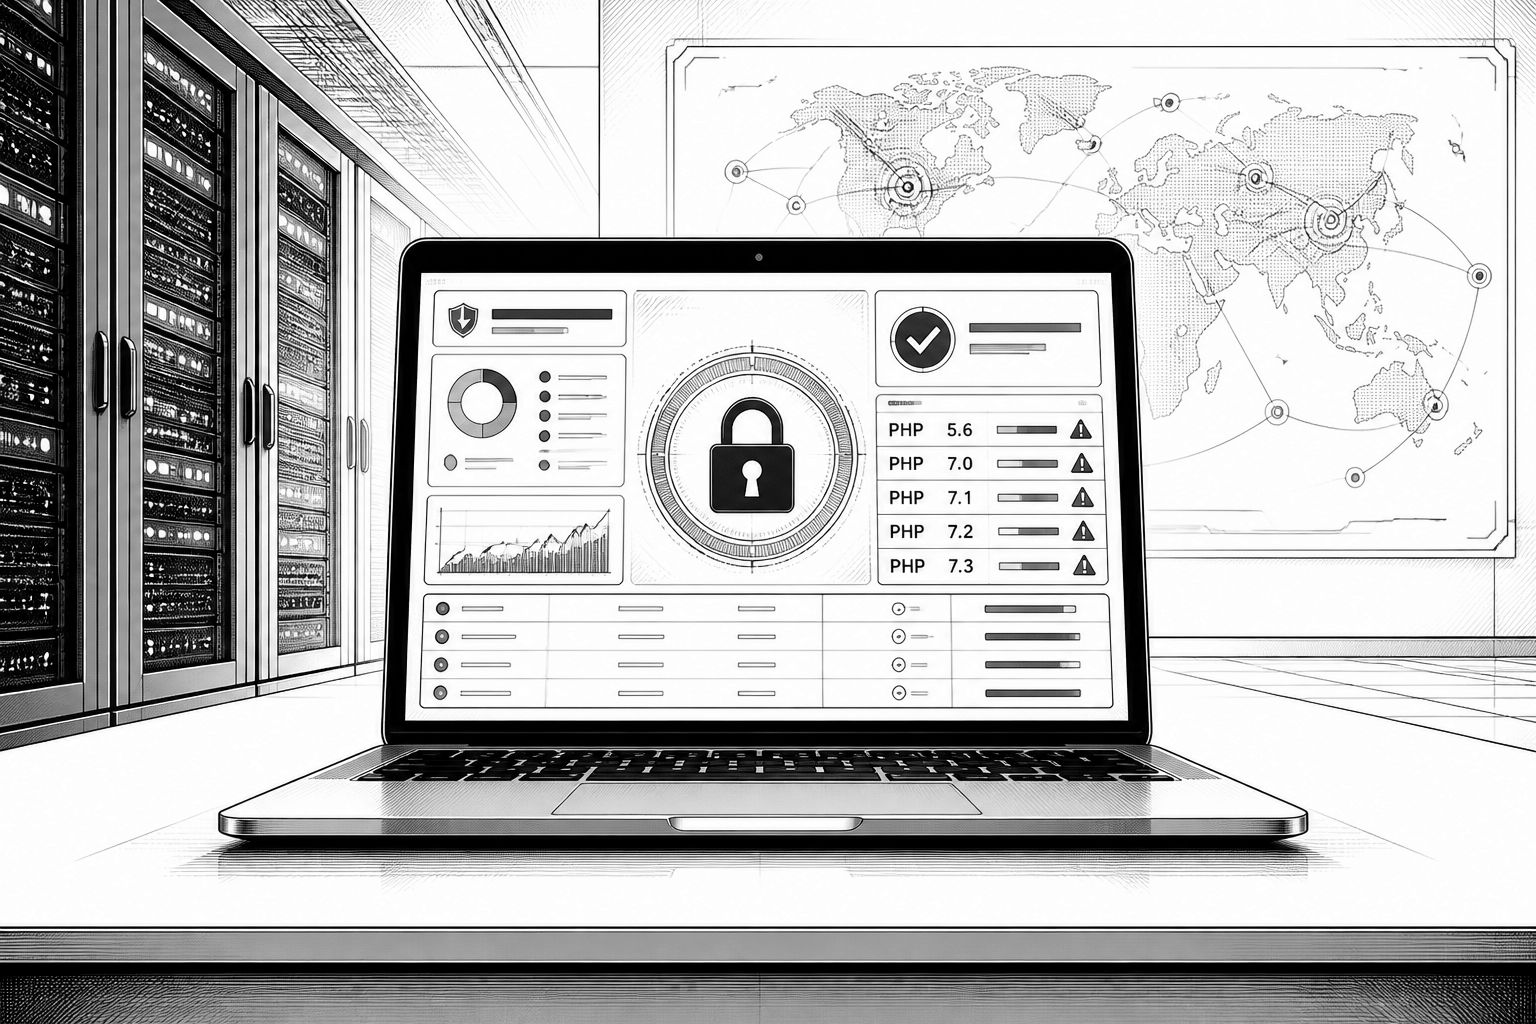
Wer PHP in Produktion betreibt, bekommt gerade eine ungewöhnlich klare Aufforderung: Nicht nur auf die Veröffentlichung von Patches warten, sondern den Update-Plan aktiv vorziehen. Anlass ist „Patch the Planet“, eine Initiative, die laut Beschreibung Wartende, Forschende und Sicherheitsanbieter zusammenbringt, sobald bei weit verbreiteten Open-Source-Komponenten kritische Schwachstellen auftauchen. Im Zentrum steht ein Fall aus den vergangenen zwei Monaten: Insgesamt wurden kritische Lücken in PHP adressiert, wobei ein Team die Schwachstelle mithilfe von KI-Modellen in der Rolle eines „Frontier“-Systems identifiziert haben will. Ein zweites Sicherheitsteam habe beide Schwachstellen unabhängig entdeckt und gemeldet; entscheidend ist dabei weniger der Entdeckungsweg als die Konsequenz für Betreiber: vorhandene Systeme müssen versionbasiert eingeordnet und die passenden Fixes müssen zeitnah in Betrieb gehen.
Technisch betrachtet geht es bei solchen Meldungen selten um eine einzelne Zeile Code, sondern um die Kette aus Bewertung, Absicherung und Rollout. Laut Darstellung haben die PHP-Wartenden die eigentlichen Fixes entwickelt und veröffentlicht, während Kooperationspartner die Schutzwirkung in der Praxis vorbereitet haben: Dazu gehörten Tests, technische Unterstützung bei der Einordnung und die Abstimmung, welche Zwischenmaßnahmen in Frage kommen, bevor alle Updates verfügbar oder ausgerollt sind. Besonders relevant ist die Idee, adversarial zu prüfen, also nicht nur „funktioniert der Patch?“, sondern auch: Lassen sich Umgehungen oder Varianten unter realistischen Angriffsbedingungen mit verfügbaren Modellfähigkeiten finden. Genau diese Art von Testziel unterscheidet einen klassischen Bugfix von einem sicherheitsorientierten Patch-Prozess im KI-Zeitalter, in dem „Entdeckung“ und „Waffenfähigkeit“ zeitlich näher beieinander liegen können.
Auf operativer Ebene beschreibt die Initiative einen wiederholbaren Ablauf, der mehrere Realitäten zusammenführt: Manche Organisationen müssen den Patch auf ältere Releases backportieren, andere müssen Mitigations für ihre Infrastruktur vorbereiten, und wieder andere brauchen Zeit, um Updates ohne Betriebsrisiken auszurollen. Der vorgeschlagene Rahmen setzt deshalb auf fünf Etappen: Erstens wird die Schwachstelle im Upstream validiert und ein Fix entwickelt und getestet, inklusive der Suche nach Umgehungswegen. Zweitens wird betroffenen Organisationen ein Zeitfenster gegeben, in dem sie geschützt handeln können, bevor eine breite Offenlegung passiert. Drittens werden bei Bedarf Regierungs- und Koordinationspartner einbezogen, damit Hinweise schneller bei Betreibern kritischer Dienste ankommen. Viertens folgen abgestimmte Updates über betroffene Produkte hinweg, bei denen Distributoren und Hosting- bzw. Service-Anbieter eine zentrale Rolle spielen. Fünftens werden nach dem Vorliegen des Patches die Veröffentlichung von Guidance und die Unterstützung des Deployments ergänzt, wobei die Reaktion bis zur tatsächlichen Verteilung und Rückmeldung aus den Betriebsumgebungen fortgesetzt wird.
Für den Markt ist vor allem der Zeitdruck relevant, der aus dem Nebeneinander von „hoher Wirksamkeit“ und „begrenzter Vorbereitungszeit“ entsteht. Wenn Frontier-KI-Fähigkeiten Schwachstellen früher aufdecken können, ergibt sich zwar ein „Defender’s Window“ für Wartende und Sicherheitsanbieter; gleichzeitig steigt aber das Risiko, dass auch Angreifer schneller auf verwertbare Informationen zugreifen. Die Initiative zieht daraus eine klare Konsequenz: Sie will nicht nur Fixes liefern, sondern auch die Informationsverteilung so organisieren, dass der Nutzen für Verteidiger maximiert wird, ohne sensible Details unnötig breit zu streuen. Genau dafür wird in der Beschreibung ein Ansatz betont, der Informationen je nach Rolle bereitstellt – etwa von weniger riskanten Indikatoren bis hin zu strengeren Nachweisen in Form von Proof-of-Concept, wobei das Teilen solcher Inhalte gegen mögliche Missbrauchsgefahren abgewogen werden soll. Zusätzlich wird ein Mechanismus genannt, der Zeitpläne neu bewertet, sobald aktive Ausnutzung in der Wildnis sichtbar wird, ein Leak auftritt oder sich die Lage für Nutzer durch Verzögerungen verschärft.
Auch der praktische Einstieg für Betreiber wird adressiert. Die Initiative stellt demnach einen PHP-Version-Checker als „Codex skill“ bereit, der helfen soll, potenziell verwundbare PHP-Versionen zu identifizieren. Das ist ein entscheidender Baustein, weil die Umstellung auf sichere Versionen nur dann zuverlässig funktioniert, wenn Teams die bestehende Versionslandschaft in App-Stacks, FPM-Setups, Container-Images oder Shared Hosting sauber kennen. Dazu kommt, dass Updates in PHP-Kontexten häufig nicht isoliert betrachtet werden können: Frameworks, Middleware und Abhängigkeiten können durch einen Sprach- oder Runtime-Upgrade betroffen sein. Die Guidance müsse daher mit den Empfehlungen der PHP-Wartenden und der jeweiligen Provider-Anleitungen gekoppelt werden, damit aus einer „Patch-Verfügbarkeit“ tatsächlich ein „Patch-Laufzeitbetrieb“ wird.
Bemerkenswert ist darüber hinaus die Rolle, die die Initiative der Unterstützung für Open-Source-Wartende beimisst. In der Beschreibung wird betont, dass viele Projekte von kleinen Teams getragen werden, die Security-Reports neben regulärer Entwicklung abarbeiten. Hier soll ein Bündel aus Funding, Modellzugang und praktischer Engineering-Hilfe die Hürde senken, neue Fälle von Duplikaten zu unterscheiden, Impact abzuschätzen und Fixes über mehrere unterstützte Releases hinweg zu testen. Ergänzend wird „Daybreak“ für „Frontline Defenders“ genannt, inklusive einer zugesagten Subvention in Höhe von 1 Milliarde US-Dollar für den Zugriff über ein Programm, das sich laut Darstellung auf Organisationen mit begrenzten Sicherheitsressourcen konzentriert, die essentielle Dienste schützen. Für Unternehmen und besonders für Sicherheitsverantwortliche in mittelgroßen Betrieben ist das relevant, weil es die Zahl der Akteure erhöht, die in der Lage sind, frühzeitig Maßnahmen zu planen statt erst im Eskalationsmodus zu reagieren.
Langfristig verschiebt „Patch the Planet“ damit das Bild von KI-Sicherheit: Nicht nur Schwachstellen sollen schneller gefunden werden, sondern die Antwortfähigkeit soll skalieren, wenn ähnliche Meldungen häufiger werden. Die Initiative skizziert außerdem Ziele für die „secure-software“-Ebene: KI-Modelle könnten sichere Defaults unterstützen, riskante Muster beim Schreiben erkennen, Migrationen zu memory-safe Umgebungen begleiten und – perspektivisch – formale Verifikation für sicherheitskritische Komponenten stärker nutzbar machen. Gleichzeitig wird betont, dass Schutzmechanismen gegen Missbrauch und breite Zugänge sorgfältig austariert werden müssen, weil beides für die Verteidigung notwendig ist. Für die nächsten Monate dürfte daher weniger die konkrete PHP-Story allein entscheidend sein, sondern die Frage, ob der beschriebene Rahmen in der Praxis zu schnellerem Backporting, besserer Interim-Absicherung und weniger Reibungsverlust zwischen Wartenden, Providern und Betreibern führt. Wer betroffen ist, sollte jetzt nicht nur die Patch-Version prüfen, sondern den gesamten Ablauf vorbereiten: Rollout-Fenster, Tests in Staging, Monitoring nach dem Update und eine klare Linie, wann Forensik oder zusätzliche Mitigations nötig werden.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "„Patch the Planet“: KI-gestützte Koordination für kritische PHP-Sicherheitslücken" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "„Patch the Planet“: KI-gestützte Koordination für kritische PHP-Sicherheitslücken" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »„Patch the Planet“: KI-gestützte Koordination für kritische PHP-Sicherheitslücken« bei Google Deutschland suchen, bei Bing oder Google News!