
LONDON (IT BOLTWISE) – Für die vorinstallierte Zeichenanwendung Microsoft Paint unter Windows 11 ist eine Sicherheitslücke mit der Kennung CVE-2026-83844 bekannt geworden. Die Schwachstelle wird mit CVSS 8,1 als hohes Risiko eingestuft und kann im schlimmsten Fall die Ausführung von Schadcode aus der Ferne ermöglichen. Betroffen ist insbesondere, wenn Paint noch in einer Version unterhalb von 11.2609.401.0 läuft. Microsoft hat die korrigierte Version inzwischen über das Security Response Center (MSRC) präzisiert.
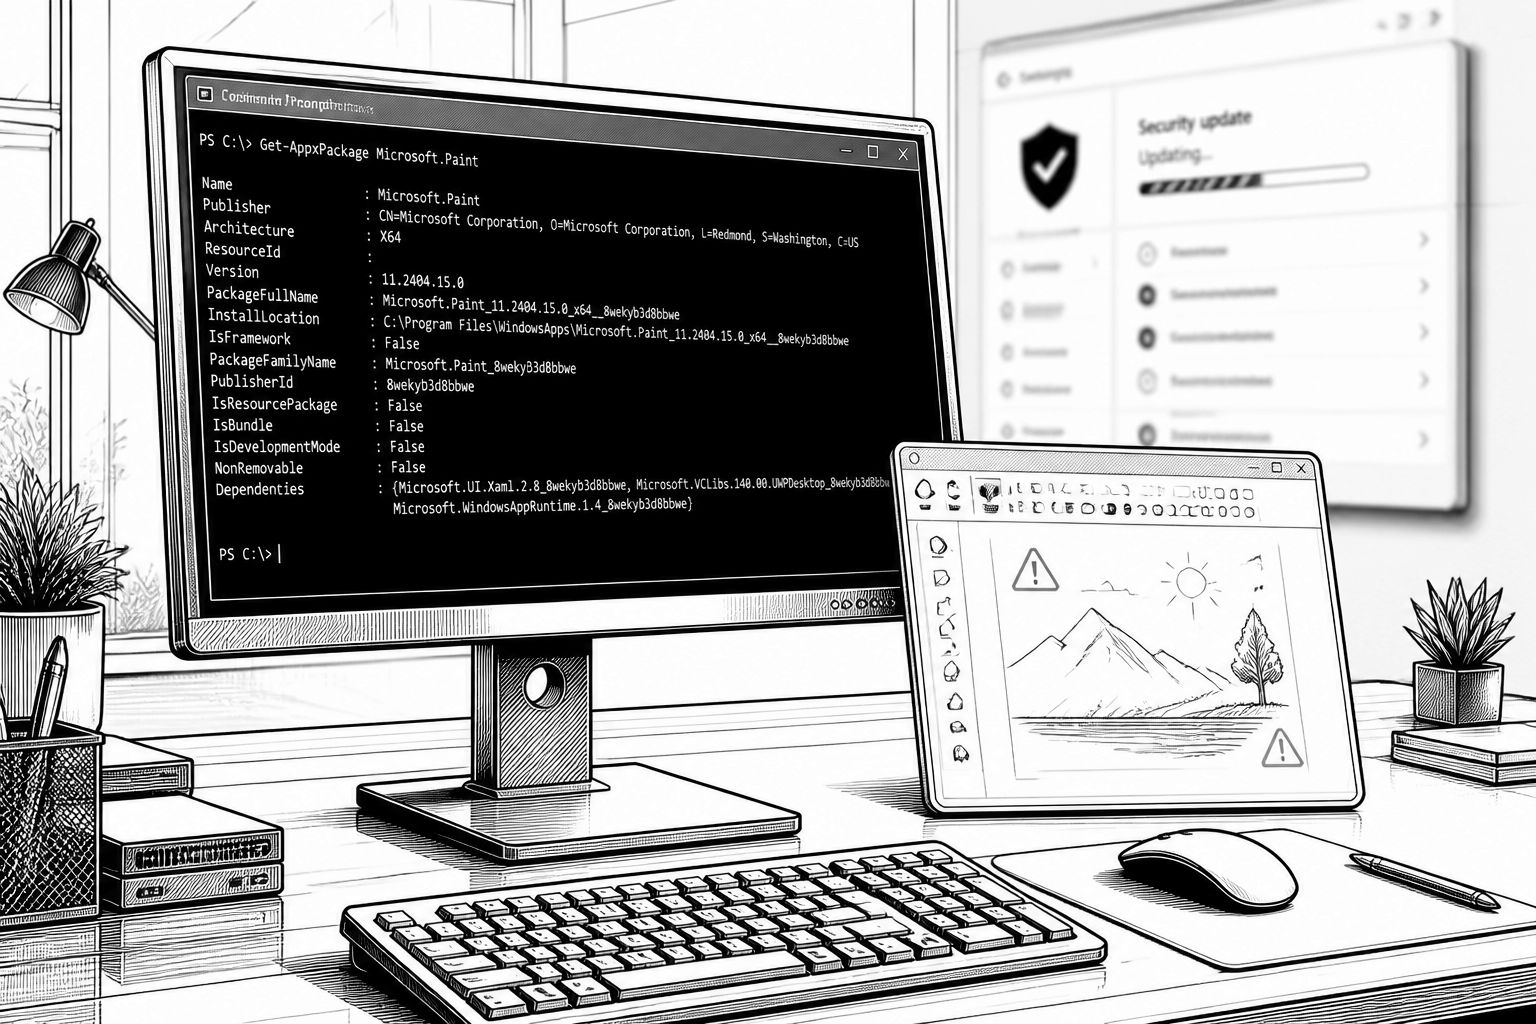
Microsoft Paint ist für viele Windows-Nutzer eher Werkzeug als Angriffsfläche: schnell öffnen, eine Skizze anpassen, speichern. Genau diese Alltagsrolle macht die aktuelle Meldung aber sicherheitstechnisch relevant. Für die vorinstallierte Zeichenanwendung unter Windows 11 wird die Schwachstelle CVE-2026-83844 beschrieben. Die Einstufung fällt mit einem CVSS-Wert von 8,1 in die Kategorie „hohes Risiko“. Damit rückt ein Fix nicht nur für Security-Teams, sondern auch für Administratoren in den Fokus, die Standard-Apps oft als „geringer priorisiert“ betrachten.
Technisch handelt es sich laut Beschreibung um einen Speicherlesefehler außerhalb der vorgesehenen Grenzen (Out-of-bounds Read). Solche Fehler entstehen typischerweise, wenn ein Programm Daten aus einem Speicherbereich anfordert, der nicht mehr zum dafür reservierten Puffer gehört. Gelingt es einem Angreifer, diesen Zustand gezielt auszulösen, können potenziell sensible Systeminformationen offengelegt werden. Je nach Ausnutzbarkeit sind zudem Folgeschritte denkbar, bei denen angreifender Code eingeschleust oder nachfolgend ausgeführt wird. Besonders kritisch ist dabei die Einordnung, dass ein Angriff über das Netzwerk möglich sein kann, ohne dass der Angreifer bereits über spezielle erweiterte Benutzer- oder Systemprivilegien auf dem Zielrechner verfügen muss.
Die Meldung erhält zusätzlich Gewicht durch die Einordnung zur Angriffskomplexität und die zeitliche Einordnung: In den vorliegenden Sicherheitsinformationen wird die Komplexität als hoch bewertet und es werden spezifische Vorbedingungen bzw. eine gezielte Interaktion genannt, um die Schwachstelle erfolgreich auszunutzen. Gleichzeitig ist die Schwachstelle seit dem 13.10.2026 bekannt. Für IT-Betriebe heißt das in der Praxis: Auch wenn nicht jeder Treffer trivial ist, lohnt sich ein proaktives Patch- und Versionsmanagement, statt sich allein auf „wahrscheinlich nicht“ zu verlassen.
Für Anwender ist der Weg zum richtigen Update häufig der Engpass. Im Kontext der Bereitstellung kam es laut nachträglich berichteten Beobachtungen zunächst zu Verwirrung über die korrekte Versionsnummer, die den Fix enthält. Anfangs wurde in einem Security-Update-Guide die Version 11.2605.91.0 als fehlerbereinigte Ausgabe genannt. Nutzer, die zu diesem Zeitpunkt im Microsoft Store nach Updates gesucht haben, erhielten jedoch offenbar zunächst nur die Vorgängerversion 11.2605.81.0, in der der Fix noch nicht enthalten war. Entscheidend ist: Das Microsoft Security Response Center (MSRC) hat die Angaben inzwischen angepasst und führt nun 11.2609.401.0 als offizielle Fassung, in der die Sicherheitslücke behoben ist.
Wer sicher gehen will, sollte daher nicht nur „Update gemacht“ abhaken, sondern die tatsächlich installierte Paint-Version prüfen. Da Updates für integrierte Windows-Apps häufig im Hintergrund über den Store eingespielt werden, ist die aktive Version dem Nutzer oft nicht transparent. Unter Windows 11 können Administratoren und Nutzer die installierte Fassung von Microsoft Paint über die administrative Konsole ermitteln. Der dafür genutzte PowerShell-Befehl lautet Get-AppxPackage Microsoft.Paint. Wenn die ausgegebene Versionsnummer unter 11.2609.401.0 liegt, empfiehlt sich das sofortige Anstoßen der anstehenden Aktualisierungen über den Microsoft Store, um das Einfallstor über das Netzwerk zu schließen. Das ist gerade in heterogenen Umgebungen relevant, in denen Geräte nicht alle in demselben Wartungsfenster aktualisiert werden.
Aus Industry-Sicht fügt der Fall ein bekanntes Muster hinzu: Standard-Apps sind nicht automatisch „sicher“, nur weil sie im Lieferumfang enthalten sind. Gerade weil sich Paint über App-Pakete versionieren und aktualisieren lässt, können Sicherheitsverantwortliche ihre Patch-Compliance relativ granular prüfen. Für Unternehmen bedeutet das außerdem, dass Inventarisierung und Schwachstellenmanagement nicht bei klassischen Desktop-Anwendungen stehen bleiben dürfen, sondern auch Store-nahe Komponenten und integrierte UIs umfassen sollten. Damit sinkt die Wahrscheinlichkeit, dass eine vermeintlich kleine Lücke in einer häufig genutzten App als Nebeneffekt zu einem realen Angriffsweg wird.
Unterm Strich zeigt CVE-2026-83844, wie wichtig „richtiger Stand“ statt „irgendein Update“ ist: Die Korrektur ist an einen konkreten Versionssprung gekoppelt, hier von der betroffenen Basis hin zu 11.2609.401.0. Wer diese Version bereits erreicht hat, kann die konkrete Angriffsfläche aus Sicht der gemeldeten Schwachstelle weitgehend schließen. Wer noch darunter liegt, sollte Paint als Teil der Sicherheitsagenda behandeln und die Prüfung per PowerShell in den Standardprozess für Windows 11-Clients integrieren.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Microsoft Paint unter Windows 11: Patch gegen CVE-2026-83844 mit CVSS 8,1" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Microsoft Paint unter Windows 11: Patch gegen CVE-2026-83844 mit CVSS 8,1" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Microsoft Paint unter Windows 11: Patch gegen CVE-2026-83844 mit CVSS 8,1« bei Google Deutschland suchen, bei Bing oder Google News!