


NIEDERLANDE / LONDON (IT BOLTWISE) – Angreifer haben Citrix NetScaler ADC und NetScaler Gateway offenbar über eine Vorauthentifizierungs-Command-Injection kompromittiert. Laut LevelBlue zielen die Aktivitäten auf CVE-2026-88771 mit einer CVSS-Bewertung von 9,5 und werden durch Payload-Ketten ergänzt, die Konfigurationsdaten auslesen und Webshells installieren. Auffällig ist zudem, dass der Zugriff auf die Webshells offenbar auf URLs gemappt wird, die wie CSSRessourcen von NetScaler wirken. Mehrere Organisationen sollen außerdem durch CVE-2026-88772 getroffen worden sein, wobei Mandiant und die Threat Intelligence Group von Google von Dutzenden betroffener Ziele berichten.
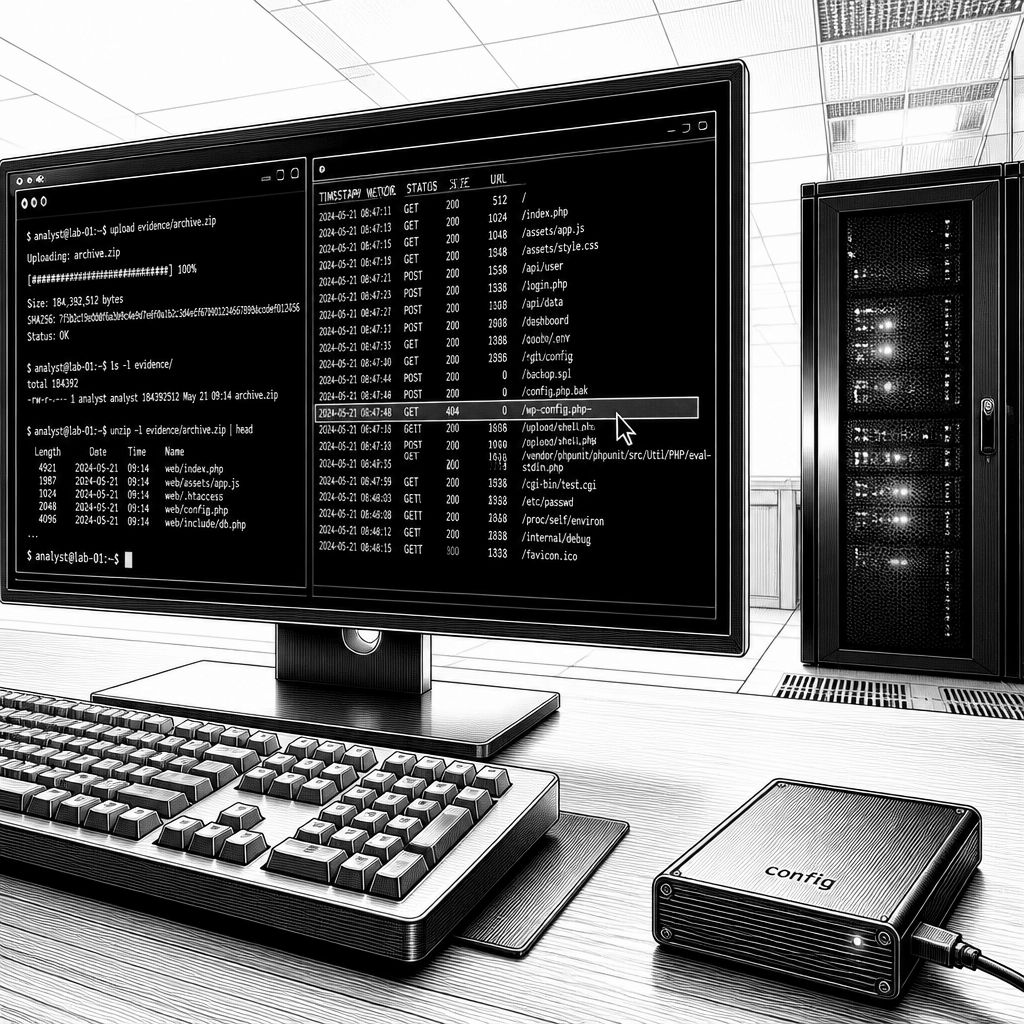
In mehreren Kundenumgebungen ist nach Angaben von LevelBlue eine gezielte Ausnutzung einer kritischen Vorauthentifizierungs-Schwachstelle in Citrix NetScaler ADC und NetScaler Gateway beobachtet worden. Im Zentrum steht dabei CVE-2026-88771 mit einem CVSS-Score von 9,5, das als Problem einer unzureichenden Eingabevalidierung beschrieben wird: Ein nicht authentifizierter Angreifer könne dadurch beliebige Befehle ausführen. Besonders brisant ist die Vorauthentifizierung, weil sie die Angriffsfläche gegenüber klassischen Post-Login-Szenarien verkleinert und damit auch automatisierte Kampagnen begünstigt.
Die Vorgehensweise wird durch die von LevelBlue analysierten Authentifizierungsereignisse greifbar: In den Logs sollen attacker-kontrollierte Benutzernamen enthalten gewesen sein, die Variationen der für die Ausnutzung relevanten Zeichenfolgen „pitboss“ und „NSPPE“ aufwiesen. Solche Muster deuten darauf hin, dass die Angreifer die Eingabefelder so präparieren, dass die Serverseite die Payload als Kommando interpretiert. Zusätzlich beschreibt die Analyse weitere Versuche, etwa über Tools wie curl oder wget zusätzliche Payloads von externen Servern nachzuladen, sowie NetScaler-Konfigurationsdaten zu extrahieren.
Technisch interessant ist die sogenannte Post-Exploitation-Kette, bei der die Angriffe nicht bei einem einmaligen Kommando stehen bleiben. Zu den beschriebenen Beispielen gehört eine Python-Komponente („main.py“), die darauf ausgelegt ist, über TCP-Port 443 einen Reverse Shell aufzubauen, konkret zu einem Ziel bei 45.141.21[.]130. Die gleiche zweite Stufe soll zudem nach laufenden Prozessen im Umfeld von „/var/python/bin/customsnmpd“ suchen und diese mit „kill -9“ hart beenden. Das unterstreicht das typische Muster vieler Kompromittierungen: Erstem Zugriff folgt schnelles Aufräumen konkurrierender Artefakte, um die eigene Persistenz und Kontrolle zu stabilisieren.
Noch deutlicher wird der Systemzugriff bei der Perl-Komponente („update_c08937.pl“). Laut LevelBlue verändert das Skript die Datei „/flash/nsconfig/ns.conf“, um einen lokalen Account mit dem Namen „sec_monitor“ anzulegen und ihm die Rolle superuser zuzuweisen. Parallel wird das Verzeichnis „/flash/nsconfig“ archiviert und als „/tmp/update_result_3567cs.tgz“ hochgeladen – inklusive Konfigurationsdaten – an einen externen Endpunkt (64.94.85[.]67:443). Danach löscht das Skript sowohl das Archiv als auch sich selbst, um Spuren auf dem Datenträger zu verringern; zusätzlich werden die Rechte von „/bin/sh“ so angepasst, dass sie eine erhöhte Ausführbarkeit ermöglichen (Permissions 6555). Für die Fernsteuerung folgt anschließend eine PHP-Webshell unter „/var/netscaler/logon/LogonPoint/.local_journal“, die für Remote Commands sowie Datei-Upload/-Download genutzt werden kann.
Der Schritt, der in der Meldung besonders hervorgehoben wird, betrifft die Tarnung und Nutzbarkeit der Webshell. Das Skript soll „/etc/httpd.conf“ so modifizieren, dass PHP ausgeführt werden kann, und die Webshell anschließend auf URLs gemappt haben, die wie legitime NetScaler CSS-Ressourcen aussehen. Damit verschiebt sich der Angriffscharakter von „auffällig und technisch“ zu „browser-kompatibel und plausibel“, weil der Zugriff weniger wie eine klassische Webshell-Anfrage wirkt. Die Meldung verweist außerdem auf beobachtete Aktivität von GreyNoise, die dieses Muster bestätigt haben soll.
Aus Marktsicht fügt sich das in ein breiteres Bild mehrerer parallel adressierter Citrix-Probleme ein. Die Offenlegung wird als zeitlich eng beschrieben: Nachdem Berichte über eine Vorinformation durch das niederländische Cyber-Sicherheitszentrum (NCSC-NL) kursierten, folgten der Veröffentlichung von CVE-2026-88771 und auch CVE-2026-88772. Mandiant und die Threat Intelligence Group (GTIG) von Google berichten dabei, dass Dutzende Organisationen durch Angriffe auf CVE-2026-88772 betroffen gewesen sein sollen, um PHP-Webshells wie WHIPSHOT sowie eine Python-basierte Tunneler-Komponente namens SLAPSHOT bereitzustellen. Zum Zeitpunkt der Darstellung gibt es laut Quelle weiterhin keine belastbaren Details dazu, wer hinter den Aktivitäten steckt.
Für Betreiber ist die operative Konsequenz vor allem eine Frage der Messbarkeit: Wenn ein Angreifer nicht nur Befehle ausführt, sondern auch Konfigurationsarchive exfiltriert und privilegierte Accounts anlegt, dann reichen einfache „Reboot“- oder „Patch & Pray“-Ansätze nicht aus. Stattdessen sollten sich Security-Teams eng auf Indikatoren stützen, die zu genau diesen Payload-Schritten passen, etwa ungewöhnliche Superuser-Account-Anlagen in „ns.conf“, Upload-Ziele zu externen IPs/Ports, sowie Webserver-Konfigurationsänderungen, die PHP-Ausführung und CSS-ähnliches URL-Mapping ermöglichen. Da die beschriebenen Komponenten zudem Reverse Shells über 443 verwenden, wird die Netzwerksegmentierung und das Monitoring von ausgehenden Verbindungen besonders relevant, selbst wenn „Standard-Ports“ wie 443 scheinbar unauffällig wirken.
Damit rückt auch die Frage nach der Patch-Strategie in den Fokus: Bei Vorauthentifizierungs-Lücken ist die Angriffslogik oft früh verfügbar, wodurch das Zeitfenster zwischen Veröffentlichung, Information an Organisationen und tatsächlicher Abschaltung/Behebung besonders kritisch ist. In der Praxis heißt das: Sobald eine Schwachstelle aktiv ausgenutzt wird, sollte die Reihenfolge aus Abschaltmaßnahmen der Exponierung, systematischem Hunting nach konkreten Payload-Artefakten und einer kontrollierten Bereinigung (inklusive Account- und Konfigurations-Review) Vorrang haben. Die in der Meldung skizzierte Kette zeigt zudem, dass Angreifer schnell von Initialzugriff zu langlebigen Kontrollmechanismen wechseln – ein Szenario, das man nur mit Sichtbarkeit bis in Konfigurations- und Webserver-Ebene zuverlässig abfangen kann.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "NetScaler: Webshell-Mapping nach Command-Injection per CVE-2026-88771" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "NetScaler: Webshell-Mapping nach Command-Injection per CVE-2026-88771" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »NetScaler: Webshell-Mapping nach Command-Injection per CVE-2026-88771« bei Google Deutschland suchen, bei Bing oder Google News!