
LONDON (IT BOLTWISE) – Nach gut einem Jahr Marktpräsenz ist für Nintendos Switch 2 der erste Jailbreak aufgekommen. Der Exploit funktioniert laut den verfügbaren Demonstrationen als softwarebasiertes, „tethered“ Verfahren: Zum Starten von Homebrew und Mods ist bei jedem Booten ein bestimmtes Originalspiel erforderlich. Gleichzeitig demonstriert das Vorgehen, dass sich auf aktuellen Firmwareständen willkürlicher nativer Code ausführen lässt. Für die Community bedeutet das kurzfristig mehr Spielraum beim Modding – und mittelfristig ein mögliches Nachziehen von Fixes über Updates.
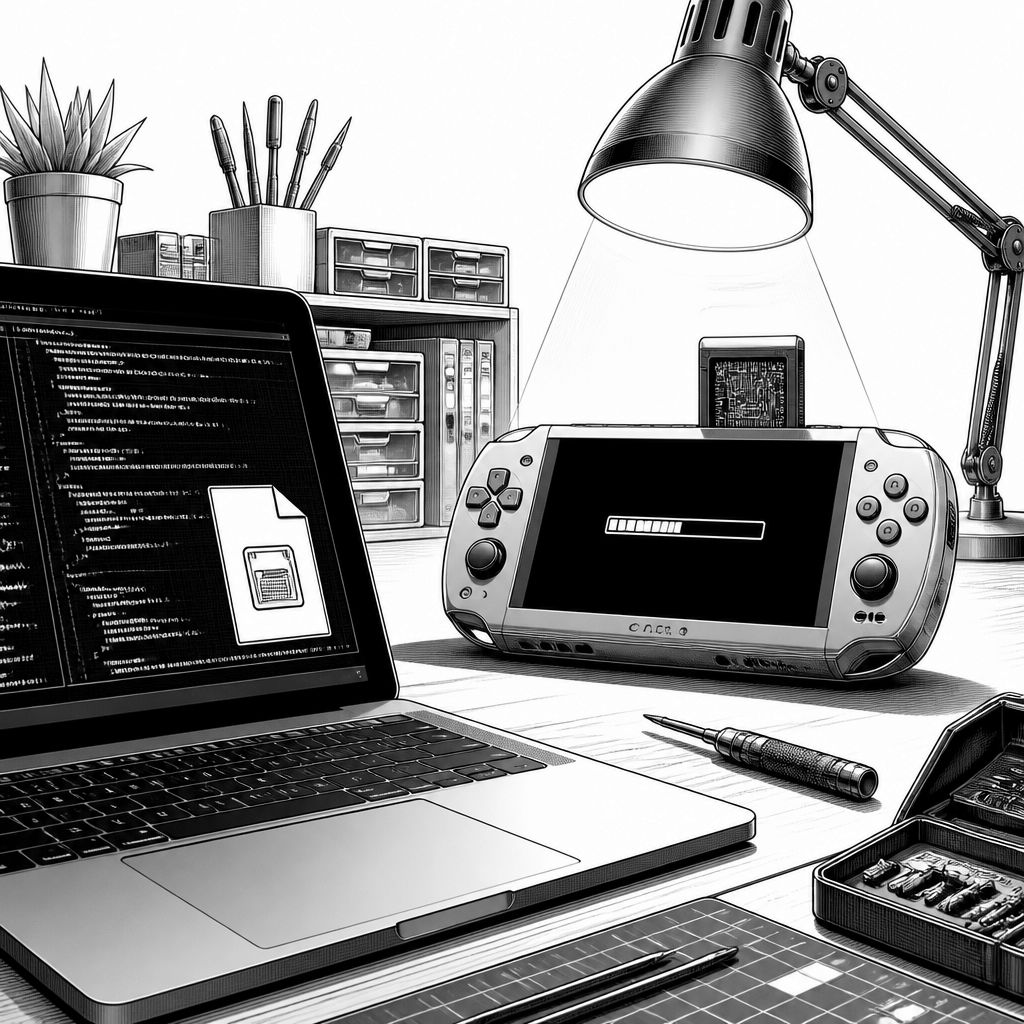
Für viele Konsolen-Communities war die Erwartung klar: Wenn wirklich ein universeller Weg existiert, landet er irgendwann beim Homebrew. Genau das scheint für die Nintendo Switch 2 jetzt zu passieren. Der Kern der Meldung lautet, dass nach dem Auftauchen eines universellen Exploits ein erster Jailbreak bereitsteht, der Modding und die Ausführung von Homebrew-Software ermöglicht. Allerdings ist das Ganze nicht „permanent“ im Sinne eines einmaligen Keys, der dauerhaft jede Hürde aushebelt. Der Exploit ist vielmehr an einen konkreten Zustand gebunden: Er muss bei jedem Systemstart über ein bestimmtes Originalspiel getriggert werden, damit das Gerät die gewünschte Codeausführung herstellt.
Technisch wird der Vorgang als software-only beschrieben – also ohne den Einsatz zusätzlicher Hardware-Dongles. Das ist besonders relevant, weil es für viele Teams den Einstieg senkt: Wer den richtigen Trigger findet, kann die restlichen Schritte als rein softwareseitige Kette nachbauen. In der Beschreibung werden mehrere Bausteine genannt, die zusammen den Sprung von „Spiel startet“ zu „beliebiger nativer Code läuft“ ermöglichen. Dazu gehört ein 32-Bit-Integer-Overflow-Problem in der Array-Verarbeitung des Zielspiels. Solche Overflow-Schwachstellen sind in der Exploit-Entwicklung beliebt, weil sie sich oft dazu nutzen lassen, Kontrolle über Speicherinhalte zu gewinnen, etwa durch fehlerhafte Längenberechnungen oder falsche Indizierung. Anschließend wird die Privilegstruktur so manipuliert, dass Prozessrechte erweitert werden und die System-Loading-Routinen so „hijacked“ werden, dass am Ende die eigene Codeausführung möglich ist.
Dass das jailbreakfähige Zielspiel eine zentrale Rolle spielt, verschiebt den Charakter des Angriffs vom klassischen „einmal patchen, dann dauerhaft“ hin zu einem betont operationalen Szenario. Praktisch bedeutet das: Solange Nutzer die benötigten Originaltitel verfügbar haben und die Trigger-Folge reproduzierbar bleibt, können sie Homebrew nutzen, Backups von Spielständen erstellen und außerdem auf viele Peripherie-Funktionen der Switch 2 zugreifen. Gerade die Kombination aus Save-File-Backup, Zugriff auf Peripherie und der Möglichkeit, Spiele gezielt anzupassen, macht den Unterschied zu reinen Debug-/Test-Umgebungen. In der Demonstration wird das konkret: Mario Kart World wurde offenbar modifiziert, um zusätzliche Charaktere einzubauen, darunter Peter Griffin und Hatsune Miku. Auch wenn solche Beispiele in der Szene oft eher „Proof of concept“ sind als echte Langzeitmods, zeigen sie, dass sowohl Code-Ausführung als auch Game-Integration in der Praxis funktionieren.
Interessant ist daneben der Entwicklungsprozess. In der Meldung heißt es, der erste Switch-2-Jailbreak sei mit KI-gestützten Tools erstellt worden, namentlich wird dabei OpenAI Codex erwähnt. Aus technischer Sicht ist das weniger „KI findet den Exploit von allein“, sondern eher „KI beschleunigt Teilaufgaben“: etwa beim schnellen Navigieren durch große Codebasen, beim Formulieren und Anpassen von Test-Skripten, beim Generieren von Try-and-error-Varianten und beim strukturierten Nachbauen bekannter Exploit-Patterns. Der Ablauf, wie er geschildert wird, passt dazu: Zuerst wird ein rückwärtskompatibles Originalspiel ausgewählt, dann wird initiale Codeausführung über die Overflow-Stelle hergestellt, anschließend folgen Schritte zur Rechteausweitung und das Umleiten der Systeminitialisierung. Dass solche Ketten oft Jahre brauchen, ist ein Hinweis darauf, dass nicht nur „der erste Bug“ zählt, sondern auch die Stabilität, die Portabilität über Firmware-Zustände und die saubere Sequenzierung der einzelnen Schritte.
Für Nintendo und das Ökosystem ist damit eine doppelte Angriffsfläche sichtbar: Zum einen müssen Schwachstellen im Zielcode und in den zugehörigen Ladepfaden adressiert werden. Zum anderen spielt der „tethered“ Trigger über ein spezielles Originalspiel eine strategische Rolle. Wenn der Entwickler genau identifiziert hat, welches Spiel als Einstieg dient, kann das Unternehmen dieses Spiel nach Angaben der Meldung potenziell aus dem Store entfernen oder zumindest über Updates die verwendeten Triggerpfade so verändern, dass der Exploit nicht mehr zuverlässig anspringt. Gleichzeitig bleibt die Frage, wie lange sich die betroffenen Nutzergruppen reproduzieren können, bevor ein Update die Kette unterbricht. Die Community pflegt bei Konsolen ohnehin oft mehr „Fahrzeuge für Zeitfenster“ als langfristige Dauerlösungen – und genau hier wird sichtbar, warum ein „tethered“ Jailbreak die Dynamik verändert.
Auch wenn der Bericht keine weiteren technischen Details zum ersten Jailbreak veröffentlicht, ist die Richtung für die nächsten Projekte klar: Modding, Emulation-Erweiterungen und tiefere Hardware-Experimente. Der Vergleich zur PC-Welt drängt sich auf: Dort existieren für viele Titel seit Jahren Mod-Kulturen, inklusive visueller Tweaks, neuen Assets und teils weitreichender Systemmodifikationen. Übertragen auf die Switch 2 würde das Potenzial für mods in proprietären Konsolenwelten stark steigen. Ebenso wird die Erwartung genannt, dass sich die NVIDIA DLSS-Implementierung der Konsole näher untersuchen lässt – und dass sie sich vermutlich von dem unterscheidet, was man von klassischen NVIDIA-Routine im RTX-Umfeld kennt. Für Unternehmen und Entwickler ist das vor allem deshalb spannend, weil so ein Konsolenumfeld als Testbett für Rendering- und Upscaling-Workflows dienen kann, etwa für alternative Filterketten, andere Latenzprofile oder angepasste Heuristiken. In der Szene wird zudem auf erfolgreiche Experimente mit modifizierten Originalkonsolen verwiesen, bei denen sogar PC-Versionen bestimmter Spiele vergleichsweise gut laufen. Selbst wenn solche Beispiele nicht automatisch auf die Switch 2 übertragbar sind, markieren sie doch den Trend: Sobald Codeausführung kontrollierbar ist, wird aus „Jailbreak“ schnell „Plattform für Projektergebnisse“.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Nintendo Switch 2 gehackt: Tethered Jailbreak startet per Exploit über ein Originalspiel" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Nintendo Switch 2 gehackt: Tethered Jailbreak startet per Exploit über ein Originalspiel" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Nintendo Switch 2 gehackt: Tethered Jailbreak startet per Exploit über ein Originalspiel« bei Google Deutschland suchen, bei Bing oder Google News!