


LONDON (IT BOLTWISE) – Die NIS-2-Richtlinie trifft in Deutschland schätzungsweise 29.500 Unternehmen und verlangt rechtssichere Cybersicherheitsmaßnahmen ab einem klar definierten Schwellenkreis. Nach EU-Verabschiedung im November 2022 gilt die Richtlinie in Deutschland seit dem 6. Dezember 2025, während die BSI-Registrierung für einen wichtigen Zeitanker bereits am 6. März 2026 endete. Zentrale Pflichten sind laut BSIG zehn Mindestmaßnahmen, dazu gestufte Meldefristen von 24 Stunden, 72 Stunden und 30 Tagen. Für die Unternehmensleitung kann zudem eine persönliche Haftung bei Verstößen gegen Sorgfaltspflichten relevant werden.
Wer in Deutschland ein mittelständisch geprägtes Unternehmen führt, bekommt die NIS-2-Umsetzung derzeit nicht mehr als „später“-Thema. Der Grund ist weniger ein einzelner Stichtag als die Kombination aus verschärfter Bedrohungslage und deutlich konkreter werdenden Anforderungen: Die EU hat die NIS-2-Richtlinie am 10. November 2022 verabschiedet und am 16. Januar 2023 europaweit in Kraft gesetzt. In Deutschland gelten die entsprechenden Vorgaben seit dem 6. Dezember 2025, während der nationale Gesetzgeber das endgültige Umsetzungsgesetz zwar noch nicht abgeschlossen hat, die praktische Wirkung für die Wirtschaft aber bereits spürbar ist.
Damit rückt die Frage in den Vordergrund, ob ein Betrieb tatsächlich „im regulierten Kreis“ liegt. Laut den in der Quelle genannten Kriterien werden etwa 29.500 Unternehmen erfasst, sofern sie mindestens 50 Mitarbeitende haben oder einen Jahresumsatz von mindestens 10 Millionen Euro ausweisen – und zugleich in einem von 18 definierten Sektoren aktiv sind. Für eine erste praktische Einordnung war der 6. März 2026 ein wichtiger Meilenstein: An diesem Tag endete die offizielle Registrierungsfrist beim Bundesamt für Sicherheit in der Informationstechnik (BSI). Für IT- und Compliance-Verantwortliche bedeutet das: Selbst wenn einzelne Gesetzesdetails noch nachziehen, müssen Prozesse, Verantwortlichkeiten und Nachweise bereits jetzt belastbar aufgebaut werden.
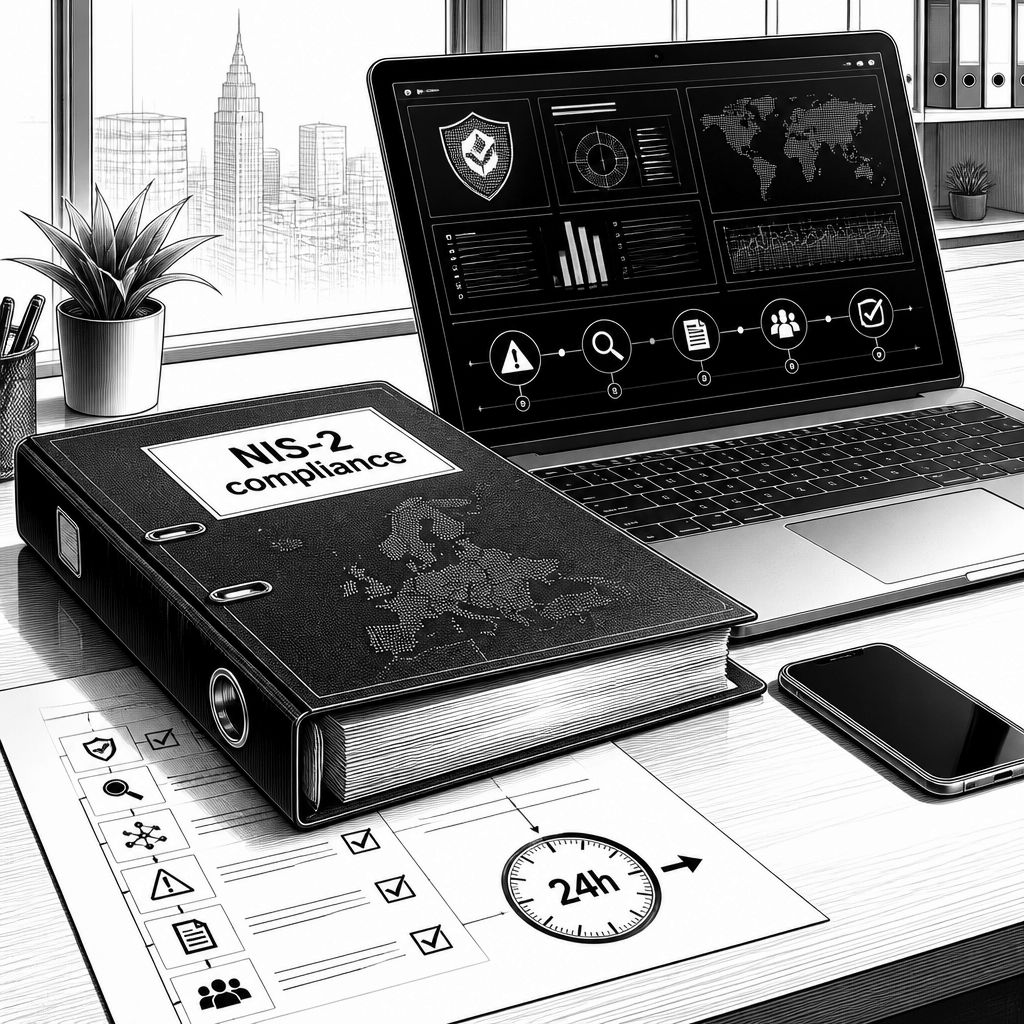
Technisch und organisatorisch wird es dann konkret über das Zusammenspiel aus Mindestanforderungen und Meldepflichten. Für Unternehmen im Anwendungsbereich sieht der im Text genannte § 30 BSIG zehn spezifische Mindestmaßnahmen zur Cybersicherheit vor. Ziel ist nicht nur „weniger Angriffsfläche“, sondern Widerstandsfähigkeit gegen Cyberangriffe und damit die Kontinuität kritischer Dienstleistungen. Besonders operativ wird es bei den erweiterten Meldewegen: Sicherheitsvorfälle werden in drei Stufen adressiert. Eine initiale Frühwarnung muss innerhalb von 24 Stunden erfolgen, eine detaillierte Folgemeldung nach 72 Stunden nachgeliefert werden und der abschließende Bericht über den Vorfall und die Bewältigung soll nach 30 Tagen vorliegen.
Die wirtschaftliche Risikoperspektive hängt dabei eng mit den Sanktionen und der Verantwortung in der Hierarchie zusammen. Laut Quelle können Bußgelder eine Höhe von bis zu 10 Millionen Euro oder 2 % des weltweiten Jahresumsatzes erreichen. Zusätzlich verweist der Text auf § 38 BSIG, wonach die Geschäftsleitung für die Einhaltung der Sorgfaltspflichten persönlich haftet. Für viele KMU ist genau das der entscheidende Umsetzungshebel: Es reicht nicht, technische Maßnahmen „irgendwo“ zu betreiben. Stattdessen müssen Incident-Response-Prozesse, Dokumentation und Entscheidungsketten so gestaltet sein, dass sie in den sehr kurzen Erstmeldeintervallen funktionieren – und sich im Nachhinein sauber belegen lassen.
Dass NIS-2 je nach Branche unterschiedlich hart „auf der Uhr“ sitzt, zeigt das Beispiel Wasserwirtschaft. Hier werde die Regulierung laut Quelle intensiver, unter anderem weil die Schwellenwerte für die Betroffenheit gesenkt und gleichzeitig die Anforderungen an Angriffserkennung und Haftung ausgeweitet würden. Fachverbände wie DVGW und DWA werden als Referenzrahmen genannt, die in ihren Regelwerken Maßnahmen adressieren, etwa Risikoidentifizierung, konsequente Netzsegmentierung und den Nachweis der Wirksamkeit von Schutzvorkehrungen. In der Praxis heißt das für Betreiber: Die Verteidigung muss auch dort überzeugen, wo OT-Systeme (also industrielle Steuerungsumgebungen) typischerweise langsamer verändert werden können als klassische IT.
Für die operative Umsetzung nennt die Quelle einen Ansatz, der sich bewusst gegen „teure Gro�projekte“ richtet, ohne die Sicherheitsqualität zu verwässern. Empfohlen werden ein Informationssicherheits-Managementsystem (ISMS) sowie ein Betriebliches Kontinuitätsmanagement (BKM). Als konkrete technische Bausteine tauchen in dem Text außerdem Sektor-SOCs wie KdW oder Cybersec@Wasser auf, ergänzt durch passives OT-Monitoring zur Anomalieerkennung in industriellen Steuerungsanlagen. Genau diese Kombination ist für viele KMU plausibel, weil sie die Lücke zwischen Governance (ISMS/BKM) und Tagesbetrieb (Monitoring, Erkennung, Reaktionsketten) schließt. Gerade im Zusammenspiel wird nachvollziehbar, warum auch Compliance-Teams zunehmend KI-gestützte Auswertungspipelines für Logs und Ereignisse im Blick haben, ohne die menschliche Entscheidungsfähigkeit aus dem Prozess zu verdrängen.
Weil NIS-2 nicht nur „Technik“, sondern vor allem Management-Pflichten adressiert, steigt zudem der Druck, interne Rollen zeitnah zu qualifizieren. Der Text nennt dazu ein Online-Seminar zur „NIS-2-Management-Pflichtschulung“ am 4. September 2026 zu Kosten von 420 Euro zuzüglich Mehrwertsteuer. Daneben werden mehrtägige Intensivkurse zum CISIS12®-Standard beschrieben, durchgeführt als viertägige Online-Seminare vom 7. bis 10. September 2026 sowie vom 16. bis 19. November 2026, mit einer Teilnahmegebühr von 2.200 Euro netto. Für Unternehmen ist das ein Signal: Die Umsetzung wird nur dann planbar, wenn Führungskräfte und IT-Verantwortliche die Pflichten so weit durchdringen, dass Entscheidungen zu Budget, Priorisierung und Verantwortlichkeiten nicht im Tagesgeschäft „verhandelt“, sondern dauerhaft begründet werden können.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "NIS-2-Umrüstung für 29.500 KMU: Pflichten, Meldewege, Zeitplan" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "NIS-2-Umrüstung für 29.500 KMU: Pflichten, Meldewege, Zeitplan" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »NIS-2-Umrüstung für 29.500 KMU: Pflichten, Meldewege, Zeitplan« bei Google Deutschland suchen, bei Bing oder Google News!