


ALICANTE / LONDON (IT BOLTWISE) – Die spanischen Ermittler haben im Rahmen der grenzüberschreitenden Operation „KillSwitch“ einen 16-jährigen Verdächtigen festgenommen, der mit der Ransomware- und Datenextortion-Gruppe „KillSec“ in Verbindung gebracht wird. Europol und Eurojust ordnen der Gruppe Angriffe auf rund 1.000 Opfer zu, während andere Auswertungen auf etwa 500 erfolgreiche Kompromittierungen seit 2024 kommen. Laut den bisherigen Angaben wurden zudem zentrale Server sowie ein Dark-Web-Leak-Portal unter polizeiliche Kontrolle gebracht. Unklar bleibt vorerst, ob es formale Anklagen gibt und wie sich die Sicherstellung der Daten praktisch auf die Benachrichtigung betroffener Organisationen auswirkt.
Die Festnahme eines mutmaßlichen KillSec-Operators in Alicante ist für die Sicherheitsbranche vor allem deshalb bemerkenswert, weil sie zwei Trends gleichzeitig sichtbar macht: Erstens greifen Behörden 2026 verstärkt die Infrastruktur hinter Datenextortion an, statt sich nur auf einzelne Schadcode-Familien zu konzentrieren. Zweitens rückt ein sehr junges Alter des Hauptverdächtigen das Problem „niedrige Einstiegshürden“ in den Fokus, das viele Teams in Penetrationstests und Incident-Response seit Jahren beobachten. Laut Europol und den beteiligten Justiz- und Strafverfolgungsstellen ist der Verdächtige Teil einer koordinierten Aktion, die unter dem Codenamen „Operation KillSwitch“ lief und mehrere Länder einbezog.
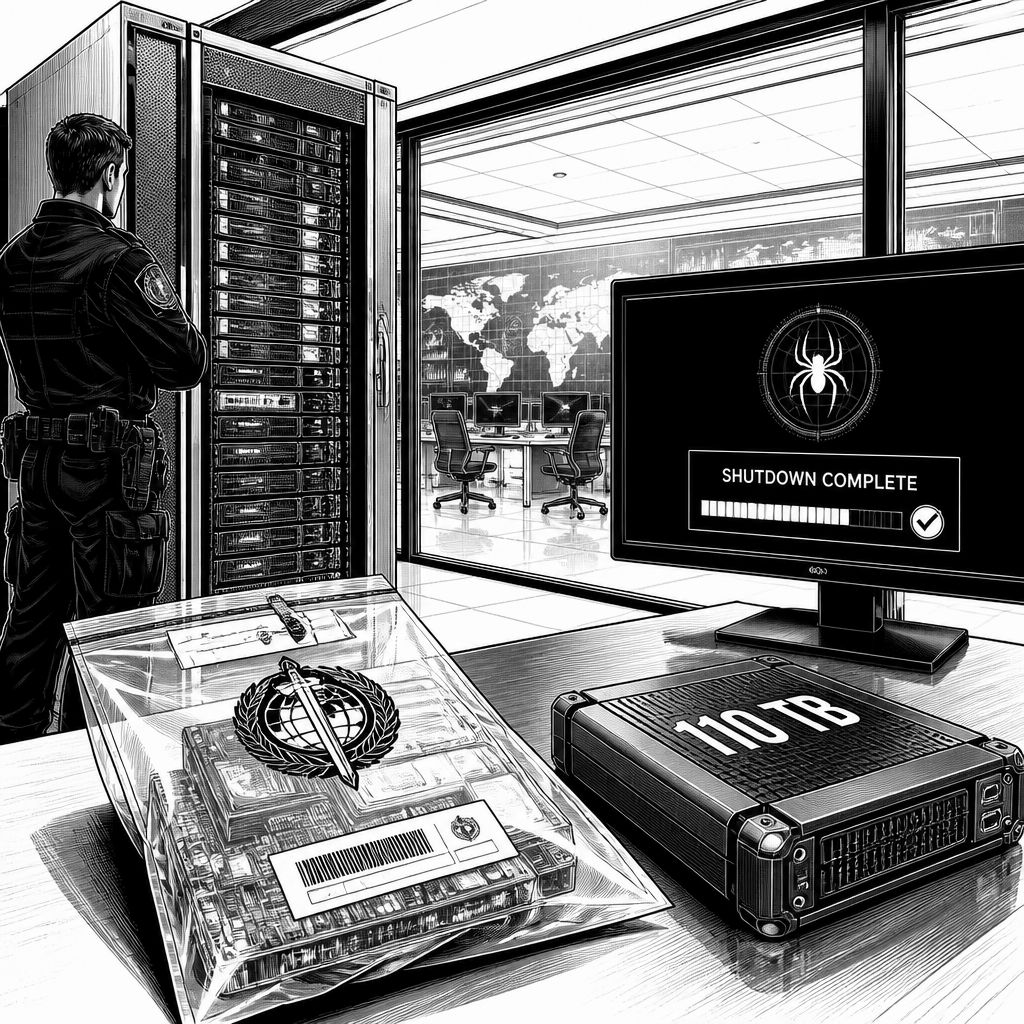
Konkreter Ablauf laut den bisherigen Medienberichten: Die spanische Guardia Civil und die katalanische Mossos d’Esquadra nahmen den mutmaßlichen Hauptoperator am 30. September 2026 fest, ebenfalls in Spanien, und weitere Verdächtige wurden bei verbundenen Durchsuchungen in Gewahrsam genommen. Ergänzend wird berichtet, dass Ermittler in Hamburg fünf Server abgeschaltet und unter Kontrolle gebracht haben – darunter das, was als zentraler KillSec-„Command“-Server beschrieben wird, sowie Systeme zur Verwaltung der gestohlenen Daten und zur Koordination der Affiliates. Europol beschreibt dabei eine Operation mit acht Durchsuchungsorten in vier Ländern, darunter Spanien, Griechenland, Rumänien und das Vereinigte Königreich.
Technisch lässt sich aus den veröffentlichten Details vor allem die Rolle des Leak-Portals ableiten. KillSec wird als Ransomware- und Datenextortion-Cluster geschildert, das in Unternehmensnetze eindringt, Daten exfiltriert und anschließend mit der Veröffentlichung auf einem Dark-Web-Leak-Site unter Druck setzt. Diese „Steal-first, threaten-to-publish“-Logik ist mittlerweile ein Standardmuster in Teilen der Ransomware-Ökonomie, weil sie nicht vollständig von der Dateiverschlüsselung als alleiniger Wirkungskette abhängt. Gleichzeitig bleibt in der aktuellen Berichterstattung offen, wie genau die kommerzielle Struktur ausgestaltet war – etwa ob ein formales Affiliate-Programm mit Revenue-Splits existierte und welche Malware-Varianten oder Builder-Mechanismen genutzt wurden; diese Punkte sind bislang nicht belastbar verifiziert.
Auch bei den Zahlen zeigt sich, warum Unternehmen die Ergebnisse von Sicherstellungen nicht nur als Schlagzeilen, sondern als Ausgangspunkt für eigene Prüfungen betrachten müssen: Europol und Eurojust nennen als Größenordnung Angriffe auf etwa 1.000 Opfer weltweit, während eine andere Auswertung von ungefähr 500 erfolgreich kompromittierten Organisationen seit 2024 ausgeht. Die Berichte nennen keine gemeinsame Methodik, mit der sich beide Werte unmittelbar gegeneinander aufrechnen lassen. Zusätzlich nennt Europol eine zentrale Feststellgröße: Ermittler hätten mindestens 110 Terabytes an Informationen sichergestellt, die auf oder über die KillSec-Infrastruktur zugänglich waren. Wichtig für Verteidiger ist dabei die Unterscheidung zwischen „Seizure“ und „Deletion“: Selbst wenn ein Leak-Portal offline geht, bedeutet die Sicherstellung nicht, dass exfiltrierte Daten automatisch wieder verschwinden oder eine bereits erfolgte Veröffentlichung rückgängig gemacht wird.
Die Ermittlungsseite beschreibt zudem die Sicherstellung von fünf Domains, die mit der Leak-Site verbunden waren, sowie die Übernahme der Back-End-Komponenten. Cybersecurity-Teams werden daraus vor allem zwei praktische Fragen ableiten: Erstens, ob und welche Indikatoren aus den beschlagnahmten Servern in Form von Threat-Intelligence-Signalen öffentlich werden. Zweitens, wie schnell betroffene Organisationen eine belastbare Grundlage für Benachrichtigungen erhalten – denn die Zeit zwischen einer ersten Exfiltrationsmeldung und einer später präzisierten Opferkommunikation kann sich in anderen Fällen über Wochen ziehen, abhängig davon, wie die Beweismittel ausgewertet und welche Daten als „relevant“ eingestuft werden. Gerade für Teams ohne fortgeschrittenes Threat-Hunting ist daher der nächste Schritt meist nicht „Warten“, sondern ein gezielter Abgleich von Logdaten im Zeitraum, in dem die Gruppe laut Auswertungen aktiv gewesen sein soll.
Für die Markt- und Wettbewerbsdynamik bedeutet eine solche Aktion trotz ihrer Wirkung selten das Ende der Ransomware-Industrie. Historische Muster bei großen Infrastrukturdurchsuchungen zeigen, dass Affiliates nach Abschaltungen häufig auf andere Ransomware-as-a-Service-Plattformen ausweichen und Kampagnen unter neuen Marken fortführen. Was kurzfristig wahrscheinlicher ist, betrifft die konkrete Operation: Die Entkopplung von Leak-Site, Command-Servern und dem organisatorischen „Backbone“ stört die Fähigkeit, Druck konsistent aufrechtzuerhalten und Zahlungen technisch abzuwickeln. Für Sicherheitsverantwortliche heißt das: Die Verteidigung muss weiter generationenübergreifend funktionieren – also nicht nur gegen Verschlüsselungs- oder Payload-Signaturen, sondern gegen die gesamte Kette aus Initialzugriff, seitlicher Bewegung, Exfiltration und anschließender Erpressungslogik.
Wie es rechtlich weitergeht, bleibt nach den bisherigen Angaben ebenfalls offen. Da der Hauptverdächtige minderjährig ist, werden Verfahrensschritte voraussichtlich anders verlaufen als bei erwachsenen Angeklagten; zugleich sind in den verfügbaren Berichten weder formale Anklagen noch ein konkreter Verhandlungstermin bestätigt. Eurojust beschreibt, dass Beweismittel und Assets aus den Durchsuchungen weiter verarbeitet werden und dass Ermittler die fünf beschlagnahmten Server einschließlich der als umfangreich beschriebenen Datensammlung weiter kontrollieren. Bis belastbare Gerichtsentscheidungen oder technische Detailveröffentlichungen vorliegen, sollten Organisationen die Gelegenheit nutzen, ihre eigenen Prozesse für Incident-Response und Erpressungsreaktion zu überprüfen – insbesondere mit Blick auf Backups allein als Schutzmechanismus, denn bei Datenextortion ist der entscheidende Hebel die frühe Erkennung von Eindringen und Exfiltration, nicht erst die Reaktion auf eine später gestartete Verschlüsselung.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Operation KillSwitch: 16-jähriger Verdächtiger hinter KillSec offenbar festgenommen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Operation KillSwitch: 16-jähriger Verdächtiger hinter KillSec offenbar festgenommen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Operation KillSwitch: 16-jähriger Verdächtiger hinter KillSec offenbar festgenommen« bei Google Deutschland suchen, bei Bing oder Google News!