
LONDON (IT BOLTWISE) – Betrüger versenden derzeit E-Mails im Namen der Deutschen Rentenversicherung und nutzen dabei Künstliche Intelligenz, um Texte und Formulierungen realistischer wirken zu lassen. Die Nachrichten zielen darauf, dass Empfänger auf Links klicken und dort Zahlungs- oder persönliche Daten eintragen. Die Behörde betont, dass sie solche Informationen niemals per E-Mail abfragt. Wer bereits geklickt hat, soll das Gerät vom Internet trennen und bei Bedarf sofort Bank- und Zugangsdaten sichern.
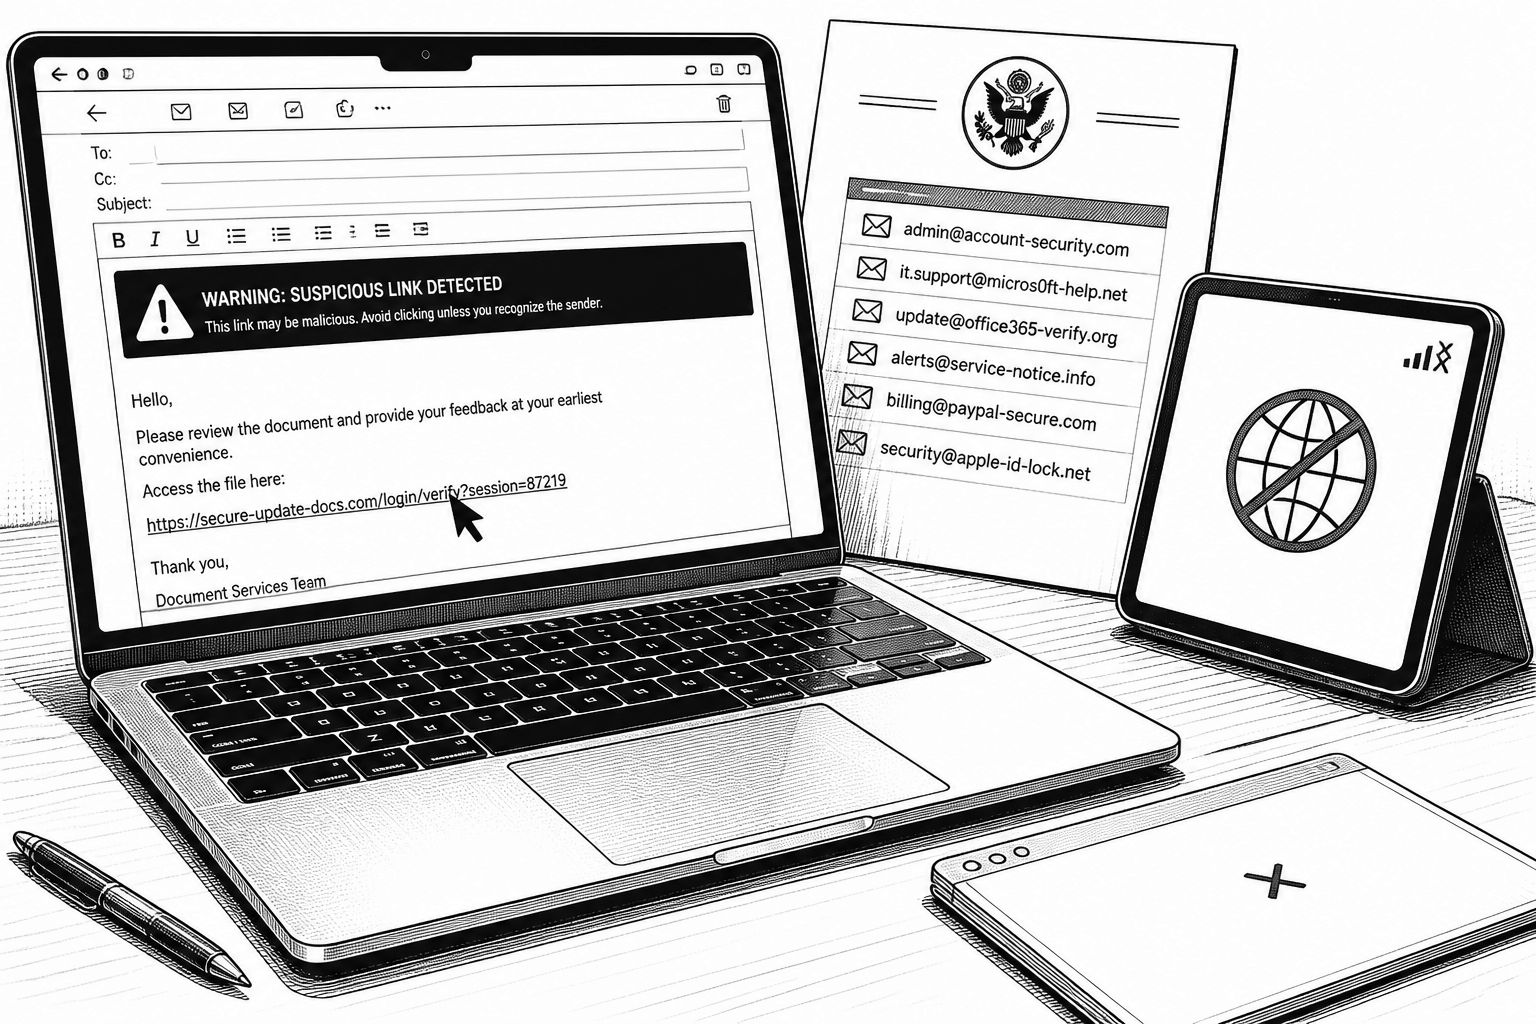
Gefälschte E-Mails im Stil der Deutschen Rentenversicherung (DRV) sind derzeit ein zentraler Angriffspunkt für Phishing-Akteure in Deutschland. Die Maschen zielen nicht auf eine einzige Variante: Mal wird ein Sicherheitsupdate angekündigt, mal geht es angeblich um den Versand wichtiger Dokumente wie der jährlichen Renteninformation. In anderen Fällen schreiben die Absender von einer vermeintlichen Fehlbuchung, die zu einer Beitragserstattung führen soll. Gemeinsamer Nenner bleibt das Zielbild, Empfänger zum Klick auf einen Link zu bewegen, auf dessen Seite sie anschließend Zahlungsinformationen oder persönliche Daten hinterlegen.
Besonders problematisch ist die Verbesserung der Fälschungen durch Künstliche Intelligenz. Die betrügerischen Texte wirken laut der DRV-Warnung deshalb deutlich „glatter“, weil nicht nur Design und Logos nachgebaut werden, sondern auch der Sprachstil. Damit verschwinden Signale, die in der Vergangenheit häufig halfen: Holprige Formulierungen, ungewöhnliche Tonalität oder Rechtschreibfehler waren für viele Nutzer ein Frühindikator. Wenn diese Warnzeichen weitgehend wegfallen, steigt die Bedeutung von technischen Details in der E-Mail selbst – also der Absenderadresse und dem Inhalt, der auf eine Datenerhebung über einen Link hinausläuft.
Technisch betrachtet folgt die Kampagne einer typischen Phishing-Logik, die mehrere Ebenen kombiniert: Eine täuschend echte Nachricht führt auf eine ebenfalls überzeugend gestaltete Website. Dort wird der Nutzer oft über Kontext (Sicherheitsupdate, Dokumentenversand, Korrektur einer Buchung) in eine Handlungslogik gedrückt und mit dem Versprechen konkreter Vorteile oder mit Zeitdruck konfrontiert. Auch das Bundesamt für Sicherheit in der Informationstechnik (BSI) ordnet solche Entwicklungen im Cybersicherheitsmonitor 2026 ausdrücklich dem Zusammenspiel von KI und Online-Kriminalität zu. Die DRV ergänzt, dass sie neue Betrugsseiten beobachtet, Meldungen entgegennimmt und einen Teil der gefälschten Seiten bereits sperrt – ganz verhindern lässt sich das allerdings nicht, weil immer wieder neue Varianten auftauchen.
Für die Erkennung rückt deshalb eine Praxis in den Vordergrund, die weniger „gefühlt“ funktioniert und mehr prüfbar ist: nicht den angezeigten Absendernamen für bare Münze nehmen, sondern die tatsächliche Absenderadresse. Die DRV nennt dafür Beispiele wie „[email protected]“, „[email protected]“ oder „[email protected]“. Der Knackpunkt ist dabei, dass sich der Anzeigename beliebig setzen lässt, die dahinterliegende Adresse jedoch über die Header-Informationen relativ eindeutig ist. Ebenso rät die Behörde, Geldversprechen mit konkreten Beträgen als Warnsignal zu behandeln, und Zeitdruck als zweites Muster zu ernst zu nehmen: kurze Fristen oder Links, die „bald ablaufen“, sind häufig ein Mittel, die kritische Prüfung in Sekunden zu verdrängen.
Auch das konkrete Nutzerverhalten ist Teil der Abwehrkette. Kommt eine E-Mail verdächtig vor, sollte sie in den Spam-Ordner verschoben werden, ohne Links anzuklicken und ohne Aufforderungen umzusetzen. Statt in der Nachricht nach dem „Beweis“ zu suchen, empfiehlt sich ein Abgleich über unabhängige Wege: Verdachtsfälle lassen sich über das Kontaktformular der Rentenversicherung melden. Damit wird die Entscheidung entkoppelt von der Phishing-Nachricht selbst – ein wichtiger Schritt, weil Angreifer genau diese Entscheidungszeit ausnutzen, etwa wenn sie Empfänger mit vermeintlichen Dokumenten- oder Buchungsprozessen abholen.
Wenn eine Person den Link bereits geöffnet oder Interaktionen auf der Phishing-Seite ausgeführt hat, nennt die DRV einen Handlungsablauf, der auf schnelle Eindämmung statt auf späteres „Nachforschen“ setzt. Zunächst gilt: Gerät vom Internet trennen, um weitere Datenabflüsse zu stoppen. Wurden Bankdaten eingegeben, sollen Karten umgehend sperren lassen und die Bank informiert werden. Wurden Zugangsdaten eingegeben, empfiehlt sich das Ändern der Passwörter – und zwar von einem anderen Gerät aus, um mögliche Folgeschritte durch kompromittierte Systeme zu vermeiden. Zusätzlich sollen Screenshots der Phishing-Seite gesichert und Anzeige bei der Polizei erstattet werden, damit die Vorfälle verwertbar bleiben.
Für Unternehmen und IT-Verantwortliche steckt in der Meldung ebenfalls eine klare Lehre: KI erhöht nicht nur die Qualität der Angriffe, sondern senkt die Effektivität klassischer „User-Checks“ wie auffälliger Tippfehler. In der Praxis heißt das, dass Awareness-Schulungen um technische Prüfmechanismen ergänzt werden müssen, etwa das konsequente Prüfen von Absenderadressen, das Melden verdächtiger Nachrichten über definierte Kanäle und die Schulung, Links in unerwarteten Kontexten zu vermeiden. Gerade in Organisationen, in denen Nutzer häufig mit Dokumenten- oder Konto-Workflows konfrontiert sind, lohnt es sich, Prozesse so zu gestalten, dass Rückfragen nicht über die vermeintliche E-Mail laufen, sondern über etablierte Portale oder Servicewege. So bleibt die Sicherheitsentscheidung dort, wo sie hingehört: außerhalb der manipulierten Nachricht.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Phishing im DRV-Stil: KI macht gefälschte Rentenversicherungs-Mails schwerer erkennbar" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Phishing im DRV-Stil: KI macht gefälschte Rentenversicherungs-Mails schwerer erkennbar" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Phishing im DRV-Stil: KI macht gefälschte Rentenversicherungs-Mails schwerer erkennbar« bei Google Deutschland suchen, bei Bing oder Google News!