
LONDON (IT BOLTWISE) – Zwei als „php2shell“ bekannte PHP-Sicherheitslücken (CVE-2026-109618 und CVE-2026-109619) wurden am 21. Oktober 2026 öffentlich. Der Kern des Problems liegt weniger im Bug selbst als in der fehlenden Sicht: Angreifer finden verwundbare Systeme oft innerhalb weniger Stunden. Besonders riskant sind alle Systeme, die direkt aus dem Internet erreichbar sind, von Webservern bis zu NAS und alten Subdomains. Netz16 und accompio setzen deshalb auf automatisiertes, nicht-invasives Vulnerability- &-Risk-Management mit priorisierten Ergebnissen.
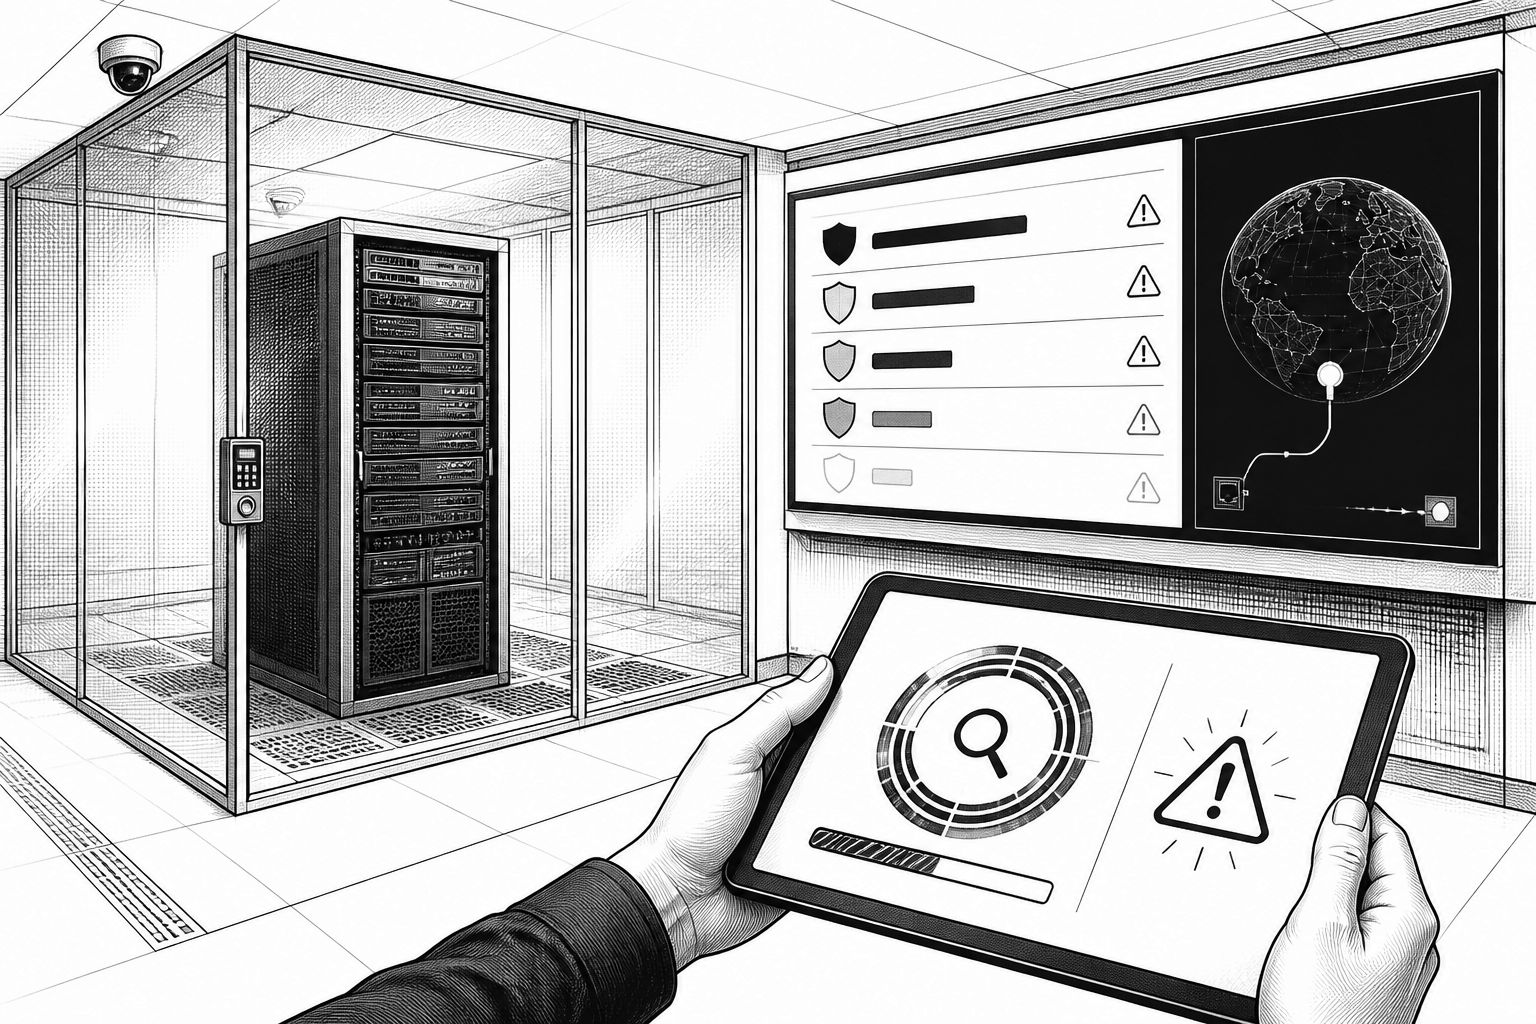
Am 21. Oktober 2026 wurden zwei PHP-Sicherheitslücken bekannt, die in vielen Auswertungen unter dem Namen „php2shell“ laufen (CVE-2026-109618 und CVE-2026-109619). Für Betreiber ist die unmittelbare technische Lektion zwar klar: PHP-Bestandteile müssen aktualisiert werden und betroffene Konfigurationen gehören auf die Patch-Liste. Die strategische Herausforderung beginnt aber häufig danach, weil nicht sofort sichtbar ist, wo im eigenen Unternehmen überhaupt Systeme stehen, die aus dem Internet erreichbar sind. Genau in diesem Zeitfenster zwischen Veröffentlichung und erster wirksamer Abwehr wird die Angriffsfläche zur eigentlichen Angriffsquelle.
Michael Andresh, Senior Sales Manager Bereich BSC Cyber Security bei Netz16 (Teil der accompio-Gruppe), beschreibt das Risiko entlang einer „Hacker View“: Was aus dem Internet erreichbar ist, ist in der Praxis auch für automatisierte Scans erreichbar. Er ordnet die beiden php2shell-Schwachstellen in ein größeres Problem ein, weil täglich bis zu 100 neue Schwachstellen veröffentlicht werden und damit die Lage dynamisch bleibt. Hinzu kommt, dass sich Angriffsflächen nicht nur durch neue Software verändern, sondern auch durch veränderte Konfigurationen und neu hinzugekommene Cloud-Dienste. Wer keinen Mechanismus hat, der diese Sicht regelmäßig überprüft, kann bei einer „kritischen Lücke“ wie php2shell oft nicht schnell und belastbar beurteilen, ob man betroffen ist.
Der Unterschied zwischen „wir haben den zentralen Server im Blick“ und „wir kennen unsere externe Angriffsfläche“ zeigt sich in der Verteilung typischer Einstiegspunkte: Die zentrale IT mag Systeme, Arbeitsplätze und Firewalls überwachen, aber die reale Angriffsfläche endet selten dort. In der Beschreibung wird die Website bei der Agentur ebenso erwähnt wie ein Kundenportal bei einem externen Dienstleister. Auch ein NAS, das vor Jahren für den Fernzugriff freigegeben wurde, oder alte Subdomains, an die sich intern niemand mehr erinnert, können aus Sicht eines Angreifers relevant sein. Diese Streuung führt dazu, dass Unternehmen zwar Vulnerabilities intern erkennen wollen, aber gleichzeitig blind bleiben können, welche dieser Systeme im Zweifel öffentlich angreifbar sind.
Ansatzpunkt für die Abhilfe ist daher nicht nur das Schließen einzelner Lücken, sondern das kontinuierliche Abgleichen zwischen „bekannten Schwachstellen“ und der tatsächlich sichtbaren Oberfläche. Netz16 und accompio setzen dafür auf ein automatisiertes und nicht-invasives Vulnerability- &-Risk-Management, das die Perspektive eines Angreifers simuliert, ohne den laufenden Betrieb zu stören. Andresh betont, dass Kunden nicht mit einer reinen Liste von Schwachstellen starten, sondern mit einer priorisierten Sicht: Was ist kritisch, wo sollte zuerst angesetzt werden, und welche Systeme bilden den größten Risikoknoten? Für den Einstieg wird ein einmaliger Scan genannt, gestaffelt nach Unternehmensgröße: Für Unternehmen mit bis zu 100 Mitarbeitenden 2.350 Euro netto, bis 500 Mitarbeitende 2.950 Euro netto und bis 1.500 Mitarbeitende 4.650 Euro netto. Wichtig ist dabei, dass die Pauschale laut Beschreibung die Analyse umfasst, nicht das anschließende Schließen der gefundenen Schwachstellen – das kann aber als Folgeauftrag übernommen werden.
Für das Management und die IT wird damit derselbe Sachverhalt auf unterschiedlichen Ebenen verständlich gemacht. Ein Geschäftsführer brauche am Ende keine lange Liste technischer Details, sondern eine klare Entscheidungsgrundlage: Wie groß ist das Risiko, was ist besonders exponiert und wo liegt Handlungsbedarf? Die IT erhalte dagegen konkrete Ansätze und Handhabe über Schwachstellenscans. Dieser Rollenbezug ist mehr als Kommunikation; er beeinflusst, ob Ergebnisse tatsächlich in Roadmaps und technische Maßnahmen überspringen. Genau hier unterscheidet sich auch die Frage „einmal prüfen oder laufend überwachen“: Ein einmaliger Check ist laut Andresh eine Standortbestimmung, aber eben nur Momentaufnahme. Ein heute unauffälliges System kann morgen durch eine neu bekannt gewordene Schwachstelle relevant werden.
Aus diesem Grund empfiehlt sich für geschäftskritische, aus dem Internet erreichbare Systeme eine kontinuierliche Prüfung. Im „Gold“-Modell wird ein fortlaufender Scan angeführt, der mit den bekannten Angriffsflächen abgeglichen wird, ergänzt durch regelmäßige Deep-Scans in festgelegten Intervallen (halbjährlich, quartalsweise oder monatlich). Zusätzlich soll eine Frühwarnung per E-Mail greifen, sobald eine neue Schwachstelle die eigenen Systeme betrifft – damit wandert ein Teil der Reaktionszeit von der späteren Incident-Phase in die Vorbereitungsphase. Technisch bedeutet das im Kern: Durch wiederholtes Abbilden der extern erreichbaren Assets und deren Zuordnung zu bekannten Vulnerabilities können Prioritäten schneller umgesetzt werden, bevor aus „verwundbar“ ein tatsächlich ausgenutztes Szenario wird.
Für Unternehmen ergibt sich daraus eine klare organisatorische Konsequenz: Angriffsflächen-Management muss als fortlaufender Prozess verstanden werden, nicht als Projekt, das nach dem ersten Scan abgeschlossen ist. Insbesondere bei verteilten IT-Realitäten – Agentur-Websites, externe Kundenportale, gealterte Subdomains und einmal freigegebene Zugänge – sorgt eine „Hacker View“ für Transparenz, die klassische interne Inventarisierung allein oft nicht liefert. Gleichzeitig verschiebt sich die Kosten-Nutzen-Betrachtung: Statt jedes Risiko gleich mit maximalem Aufwand zu bearbeiten, erlaubt die priorisierte Risikosicht gezielte Maßnahmen dort, wo sie zuerst Wirkung entfalten. Damit wird aus den php2shell-Sicherheitslücken vor allem eines: ein weiterer, sehr konkreter Prüfstein dafür, wie gut das eigene Unternehmen die sichtbare Angriffsfläche kennt und rechtzeitig absichert.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "php2shell: Warum Unternehmen ihre externe Angriffsfläche kontinuierlich prüfen sollten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "php2shell: Warum Unternehmen ihre externe Angriffsfläche kontinuierlich prüfen sollten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »php2shell: Warum Unternehmen ihre externe Angriffsfläche kontinuierlich prüfen sollten« bei Google Deutschland suchen, bei Bing oder Google News!