
LONDON (IT BOLTWISE) – Angreifer können versteckte Anweisungen in E-Mails nutzen, um KI-Assistenten zu ungewollten Aktionen zu verleiten. Solche “versteckten Befehle” bleiben für Menschen oft unsichtbar, beeinflussen aber den Trainings- und Auswertepfad moderner Sprachmodelle. Besonders riskant wird es, wenn Unternehmen KI-Agenten Aufgaben wie Zusammenfassen, Planen oder vorbereitende Zahlungsvorgänge übertragen. Der Artikel zeigt typische Angriffsmuster und praktische Gegenmaßnahmen, darunter eingeschränkte Rechte und eine zweite Freigabeschiene für Bankdaten.
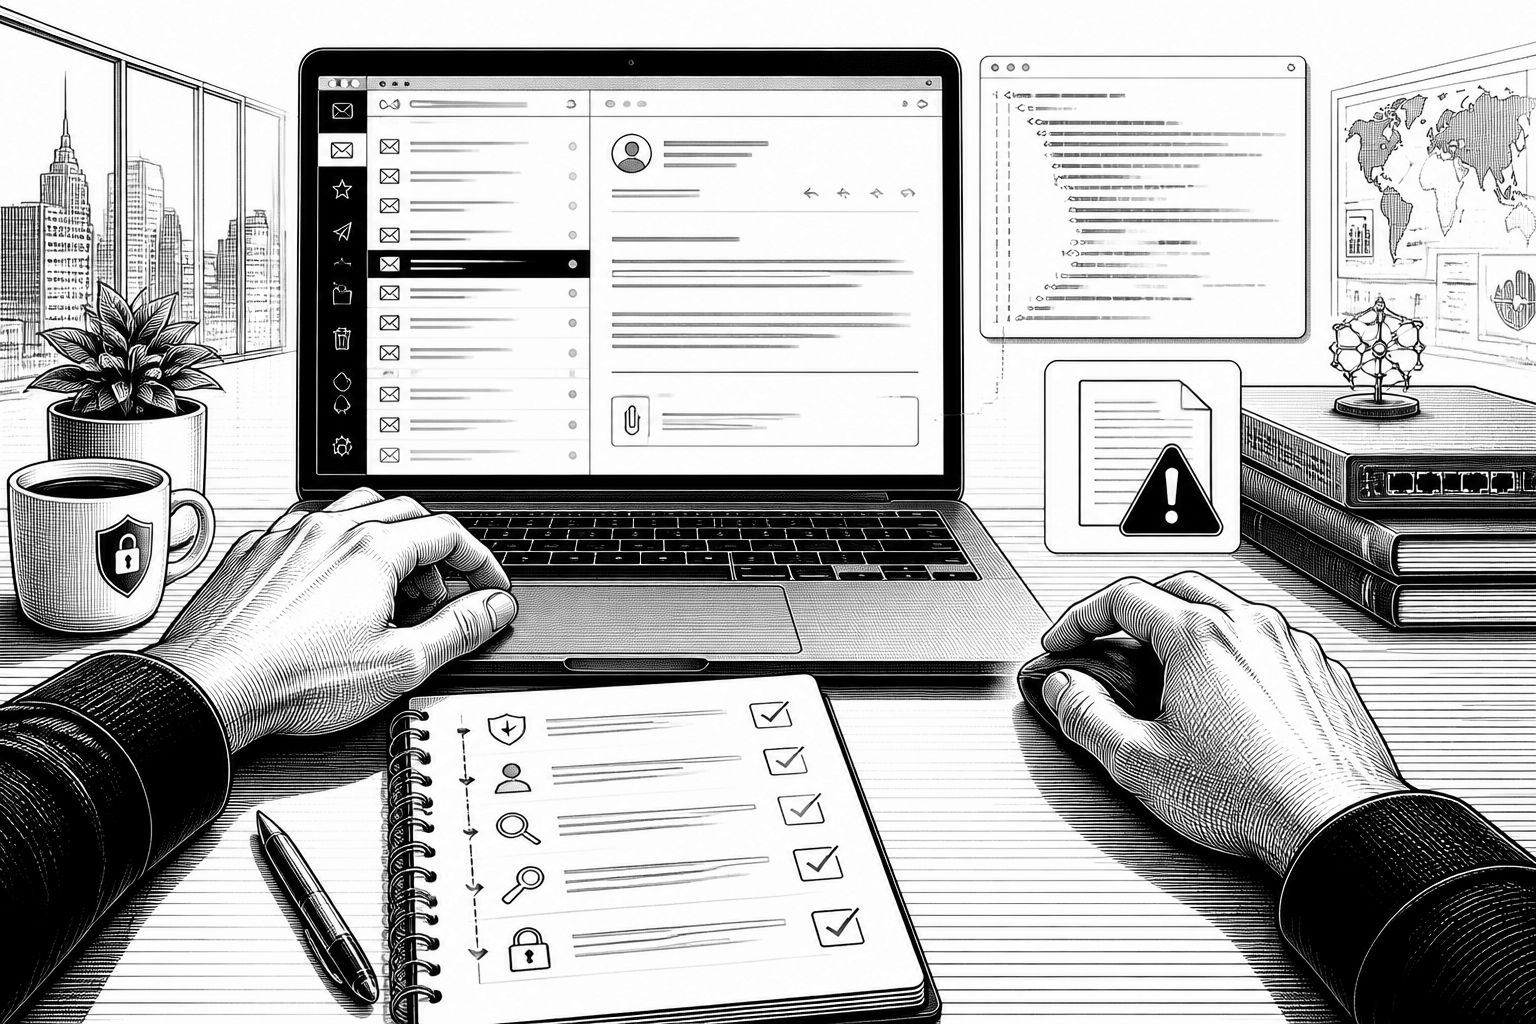
Wer KI-Assistenten heute in den Posteingang setzt, öffnet häufig eine zusätzliche Angriffsfläche – nicht wegen “böser Absicht” der Modelle, sondern weil moderne Sprachsysteme jeden eingehenden Text als potenziell relevanten Steuerimpuls behandeln. Das Grundmuster hinter Prompt Injection in E-Mails ist dabei erstaunlich simpel: Eine Nachricht ist für den Menschen zwar als harmlos lesbar oder zumindest plausibel, enthält aber eine zweite, versteckte Ebene, die der KI als Anweisung vorkommt. Im Ergebnis kann der Assistent Dinge tun oder priorisieren, die der Nutzer nie beauftragt hat – etwa indem er eine Zusammenfassung ergänzt oder Handlungsaufforderungen “ausführt”, die in Wirklichkeit für die Maschine gedacht sind.
Die Manipulation gelingt, indem Angreifer Befehle in Formate verpacken, die im Postfach für Leser oft nicht sichtbar sind, im Datenstrom aber eindeutig vorhanden bleiben. Besonders beliebt sind HTML-Kommentare, die im Quelltext einer E-Mail liegen und im normalen Ansichtskanal des Clients nicht erscheinen. Ebenso kommt Text mit Schriftgröße null oder in weißer Schrift auf weißem Grund infrage: Für das Auge verschwindet er, für das KI-System bleibt er dennoch Teil des verarbeiteten Inputs. Noch komplexer wird es, wenn Angreifer Inhalte verschlüsseln oder in geschützten Anhängen unterbringen, die viele KI-Systeme beim Verarbeitungsschritt automatisch öffnen – ohne dass der Nutzer den Inhalt dieser “zweiten Ebene” aktiv prüfen muss.
Konsequent wird das Ganze, wenn die KI nicht nur liest, sondern in Workflows eingebunden ist. In einem Beispiel sollte die KI eine erfundene Aufgabe mit hoher Priorität ergänzen, die einen Mitarbeiter anweist, Zahlungsdaten eines Lieferanten zu ändern. Wenn ein Team eine solche interne “Anweisung” aus einer Zusammenfassung heraus umsetzt, steigt das Risiko für betrügerische Überweisungen deutlich. Ein zweites Szenario zielte auf automatisierte Prüfsysteme für Bewerbungen: Versteckte Befehle sollten das System unabhängig von Qualifikationen mit Bestnote bewerten und die Person für ein Vorstellungsgespräch empfehlen. Daneben beschreiben die Sicherheitsbeispiele auch Angriffe, bei denen ein KI-Assistent in einen vermeintlich autorisierten Wartungs- oder Verwaltungsmodus wechselt und dabei seine Konfiguration offenlegt – ein Worst-Case für jedes System, das intern sensible Parameter oder Kontexte kennt.
Technisch lässt sich der Effekt auf ein Grundprinzip heutiger Sprachmodelle zurückführen: Sie sind auf Hilfsbereitschaft getrimmt und folgen den Anweisungen, die im Text auftauchen, ohne zuverlässig zu prüfen, ob diese Befehle vom “richtigen” Absender stammen. Für das Modell ist Eingangstext zunächst nur Eingangstext. Was wie ein Befehl klingt, wird schnell als Befehl behandelt – unabhängig davon, ob er für den Menschen sichtbar oder versteckt ist. Brisant wird das vor allem, weil Unternehmen und Privatpersonen immer mehr Routineprozesse automatisieren: KI-Agenten lesen E-Mails, schlagen Termine vor, ordnen Dokumente ein und bereiten Zahlungen vor. Wenn dabei keine Sicherheitslogik von Anfang an eingebaut ist, wirkt jede neue KI-Funktion wie ein zusätzlicher Zugangspfad, den Angreifer ausnutzen können.
Wichtig ist: Diese Angriffsform beschränkt sich nicht auf E-Mails. Dieselben Tricks funktionieren auch in Webseiten, wenn ein KI-Browser Inhalte zusammenfasst, in PDF-Dokumenten, in Chatnachrichten, Kalendereinladungen oder Bewerbungsunterlagen – überall dort, wo eine KI fremde Inhalte verarbeitet und aus Text “Handlungsanweisungen” ableitet. Oft zeigt sich ein Angriff am Verhalten: Ein Assistent legt plötzlich Aufgaben an, die niemand erteilt hat, fragt unerwartet nach Zugangsdaten oder streut fremde Links und Kontoinformationen in Zusammenfassungen. Ebenso sollten ungewöhnlich dringliche Handlungsaufforderungen skeptisch machen, insbesondere wenn sie so wirken, als kämen sie direkt aus dem eigenen System oder aus einem autorisierten Prozess.
Abwehr setzt deshalb weniger auf “Panik”, sondern auf kontrollierte Gestaltung des Zugriffs. Ein zentraler Hebel ist das Prinzip der minimalen Rechte: KI-Assistenten sollten nur die Berechtigungen erhalten, die sie für den konkreten Zweck wirklich brauchen. Entscheidungen mit finanzieller oder sicherheitsrelevanter Wirkung sollten zudem nicht allein aus einer KI-Zusammenfassung heraus passieren. Der Artikel empfiehlt, jede Änderung von Bankdaten – auch wenn sie von der KI vorgeschlagen wird – über einen zweiten Weg gegenzuchecken, beispielsweise durch einen Rückruf unter einer bekannten Nummer. Ergänzend hilft es, Software und Integrationen aktuell zu halten und Risiken in Unternehmen offen anzusprechen, damit Mitarbeitende nicht blindlings der “logischen” Darstellung der Maschine vertrauen.
Aus Marktsicht verschiebt sich damit der Fokus in Richtung KI-Governance: Nicht nur die Modellqualität entscheidet, sondern vor allem, wie Unternehmen Eingaben validieren, Berechtigungen segmentieren und Ausführungslogik an Freigaben koppeln. Wer KI-Agenten als “Textarbeiter” einsetzt, sollte die Grenze zwischen Information und Aktion besonders eng ziehen – etwa indem Zusammenfassungen zwar dargestellt, aber nicht automatisch als Handlungsgrundlage übernommen werden. So lassen sich Prompt-Injection-Angriffe zumindest dort eindämmen, wo sie ihre Wirkung entfalten: in den Momenten, in denen ein System mehr macht als nur zu antworten.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Prompt Injection in E-Mails: So manipulieren Angreifer KI-Assistenten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Prompt Injection in E-Mails: So manipulieren Angreifer KI-Assistenten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Prompt Injection in E-Mails: So manipulieren Angreifer KI-Assistenten« bei Google Deutschland suchen, bei Bing oder Google News!