


LONDON (IT BOLTWISE) – Quishing nutzt manipulierte QR-Codes, um Nutzer auf betrügerische Webseiten umzuleiten und dort sensible Bankdaten abzugreifen. Betroffen war auch eine Frau in Gumtow, die nach dem Scannen eines gefälschten Codes einen niedrigen fünfstelligen Eurobetrag verlor. Sicherheitsbehörden warnen, dass die Masche mittlerweile auch im öffentlichen Raum an Parkautomaten, an Ladesäulen und selbst auf vermeintlichen Strafzetteln auftaucht. Entscheidend ist jetzt, QR-Codes vor dem Scannen visuell zu prüfen und niemals PIN oder TAN einzugeben, wenn das Ziel ungewöhnlich wirkt.
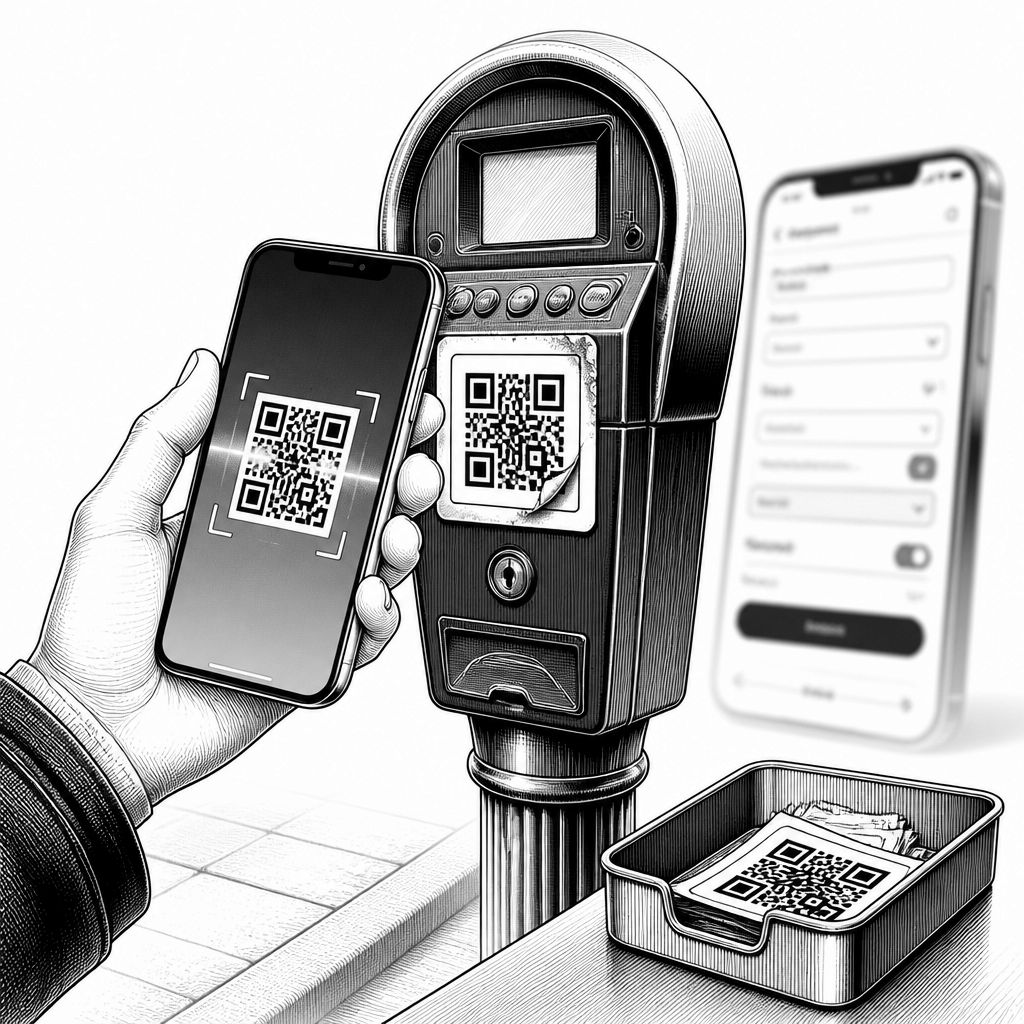
Wenn ein QR-Code „nur kurz“ gescannt wird, wirkt das im Alltag harmlos. Genau diese Erwartung macht sich Quishing zunutze: Aus einem scheinbar normalen Code wird beim Scannen ein Umleitungspfad zu einer gefälschten Landingpage, auf der Angreifer Informationen sammeln oder Nutzer in eine Zahlungsabwicklung drücken. Die Betrugslogik ist dabei analog zu klassischem Phishing, nur dass der Einstieg nicht per E-Mail erfolgt, sondern physisch über Aufkleber, überklebte oder ausgetauschte QR-Codes – also genau dort, wo Menschen im Vorbeigehen schnell reagieren.
In der Praxis zeigt sich das Risiko besonders deutlich an konkreten Fundorten. Berichten aus der Sicherheits- und Verbraucherarbeit zufolge traten manipulative Codes nicht nur im postalischen Umfeld auf, sondern auch an alltäglichen Geräten wie Parkscheinautomaten und Ladesäulen für Elektrofahrzeuge. Zusätzlich tauchten schädliche QR-Codes in Konstellationen auf, die wie „offizielle“ Hinweise wirken: etwa auf gefälschten Strafzetteln oder in vermeintlichen Bankanschreiben. Für Angreifer ist das strategisch, weil die Zielperson bei solchen Situationen ohnehin unter Zeitdruck steht und selten die Domain oder die Zieladresse genauer prüft.
Der Fall einer 61-jährigen Frau aus Gumtow verdeutlicht, wie schnell aus einem Scan ein echter Zahlungsschaden wird. Zunächst erreichte die Betroffene ein gefälschtes Bankanschreiben; im Schreiben war ein QR-Code abgedruckt. Nach dem Scannen wurden angeblich Banknummern telefonisch geltend gemacht, um Vertrauen aufzubauen und weitere Schritte anzustoßen. Entscheidend ist: Das Quishing liefert nicht zwingend sofort die Kontodaten, sondern kann den Startpunkt für einen kombinierten Social-Engineering-Ablauf bilden – erst der Code, dann der Anruf, dann die eigentliche Handlung am Konto.
Technisch betrachtet ist der zentrale Angriffsmechanismus der „unbemerkt veränderte Link“. QR-Codes enthalten typischerweise eine URL oder zumindest einen Zielstring, der beim Scannen in einen Browseraufruf übersetzt wird. Wenn Kriminelle einen vorhandenen Code überkleben oder austauschen, programmieren sie damit den Zielpfad neu – das Smartphone erledigt den Rest. Dass die Zielseiten häufig das Layout realer Portale nachahmen, verschärft das Problem: Nutzer sehen eine vertraute Oberfläche, bevor sie überhaupt in Ruhe prüfen können, ob Domain-Endung, Zielhost oder sicherheitsrelevante Details stimmig sind. Gerade weil der Einstieg „kontaktlos“ wirkt, unterschätzen viele die Notwendigkeit einer Prüfung vor dem Aufruf.
Für den Alltag empfehlen Verbraucher- und Sicherheitsstellen daher weniger „komplizierte“ Maßnahmen, sondern konsequente Checks. Wer QR-Codes in der Öffentlichkeit scannt, sollte vor dem Öffnen die angezeigten Linkziele und Domain-Endungen kontrollieren und bei Unstimmigkeiten abbrechen. Praktisch lässt sich das auch körperlich vorbereiten: Codes auf Schildern oder Automaten sollten vor dem Einscannen zumindest kurz auf Manipulationsspuren untersucht werden, etwa auf auffällige Ränder, lockere Klebung oder sichtbare Unterschiede zur Umgebung. Wenn ein Code nachträglich angebracht wirkt, lohnt sich der Moment der Skepsis – denn ein vermeintlich kleiner Aufkleber kann den gesamten Datenfluss in eine Betrugsumgebung lenken.
Auch der Umgang mit sensiblen Eingaben muss restriktiv bleiben. Grundsätzlich sollte nach dem Scannen eines QR-Codes keine PIN oder TAN eingegeben werden, insbesondere dann nicht, wenn der Seitenbesuch verdächtig wirkt oder die Absenderlogik nicht zum Kontext passt. Falls dennoch ein Datenabfluss vermutet wird oder Unbefugter Zugriff im Raum steht, lautet die nächste Stufe: schnell handeln. In dem beschriebenen Warnkontext wird dazu geraten, Zahlungskarten umgehend über den Sperr-Notruf unter der Telefonnummer 116 116 sperren zu lassen und den Vorfall zeitnah bei der Polizei anzuzeigen. Diese Reihenfolge ist nicht nur organisatorisch, sondern mindert auch das Zeitfenster, in dem Angreifer weitere Schritte orchestrieren können.
Im breiteren Bild fügt sich Quishing in einen Trend ein, bei dem Betrug zunehmend die „Zugriffskette“ erweitert: vom physischen Einstieg über die mobile Umleitung bis zur anschließenden Verifikation durch Anrufe oder weitere Aufforderungen. Für Unternehmen mit Kundenschnittstellen, für Betreiber von Automaten und für Kommunen bedeutet das, dass technische Schutzmaßnahmen allein nicht reichen. Sie müssen auch Prozessschutz und Nutzerkommunikation ernst nehmen, etwa durch verständliche Hinweise vor dem Scannen, durch regelmäßige Sichtkontrollen der QR-Zonen und durch klare Eskalationswege bei Verdachtsfällen. Für Endanwender wiederum ist das Fazit pragmatisch: QR-Codes nicht blind als Bequemlichkeit behandeln, sondern als potenziellen Linkgeber – mit einem kurzen Domain-Check, einer skeptischen Blickkontrolle und einem konsequenten Verzicht auf PIN/TAN-Eingaben bei Unsicherheit.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Quishing-Angriff mit QR-Codes: So schützen sich Nutzer vor Betrugsseiten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Quishing-Angriff mit QR-Codes: So schützen sich Nutzer vor Betrugsseiten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Quishing-Angriff mit QR-Codes: So schützen sich Nutzer vor Betrugsseiten« bei Google Deutschland suchen, bei Bing oder Google News!