


FLORIDA / LONDON (IT BOLTWISE) – Die Gruppe ShinyHunters hat nach eigenen Angaben Daten aus einer Fahrzeug- und Fahrerregisterdatenbank des US-Bundesstaats Florida veröffentlicht. Betroffen sein sollen hunderte Tausend Datensätze mit Eigentums- und Adressinformationen sowie Fahrzeug-Identifikationsnummern. Teilweise sollen außerdem Sozialversicherungsnummern und weitere staatliche Dokumente enthalten gewesen sein. FLHSMV bestätigte einen Vorfall, nachdem Angreifer auf gespeicherte Zugangsdaten eines Polizeibeamten zugreifen konnten.
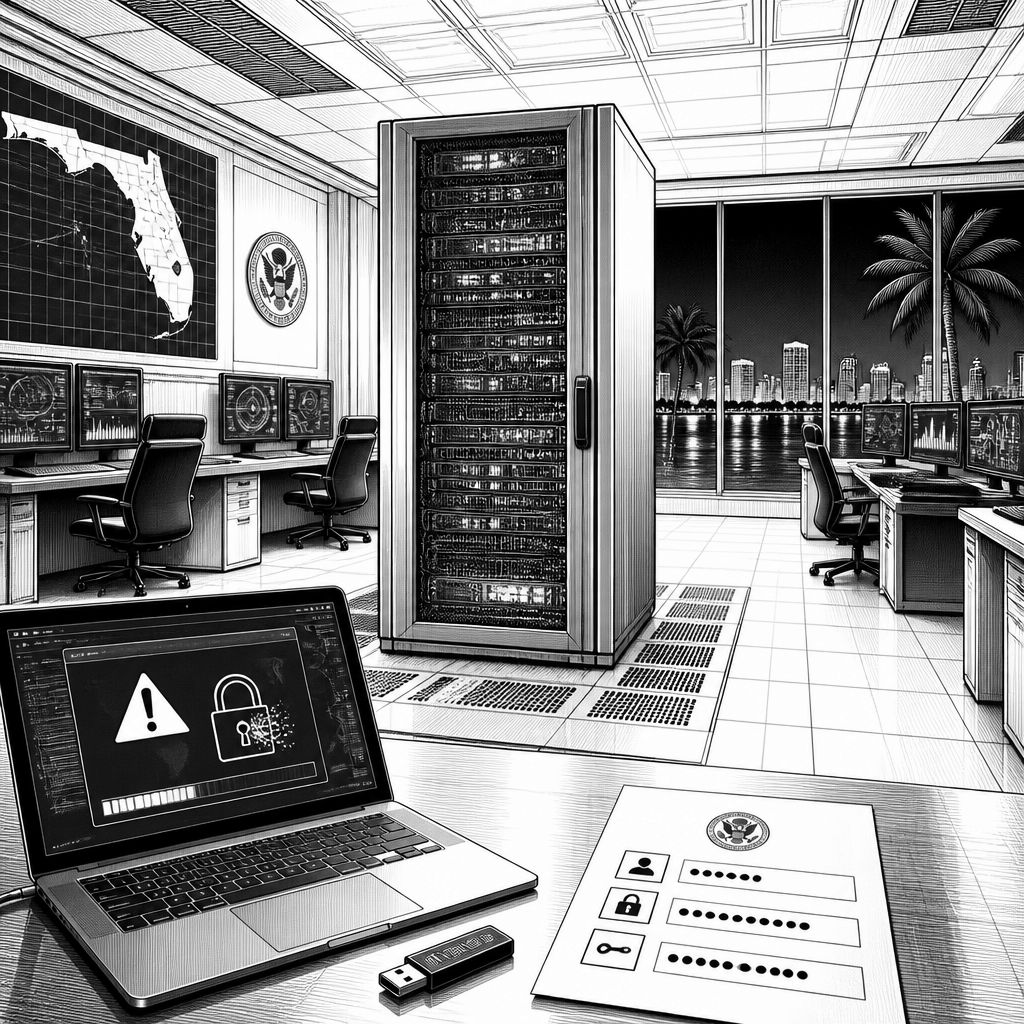
Die Veröffentlichung von offenbar massenhaft abgezogenen Fahrzeug- und Fahrer-bezogenen Datensätzen aus Florida zeigt, wie schnell sich ein Sicherheitsvorfall vom internen Zugriff zur öffentlichen Datenlage verschieben kann. Die Gruppe ShinyHunters hat nach eigenen Angaben Hunderte Tausend Dateien aus einer staatlichen Datenbank mit Fahrzeug- und Fahrerinformationen auf einer Leak-Seite bereitgestellt. Der Abfluss wird dabei nicht als klassischer „Datenverkauf“ im Dunkeln, sondern als publik gemachte Drohkulisse inszeniert: In der Darstellung der Angreifer ging es um die Forderung nach Ransomware-Zahlungen und das Ausbleiben einer Einigung.
Technisch steht damit einmal mehr die Frage im Raum, wie eine Datenbank wie DAVID (so wird die betroffene Plattform in der Berichterstattung bezeichnet) kompromittiert werden konnte und welche Datenklassen dabei im Fokus lagen. Laut einer Sichtung der abgezogenen Dateien wurden vor allem Zertifikate von Fahrzeug-Eigentumsakten entwendet. Solche Datensätze enthalten typischerweise den Namen sowie Anschriften von Käuferinnen und Verkäufern und damit genau die Kombination, die für Identitätsdiebstahl, Betrugsversuche im Vertrieb sowie für zielgerichtete Social-Engineering-Angriffe besonders wertvoll ist. Hinzu kommen Fahrzeug-Identifikationsnummern, die die Zuordnung zwischen Person und Fahrzeug erleichtern und damit auch Kfz-bezogene Schadensfälle oder gefälschte Nachweise beschleunigen können.
Brisanter wird es bei dem Umfang sensibler Identitätsmerkmale: Ein kleinerer Teil der Dateien soll Sozialversicherungsnummern und weitere staatlich ausgestellte Dokumente enthalten haben, etwa Nicht-US-Pässe sowie Einwanderungsunterlagen. Nicht in dem beschriebenen Datenmix erschienen seien dagegen offenbar Führerscheindaten im engeren Sinn und auch keine Fotos von Personen. Für IT- und Datenschutzverantwortliche ist diese Differenzierung trotzdem kein Entwarnsignal: Auch ohne Führerscheinfotos kann die Kombination aus Name, Adresse, Sozialversicherungsnummer und Dokumentreferenzen ausreichen, um Identitäten glaubwürdig zu rekonstruieren. Besonders kritisch wirkt dabei die Veröffentlichung auf einer Leak-Seite, weil sie die Daten nicht nur „abfragt“, sondern für Dritte dauerhaft auffindbar macht.
Bei der Ursachenfrage nennt FLHSMV einen konkreten Einstiegspunkt, der in der Praxis häufig unterschätzt wird: Nach Angaben der Behörde bestätigte die zuständige Fahrzeug- und Führerscheinverwaltung des Bundesstaats den Datenabfluss, nachdem Angreifer Zugriff auf Anmeldedaten erhalten hatten, die auf einem persönlichen Gerät eines Polizeibeamten gespeichert waren. Damit verschiebt sich der Schwerpunkt von einer vermeintlich „zentralen Datenbanklücke“ hin zu einem klassischen Kompromiss auf Endgeräteebene: Wenn Zugangsdaten lokal abgelegt sind und ein Gerät in die falschen Hände gerät, kann die eigentliche Infrastruktur trotz vorhandener Perimeter- und Netzwerkmaßnahmen innerhalb kurzer Zeit erreichbar sein. Gerade bei Verwaltungsanwendungen ist außerdem relevant, wie Berechtigungen und Rollenmodelle umgesetzt sind – denn der Einfall „von innen“ kann Datenansichten eröffnen, die im Normalbetrieb nur für eng begrenzte Workflows gedacht sind.
Der Vorfall passt zudem in eine breitere Lage im Identitäts-Ökosystem der USA: Im selben Monat wurde auch über einen großen Hack bei einem Unternehmen berichtet, das Identitäten verifiziert und dabei offenbar mehr als 150 Millionen Bilder von Führerscheinen betroffen sein sollen. Für die Branche ist das wichtig, weil es zeigt, dass die Angriffsfläche nicht nur bei staatlichen Registern liegt, sondern auch bei privaten Dienstleistern, die Dokumente weiterverarbeiten, indexieren oder für Kunden abrufen. Beide Welten greifen ineinander: Wenn staatliche Daten wie Adressen und Identitätsreferenzen im Umlauf sind und gleichzeitig Bildmaterial in Datenpipelines privater Anbieter abgreifbar wird, entsteht ein Systemeffekt, der die Betrugsprävention deutlich schwieriger macht.
Für Unternehmen und Behörden ergeben sich aus solchen Fällen vor allem drei operative Lehren. Erstens müssen Identitäts- und Berechtigungsdaten als „gleichzeitig kritisch und gleichzeitig banal“ behandelt werden: Selbst wenn die zentrale Datenbank technisch gut abgesichert ist, kann ein kompromittiertes persönliches Endgerät den Zugriff über Umwege ermöglichen. Zweitens lohnt ein genauer Blick auf Datenminimierung und Zugriffsdynamik – also darauf, welche Rollen im Incident-Fall wirklich gebraucht werden und wie schnell sich Zugriffe nach dem Erkennen von Auffälligkeiten begrenzen lassen. Drittens wird die Transparenzfrage relevant: FLHSMV hat den Vorfall bestätigt, während zu einzelnen Details zur veröffentlichten Datenmenge und deren vollständiger Zusammensetzung bislang keine umfassende Klarheit aus den offiziellen Kommentaren hervorgegangen ist. Gerade die Lücken zwischen „bestätigt“ und „vollständig verstanden“ sind aus Security-Sicht der Zeitpunkt, an dem Monitoring, Incident Response und Kommunikationsprozesse in die gleiche Richtung gebracht werden müssen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ShinyHunters veröffentlicht Daten aus Floridas Fahrzeug- und Führerscheinregister" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ShinyHunters veröffentlicht Daten aus Floridas Fahrzeug- und Führerscheinregister" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ShinyHunters veröffentlicht Daten aus Floridas Fahrzeug- und Führerscheinregister« bei Google Deutschland suchen, bei Bing oder Google News!