
LONDON (IT BOLTWISE) – Datenmigrations-Apps für Android können bei der Übertragung per WLAN in Funkreichweite abgefangen oder verändert werden. Forschende der TU Graz und A-SIT haben Phone-Clone-Tools von sieben Herstellern systematisch getestet und in allen Fällen Schwachstellen gefunden. Die Untersucher berichten, dass nicht nur das Fehlen eines externen Servers ein Sicherheitsmerkmal ist, sondern wie die Geräte-zu-Geräte-Verbindung abgesichert wurde. Hersteller haben Sicherheitsupdates bereitgestellt, doch Nutzer sollten vor der Migration konsequent aktualisieren.
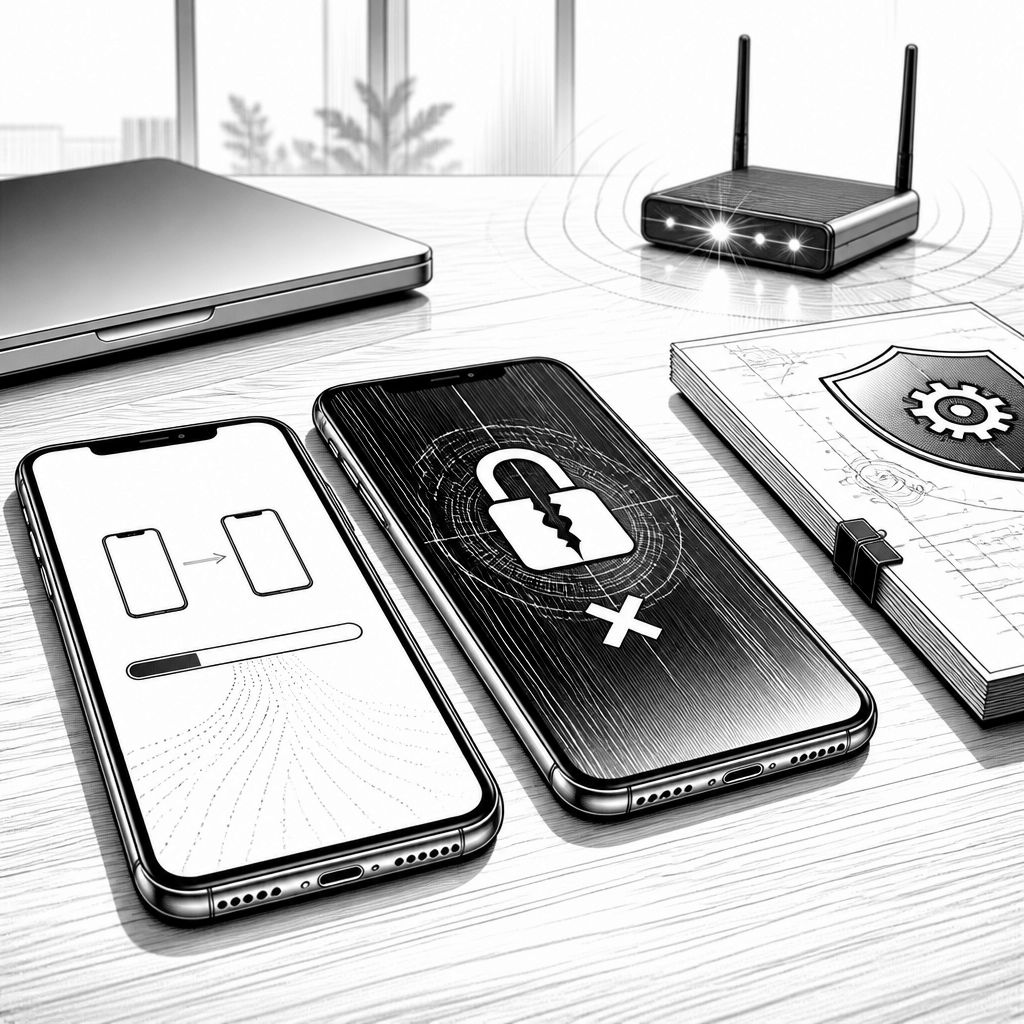
Beim Einrichten eines neuen Android-Smartphones wird die Datenübernahme häufig zum Komfortversprechen: Viele Nutzer tippen sich durch die Migration von Apps, Kontakten und Medien, ohne lange über den Transportweg nachzudenken. Genau hier setzen die aktuellen Ergebnisse an: Forschende am Institut für Informationssicherheit der TU Graz und am Zentrum für sichere Informationstechnologie A-SIT haben sogenannte Phone-Clone-Tools untersucht, die Daten, Einstellungen und Apps vom alten auf das neue Gerät übertragen. Ihr Befund ist klar – in allen getesteten Anwendungen ließen sich während der Funkübertragung Schwachstellen ausnutzen, sodass Angreifer in WLAN-Reichweite Daten mitlesen oder gezielt verändern konnten.
Technisch läuft die Übertragung in diesen Tools typischerweise ohne externen Server ab: Die Apps bauen eine direkte WLAN-Verbindung zwischen zwei Smartphones auf, und über diesen Kanal werden die Inhalte migriert. Die Forschenden argumentieren dabei explizit gegen ein verkürztes Sicherheitsverständnis: Der Verzicht auf einen Server allein ersetzt keine robuste Absicherung der Verbindung. Entscheidend ist, wie die Kommunikation lokal authentifiziert wird, welche Schutzmechanismen gegen Manipulation greifen und wie sensibler Datenverkehr dabei behandelt wird. Wenn ein Angreifer die Funkstrecke beeinflussen oder sich „zwischen“ den Kommunikationspartnern positionieren kann, reicht die reine Geräte-zu-Geräte-Topologie nicht aus.
Im Detail prüften die Teams um Florian Draschbacher, Lukas Maar, Lorenz Schumm, Rene Denifl, Lukas Treffner und Stefan Mangard die Apps von sieben Herstellern – darunter „Switch“, „Smart Switch“, „EasyShare“, „Mi Mover“, „Clone Phone“, „Phone Clone“ und „Device Clone“. Die Reichweite für Angriffe lag in Innenräumen nach den Angaben bei etwa 20 bis 45 Metern; notwendig sei dafür Funknähe. Für das Abhören bzw. Ausspähen reichte den Forschenden zudem eine Ausstattung im Bereich von weniger als 100 Euro aus – ein Hinweis darauf, dass es sich nicht um ein theoretisches Angriffsszenario mit Spezialhardware handelt. Auslesen konnten die Angreifer unter anderem SMS, Kontakte, Fotos, Anruflisten sowie Gesundheitsdaten; zusätzlich waren gespeicherte WLAN-Zugangsdaten und App-Passwörter betroffen.
Nicht nur das Mitlesen ist dabei problematisch: Bei fünf der untersuchten Tools war eine Manipulation möglich, die über veränderte App-Pakete sogar Schadsoftware auf dem Zielgerät einschleusen kann. Zusätzlich waren bei drei Tools auch lokale Angriffe durch einen Angreifer denkbar, etwa über Malware auf einem der beteiligten Geräte. Besonders relevant ist die praktische Einordnung der Forschenden: Als geeignete Orte für solche Angriffe nennen sie Elektronikfachgeschäfte und Mobilfunk-Shops, wo am selben Tag viele neue Geräte eingerichtet werden. Dort liegt die Hürde für „passende Rahmenbedingungen“ näher an der Realität – nicht als Cyber-Raumlabor, sondern als Alltagsumgebung mit hoher Gerätefluktuation.
Auch die Verbreitung verstärkt die Tragweite. Die untersuchten Migrations-Apps erreichen laut den Angaben zusammen mehr als 12 Milliarden Downloads und sind auf nahezu jedem Android-Gerät vorinstalliert. Dadurch treffen Schwachstellen nicht nur einzelne Nutzer, sondern potenziell genau die Zielgruppe, die bei der Ersteinrichtung besonders unvorbereitet ist. Vorinstallation und Komfort spielen den Forschenden zufolge den Auswirkungen in die Hände, weil die Apps ohne zusätzlichen Installationsschritt starten und Nutzer die Migration als „sicheren Standardprozess“ wahrnehmen.
Im Umgang mit der Responsible Disclosure berichten die Forschenden, dass sie die Schwachstellen vorab gemeldet haben. Daraus ergaben sich acht CVEs, von denen fünf als hochgradig schwerwiegend eingestuft wurden. Alle sieben Hersteller bestätigten die Probleme und stellten Sicherheits-Updates bereit. Für betroffene Umgebungen heißt das: Wer Migrationen plant, muss sich nicht auf die reine Gerätekonfiguration verlassen, sondern die konkreten App- und Systemstände nachziehen, die die Sicherheitslücken schließen.
Praktisch empfehlen die Forschenden vor einer Datenmigration, auf beiden Geräten die aktuelle Version der Migrations-App zu installieren und alle relevanten Updates einzuspielen; in manchen Fällen wird dafür sogar ein Update des gesamten Betriebssystems nötig. Aus Sicht von Sicherheitsverantwortlichen ist das auch eine Erinnerung an das Zusammenspiel aus Technik und Prozess: Der Übergang zwischen zwei Geräten ist ein kurzer, aber sensibler Moment, in dem Authentizität, Integrität und Zugriffsschutz nicht nur „im Hintergrund“ funktionieren dürfen. Die Studie verdeutlicht damit, dass KI-gestützte Schutzmechanismen oder generische Sicherheitsanzeigen auf dem Zielgerät den Risikohebel auf der Übertragungsstrecke nicht automatisch entschärfen – dort entscheidet die konkrete Implementierung. Die nächsten Schritte liegen nun bei Nutzern und Unternehmen vor allem in der Aktualität der Softwarestände und in klaren Abläufen für Gerätewechsel, insbesondere dort, wo viele Geräte nacheinander „eingerichtet“ werden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Sicherheitslücken in Phone-Clone-Tools: Datenmigraton riskant" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Sicherheitslücken in Phone-Clone-Tools: Datenmigraton riskant" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Sicherheitslücken in Phone-Clone-Tools: Datenmigraton riskant« bei Google Deutschland suchen, bei Bing oder Google News!