
LONDON (IT BOLTWISE) – Ein neu veröffentlichter Proof-of-Concept namens SignDrop zeigt, wie sich die Authentifizierung im Windows Common Log File System (CLFS) für einen SYSTEM-Zugriff missbrauchen lassen soll. Das Konzept zielt auf die Erstellung einer begleitenden.cnpf-Datei ab, die beim Öffnen eines vorbereiteten Logs durch einen privilegierten Prozess entstehen soll. Einen offiziellen Fix oder ein zugewiesenes CVE gibt es laut Anbieter bislang nicht. Betroffen wären demnach vor allem Systeme, bei denen die CLFS-Authentifizierung im Registry-Modus auf „Enforced“ oder „Learning“ steht.
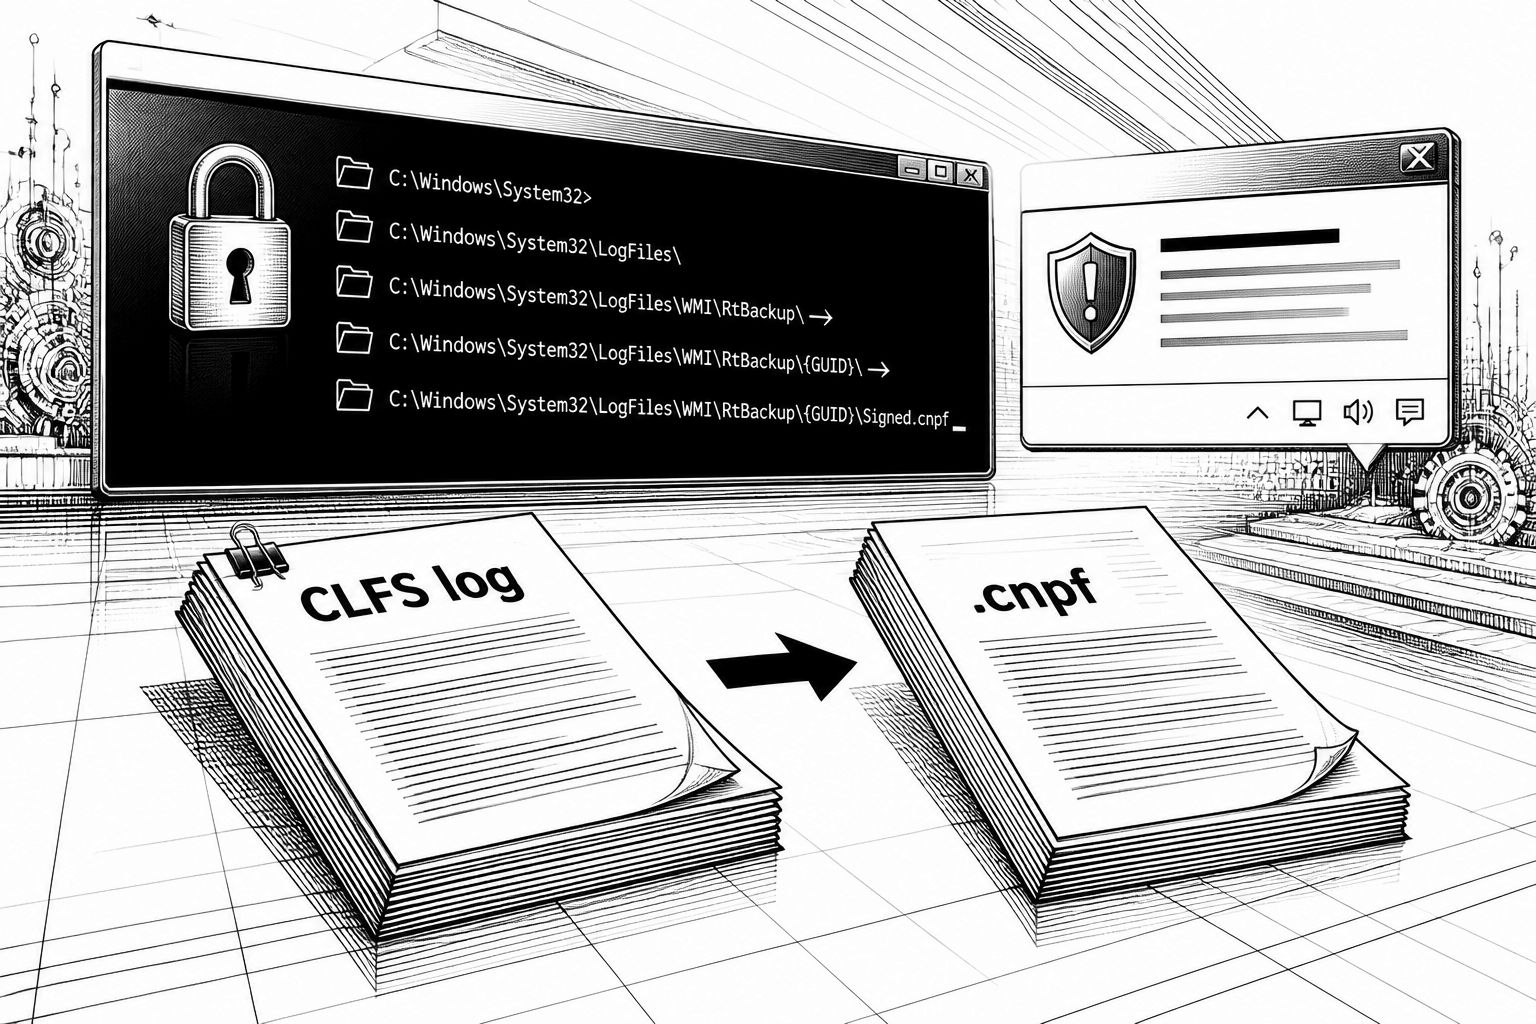
Ein lokaler Windows-Nutzer soll sich laut einem veröffentlichten Proof-of-Concept mit dem Namen SignDrop über eine Schwäche im Common Log File System (CLFS) in SYSTEM-Berechtigungen hieven können. Im Zentrum steht dabei nicht die klassische Frage „läuft ein Dienst mit zu vielen Rechten?“, sondern die Art und Weise, wie der CLFS-Treiber Logdateien authentifiziert und anschließend begleitende Metadaten-Dateien anlegt. Der Ansatz beschreibt, dass der Treiber beim Öffnen eines „vorbereiteten“ Logs durch einen privilegierten Prozess eine zweite Datei erzeugt, deren Erstellung durch Pfad-Umleitungen in eine vom Angreifer kontrollierte Richtung gelenkt werden könne. Microsoft hat den behaupteten Fehler nach den vorliegenden Angaben weder bestätigt, noch ein CVE zugewiesen und auch keinen Fix veröffentlicht.
Technisch wird dabei die Logik aus CLFS-Authentifizierung und Companion-Dateien gegeneinander ausgespielt. CLFS ist in Windows als Logging-Subsystem integriert, und der dazugehörige Treiber (clfs.sys) wurde laut Dokumentationsbeschreibung zuletzt mit einer Authentifizierungsprüfung nachgerüstet: Updates für Windows 11 25H2, 26H1 sowie Windows Server 2025 sollen dabei eine Hash-basierte Message Authentication Code (MAC)-Komponente ergänzt haben. Der Mechanismus nutzt Logdaten plus einen pro Maschine eindeutigen Schlüssel; anschließend wird der Treiber nur noch Logdateien akzeptieren, die er selbst geschrieben hat. Begleitend dazu legt CLFS neben jeder Logdatei eine „.cnpf“-Datei an, die laut Anbieter Wiederherstellungsinformationen enthält und mit denselben Sicherheitsattributen wie das Original setzt.
Genau an dieser „.cnpf“-Erzeugung setzt SignDrop an. Laut Proof-of-Concept bereitet ein Standardbenutzer ein CLFS-Log und einen Container mit Pfaden vor, die er selbst kontrolliert. Wenn später ein privilegierter Prozess das Log öffnet, soll der Treiber die.cnpf-Datei im Sicherheitskontext des privilegierten Prozesses statt im Benutzerkontext erzeugen. Für die eigentliche Steuerung der Zieloperation beschreibt der Code die Nutzung von Object-Manager-Symbolic-Links, um die Dateierzeugung so umzuleiten, dass der Angreifer die Ablageposition bestimmen kann. In der publizierten Ausarbeitung ist der privilegierte Prozess nicht beliebig gewählt, sondern wird über eine Schnittstelle im Rahmen von Defender-Updates angestoßen; damit ergibt sich eine konkrete Kette vom lokalen Setup bis zu einem potenziellen SYSTEM-Shell-Ergebnis.
Wie eng die Angriffskette mit der CLFS-Konfiguration verzahnt ist, wird im nächsten Schritt durch den Registry-Modus konkretisiert. Systeme gelten als innerhalb des beschriebenen Scopes, wenn der CLFS-Authentifizierungsmodus im Pfad HKLM\SYSTEM\CurrentControlSet\Services\CLFS\Authentication auf 0 (enforced) oder 1 (learning) steht. Ältere Systeme sollen typischerweise nach mehr als 90 Tagen automatisch von „learning“ in „enforced“ wechseln, sodass die Default-Konfiguration auf etablierten Installationen oft genau in den Bereich fällt, den SignDrop adressiert. Die Werte 2 oder 3 würden die Mitigation demnach deaktivieren und den Rechner aus der behaupteten Angriffsfläche nehmen. Gleichzeitig wird in der Beschreibung betont, dass das Abschalten der Schutzlogik Risiken erhöht: Dann könnte CLFS wieder manipulierte Logdateien verarbeiten und damit zugleich Schutzmechanismen aushebeln, die genau für diese Klasse von Schwachstellen eingeführt wurden.
Zusätzliche Brisanz entsteht durch die fehlende formale Reaktion in Form von CVE oder Patch. SignDrop taucht den Angaben zufolge weder in den November Security Updates als korrigierter Punkt auf, noch findet sich ein Eintrag im bekannten Katalog für bereits ausgenutzte Lücken. Das heißt allerdings nicht, dass das Thema theoretisch bleibt: Eine unabhängige Überprüfung soll laut Bericht ergeben haben, dass die Ausnutzung grundsätzlich funktioniert. Dabei wird auf eine Offensive-Testing-Runde innerhalb eines Teams verwiesen (Heewon Song aus der PurpleHound-Gruppe) und eine Einordnung durch Sungyup Nam als Leiter des Research-Teams von 78researchlab. Gleichzeitig heißt es, die Technik sei nicht zuverlässig genug für einen dauerhaft „betriebssicheren“ Einsatz, und sie erfordere zudem, dass Microsoft Defender aktiv ist, damit die veröffentlichte Kette wie beschrieben durchlaufen kann.
Für Verteidiger ist vor allem die Kombination aus „Trigger durch privilegierten Codepfad“ und „missbrauchte Authentifizierungs-Nebenwirkung“ relevant. Denn der Effekt entsteht nicht primär durch eine Race-Condition oder fehlerhafte Dateiabläufe in der Antimalware selbst, sondern durch die spezifische Authentifizierungslogik des CLFS-Treibers und die Frage, wo genau die.cnpf-Datei landet und unter welchem Sicherheitskontext sie erstellt wird. Interessant ist auch der Hinweis, dass der Repository-Autor die Methode grundsätzlich als übertragbar auf andere Antimalware-Engines bewirbt, sofern deren Prozesse mit erhöhten Rechten laufen; getestet sei das aber nicht für jede Zielsoftware. Unabhängig davon bleibt die konkrete praktische Lage klar: Administratoren können ihre Exponierung zunächst über den genannten Registry-Modus prüfen, während sie die offiziellen Mitigation-Hinweise des Anbieters zur Risikoabwägung bei einer möglichen Deaktivierung im Blick behalten sollten. Parallel lohnt ein Blick auf die Vorgeschichte: Die gleiche Autorengruppe veröffentlichte seit April mehrere Defender-bezogene Schwachstellen, darunter zuvor als CVE erfasste Lücken und Berichte über Ausnutzung in Angriffskampagnen; SignDrop wird dabei als eigenständige Klasse beschrieben, weil diesmal der CLFS-Treiber selbst und seine Authentifizierungslogik die Angriffsfläche bilden.
Aus Markt- und Engineering-Sicht zeigt der Fall, dass selbst „eingebaute“ Schutzmechanismen in komplexen Windows-Komponenten neue Angriffsflächen erzeugen können, wenn Pfad- oder Dateikontextwechsel in Nebenpfaden nicht sauber abgesichert sind. Für Unternehmen bedeutet das: Hardening darf nicht beim Ausschalten eines Registry-Modus enden, sondern muss die gesamte Schutzkette verstehen – vom Log-Authentifizierungsprozess über die Companion-Dateierzeugung bis hin zu dem privilegierten Prozess, der den Trigger liefert. Für Sicherheitsverantwortliche heißt das außerdem, ihre Detection-Strategie an den beobachtbaren Artefakten auszurichten: Laut Beschreibung blockiert der Proof-of-Concept bei der Ausführung weitere Aktionen durch veränderte UAC-Prompt-Verläufe und macht damit die Manipulation am Endgerät sichtbarer. Genau solche Signale – UAC-Verhalten, ungewöhnliche CLFS-Operationen und Dateierzeugungen im Kontext von privilegierten Defender-Pfaden – dürften für die kurzfristige Abwehr und die forensische Eingrenzung entscheidend sein.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "SignDrop: Windows CLFS-Auth-Ausnutzung ermöglicht SYSTEM-Zugriff" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "SignDrop: Windows CLFS-Auth-Ausnutzung ermöglicht SYSTEM-Zugriff" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »SignDrop: Windows CLFS-Auth-Ausnutzung ermöglicht SYSTEM-Zugriff« bei Google Deutschland suchen, bei Bing oder Google News!