




Netflix: Neues Login pro Profil mit eigener E-Mail zwingt Nutzer zu mehr Identitätsdaten
LONDON (IT BOLTWISE) – Netflix führt schrittweise eine eigene E-Mail pro Profil für gemeinsame Haushaltskonten ein. Damit soll das Einloggen leichter werden, aber auch Konto-Wiederherstellung und personalisierte Vorschläge werden beworben. Kritiker vermuten dagegen eine stärkere Nutzeridentifikation – und damit mehr Möglichkeiten für Tracking und gezielte Werbung. Für Abonnenten bedeutet das: weniger Komfort beim Profilwechsel, mehr […]
Passkeys statt Passwörter: 7.000 Angriffe pro Sekunde treiben Behörden
LONDON / NIGERIA / BERLIN / CHINA / EUROPÄISCHE UNION / SCHWEIZ – Behörden in mehreren Regionen erhöhen den Druck auf eine phishing-resistente Authentifizierung und nennen Passkeys als nächsten Schritt. Microsoft beziffert weltweit rund 7.000 passwortbasierte Angriffe pro Sekunde, während das britische NCSC identitätsbezogene Vorfälle auf etwa 80 Prozent zurückführt. Während Deutschland seine Verwaltung bis […]
BKA-Operation Endgame: 320 Phishing-Server weltweit offline
BERLIN / LONDON (IT BOLTWISE) – Das Bundeskriminalamt (BKA) schaltet im Rahmen der „Operation Endgame“ 320 Server und 140 Domains ab, die mit den Schadsoftware-Familien SocGholish und StealC verbunden waren. Ermittler sichern dabei Zugangsdaten von rund 385.000 Geschädigten. Parallel verschärft sich der Wettlauf: Während Phishing-as-a-Service-Bundles wie „Bluekit“ auf Browser-in-the-Middle-Techniken setzen, entwickeln Forscher mit „PhishDetect“ deutlich […]
Cisco Catalyst SD-WAN: Zero-Day CVE-2026-20245 führt zu Root-Zugriff
SAN JOSE / LONDON (IT BOLTWISE) – Google Threat Intelligence (Mandiant) berichtet von einem Zero-Day in Cisco Catalyst SD-WAN, der mindestens zwei Monate vor der öffentlichen Offenlegung ausgenutzt wurde. Die Lücke (CVE-2026-20245, CVSS 7,8) ermöglicht einem authentifizierten Angreifer den Sprung auf privilegierte Kommandos via präparierter Datei. Laut Cisco und Mandiant arbeiteten die Täter zudem mit […]
Cisco Catalyst SD-WAN Zero-Day: Mandiant meldet Root-Zugriff über manipulierte CSV-Datei
LONDON (IT BOLTWISE) – Mandiant berichtet von einem Cisco-Catalyst-SD-WAN Zero-Day (CVE-2026-20245), der mindestens zwei Monate vor der öffentlichen Offenlegung bereits ausgenutzt wurde. Der Fehler mit CVSS 7,8 ermöglicht Authentifizierten die Ausführung beliebiger Befehle mit erhöhten Rechten – ausgelöst über eine manipulierte CSV-Datei. Betroffen sind offenbar auch Controller durch vorherige Authentifizierungsumgehungen. Besonders brisant: Angreifer sollen nach […]
Passkeys statt Passwörter: Warum große Apps noch immer hinterherhinken
LONDON / LONDON (IT BOLTWISE) – Passkeys gelten längst als der sicherste Standard für Log-ins, aber laut einer neuen „Name-and-Shame“-Website fehlt die Funktion in vielen bekannten Apps noch immer. Der Beitrag erklärt, wie Passkeys technisch arbeiten, warum sie deutlich schwerer auszuspähen oder zu fälschen sind als Passwörter, und welche Hürden Unternehmen offenbar bremsen. Besonders im […]
Intellicheck: ID-Checks in Echtzeit als SaaS für Bank- und Retail-Betrug
LONDON (IT BOLTWISE) – Intellicheck stellt eine Plattform bereit, mit der Ausweis- und Identitätsdaten in Echtzeit geprüft werden sollen, ohne vollständige Ausweisinhalte dauerhaft zu speichern. Das US-Unternehmen adressiert damit vor allem digitale Zahlungs- und Händlerprozesse, in denen Betrug und Identitätsdiebstahl hohe Kosten verursachen. Für Anleger ist die Nasdaq-Notierung relevant, für Unternehmen ist die Frage entscheidend, […]
CISA warnt vor aktiv ausgenutzter Lantronix-RCE-Lücke (CVE-2025-67038)
WASHINGTON / LONDON (IT BOLTWISE) – CISA warnt vor einer aktiv ausgenutzten kritischen Sicherheitslücke in Lantronix-Eds5000-Geräten. Die Lücke CVE-2025-67038 (CVSS 9,8) ermöglicht laut Beschreibung eine Code- bzw. Command-Injection bis hin zur Ausführung beliebiger OS-Kommandos mit Root-Rechten. Betroffene Federal Civilian Executive Branch (FCEB)-Behörden sollen die Fixes bis zum 26. Juni 2026 einspielen. Parallel bestätigt CISA weitere […]
Smartphone als Reise-Zentrale: ESET warnt vor digitalen Handlungsrisiken
LONDON (IT BOLTWISE) – Wenn das Smartphone auf Reisen ausfällt, sind Bordkarte, Hotelzugang, Navigation und Tickets oft nicht mehr erreichbar. Branchenexperten warnen, dass viele Urlauber ihre digitale Handlungsfähigkeit unterschätzen und sich zu stark auf das Gerät als Sicherheitsanker verlassen. Besonders kritisch werden verlorene Zugangscodes, weil Bestätigungsmails und Zahlungsfreigaben direkt auf das Smartphone kommen. Mit Offline-Plan, […]
Microsofts Edge-Update: Windows Hello ersetzt das Master-Passwort
LONDON (IT BOLTWISE) – Microsoft zieht im Edge-Ökosystem zwei zentrale Sicherheits- und Sync-Schrauben an. Mit dem Update auf Version 114 verschwindet der „Reset Sync“-Button, und Nutzer erhalten stattdessen „Re-sync now“. Parallel fällt das separate Master-Passwort, das bisher gespeicherte Zugangsdaten abgesichert hat. Stattdessen steuert Windows Hello den Zugriff ausschließlich gerätebasiert über PIN, Fingerabdruck oder Gesichtserkennung. Microsofts […]
Cloudflare PACT: Datenschutzfreundliche Tokens gegen Bot- und KI-Traffic
SAN FRANCISCO / LONDON (IT BOLTWISE) – Cloudflare treibt mit Partnern aus Browser- und Tech-Ökosystemen einen neuen Privacy-Standard voran, der Bot- und KI-Agent-Traffic besser einordnet, ohne Nutzer mit Captchas oder Tracking zu bremsen. Das Konzept basiert auf sogenannten Private Access Control Tokens (PACT), die Vertrauen signalisieren sollen, ohne einzelne Nutzer wiedererkennbar zu machen. Für Betreiber […]
Windows 11 26H2 im Herbst 2026: 174-GB-Upgrade klein, Zero-Days groß
LONDON (IT BOLTWISE) – Windows 11 26H2 soll im Herbst 2026 erscheinen – und das Update wirkt für viele Nutzer überraschend leichtgewichtig. Zugleich rückt Microsoft in den Fokus, weil Sicherheitsforscher kritische Lücken in Microsoft Defender und in der Authentifizierung rund um Entra aufgedeckt haben. Zusätzlich beschreibt ein DART-Bericht einen komplexen Doppelangriff mit persistenter Aktivität im […]
Edge 149: Drop fliegt raus, 28 Chromium-Lücken geschlossen, Copilot rückt vor
BERLIN / LONDON (IT BOLTWISE) – Microsofts Edge 149 beendet Drop und stärkt stattdessen die Copilot-Ausrichtung. Gleichzeitig schließt das Update 28 Schwachstellen in der Chromium-Engine, darunter fünf kritische Use-after-free-Bugs. Für Unternehmen wird es zudem wegen Patchday-Nebenwirkungen und ablaufenden Secure-Boot-Zertifikaten zeitkritisch. Wer Migrationen und Security-Baselines plant, muss jetzt Prioritäten neu ordnen. Mit Edge 149 vollzieht Microsoft […]
AiTM-Phishing: Neue Maschen umgehen 2FA und treffen Anleger besonders hart
LONDON (IT BOLTWISE) – Künstliche Intelligenz macht Phishing-Angriffe deutlich wirkungsvoller: Bei AiTM-Phishing können Täter selbst Zwei-Faktor-Authentifizierung überlisten, indem sie Sitzungsdaten in Echtzeit abgreifen. Gleichzeitig nehmen KI-gestützte Stimmklone und Social-Media-getriebene Investment-Fallen stark zu. Behörden und Plattformen reagieren mit der Zerschlagung großer Phishing-Netzwerke und neuen Schutzregistern, doch die Risiko-Landschaft bleibt dynamisch. Cyberkriminelle verschieben die Angriffsschwerpunkte: Während klassische […]
Concordia Wallet Plus: Smartphone-Zahlungen in Yokohama im Alltag
YOKOHAMA / LONDON (IT BOLTWISE) – Concordia Financial Group macht mit Wallet Plus das Bezahlen per Smartphone in Yokohama spürbar reibungsloser: Schon an der Bushaltestelle reichen wenige Tipper für die Kaufbestätigung. Die App bündelt Konto- und Zahlungsfunktionen mit einem Bonusprogramm und verzahnt damit den Alltag direkt mit dem bestehenden Bankvertrauen. Gleichzeitig bleibt der Nutzen vorerst […]
Google Wallet stärkt Desktop-Zahlungen: Geräteübergreifende Bestätigung statt SMS-TAN
LONDON (IT BOLTWISE) – Google Wallet macht Online-Zahlungen am Desktop deutlich reibungsärmer: Nutzer sollen Transaktionen künftig per geräteübergreifender Bestätigung am Smartphone freigeben und damit SMS-TANs weitgehend ablösen. Die Aktualisierung zielt auf strengere Authentifizierung nach SCA-Vorgaben und reduziert das Phishing-Risiko, das bei Einmalpasswörtern häufig als Angriffsvektor dient. Gleichzeitig baut Google Wallet sein Ökosystem aus und bringt […]
AiTM-Phishing: Wie Angreifer 2FA umgehen und Sitzungstoken stehlen
AUSTRALIEN / LONDON (IT BOLTWISE) – Adversary-in-the-Middle-Angriffe (AiTM) hebeln selbst die Zwei-Faktor-Authentifizierung aus, weil sie in Echtzeit Sitzungstoken übernehmen. Betroffen sind laut Berichten unter anderem staatliche Portale und Konten von Verbrauchern, während parallel Phishing-as-a-Service über Telegram den Einstieg für Täter erleichtert. Der Artikel ordnet ein, warum 2FA in diesem Szenario nicht genügt, welche technischen Bausteine […]
O2-Phishing: Gefälschte SMS und Mails übernehmen MyO2-Konten gezielt
BERLIN / LONDON (IT BOLTWISE) – Betroffene melden erneut Phishing-Wellen gegen MyO2-Konten: Betrüger tarnen sich mit SIM-Deaktivierungsdrohungen, angeblichen AGB-Updates und Netzumstellungen. Die Nachrichten setzen auf zeitliche Dringlichkeit, gefälschte O2-Seiten und das Ausspielen von Technikrisiken wie 3G-Abschaltungen. Für Unternehmen und IT-Verantwortliche wird damit klar: Account-Takeover entsteht nicht nur durch „klassische“ Mail-Links, sondern auch durch Nummern- und […]
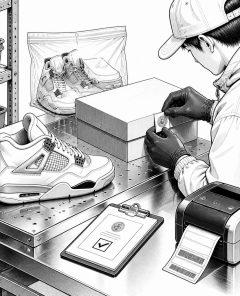
eBays Authenticity Guarantee: So wird der Sneaker-Handel sicherer
BERLIN / LONDON (IT BOLTWISE) – eBays Authenticity Guarantee für Sneaker verlagert den Kaufprozess teilweise in ein Authentifizierungszentrum, bevor die Ware zum Käufer geht. Damit reduziert der Marktplatz die typische Unsicherheit bei Gebrauchtkäufen hochpreisiger Modelle. Gleichzeitig verschiebt sich der Fokus der Plattform vom reinen Angebot hin zu dokumentierbarer Echtheitsprüfung. Für Käufer bedeutet das weniger Bauchgrummeln, […]
Zions Bank Treasury Gateway bündelt Zahlungen und Liquidität im Web
LONDON (IT BOLTWISE) – Nach dem Login zeigt Zions Bank Treasury Gateway Zahlungen, Kontostände und Warnmeldungen als zentrales Cockpit für Firmenkunden. Das webbasiere Portal bündelt u. a. ACH-Überweisungen, Lastschrift-Workflows sowie Cash-Management-Funktionen wie Echtzeit-Kontoinformationen. Für Finanzabteilungen rücken damit Freigaben, Nachverfolgung und Zugriffssteuerung in den Vordergrund. Gleichzeitig bleibt der Ansatz bewusst klassisch und stärker an die Hausbank-Integration […]
AutoJack: RCE-Lücke durch KI-Browsing-Agenten und AutoGen MCP-WebSockets
REDMOND / LONDON (IT BOLTWISE) – Microsofts Sicherheitsforschung zeigt eine Kette aus Schwachstellen, mit der ein Angreifer über KI-Browsing-Agenten eine Host-Level-Remote-Code-Execution (RCE) auslöst. Betroffen sind insbesondere bestimmte Pre-Release-Builds von AutoGen Studio, während der stabile PyPI-Stand ohne MCP-Route offenbar unverletzt bleibt. Entscheidend ist die Kombination aus fehlender Zugriffskontrolle, unsicherem Parameter-Handling und einer Umgehung von Origin-Prüfungen. Für […]
2FA-Tools im Aufwind: Proton Authenticator stärkt Passkeys gegen Phishing
ZÜRICH / LONDON (IT BOLTWISE) – Während Phishing-Kampagnen und gestohlene Zugangsdaten weiter zunehmen, treiben mehrere Anbieter den Umstieg auf Zwei-Faktor-Authentifizierung und passwortlose Verfahren voran. Proton hat mit „Proton Authenticator“ eine quelloffene App veröffentlicht, die 2FA plattformübergreifend verwaltet und auf Ende-zu-Ende-Verschlüsselung sowie sichere Synchronisation setzt. Zeitgleich rücken Passkeys in neuen Regionen stärker in den Fokus, während […]
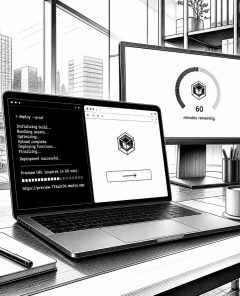
Cloudflare führt Temporary Accounts für KI-Agents ein: Deploy in 60 Minuten ohne Signup
SAN FRANCISCO / LONDON (IT BOLTWISE) – Cloudflare schaltet eine neue Hürde für KI-Agents ab: Temporary Cloudflare Accounts machen Deployments für Worker, APIs und sogar Agent-Ressourcen ab sofort möglich, ohne dass sich ein Agent erst über einen klassischen Browser-OAuth-Flow authentifizieren muss. Der Wrangler-CLI-Workflow erzeugt dafür temporäre Konten samt API-Token und Claim-URL, die 60 Minuten gültig […]
FortiBleed-Leak: 74.000 FortiGate-Geräte enthüllt – CISA fordert MFA und Passwort-Reset
LONDON (IT BOLTWISE) – Nach dem „FortiBleed“-Leak sind Zugangsdaten von rund 74.000 FortiGate-Geräten kompromittiert. Die US-Behörde CISA reagiert mit einer Dringlichkeitswarnung und fordert das sofortige Beenden aktiver Sitzungen, ein umfassendes Passwort-Reset sowie den Umstieg auf phishing-resistente Multi-Faktor-Authentifizierung. Damit rückt die Grundfrage in den Fokus, wie Unternehmen Authentifizierung künftig automatisiert und sicher skalieren können. Nach dem […]
 #Sophos
 #AmazonPrime
 #Bestseller

