




Microsoft stoppt RC4 in Kerberos: 30-Tage-Frist für Domain Controller ab Juli 2026
LONDON (IT BOLTWISE) – Microsoft setzt eine klare Umstellungsfrist: Die RC4-Verschlüsselung im Kerberos-Protokoll wird in Windows Domain Controllern ab dem Juli-Update 2026 aus dem Audit-Modus entfernt und in den Enforcement-Modus überführt. Damit gilt dann ausschließlich AES-basierte Verschlüsselung, eine Rückkehr zur alten RC4-Konfiguration ist nicht mehr möglich. IT-Teams sollen jetzt RC4-Abhängigkeiten identifizieren und betroffene Konten sowie […]
Sacramento River Cats vs. Sugar Land Space Cowboys: Live-Stream bei Bally Sports
SUGAR LAND / LONDON (IT BOLTWISE) – Sacramento River Cats treffen im Live-Spiel auf die Sugar Land Space Cowboys, übertragen über Bally Sports. Für Fans bedeutet das: Live-Score-Updates, ein konsistenter Datenstrom während der Partie und je nach Region der direkte Zugang über die passende Streaming-Umgebung. Der Artikel ordnet die Übertragungstechnisch und marktstrategisch ein – inklusive […]
Ungewöhnliche-Aktivitäten-Erkennung auf Finanzplattformen: Hürden für Investoren
LONDON (IT BOLTWISE) – Finanzplattformen setzen zunehmend auf die Erkennung ungewöhnlicher Aktivitäten, um Zugriffe zu schützen. Für Investoren kann das jedoch zu spürbaren Hürden führen, wenn legitime Nutzerprofile fälschlich als Risiko eingestuft werden. Der Beitrag erklärt, wie solche Systeme technisch funktionieren, warum sie besonders im News- und Research-Zugriff spürbar werden, und welche Trade-offs zwischen Sicherheit, […]
Konica Minolta Bizhub C360i: A3-Farbsystem für effiziente Büroworkflows
LONDON (IT BOLTWISE) – Konica Minolta bringt mit dem Bizhub C360i ein A3-Farbsystem für Arbeitsgruppen an den Start, das Druck, Scan und optionales Fax in einem Gerät bündelt. Im Fokus stehen schnelle Output-Raten, ein großes Touch-Display sowie erweiterbare Papier- und Finisher-Optionen für komplexere Dokumentenabläufe. Für IT-Umgebungen verspricht der Hersteller zudem eine einfache Einbindung via gängige […]
Operation Highland: Air-Gapped-Systeme durch PAM/SSH-Manipulation kompromittiert
LONDON (IT BOLTWISE) – Die als „Operation Highland“ bekannte Kampagne zeigt, wie ein Angreifer über Jahre hinweg in abgeschotteten Umgebungen Fuß fassen kann. Eine chinesische Gruppe soll dabei vor allem die Authentifizierungsinfrastruktur manipuliert haben, statt klassische Schadsoftware in den Vordergrund zu stellen. Für Betreiber kritischer Netze bedeutet das: Air-Gapped ist kein Sicherheitsversprechen, wenn Identitäten, SSH-Services […]
WM-Livestream heute: So funktionieren Mediathek und Joyn im Live-Betrieb
LONDON (IT BOLTWISE) – Heute steht ein langer WM-Fußballabend auf dem Programm, der pünktlich mit Live-Bildern im Stadion startet. Entscheidend ist aber nicht nur der Anstoß: Wie Mediathek und Streaming-Dienste den Live-Betrieb mit stabilen Playbacks, passender Bitrate und rechtssicherer Ausspielung für viele Zuschauer gleichzeitig absichern, zeigt sich in solchen Doppelsendungen besonders deutlich. Für die Schweiz […]
China-nexus-Angreifer manipulieren Linux-Login (PAM/OpenSSH) seit rund zehn Jahren
LONDON (IT BOLTWISE) – Eine China-nexus Threat-Group soll über nahezu ein Jahrzehnt unentdeckt geblieben sein, weil sie nicht primär Malware einsetzte, sondern zentrale Linux-Zugangskomponenten wie PAM und OpenSSH veränderte. Sicherheitsforscher berichten, dass dadurch persistenter Zugriff entstand und Anmeldedaten abflossen, ohne gängige Schutzalarme auszulösen. Für Unternehmen bedeutet das: Die härtesten Kontrollen reichen nicht, wenn vertrauenswürdige Authentifizierungsbausteine […]
Velvet Ant und REF6138: Zehn Jahre Intrusion über Linux-Zugang und Lieferkette
LONDON (IT BOLTWISE) – Zwei unabhängig entdeckte Kampagnen zeigen, wie Angreifer über Linux-Authentifizierung und die Software-Lieferkette über Jahre hinweg Zugriffe ausnutzen können. Die Gruppe Velvet Ant manipulierte PAM- und OpenSSH-Komponenten, um unbemerkt zu protokollieren und Befehle auszuführen – sogar in Luftspalt-Umgebungen. Parallel setzte REF6138 auf kompromittierte Build-Prozesse, um Hintertüren in gängigen Tools wie curl, sudo […]
Splunk kritischer Bug: CVE-2026-20253 erlaubt Vorauthentifizierte Dateizugriffe und RCE-Risiko
LONDON (IT BOLTWISE) – Splunk hat Sicherheitsupdates für einen kritischen Fehler in Splunk Enterprise veröffentlicht, der vor der Authentifizierung Dateizugriffe ermöglichen kann und in der Folge bis zur Remote-Code-Ausführung führen kann. Betroffen ist insbesondere eine Postgres-Sidecar-Schnittstelle ohne ausreichende Authentifizierungskontrollen. Die Lücke trägt die Kennung CVE-2026-20253 und erreicht eine sehr hohe CVSS-Bewertung von 9,8. Für Unternehmen […]
macOS Golden Gate zeigt Intel-App-Auslauf an – Rosetta 2 stoppt für die meisten Apps
LONDON (IT BOLTWISE) – Apple weitet die Abschaltung von Rosetta 2 aus und macht Intel-basierte Apps nach macOS Golden Gate für viele Nutzer unbrauchbar. In den Einstellungen erscheint erstmals eine konkrete Übersicht, welche Programme nach dem Upgrade voraussichtlich nicht mehr starten. Für Unternehmen bedeutet das: Software-Bestandsaufnahme, zeitnahe Portierung auf Apple-Silicon-natives Verhalten und Anpassungen für Login-/Authentifizierungs-Plugins. […]
Passkeys bei Google: Mehr als eine Milliarde sichere Authentifizierungen
NEW YORK / LONDON (IT BOLTWISE) – Google meldet, dass bereits über eine Milliarde Authentifizierungen über Passkeys abgewickelt wurden. Seit der Einführung vor weniger als einem Jahr haben laut Google mehr als 400 Millionen Konten umgestellt. Gleichzeitig verschärft sich der Kampf gegen KI-gestütztes Phishing: Google hat in den USA rechtliche Schritte gegen ein mutmaßliches Phishing-Netzwerk […]
Erster KI-gestützter Zero-Day umgeht 2FA: EU warnt vor neuen Angriffswellen
BRÜSSEL / LONDON (IT BOLTWISE) – KI-gestützte Angriffe nehmen laut Branchenalarm stark zu: Nun wurde ein erster KI-generierter Zero-Day-Exploit gemeldet, der die Zwei-Faktor-Authentifizierung (2FA) gezielt aushebelt. Parallel dazu hat die EU mit „Cyber Europe 2026“ die Resilienz ihrer Verkehrsinfrastruktur unter realitätsnahen Angriffsszenarien getestet. Zusätzlich verschärft die Debatte um den „Cyber Security Act 2“ das Spannungsfeld […]
Angriff über PAM und OpenSSH: Linux-Login als Einfallstor für nahezu zehn Jahre verdeckte Backdoors
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von einer über Jahre versteckten Backdoor, die nicht in einzelne Malware verlegt wurde, sondern direkt in die Linux-Login-Kette. Über manipulierte PAM-Module und veränderte OpenSSH-Binaries erlangte ein Angreifer Anmeldeinformationen und sogar Kommando-Interaktion, ohne klassische Exploits oder auffällige Schadsoftware-Spuren. Entscheidend ist: Standard-Containment hilft wenig, wenn die Programme zur Authentifizierung selbst kompromittiert […]
Passwortlose Authentifizierung: Google, Apple und Microsoft treiben den Umstieg im Juni voran
LONDON (IT BOLTWISE) – Google bringt mit CXP in Play Services einen Standard für Ende-zu-Ende-übertragene Passkeys ins Rollen, Apple ergänzt die Passwords-App mit KI-gestützten „agentischen“ Workflows. Parallel arbeiten Microsoft, Regulierungsstellen und Banken an einer Migration weg von klassischen Passwörtern. Der Juni bündelt damit Technik, Markt und Compliance so, dass Unternehmen den Umstieg dieses Jahr deutlich […]
Xerox Workplace Suite: On-Premises-Management für Druck & Scan
BERLIN / LONDON (IT BOLTWISE) – Xerox positioniert die Workplace Suite als zentrale On-Premises-Schaltstelle für Druck- und Scan-Workflows in Unternehmen mit sensiblen Dokumenten. Die Lösung steuert Zugriffe, ermöglicht sicheres Pull-Printing und verknüpft Kosten- sowie Reporting-Funktionen mit mobilen und klassischen Endgeräten. Im Markt wird das besonders dort relevant, wo Cloud-Ansätze aus Compliance- und Datenhoheitsgründen nur eingeschränkt […]
RTSP-Streams im Internet: Modat misst fast eine Million offene Videodienste
DEN HAAG / LONDON (IT BOLTWISE) – Modat zeigt in einer Studie, wie viele RTSP-Videodienste weltweit ohne ausreichende Authentifizierung erreichbar sind. In der Auswertung wurden im März 2026 nahezu eine Million aktive RTSP-Services in 210 Ländern identifiziert und ein signifikanter Anteil lieferte direkt Live-Bilder. Damit wird das Risiko nicht als reines Kamera-Problem eingeordnet, sondern als […]
ServiceNow: Ausgenutzter Sicherheitsfehler ermöglicht Zugriff auf Kundeninstanzen
SANTA CLARA / LONDON (IT BOLTWISE) – ServiceNow warnt vor einer Sicherheitslücke, die von bislang unbekannten Angreifern ausgenutzt wurde, um tiefergehenden Zugriff auf betroffene Kundeninstanzen zu erhalten. Das Unternehmen beschreibt, dass am 5. Juni 2026 ein Sicherheits-Update auf gehosteten Kundeninstanzen eingespielt wurde, um unautorisierte, nicht authentifizierte Zugriffe in bestimmten Konstellationen zu begrenzen. Auffällig sei zudem […]
Destiny-2-Update sorgt für Servercrash: Fans feiern den letzten großen Ansturm
LONDON (IT BOLTWISE) – Kurz vor dem geplanten Ende dreht Destiny 2 noch einmal auf: Minuten nach dem letzten großen Update krachen die Server, weil Spieler in einem koordinierten Ansturm die Kapazitätsgrenzen ausreizen. Während Sony und Bungie das Live-Service-Aus auslaufen lassen, werten Fans den Crash als Beleg für eine weiterhin große Community. Die technischen Hintergründe […]
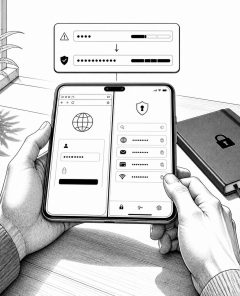
iOS 27: Apple macht schwache Passwörter automatisch „stark“
CUPERTINO / LONDON (IT BOLTWISE) – Apple kündigt mit iOS 27 eine KI-gestützte Funktion an, die bei Bedarf kompromittierte oder schwache Passwörter automatisch auf stärkere Varianten umstellt. Dabei adressiert Apple einen praktischen Sicherheitsengpass: Die bisherigen Warnungen reichen vielen Nutzern nicht, um tatsächlich nachzulegen. Die Architektur setzt auf lokale Verarbeitung mit „Private Cloud Compute“ für ausgewählte […]
Veeam-Backup-Fix gegen RCE-Lücke (CVE-2026-44963) für Domänennutzer
LONDON (IT BOLTWISE) – Veeam schließt eine kritische Sicherheitslücke in Backup & Replication, die bei erfolgreicher Ausnutzung Remote Code Execution auf dem Backup-Server ermöglichen kann. Die Schwachstelle (CVE-2026-44963) betrifft insbesondere Version 12.3.2.4465 und frühere 12er-Builds, während Version 13.x durch Architekturänderungen nicht betroffen sein soll. Mit dem Release 12.3.2.4854 hat der Hersteller den Fehler behoben, sodass […]
Nahost-Krise: Sicherheitslage verschärft Cyber- und Resilienz-Planungen
TEHERAN / LONDON (IT BOLTWISE) – Nach iranischen Angaben nach israelischen Angriffen stehen erstmals wieder direkte Kampfhandlungen und ihre Folgen im Fokus. Für Unternehmen rückt damit vor allem die Frage nach IT-Resilienz, Kommunikationssicherheit und möglicher Cyber-Eskalation in den Vordergrund. Branchenexperten erwarten, dass die Lage die Bedrohungslandschaft für Phishing, DDoS und kontenbasierte Angriffe kurzfristig weiter anheizt. […]
CISA nimmt LiteLLM-Kette in die KEV-Liste auf: RCE über MCP-Tests
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – CISA hat eine hochkritische Lücke in der BerriAI LiteLLM-Distribution in die Known Exploited Vulnerabilities (KEV) aufgenommen, weil Hinweise auf aktive Ausnutzung vorliegen. Betroffen ist eine Command-Injection, die es (unter bestimmten Auth-Szenarien) erlaubt, beliebige Befehle auf dem Host auszuführen. Zusätzlich hat Horizon3.ai eine Kettenausnutzung beschrieben, die über eine Starlette-Validierungsumgehung […]
LiteLLM: CVE-2026-42271 in der Praxis ausgenutzt und Kette führt zu RCE
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – CISA hat eine schwerwiegende Schwachstelle in BerriAI LiteLLM in den KEV-Katalog aufgenommen, weil sie aktiv ausgenutzt wird. Das Problem (CVE-2026-42271, CVSS 8,7) erlaubt bei fehlerhafter Prüfung die Ausführung beliebiger Kommandos auf dem Host. Zusätzlich zeigen Angreiferpfade, wie sich über eine zweite Schwachstelle in Starlette (CVE-2026-48710) Authentifizierung umgehen und […]
 #Sophos
 #AmazonPrime
 #Bestseller

