




Ehemaliger CISA-Kandidat Sean Plankey wird US-CEO bei UFORCE
WASHINGTON / LONDON (IT BOLTWISE) – Sean Plankey wechselt von einer gescheiterten CISA-Nominierung in die Rolle als US-CEO des Verteidigungs-Startup UFORCE. Das Unternehmen will künftig selbst produzierte unbemannte Systeme in den USA ausrollen, darunter vor allem Drohnen sowie erste unbemannte Oberflächenplattformen bereits in der laufenden Sommersaison. Der Schritt verknüpft geopolitische Beschaffungslogik mit operativer Geschwindigkeit und […]
Exchange-Notfallmaßnahmen bei aktiver XSS-Zero-Day-Angriffswelle
REDMOND / LONDON (IT BOLTWISE) – Microsoft warnt vor einer XSS-Zero-Day-Lücke in lokaler Exchange-Server-Software, die bereits aktiv ausgenutzt wird. Betroffen ist vor allem das Outlook Web Access über präparierte E-Mails im Browser. Da ein permanenter Fix noch fehlt, empfiehlt der Hersteller abgestufte Sofortmaßnahmen wie den Emergency Mitigation Service und für abgeschottete Umgebungen das On-Premises-Mitigation-Tool. Für […]
CVE-2026-42897: Manipulierte E-Mails missbrauchen Exchange-OWA mit JavaScript-Ausführung
LONDON (IT BOLTWISE) – Microsoft bestätigt die aktive Ausnutzung einer neuen Zero-Day-Schwachstelle in lokalen Exchange-Servern: Angreifer verschicken präparierte E-Mails, die im Browser von Outlook Web Access beliebiges JavaScript ausführen. Für die Lücke (CVE-2026-42897) gibt es zunächst keinen dauerhaften Patch, sondern eine Notfallmaßnahme mit URL-Rewrite. Die Korrektur kann dabei sichtbare Nebenwirkungen in OWA-Funktionen auslösen, während Behörden […]
Exchange-Server-Zero-Day per E-Mail ausgenutzt: OWA-XSS ohne Permanent-Patch
LONDON (IT BOLTWISE) – Microsoft meldet eine aktive Ausnutzung einer Exchange-Server-Zero-Day-Schwachstelle (CVE-2026-42897) durch speziell präparierte E-Mails. Betroffene Unternehmen müssen vorerst eine Notfall-Minderung anwenden, weil es für On-Prem-Installationen noch keinen dauerhaften Patch gibt. Besonders kritisch ist, dass die Lücke bei geöffnetem Posteingang im Outlook-Webzugriff (OWA) unter bestimmten Bedingungen beliebigen JavaScript-Code im Browser ausführen kann. Für Cloud-Nutzer […]
Iran-Vermutung bei Angriff auf US-Gas-Monitoring: Risiken für OT-Sicherheit
LONDON (IT BOLTWISE) – Angriffen auf US-Gas- und Kraftstoff-Überwachungssysteme wird eine iranische Spur zugeschrieben. Betroffen waren Tank-Gauging-Anlagen, die zwar den Füllstand nicht physisch veränderten, aber Anzeigen manipulierten. Besonders kritisch: Ein Zugriff auf ATG-Systeme könnte die Erkennung von Gaslecks zeitweise unterdrücken. Der Vorfall zeigt, wie verwundbar ungepatchte oder ungesicherte OT-Netze in der Praxis bleiben. US-Behörden und […]
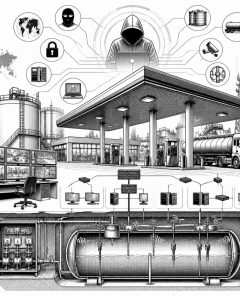
Iran-nahe Hacker könnten Tank-Lesegeräte an US-Gastationen angreifen
LONDON (IT BOLTWISE) – Berichten zufolge könnten iran-nahe Hacker automatische Tank-Lesegeräte an US-Gastationen kompromittieren. Zwar gibt es bislang keine Hinweise auf physische Schäden oder manipulierte Füllstände, doch das Szenario macht eine zentrale Schwachstelle deutlich: Lecks könnten unentdeckt bleiben. Die Meldung rückt zudem eine größere Sicherheitslücke ins Zentrum, weil viele Systeme offenbar online sind und nicht […]
CISA nimmt Cisco SD-WAN CVE-2026-20182 in KEV auf
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Behörde CISA hat CVE-2026-20182 in die Known Exploited Vulnerabilities (KEV) aufgenommen und fordert damit beschleunigte Gegenmaßnahmen für betroffene Cisco Catalyst SD-WAN Controller. Die Schwachstelle ermöglicht einen Authentifizierungsbypass, der Angreifern ohne gültige Zugangsdaten Administratorrechte verschaffen kann. Laut Cisco Talos wird die Lücke bereits aktiv ausgenutzt, wobei es Hinweise auf […]
US-Gesetzgeber fordern Antworten von Instructure nach Datenpannen
WASHINGTON / LONDON (IT BOLTWISE) – Nach zwei schwerwiegenden Datenpannen bei Instructure, dem Hersteller der Canvas-Software, verlangen US-Gesetzgeber umfassende Erklärungen. Millionen von Schülerdaten wurden gestohlen, was Fragen zur Sicherheit und Reaktion des Unternehmens aufwirft. Die US-Behörde für Cybersicherheit, CISA, wurde hinzugezogen, um den Vorfall zu untersuchen. In den Vereinigten Staaten fordern Abgeordnete des Repräsentantenhauses, dass […]
US-Regierung verkürzt Patch-Zyklen drastisch
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Regierung plant eine drastische Verkürzung der Patch-Zyklen für kritische Sicherheitslücken. Angetrieben durch die zunehmende Bedrohung durch KI-gestützte Angriffe, sollen Bundesbehörden nun innerhalb von nur drei Tagen reagieren. Diese Maßnahme könnte die Cybersicherheitslandschaft erheblich verändern. Die US-Regierung hat eine bedeutende Änderung in den Sicherheitsrichtlinien angekündigt, die darauf abzielt, die […]
CISA fordert kritische Organisationen zur Vorbereitung auf Cyber-Ausfälle auf
WASHINGTON / LONDON (IT BOLTWISE) – Die Cybersecurity and Infrastructure Security Agency (CISA) hat neue Richtlinien zur Krisenplanung für kritische Infrastrukturen veröffentlicht. Diese Initiative, bekannt als ‘CI Fortify’, fordert Organisationen auf, sich auf Cyberangriffe vorzubereiten, die ihre Verbindung zu Internet und Telekommunikation unterbrechen könnten. Die CISA betont die Notwendigkeit von ‘Isolation’ und ‘Wiederherstellung’, um Bedrohungen […]
Sicherheitslücke im Linux-Kernel ermöglicht Root-Zugriff
WASHINGTON / LONDON (IT BOLTWISE) – Eine kürzlich entdeckte Sicherheitslücke im Linux-Kernel, bekannt als Copy Fail, ermöglicht es unprivilegierten Nutzern, Root-Zugriff auf betroffenen Systemen zu erlangen. Diese Schwachstelle wurde von der US-amerikanischen Cybersecurity and Infrastructure Security Agency (CISA) als kritisch eingestuft und in den Katalog der bekannten ausgenutzten Schwachstellen aufgenommen. Die US-amerikanische Cybersecurity and Infrastructure […]
Cyberangriffe erzwingen schnellere Sicherheitsupdates
WASHINGTON / LONDON (IT BOLTWISE) – Eine Serie von Cyberangriffen auf Tech-Unternehmen hat die US-Regierung dazu veranlasst, die Fristen für Sicherheitsupdates drastisch zu verkürzen. Innerhalb von nur 48 Stunden wurden Trellix, Vimeo und Instructure Opfer von Angriffen, die die Verwundbarkeit der Lieferketten offenbarten. Die Behörden erwägen nun, die Frist für Sicherheitsupdates bei aktiv ausgenutzten Schwachstellen […]
CISA fordert dringende Sicherheitsupdates für Windows-Systeme
WASHINGTON D.C. / LONDON (IT BOLTWISE) – Die US-amerikanische Cybersecurity-Behörde CISA hat alle Bundesbehörden angewiesen, ihre Windows-Systeme gegen eine kritische Sicherheitslücke zu schützen, die in Zero-Day-Angriffen ausgenutzt wird. Diese Schwachstelle, bekannt als CVE-2026-32202, ermöglicht es Angreifern, NTLM-Hashes zu stehlen und sich unbefugt Zugang zu sensiblen Informationen zu verschaffen. Die US-amerikanische Cybersecurity- und Infrastruktursicherheitsbehörde (CISA) hat […]
CISA fügt ConnectWise- und Windows-Schwachstellen zur KEV-Liste hinzu
WASHINGTON D.C. / LONDON (IT BOLTWISE) – Die US-amerikanische Cybersecurity and Infrastructure Security Agency (CISA) hat zwei neue Sicherheitslücken in ihre Liste der bekannten ausgenutzten Schwachstellen aufgenommen. Diese betreffen ConnectWise ScreenConnect und Microsoft Windows und wurden aufgrund aktiver Ausnutzung identifiziert. Die US-amerikanische Cybersecurity and Infrastructure Security Agency (CISA) hat kürzlich zwei neue Sicherheitslücken in ihren […]
Sicherheitslücke in Microsoft Defender: Unternehmen in Gefahr
WASHINGTON / LONDON (IT BOLTWISE) – Eine kritische Sicherheitslücke in Microsoft Defender wird derzeit aktiv ausgenutzt, was Unternehmen weltweit in Alarmbereitschaft versetzt. Trotz eines kürzlich veröffentlichten Patches bleiben zwei weitere Schwachstellen ungepatcht, was das Risiko für Angriffe erhöht. Sicherheitsforscher warnen vor einer komplexen Angriffskette, die es Hackern ermöglicht, die Kontrolle über Windows-Systeme zu übernehmen. Die […]
CISA fügt vier Schwachstellen zur KEV-Liste hinzu und setzt Frist für 2026
WASHINGTON / LONDON (IT BOLTWISE) – Die US-amerikanische Cybersecurity and Infrastructure Security Agency (CISA) hat kürzlich vier neue Schwachstellen in ihre Liste der bekannten ausgenutzten Schwachstellen aufgenommen. Diese betreffen SimpleHelp, Samsung MagicINFO 9 Server und D-Link DIR-823X Router. Die Behörde hat eine Frist bis Mai 2026 gesetzt, um diese Sicherheitslücken zu beheben. Die Cybersecurity and […]
CISA fügt vier neue Schwachstellen zur KEV-Liste hinzu
WASHINGTON / LONDON (IT BOLTWISE) – Die US-amerikanische Cybersecurity and Infrastructure Security Agency (CISA) hat vier neue Schwachstellen in ihre Liste der bekannten ausgenutzten Schwachstellen aufgenommen. Diese betreffen SimpleHelp, Samsung MagicINFO 9 Server und D-Link DIR-823X Router und werden aktiv ausgenutzt. Die US-amerikanische Cybersecurity and Infrastructure Security Agency (CISA) hat kürzlich vier neue Schwachstellen in […]
FIRESTARTER: Sicherheitslücke in Cisco-Geräten trotz Patches aktiv
WASHINGTON / LONDON (IT BOLTWISE) – Eine schwerwiegende Sicherheitslücke in Cisco Firepower-Geräten wurde entdeckt, die trotz Sicherheitsupdates aktiv bleibt. Die Malware FIRESTARTER ermöglicht es Angreifern, unbemerkt auf Netzwerke zuzugreifen und stellt eine ernsthafte Bedrohung für die IT-Sicherheit dar. Die kürzlich entdeckte Malware FIRESTARTER hat eine erhebliche Sicherheitslücke in Cisco Firepower-Geräten aufgedeckt, die selbst nach der […]
Über 1.300 Microsoft SharePoint-Server bleiben anfällig für Spoofing-Angriffe
LONDON (IT BOLTWISE) – Über 1.300 Microsoft SharePoint-Server sind weiterhin ungeschützt gegenüber einer Spoofing-Sicherheitslücke, die als Zero-Day ausgenutzt wurde. Trotz der von Microsoft bereitgestellten Patches bleibt die Bedrohung bestehen, da viele Systeme noch nicht aktualisiert wurden. Die Sicherheitslücke ermöglicht es Angreifern, ohne Privilegien sensible Informationen einzusehen und zu verändern. Die Sicherheitslücke, die als CVE-2026-32201 verfolgt […]
CISA ohne festen Leiter: Rückzug von Trumps Kandidaten
WASHINGTON / LONDON (IT BOLTWISE) – Die US-amerikanische Cybersecurity-Behörde CISA steht erneut ohne festen Leiter da, nachdem der von Trump nominierte Kandidat Sean Plankey seine Bewerbung zurückgezogen hat. Grund dafür sind Verzögerungen im Senat, die seine Bestätigung blockieren. Die Behörde sieht sich inmitten von Budgetkürzungen und anhaltenden Cyberangriffen mit großen Herausforderungen konfrontiert. Die Cybersecurity and […]
US-Cyberagentur bleibt ohne Zugang zu Anthropic’s Mythos-Modell
WASHINGTON / LONDON (IT BOLTWISE) – Die führende US-Cyberagentur CISA hat keinen Zugang zu Anthropics leistungsstarkem Mythos-Modell, das von anderen Regierungsbehörden genutzt wird. Diese Entwicklung wirft Fragen zur Sicherheit und Wettbewerbsfähigkeit der USA im Bereich der KI-gestützten Cyberabwehr auf. Die Cybersecurity and Infrastructure Security Agency (CISA), die für den Schutz kritischer Infrastrukturen in den USA […]
CISA fügt acht neue Schwachstellen hinzu: Sicherheitslücken bei Cisco und anderen
WASHINGTON / LONDON (IT BOLTWISE) – Die US-amerikanische Cybersecurity and Infrastructure Security Agency (CISA) hat acht neue Schwachstellen in ihren Katalog der bekannten ausgenutzten Schwachstellen aufgenommen. Darunter befinden sich kritische Sicherheitslücken in Cisco Catalyst SD-WAN Manager, die bereits aktiv ausgenutzt werden. Diese Entwicklungen unterstreichen die Dringlichkeit, dass Bundesbehörden bis April 2026 Maßnahmen ergreifen müssen. Die […]
CISA fügt acht neue Schwachstellen zur KEV-Liste hinzu
WASHINGTON / LONDON (IT BOLTWISE) – Die US-amerikanische Cybersecurity and Infrastructure Security Agency (CISA) hat acht neue Schwachstellen in ihren Katalog der bekannten ausgenutzten Schwachstellen aufgenommen. Diese betreffen unter anderem Cisco Catalyst SD-WAN Manager und zeigen die Dringlichkeit auf, Sicherheitslücken in Unternehmensnetzwerken schnell zu schließen. Die US-amerikanische Cybersecurity and Infrastructure Security Agency (CISA) hat kürzlich […]
Alte Excel-Sicherheitslücke wird zur aktuellen Cyber-Bedrohung
WASHINGTON / LONDON (IT BOLTWISE) – Eine fast zwei Jahrzehnte alte Sicherheitslücke in Microsoft Excel wird erneut aktiv für Cyberangriffe genutzt. Die US-Behörde CISA hat die Schwachstelle als kritisch eingestuft und fordert dringende Maßnahmen zur Behebung. Unternehmen stehen vor der Herausforderung, veraltete Software zu aktualisieren, um ihre Netzwerke zu schützen. In einer alarmierenden Entwicklung hat […]
 #Sophos
 #AmazonPrime
 #Bestseller

