




Atomic Arch: AUR-Packages als Stealth-Infostealer mit eBPF-Rootkit
LONDON (IT BOLTWISE) – Angreifer haben im Arch User Repository (AUR) über 400 Pakete gekapert, Build-Skripte umgeschrieben und damit einen KI-basiert? nein: einen KI-unabhängigen Infostealer auf Build-Hosts versteckt. Besonders kritisch: Das Vertrauen der Community in Paketnamen und Historie wurde ausgenutzt, nicht eine einzelne Schwachstelle. Je nach Ausführung kann zusätzlich ein eBPF-Rootkit Prozesse und Verbindungen verschleiern, […]
Angriff über PAM und OpenSSH: Linux-Login als Einfallstor für nahezu zehn Jahre verdeckte Backdoors
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von einer über Jahre versteckten Backdoor, die nicht in einzelne Malware verlegt wurde, sondern direkt in die Linux-Login-Kette. Über manipulierte PAM-Module und veränderte OpenSSH-Binaries erlangte ein Angreifer Anmeldeinformationen und sogar Kommando-Interaktion, ohne klassische Exploits oder auffällige Schadsoftware-Spuren. Entscheidend ist: Standard-Containment hilft wenig, wenn die Programme zur Authentifizierung selbst kompromittiert […]
Putins Millionen-Einsatz und der Drohnenkrieg: Satelliten & KI im Fokus
MOSKAU / LONDON (IT BOLTWISE) – Wladimir Putin beziffert den Einsatz russischer Truppen im Ukraine-Krieg erneut auf mehr als 700.000 Soldaten. Gleichzeitig steht die technische Dimension des Drohnenkriegs stärker im Mittelpunkt: Satellitenkommunikation und der mutmaßliche Ausbau eigener KI-gestützter Systeme sollen die Schlagkraft erhöhen. Im Spannungsfeld zwischen Gegenangriffen auf Energie- und Infrastrukturketten sowie Gegenmaßnahmen zur Abschirmung […]
„KI-Slop“-Vorwürfe werden zum Gatekeeping-Mechanismus in Online-Foren
LONDON (IT BOLTWISE) – Eine aktuelle Studie zeigt, dass „KI Slop“-Vorwürfe in Reddit und Hacker News von 2023 bis 2026 stark zunehmen. Entscheidend ist dabei weniger, ob Kommentare tatsächlich KI-geschrieben sind, sondern dass die Beschuldigungen zunehmend als soziale Grenzziehung funktionieren. Zusätzlich verlagert sich der Ton weg von Spott hin zu regel- und strukturorientiertem „Einschüchtern“ im […]
ShinyHunters nutzt Oracle-Lücke CVE-2026-35273: Schulen in Deutschland unter Druck
ISNY IM ALLGÄU / LONDON (IT BOLTWISE) – Hackerangriffe auf Schulen nehmen Fahrt auf: In Isny wurden Lernende und Lehrkräfte vor Unterrichtsbeginn durch eine Evakuierung geschützt, nachdem ein kompromittiertes Schülerkonto Drohungen verschickt hatte. Ermittelt wird außerdem in weiteren Fällen in Bayern und Sachsen-Anhalt, bei denen einzelne Bildungseinrichtungen teils geschlossen werden mussten. Im Zentrum steht eine […]
Indra Sistemas: Fundamentaldaten und Bewertung im Spannungsfeld von IT und Verteidigung
MADRID / LONDON (IT BOLTWISE) – Indra Sistemas wird an der Börse Madrid zunehmend danach bewertet, wie stabil sich IT-Transformationsgeschäfte und verteidigungsnahe Systemprojekte in operative Margen und planbare Cashflows übersetzen lassen. Anleger schauen dabei besonders auf Verschuldung, Auftragslage und den Anteil wiederkehrender Erlöse, weil beides die Multiples und Szenarien in Bewertungsmodellen treibt. Gleichzeitig beeinflussen Budgetentscheidungen […]
Push Security: KI-nativer Browser-Schutz gewinnt Best Secure Enterprise Browser
BOSTON / LONDON (IT BOLTWISE) – Push Security wird als Best Secure Enterprise Browser ausgezeichnet und setzt dabei auf einen KI-nativen Ansatz, der bestehende Browser per Lightweight-Extension absichert. Statt komplette Browser-Migrationen zu verlangen, liefert die Lösung hochauflösende Telemetrie direkt im Browser und kann Angriffe in Echtzeit blockieren. Besonders im Fokus stehen Session-Events, Clipboard-Aktivitäten, Token-Diebstahl sowie […]
Meta in der Sicherheitsklemme: KI-Fehler legt Instagram-Konten offen und eskaliert Gerichtsfall
LONDON (IT BOLTWISE) – Meta sieht sich gleich mit mehreren Sicherheits- und Rechtsfronten konfrontiert: Ein KI-gestütztes Tool zur Instagram-Wiederherstellung soll zwischen April und Anfang Juni 2026 rund 20.225 Konten unbefugt geöffnet haben. Parallel geht der Konzern gegen die NSO Group wegen erneuter WhatsApp-Angriffe rechtlich in die nächste Runde. Zusätzlich meldet Meta Störungen bei WhatsApp Cloud […]
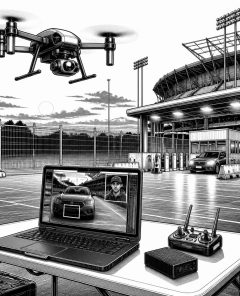
Iran-linke Hacker drohen mit Angriffen auf US-World-Cup-Drohnen der FBI-Aufklärung
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Eine iranisch verknüpfte Hackergruppe behauptet, FBI-Drohnen kompromittiert und World-Cup-Sicherheitsmaßnahmen öffentlich unter Druck gesetzt zu haben. Laut Monitorberichten geht es um Aufklärungsdaten aus First-Person-View-Drohnen, die auch für Gesichtserkennung und Kennzeichen-Scans eingesetzt werden sollen. Parallel hat die US-Justiz erneut vor Cyberangriffen durch staatlich unterstützte Akteure gewarnt. Für Veranstalter und Sicherheits-Teams […]
Rahmenabkommen Iran–USA: Warum Tech-Teams jetzt Compliance & Security planen
TEHERAN / LONDON (IT BOLTWISE) – Iran und die USA signalisieren Fortschritte Richtung eines Rahmenabkommens zum Kriegsende. Für Unternehmen klingt das zunächst nach Diplomatie, für IT- und Sicherheitsverantwortliche ist es jedoch ein Auslöser: Sobald sich politische Rahmenbedingungen ändern, steigen typischerweise die Anforderungen an Sanktionen, Datenhoheit und Widerstandsfähigkeit gegenüber Cyberangriffen. Der Artikel ordnet ein, welche technischen […]
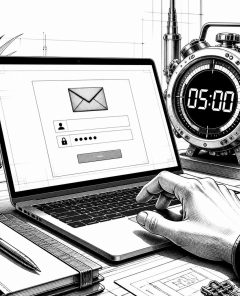
Phishing-Welle: Künstliche Intelligenz verkürzt Betrugs-Erstellung auf fünf Minuten
LONDON (IT BOLTWISE) – Eine neue Betrugskampagne nutzt Zeitdruck, um Nutzer in gefälschte Webmail-Logins zu treiben. Die Erstellungszeit für Phishing-Mails soll laut Branchenreports dank generativer Künstlicher Intelligenz von 16 Stunden auf nur fünf Minuten gefallen sein. Parallel verschärfen sich Angriffe auf Unternehmensumgebungen durch Phishing-as-a-Service und eine bekannte Zero-Day-Lücke in Oracle PeopleSoft. Für Unternehmen bedeutet das: […]
Misinformation im Zentrum: Trumps Vorwürfe gegen Iran und die Tech-Frage nach verlässlicher News-Suche
WASHINGTON / LONDON (IT BOLTWISE) – US-Präsident Donald Trump wirft dem Iran vor, Falschinformationen über mögliche Gespräche mit den USA zu verbreiten. Gleichzeitig spricht er von einem abgewehrten Drohnenangriff auf indische Schiffe und verschärft damit den Ton in der öffentlichen Debatte. Für Unternehmen und Plattformbetreiber rückt damit eine Kernfrage in den Fokus: Wie lässt sich […]
Merz gratuliert Trump: Politisches Signal mit Folgen für Tech-Handel und Sicherheit
BERLIN / WASHINGTON / ÉVIAN / LONDON (IT BOLTWISE) – Bundeskanzler Friedrich Merz überbringt US-Präsident Donald Trump zum 80. Geburtstag einen handschriftlichen Glückwunsch und plant beim G7-Gipfel ein weiteres persönliches Geschenk. Für die IT- und Tech-Branche wirkt dieses Treffen zwar zunächst diplomatisch, kann aber als Signal für künftige Handels- und Sicherheitslinien gelesen werden. Gerade im […]
US-Iran-Verhandlungen: Was Pakistans Signale für Energie-, Risiko- und Cybermärkte bedeuten
ISLAMABAD / LONDON (IT BOLTWISE) – Nach Signalen aus den USA und dem Iran berichtet auch der Vermittlerstaat Pakistan über Fortschritte bei den wochenlangen Verhandlungen. Parallel mahnen Diplomaten zur Fortsetzung der Abstimmung, während in Washington kurzfristige Eskalationen abgeblasen wurden. Für Unternehmen verschiebt sich damit die Wahrscheinlichkeitsschwelle zwischen Eskalationsszenarien und Stabilisierung. Gleichzeitig rückt die Frage in […]
Agentjacking: KI-Coding-Agenten über Sentry in die Ausführung von Schadcode treiben
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine neue Klasse von Angriffen, die Künstliche Intelligenz-basierten Coding-Agenten wie Claude Code und Cursor als Ausführungsvektor missbrauchen. Der Trick: Gefälschte Sentry-Fehlermeldungen werden über Model Context Protocol (MCP) als vermeintlich vertrauenswürdige Systemanweisungen an den Agenten übergeben. Gelingt die Manipulation, kann der Agent in der Umgebung des Entwicklers beliebigen Code ausführen […]
Bankinter im Bewertungsfokus: Zinstrend, Margen und digitale Transformation
MADR0 / LONDON (IT BOLTWISE) – Bankinter rückt zum Wochenschluss stark in den Bewertungsfokus: Nach Zuwcken im spanischen Bankensektor klettert die Aktie um rund 2 Prozent. Investoren blicken dabei weniger nur auf das Momentum, sondern auf den Ertragsmix, die Stabilit t der Margen und die Kreditqualit t im aktuellen Zinsumfeld. Parallel spielt die digitale Integration […]
Polen nimmt erste F-35A in Dienst und stärkt Europas Verteidigungsfähigkeit
POLEN / LONDON (IT BOLTWISE) – Polen hat die ersten F-35A-Kampfjets in den operativen Betrieb überführt und damit seine Luftstreitkräfte Schritt für Schritt modernisiert. Die Beschaffung über 32 Flugzeuge soll sich bis 2029 fortsetzen, während Warschau zugleich weitere Großinvestitionen in Land- und Seestreitkräfte vorantreibt. Für NATO-Partner ist das auch ein Signal zur Anpassung der europäischen […]
Agentjacking: Wenn KI-Coding-Agents über Sentry beliebigen Code ausführen
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor „Agentjacking“: Angreifer täuschen Sentry-Fehlermeldungen vor, sodass KI-Coding-Agents wie Cursor oder Claude Code daraus vertrauenswürdige „Resolution“-Schritte ableiten. Dadurch kann auf den Rechnern von Entwicklern beliebiger Code ausgeführt werden – ohne Phishing oder klassische Vor-Kompromittierung. Besonders kritisch ist, dass der Angriff auf dem Modellkontext-Protokoll (MCP) und implizitem Vertrauen […]
US-Überwachungsgesetz FISA Section 702 droht erstmals zu verfallen
WASHINGTON / LONDON (IT BOLTWISE) – Das US-Repräsentantenhaus hat die Verlängerung des datenschutzrechtlich umstrittenen FISA-Überwachungsrahmens nicht rechtzeitig beschlossen. Damit droht das erstmalige Auslaufen der Section 702 zum Freitag, während Parteien zugleich über strengere richterliche Hürden streiten. Im Hintergrund verschiebt eine Personalentscheidung an der Spitze der US-Geheimdienste die Machtverhältnisse und erhöht den politischen Druck auf die […]
Opec-Rohölpreis steigt: Was Unternehmen über Energie, Risiko und IT-Security wissen müssen
LONDON (IT BOLTWISE) – Der Rohölpreis aus Opec-Ländern ist gestiegen und wirkt damit sofort auf Kostenstrukturen, Transportbudgets und Margenplanung vieler Unternehmen. Für CIOs und Sicherheitsverantwortliche rückt dabei vor allem die Datenlage in den Fokus: Welche Preisdaten werden genutzt, wie werden sie abgesichert und wie wird die Entscheidungskette auditierbar gemacht? Der Beitrag ordnet die Marktdynamik technisch […]
MDR stößt an Grenzen: Warum ein AI SOC die Alert-Flut wirklich bewältigt
LONDON (IT BOLTWISE) – Managed Detection and Response klingt nach 24/7-Sicherheit, erfüllt den Anspruch aber oft nur für wenige, priorisierte Fälle. Eine neue Betrachtung zeigt, warum ein großer Anteil der Alerts unreviewed bleibt und warum Angreifer genau dort ansetzen. Der Beitrag argumentiert, dass heutige Betriebskonzepte mehr brauchen als menschliches Triage-Queue-Management. Stattdessen rückt ein AI SOC […]
AI SOC statt MDR: Warum Security-Teams die Alert-Lücke schließen müssen
LONDON (IT BOLTWISE) – Künstliche Intelligenz verändert die Logik von Security Operations grundlegend: MDR verteilt Alerts an Menschen, während Angreifer mit KI im Sekundentakt arbeiten. Der Artikel zeigt, warum ein großer Teil der Meldungen trotz „24/7“-Versprechen nie wirklich untersucht wird und wie sich dadurch echte Bedrohungen im Depriorisierungsstapel verstecken. Außerdem wird erklärt, was eine AI […]
INTERPOL stoppt Sniper Dz: Phishing-as-a-Service-Plattform mit 45.000 Opfern-Zieldaten
ALGERIEN / LONDON (IT BOLTWISE) – Eine von INTERPOL geführte Operation hat die über Jahre aktive Phishing-as-a-Service-Plattform Sniper Dz weitgehend zerschlagen und den Administrator festnehmen lassen. Die Behörden sprechen von 201 Festnahmen in 13 Ländern und von Zehntausenden identifizierten Domains, die mit dem Dienst verknüpft waren. Laut einer Analyse wurden Opferdaten in großem Umfang gesammelt […]
LangGraph-Kettenlücke ermöglicht Remote Code Execution bei Self-Hosting
LONDON (IT BOLTWISE) – Forschende haben mehrere gepatchte Schwachstellen in LangGraph offengelegt, darunter eine verwertbare Schwachstellenkette, die in Self-Hosting-Setups bis zur Remote Code Execution führen kann. Betroffen sind insbesondere Checkpointer-Implementierungen mit steuerbaren Eingaben. Die Angriffe kombinieren Manipulationen an Checkpoint-Daten mit unsicherer Deserialisierung beim Laden historischer Zustände. Für Unternehmen bedeutet das vor allem: Updates einspielen, Zugriff […]
 #Sophos
 #AmazonPrime
 #Bestseller

