




Großrazzia gegen Phishing: 200 Server und 1.800 Täter gestoppt
MÜNSTER / LONDON (IT BOLTWISE) – Polizeibehörden und US-Partner stoppen eine große Phishing-as-a-Service-Infrastruktur mit mehr als 200 beschlagnahmten Servern. Besonders relevant: Mit der Kampagnen-Software wurden monatlich Zehntausende täuschend echte Bankseiten betrieben. Parallel stellen Banken und Aufsichtsbehörden neue Schutzmechanismen vor – von Passkeys und Biometrie bis zu Echtzeit- und Kühlphasen gegen Überweisungsbetrug. Für Unternehmen und Plattformbetreiber […]
CAISI-Chef nach 3 Monaten zurückgetreten: Unklarheit bei US-KI-Standards und -Sicherheit
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Der Leiter der US-Behörde für KI-Standards und -Innovation, Chris Fall, ist nach nur drei Monaten zurückgetreten. CAISI, angesiedelt beim US-Handelsministerium, soll weiterhin Tests und gemeinschaftliche Forschung zu kommerziellen KI-Systemen ermöglichen. Gleichzeitig verschiebt sich die Zuständigkeit: Arvind Raman von NIST übernimmt vorerst die Leitung. Die Personalie trifft auf eine […]
BKW setzt mit 900-MW-Batteriespeicher Waltrop auf Netzflexibilität
BERLIN / LONDON (IT BOLTWISE) – BKW hat den Baubeschluss für den Batteriepark Waltrop im Ruhrgebiet gefasst. Das Projekt kommt auf 900 Megawatt Leistung und 1.800 Megawattstunden Speicherkapazität – mit einem BKW-Anteil von 300 Megawatt. Parallel treibt der Schweizer Konzern seine Expansion in Frankreich voran und passt in der Schweiz Preismodelle für Solarstrom an. Für […]
FakeGit-Kampagne missbraucht 7.600 GitHub-Repositories für SmartLoader
LONDON (IT BOLTWISE) – Eine neue FakeGit-Kampagne tarnt fast 7.600 GitHub-Repositories als „KI Skills“ und MCP-Server und installiert darüber den Malware-Loader SmartLoader. Besonders brisant: Mit „AgentBaiting“ können Angreifer KI-Agenten sogar ohne direkten Klickpfad in die Falle locken. Das Vorgehen kombiniert kopierte Projekte, täuschend echte READMEs und manipulierte ZIP-Downloads zu einer Kette, die anschließend StealC nachlädt. […]
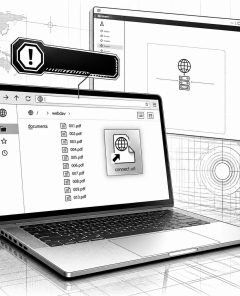
Offener Server enttarnt WebDAV-Phishing: KI-gestütztes Toolkit mit 59 Testfällen
LONDON (IT BOLTWISE) – In einer aktuellen Sicherheitsanalyse wurde ein offen zugänglicher Delivery-Server entdeckt, auf dem ein komplettes KI-gestütztes Phishing-Toolkit mitsamt Testnotizen lag. Rapid7 beschreibt, wie der Betreiber die Kampagne nicht nur ausrollte, sondern sie im selben Repository parallel weiterentwickelte – inklusive fehlgeschlagener Experimente und detaillierter Abdeckungslogik. Besonders brisant: Ein WebDAV-Working-Directory-Hijack startet signierte Windows-Binaries ohne […]
UK-Premier Burnham stellt Kabinett neu auf und telefoniert mit Trump
LONDON / LONDON (IT BOLTWISE) – Wenige Stunden nach der Regierungsbildung ordnete der neue britische Premierminister Andy Burnham sein Kabinett neu. Besonders auffällig: John Healey rückt von der Verteidigung ins Finanzressort. Parallel dazu nutzte Burnham seine ersten offiziellen Kontakte für Gespräche mit US-Präsident Donald Trump und auch mit dem ukrainischen Präsidenten Wolodymyr Selenskyj. Für die […]
Offener WebDAV-Server legt KI-gestütztes Phishing-Toolkit offen
MEXIKO / LONDON (IT BOLTWISE) – Ein falsch abgesicherter Delivery-Server hat ein KI-gestütztes Phishing-Toolkit während der Entwicklung offengelegt. Rapid7 konnte dabei mehr als 1.000 Dateien sichern – inklusive Testprotokollen, Builder-Notizen und Live-Delivery-Logs. Im Zentrum steht eine WebDAV-basierte Working-Directory-Manipulation, die signierte Windows-Binaries missbraucht, um Warnhinweise zu umgehen. Besonders brisant: Die Unterlagen deuten auf einen LLM-Workflow hin, […]
Nasdaq: Umsatz 2023 bei 3,6 Mrd. US-Dollar – KI-/Datenmix stützt Margen
LONDON (IT BOLTWISE) – Nasdaq meldet für 2023 rund 3,6 Milliarden US-Dollar Umsatz nach etwa 3,4 Milliarden im Vorjahr. Der bereinigte Nettogewinn springt laut Bericht im jüngsten Quartal von etwa 260 auf rund 300 Millionen US-Dollar. Besonders der Mix aus Daten- und Technologie-Diensten trägt die Marge, während klassische Handelsgebühren relativ an Gewicht verlieren. Für Anleger […]
LEDs können Lichtverschmutzung eindämmen – warum Städte die Steuerung noch nicht nutzen
LONDON / PARIS / LONDON (IT BOLTWISE) – In vielen Städten sparen LEDs zwar Energie, verstärken aber die Lichtverschmutzung, wenn sie ohne passendes Steuerkonzept eingesetzt werden. Ein Londoner Lichtdesigner misst vor Ort extrem hohe Beleuchtungswerte und zeigt, wie daraus Blendung, schlechte Sicht und unnötige Störung für Menschen und Tierwelt entstehen. Der Text erklärt außerdem, wie […]
EU will für visafreie Reisen Biometriedaten an die USA geben – was das für Grundrechte bedeutet
BRÜSSEL / LONDON (IT BOLTWISE) – Die Europäische Kommission verhandelt laut geleaktem Text ein Abkommen zur „Enhanced Border Security Partnership“, das Grenzbehörden den Abgleich von Reisenden mit US-biometrischen Datenbanken ermöglichen soll. Kritiker sehen darin eine Abkehr von zentralen Datenschutz- und Grundrechtsgarantien, weil die Datenaustauschlogik offenbar stark auf US-Wünsche zugeschnitten sein könnte. Zusätzlich befürchten sie, dass […]
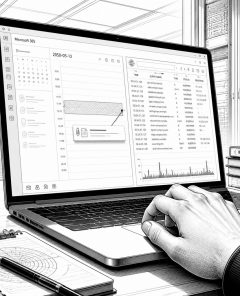
HollowGraph tarnt Kommando und Datenabfluss in Microsoft-365-Kalendern
LONDON (IT BOLTWISE) – Eine neu entdeckte Spionage-Implant-Variante nutzt Microsoft 365 Kalender als verschleierten Kommando- und Datenkanal. Das Vorgehen läuft über legitimen Microsoft Graph API-Traffic und hinterlässt daher bei vielen Baseline-Analysen kaum auffällige Muster. Zusätzlich aktualisiert die Malware über DNS Entra-ID-Zugangsdaten, um die App-Berechtigungen am Leben zu halten. Für Unternehmen wird vor allem das Monitoring […]
US-Kongress fordert Reife-Test für die Space Force: schnellere Akquise, DSO und Resilienz
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Der US-Kongress drängt die Space Force zu mehr Tempo und operativer Reife: Die Abgeordneten verlangen schnellere Akquise, dynamisch manövrierende Satelliten und verbindliche Nachweise für Fortschritte. In einem Bericht zum Verteidigungshaushalt 2027 fordert der Ausschuss zudem strengere Regeln für Wettbewerb in der Beschaffung und eine konsequentere Reduktion unnötiger Geheimhaltung. […]
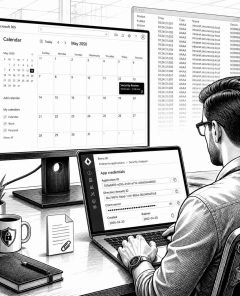
HollowGraph missbraucht Microsoft-365-Kalender als C2-Kanal bis 2050
LONDON (IT BOLTWISE) – Eine neue Spionage-Implant ist bekannt geworden: HollowGraph nutzt einen kompromittierten Microsoft-365-Kalender als verdeckten Befehlskanal und versteckt gestohlene Dateien als Anhänge in Ereignissen mit dem Datum 2050. Der Ansatz läuft über legitimen Microsoft-Graph-API-Traffic und tarnt sich damit gegen typische Netzwerkregeln, die an Angreifer-Ziele gekoppelt sind. Zusätzlich hält DNS-basierte Entra-ID-Login-Daten den Zugriff aufrecht […]
Palo Alto Networks und AT&T: Post-Quanten-Kryptografie für Enterprise Security
LONDON (IT BOLTWISE) – Palo Alto Networks bündelt mit AT&T seine Security-Roadmap für das Post-Quanten-Zeitalter. Im Fokus steht eine Plattform, die Post-Quanten-Kryptografie über 5G- und Glasfasernetze hinweg in Unternehmensumgebungen bringen soll. Gleichzeitig meldet der Security-Spezialist spürbares Wachstum und ein Kursplus seit Jahresbeginn. Für CIOs und CISOs wird damit die Frage nach „quantensicheren“ Betriebs- und Compliance-Strategien […]
Iranische Angriffe: Luftverteidigung in Kuwait und Sirenen in Bahrain
KUWAIT-STADT / MANAMA / LONDON (IT BOLTWISE) – Nach Angaben aus Kuwait wurden erneut iranische Angriffe mit Raketen und Drohnen gemeldet, woraufhin die Luftverteidigung anfuhr, um mögliche Treffer zu verhindern. Parallel dazu heulten in Bahrain abermals die Sirenen, das Innenministerium forderte die Bevölkerung zur Evakuierung in sichere Bereiche auf. Der Konflikt eskaliert damit in einer […]
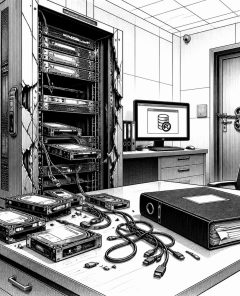
ByteToBreach löscht rumänisches Grundbuch – Immobilienhandel steht still
BUKAREST / LONDON (IT BOLTWISE) – Ein Angriff der Gruppe ByteToBreach hat in Rumänien die gesamte Grundbuchdatenbank gelöscht und damit den Immobilienhandel weitgehend lahmgelegt. Notare können seit dem Vorfall keine neuen Transaktionen mehr veranlassen, weil Eigentumsnachweise und Details aus den Grundakten nicht abrufbar sind. Laut Behörden wird parallel an einer vollständigen Neuaufsetzung der IT-Infrastruktur gearbeitet. […]
US-Iran-Eskalation treibt Energiepreise: Tech-Firmen müssen Resilienz & Security neu bewerten
LONDON (IT BOLTWISE) – Die jüngsten US-Schläge rund um Iran und die Vergeltungseffekte wirken sich spürbar auf den Energiemarkt aus: Brent kletterte erneut über 90 US-Dollar je Barrel, und US-Benzin liegt wieder bei etwa 4 US-Dollar pro Gallone. Gleichzeitig berichten Sicherheits- und Logistiksignale aus der Region von Angriffen und maritimen Spannungen. Für Unternehmen bedeutet das: […]
Sicherheits-Recap: WordPress-, SonicWall- und SharePoint-0-Days sowie KI-Service-Angriffe
BERLIN / LONDON (IT BOLTWISE) – Innerhalb weniger Tage häufen sich Server- und Endpunkt-Exploits: WordPress-Core-Codeausführung, SonicWall-SMA-Zero-Days und ein SharePoint-RCE wurden teils schon vor Patch-Verfügbarkeit in freier Wildbahn missbraucht. Dazu kommen ein OpenSSL-DoS mit nur 11 Bytes, neue Malware-Frameworks zur Abgreifung von Krypto-Seed-Phrasen und eine Botnet-Jagd auf öffentlich erreichbare KI-Services. Der Recap zeigt nicht nur, was […]
Cyber-Wochenrückblick: WordPress RCE, SonicWall 0-Days, SharePoint-Ketten und KI-Angriffe
WASHINGTON / LONDON (IT BOLTWISE) – Diese Woche zeigt, wie schnell Angreifer aus kleinen Eingaben große Folgen ableiten: von WordPress-Core-RCE nach einem Request bis zu angegriffenen VPN-Appliances und neu in der KEV gelisteten SharePoint-Lücken. Besonders kritisch ist, dass mehrere Fälle vor der Patch-Verfügbarkeit bereits in der Praxis missbraucht wurden. Dazu kommen DoS-Probleme in OpenSSL, neue […]
NGINX Map-Regex-RCE: F5 patched CVE-2026-42533, aber der volle Exploit naht
BERLIN / LONDON (IT BOLTWISE) – Mit CVE-2026-42533 schließt F5 eine kritische Lücke in NGINX, die seit 2011 in der Map-Regex-Auswertung schlummert. Entscheidend ist die Kombination aus Heap-Buffer-Overflow und einer Info-Leak-Primitive, die ASLR bereits im Angriffskontext aushebelt. Ein öffentlich verfügbarer Config-Scanner macht es Security-Teams heute möglich, betroffene Konfigurationen zu finden, während der vollständige Proof-of-Concept für […]
AIVD/MIVD warnen: IP-Kameras liefern russische Spionage-Daten entlang von Logistikrouten
LONDON (IT BOLTWISE) – Niederländische Sicherheitsdienste warnen vor systematischer Spionage über öffentlich erreichbare IP-Kameras. Laut AIVD und MIVD werden Videostreams genutzt, um Transportwege, Waffenlieferungen und Standorte ukrainischer Truppen auszuwerten. Die Angriffe laufen dabei oft ohne Zero-Day aus: entscheidend sind offengelegte Geräte, Standardzugänge, veraltete Software und fehlendes Abschotten ins öffentliche Netz. Für Betreiber heißt das vor […]
7-Zip schließt XZ-Parsing-Lücke CVE-2026-14266 – Update auf 26.02 prüfen
LONDON (IT BOLTWISE) – 7-Zip schiebt nach einer ZDI-Offenlegung bereits nach: Die Lücke CVE-2026-14266, ausgelöst beim Parsen manipuliertem XZ-Datenmaterials, wurde laut Zeitlinie rund drei Wochen vor der öffentlichen Meldung mit Version 26.02 gefixt. Entscheidend für die Risikoeinschätzung ist die Einordnung als High (CVSS 7,0) statt „Critical“, weil die Ausnutzung lokal und mit Nutzerinteraktion verbunden ist. […]
AIVD und MIVD warnen vor kompromittierten IP-Kameras bei NATO-Routen
THE HAGUE / LONDON (IT BOLTWISE) – Die niederländischen Sicherheitsdienste AIVD und MIVD warnen vor einer anhaltenden Kampagne, bei der internetfähige IP-Kameras systematisch übernommen werden. Die Angreifer nutzen die Live-Video-Feeds, um militärische Transportwege und Lieferungen nach Kyjiw zu verfolgen. In der Ukraine sollen Kamerazugriffe zudem als Grundlage für Angriffe auf ukrainische Kräfte gedient haben. Entscheidend […]
Exposure-Window wird zum KPI: Warum Künstliche Intelligenz Mobilisierung beschleunigen muss
BERLIN / LONDON (IT BOLTWISE) – Der neue Fokus in der IT-Sicherheit liegt nicht mehr nur auf der Menge neuer Schwachstellen, sondern auf dem Zeitfenster zwischen Exploitierbarkeit und Behebung. Laut Artikel sinkt die mittlere Zeit bis zum „eCrime Breakout“ 2025 auf 29 Minuten, während selbst PCI DSS für kritische Lücken bis zu 30 Tage einräumt. […]
 #Sophos
 #AmazonPrime
 #Bestseller

