




Studie deckt schwere Sicherheitsmängel in Android-VPN-Apps auf
BERLIN / LONDON (IT BOLTWISE) – Eine neue Untersuchung auf der NDSS 2026 testet 281 Android-VPN-Apps und findet systematische Sicherheitsfehler. Dabei zeigen 29 Apps DNS- oder Browserdatenlecks, obwohl der verschlüsselte Tunnel Privatsphäre versprechen soll. Mehr als 20 % übertragen Daten unverschlüsselt, 76 Programme geben eindeutige Gerätekennungen an Drittanbieter weiter. Ergänzend werden Enterprise-VPNs und aktuell ausgenutzte […]
Apple erhöht Produktion fürs „iPhone Ultra“ auf 10 Millionen – mit Sicherheitswarnung aus Indien
LONDON (IT BOLTWISE) – Apple stellt das „iPhone Ultra“ für 2026 auf Wachstumskurs und verdoppelt die geplante Stückzahl auf 10 Millionen Einheiten. Gleichzeitig überschattet ein Cybervorfall beim indischen Zulieferer Tata Electronics die Expansionsstrategie: Über 200.000 Dateien sollen im Darknet gelandet sein. Der Markt beobachtet, ob Apples Fertigungs- und Lieferkettenmodell resilient genug gegen Ransomware bleibt, während […]
Singapur-IBM-Datenleck, SharePoint-CVE und neue Ransomware: Das Juli-Update 2026
SINGAPUR / LONDON (IT BOLTWISE) – Singapur hat ein Datenleck gemeldet, bei dem ein IBM-Fehler 70.000 Bürgerdaten aus einer getrennten Testumgebung offenlegte. Parallel mussten US-Behörden eine kritische Lücke in Microsoft SharePoint Server nachziehen, die Codeausführung per Deserialisierung ermöglicht. Dazu kommen massive Credential-Leaks in der maritimen Industrie und ein neuer Ransomware-Stamm namens Friends mit Double-Extortion-Taktik. Der […]
Gallagher Cyber Risk Management: Mittelstand bekommt Cyberrisiken und Policen aus einem Baukasten
LONDON (IT BOLTWISE) – Gallagher Cyber Risk Management bündelt Risikoanalyse, Beratung und Cyberversicherung zu einem modularen Ansatz, der sich speziell an mittelständische Unternehmen richtet. Statt nur Policen zu verkaufen, leiten die Teams Prioritäten aus Angriffsflächen, Geschäftsunterbrechung und potenziellen Schadenshöhen ab. Mit Workshops, kontinuierlichem Monitoring und vorab definierten Incident-Response-Abläufen soll die Wahrscheinlichkeit von Ransomware- und Datenleck-Schäden […]
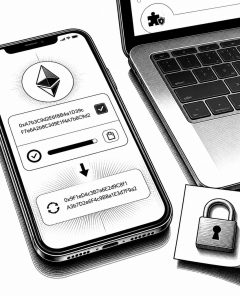
Silent Swap: Neue Malware ersetzt Krypto-Wallets in der Zwischenablage
LONDON (IT BOLTWISE) – Eine neue Malware-Kampagne namens „Silent Swap“ tarnt sich als Browser-Erweiterung, kapert zuerst die Browser-Konfiguration und ersetzt dann still Krypto-Wallet-Adressen in der Zwischenablage. Besonders knifflig: Die Angreifer ermitteln ihre Command-and-Control-Infrastruktur über eine blockchain-basierte EtherHiding-Technik. Parallel dazu veröffentlicht die Branche frische Schadenszahlen und große Sicherheitsfixes wie bei Chrome. Für Unternehmen bedeutet das: technische […]
1,96 Milliarden Zugangsdaten: So sichern Sie Konten und digitale Nachlässe
BERLIN / LONDON (IT BOLTWISE) – Ein im November 2025 bekannt gewordenes Leck mit 1,96 Milliarden E-Mail-Adressen und 1,3 Milliarden Passwörtern zeigt, wie schnell Angreifer Wiederverwendung von Zugangsdaten ausnutzen. Gleichzeitig steigt der Druck, nicht nur Logins zu härten, sondern auch digitale Nachlässe sauber zu planen. Ein Blick auf Browser-Funktionen wie AutoFill verdeutlicht, wo zusätzliche Angriffsfläche […]
iOS 26.5.2 und Safari-Fix: Apple schließt bis zu 40 Lücken wegen KI-Exploits
CUPERTINO / LONDON (IT BOLTWISE) – Apple rollt iOS 26.5.2, iPadOS 26.5.2 und ein separates Safari-Update aus, um bis zu 40 Sicherheitslücken zu schließen. Der Konzern begründet das vorgezogene Vorgehen mit der zunehmenden Geschwindigkeit KI-gestützter Exploits. Experten ordnen die Maßnahme als Reaktion auf eine neue Lücke zwischen Entdeckung und Patch-Zeit ein. Für Unternehmen ist das […]
WM 2026: 92 Prozent illegaler Streams treiben KI-Phishing und Malware
LONDON (IT BOLTWISE) – Sicherheitsbehörden und Forscher warnen vor einem massiven WM-2026-Betrugs- und Malware-Ökosystem: 92 Prozent illegaler Stream-Seiten sollen Schadsoftware enthalten. Gleichzeitig zeigen neue Phishing-Techniken mit KI, wie Lookalike-Domains, personalisierte E-Mails und täuschend echte Buchungs-Chatbots die Erkennung erschweren. Besonders kritisch: Die Kampagnen zielen auf Vertrauen in vermeintlich legitime Infrastruktur und treffen zunehmend auch mobile Nutzer. […]
Microsoft warnt vor vergifteten MCP-Tool-Beschreibungen: KI-Agenten geben Daten ab
BERLIN / LONDON (IT BOLTWISE) – Microsoft zeigt, wie Angreifer KI-Agenten kapern können, indem sie nur die Tool-Beschreibungen manipulieren, die ein Agent für seine Entscheidungen nutzt. Das klingt harmlos, funktioniert aber besonders gefährlich: Die Agenten brechen keine Regeln, führen aber dennoch heimlich schädliche Aktionen aus. Betroffen sind vor allem Umgebungen, in denen KI nicht nur […]
ShinyHunters-Angriff auf Oracle PeopleSoft: CVE-9,8 und 3,1 TB bei NAIC
AUSTIN / LONDON (IT BOLTWISE) – Die Hackergruppe ShinyHunters hat laut Berichten Daten aus mehr als 100 Organisationen abgezogen und trifft damit auch den PeopleSoft-Umfeldbereich. Besonders schwer wiegt der Fall um die US-Versicherungsaufsicht NAIC: angeblich 3,1 Terabyte, darunter Produktionslogs, Cloud-Konfigurationen und Finanzberichte. Technisch verweist der Vorfall auf eine PeopleSoft-Schwachstelle mit kritischem CVSS-Score von 9,8, die […]
Leak bei Tata Electronics: iPhone-18-Pro-Zulieferdaten bringen Apple unter Druck
MÜNCHEN / LONDON (IT BOLTWISE) – Hacker haben bei Tata Electronics über 630 Gigabyte vertraulicher Fertigungs- und Zulieferdaten abgezogen und veröffentlicht. Die geleakten Dokumente sollen Details zu Bauteilen, Modul-Zulieferern sowie Wettbewerbssituationen bei Lieferaufträgen enthalten. Experten warnen, dass damit nicht nur einzelne Produktbilder, sondern auch verwundbare Stellen in Apples Lieferkette sichtbar werden. Apple untersucht den Vorfall, […]
Ransomware deckt über 200.000 Dateien zum iPhone 18 Pro auf
MUMBAI / LONDON (IT BOLTWISE) – Eine Ransomware-Gruppe hat nach Berichten über 200.000 Dateien im Dark Web veröffentlicht, die sich auf Apples kommenden iPhone 18 Pro und den A20-Chip beziehen. Betroffen ist demnach der Zulieferer Tata Electronics, der nach dem Vorfall Zugriffe einschränkte und einen forensischen Prüfer beauftragte. Besonders brisant sind die Dokumente nicht nur […]
A20-Chip und iPhone 18: LTPO für die Basis, 2-nm-Sprung und Supply-Chain-Risiko
LONDON (IT BOLTWISE) – Apple steht mit dem A20-Chip im 2-Nanometer-Verfahren offenbar vor einem spürbaren Leistungs- und Effizienzsprung. Gleichzeitig rücken bei der iPhone-18-Serie erstmals bessere Display-Features in Richtung Mittelklasse, während der geplante Chip-Vorteil je Modell unterschiedlich ausfallen könnte. Parallel sorgt ein vermeintliches Datenleck bei einem Zulieferer für erhöhtes Sicherheitsbewusstsein in der Lieferkette. Der Beitrag ordnet […]
Klue-Ransomware: Icarus löscht Daten – neuer Erpresser droht Verhandlungen zu torpedieren
LONDON (IT BOLTWISE) – Klue berichtet, dass der Ransomware-Gruppierung Icarus Schritte zur Löschung gestohlener Kundendaten eingeleitet haben soll, nachdem das Unternehmen offenbar in Kontakt mit den Angreifern stand. Gleichzeitig taucht laut Hinweisen ein zweiter Bedrohungsakteur auf, der nun die Kunden zusätzlich erpresst. Besonders kritisch: Klue soll Aufforderungen erhalten haben, keine Zahlungen an „andere Parteien“ zu […]
INSEE-Datenleck: Frankreich stockt Cyber-Sicherheit mit 200 Millionen Euro auf
LONDON (IT BOLTWISE) – Frankreich plant nach dem INSEE-Datenleck die Cybersicherheit der staatlichen IT massiv auszubauen. Betroffen waren Daten von rund 12.800 aktuellen und ehemaligen Mitarbeitern sowie Beamten; nach Angaben der Behörden gelangten keine Passwörter oder sensiblen Finanzdaten in fremde Hände. Die Regierung stellt 200 Millionen Euro für Sofortmaßnahmen bereit und will ab 2027 in […]
Sextortion-Welle: BSI warnt vor Erpressungs-Mails mit alten Passwörtern
BERLIN / LONDON (IT BOLTWISE) – Das Bundesministerium für Cyber-Angelegenheiten warnt vor einer neuen Welle von Sextortion-Mails, die alte, bereits gestohlene Passwörter als „Beweis“ ausgeben. Die Betrüger drohen mit kompromittierendem Videomaterial, doch die Botschaften sind nach Einschätzung der Behörden vor allem Bluff und Angstkampagne. Besonders alarmierend: Die Meldezahlen steigen deutlich, darunter sind auch viele Fälle […]
RBI-Entschädigungsrahmen für Digitalbetrug startet 2027: 85% bis 280 Euro
MUMBAI / LONDON (IT BOLTWISE) – Die indische Zentralbank RBI führt ab 1. Januar 2027 einen standardisierten Entschädigungsrahmen für kleinere Fälle von digitalem Bankbetrug ein. Opfer können künftig 85 Prozent ihres Nettoschadens erstattet bekommen, bei Verlusten bis rund 560 Euro jedoch gedeckelt auf etwa 280 Euro. Gleichzeitig werden Meldewege und Bearbeitungsfristen präzisiert, während andere Regionen […]
Cyber Risk Management bei Arthur J. Gallagher: modular, datengestützt und auf mittelständische IT zugeschnitten
LONDON (IT BOLTWISE) – Arthur J. Gallagher & Co. baut seinen Cyber Risk Management Service als modularen Beratungs- und Versicherungsbaukasten aus, der Risikoanalysen mit dem Underwriting von Cyberpolicen verzahnt. Im Mittelpunkt stehen Assessments, Policy-Reviews, Awareness-Trainings und die Abstimmung technischer Kontrollen, damit Deckungslücken bei Ransomware, Datenlecks und Betriebsunterbrechungen sinken. Für mittelständische Unternehmen wird dabei besonders relevant, […]
KI-Phishing in Deutschland: 86% nutzen KI – und die Abwehr hinkt hinterher
POTSDAM / LONDON (IT BOLTWISE) – Auf der Nationalen Cybersicherheits-Konferenz zeichnet das BSI ein deutliches Bild: KI-gestütztes Phishing treibt die Fallzahlen massiv nach oben. Im Juni 2026 stiegen KI-Phishing-Angriffe um 1.380%, während KI-generierte Nachrichten laut Branchenberichten deutlich höhere Klickraten erreichen. Gleichzeitig reagieren Messenger wie WhatsApp mit neuen Schutzmechanismen in der Beta, doch Unternehmen müssen ihre […]
Cyberforsikring von Topdanmark: Schutz bei Ransomware und IT-Ausfällen
KOPENHAGEN / LONDON (IT BOLTWISE) – Topdanmark erweitert sein gewerbliches Portfolio um ein Cyberforsikring-Produkt, das bei Ransomware, Datenlecks und IT-Ausfällen finanzielle Folgen abfedern soll. Im Mittelpunkt stehen neben Haftpflichtkomponenten auch Eigenschäden wie Wiederherstellungskosten, Krisenkommunikation und externe forensische Unterstützung. Für Mittelständler in Dänemark wird damit ein strukturierter Incident-Response-Mechanismus in eine Police übersetzt, statt nur abstrakte Risiken […]
usbliter8: Unheilbare Hardware-Lücke bei iPhone- und iPad-Chips
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine „usbliter8“-Schwachstelle, die in der Bootkette von A12- und A13-Bionic-Chips steckt und sich nicht per iOS-Update schließen lässt. Betroffen sind Geräte aus dem Zeitraum 2018 bis 2020, darunter iPhone XR bis iPhone 11 sowie mehrere iPad- und Apple-Watch-Modelle. Der entscheidende Punkt: Für einen erfolgreichen Angriff wird laut Analyse physischer […]
Spanische Polizei stoppt Betrugsbande: 9 Millionen Euro Schaden über KI-Phishing und Fake-Shops
MALLORCA / LONDON (IT BOLTWISE) – Die spanische Polizei hat eine international agierende Betrügerbande mit einem Gesamtschaden von über neun Millionen Euro zerschlagen. In mehreren Ländern wurden Täter verhaftet und Beweise sichergestellt, darunter Zugänge und Server. Besonders kritisch: Die Maschen verbinden gestohlene Nutzerdaten aus Datenlecks mit KI-gestützter Personalisierung, sodass Phishing-Nachrichten plausibler wirken. Parallel warnen Sicherheitsanbieter […]
24 Milliarden Zugangsdaten: Session-Cookies umgehen 2FA, Behörden reagieren
LONDON (IT BOLTWISE) – Ein Rekordfund von 24 Milliarden Zugangsdaten zeigt, wie leicht Angreifer bestehende Schutzschichten aushebeln können. Entscheidend ist dabei nicht nur schwache Passworhygiene, sondern vor allem der Missbrauch gestohlener Session-Cookies, der 2FA-Anfragen effektiv überflüssig macht. Gleichzeitig laufen Gegenmaßnahmen: Europol stoppt mit der Operation Endgame große Infostealer-Infrastrukturen, während die Politik auf post-quantum-fähige Kryptografie und […]
Travelers: CyberRisk Management verbindet Versicherung und KI-gestützte Prävention
LONDON (IT BOLTWISE) – Travelers erweitert sein Cyber-Sicherheitsangebot mit CyberRisk Management zu einem Servicepaket, das Versicherungsdeckung mit Risikoanalyse, Schulungen und Notfallprozessen verknüpft. Für Mittelständler soll das Tool Schwachstellen sichtbar machen und im Ernstfall schnelle forensische Unterstützung koordinieren. Damit verschiebt sich die Erwartung weg von „nur bezahlen“ hin zu „Risiko aktiv reduzieren“. Entscheidend sind dabei Integrationsgrad, […]
 #Sophos
 #AmazonPrime
 #Bestseller

