


MALLORCA / LONDON (IT BOLTWISE) – Die spanische Polizei hat eine international agierende Betrügerbande mit einem Gesamtschaden von über neun Millionen Euro zerschlagen. In mehreren Ländern wurden Täter verhaftet und Beweise sichergestellt, darunter Zugänge und Server. Besonders kritisch: Die Maschen verbinden gestohlene Nutzerdaten aus Datenlecks mit KI-gestützter Personalisierung, sodass Phishing-Nachrichten plausibler wirken. Parallel warnen Sicherheitsanbieter vor Malware über WhatsApp, gefälschten Rechnungen und Banking-Trojanern im Google Play Store.
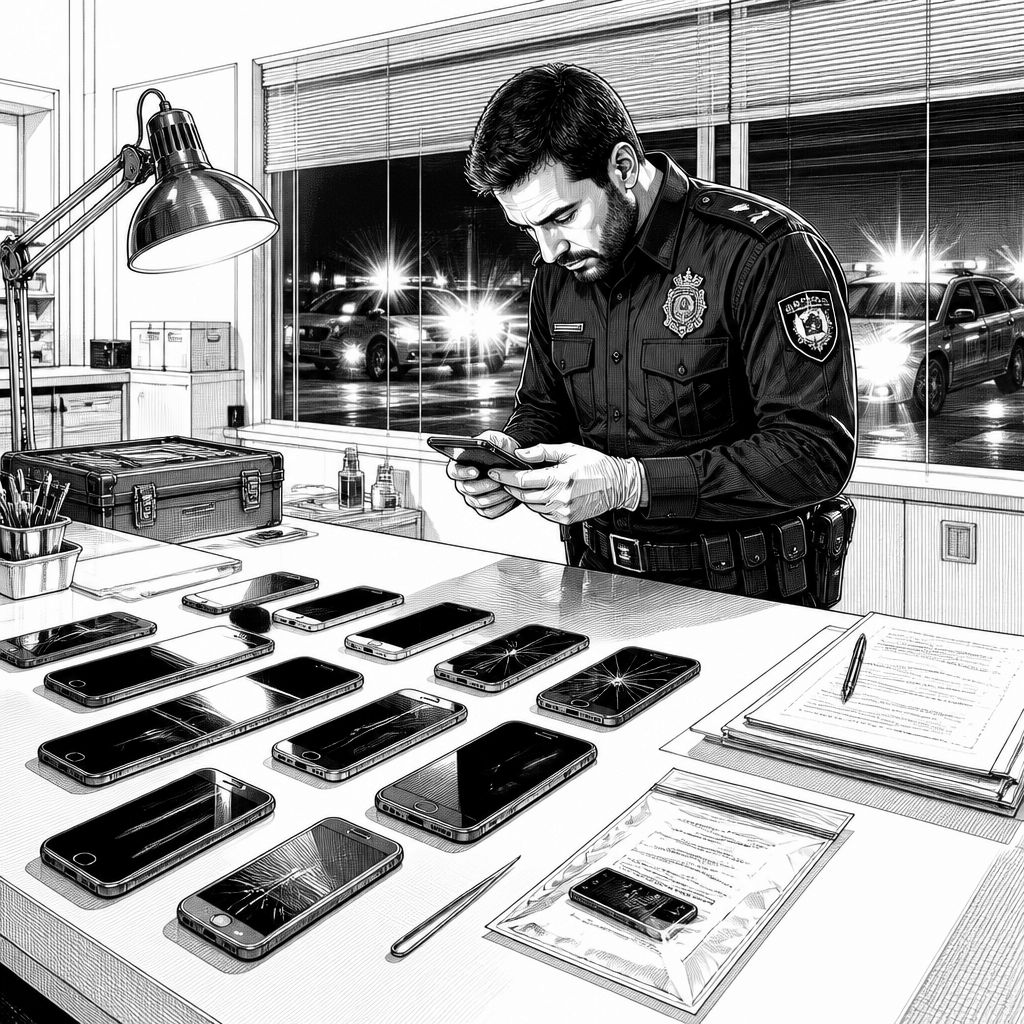
Die aktuelle Ermittlungsaktion der spanischen Polizei trifft gleich mehrere Schwachstellen im mobilen Angriffspfad: Datenlecks liefern die passenden Profile, Künstliche Intelligenz erhöht die Trefferquote bei der Ansprache, und Messenger-Dienste sorgen für den schnellen Zustrom potenzieller Opfer. Laut den bisherigen Angaben führte das Netzwerk vor allem über gefälschte Onlineshops und manipulierte Bank-Sicherheitsabfragen zu Schaden bei tausenden Betroffenen. Für den IT- und Security-Betrieb ist das Muster vor allem deshalb relevant, weil es klassische Phishing-Elemente mit moderner Automatisierung verknüpft – und damit die Sicherheitsmaßnahmen auf dem Endgerät sowie in den Fachprozessen unter Druck setzt.
Technisch betrachtet beginnt ein Großteil der Kampagnen meist mit der Verknüpfung realer Identitäten: Namen und E-Mail-Adressen aus früheren Leaks bilden die Grundlage, damit eine Nachricht nicht wie Spam wirkt, sondern wie „bekannte“ Kommunikation. Im vorliegenden Fall wird eine Phishing-Welle besonders stark auf Reisende ausgerichtet, wobei Informationen aus einem Datenleck bei Booking.com vom April als Ausgangspunkt dienen sollen. Die Täter verschicken über WhatsApp gezielte Nachrichten an betroffene Kunden und nutzen dabei konkrete Buchungsdetails, um Vertrauen aufzubauen. Die Verbraucherzentrale rät in solchen Fällen, keine Links anzuklicken und stattdessen die offiziellen Kommunikationswege der betroffenen Plattformen zu verwenden – ein pragmatischer Schutz, der in Incident-Playbooks für Reisende und Customer-Teams oft als Sofortmaßnahme auftaucht.
Parallel dazu verschiebt sich die Angriffsfläche in Richtung „Datei als Gesprächseröffnung“. Berichten zufolge warnte Kaspersky vor einer Malware-Kampagne innerhalb von WhatsApp, bei der Angreifer über bereits kompromittierte Kontakte schädliche Dateianhänge mit Endungen wie .vbs, .js oder .bat versenden. Die Dateien tarnen sich dabei als scheinbar harmlose Rechnungen, enthalten aber Mechanismen, die im Hintergrund Fernwartungssoftware nachladen oder aktivieren. Für Unternehmen ist das weniger eine Frage reiner Endgerätehärtung, sondern auch der Wiederherstellungsfähigkeit: Selbst wenn ein Attachment-Download verhindert wird, müssen SOC-Teams und IT-Helpdesks darauf vorbereitet sein, dass Nutzer nach dem Klick in Sekunden aus mehreren Konten heraus kompromittiert werden können. Genau hier unterscheiden sich viele Schutzkonzepte: reine AV-Erkennung reicht häufig nicht, wenn die Social-Engine-Qualität steigt.
Der nächste Schritt im Mobilangriff findet oft im App-Ökosystem statt. Ein als Dokumenten-Reader getarnter Banking-Trojaner namens Anatsa wurde laut den genannten Angaben über 100.000 Mal heruntergeladen und zielt auf mehr als 800 Finanzinstitute weltweit ab. Solche Trojaner setzen typischerweise auf Overlay-Techniken, API-Abgriffe oder Manipulation von Zahlungs- und Authentifizierungsschritten, um bei Banken-Logins oder TAN-/Freigabefunktionen Zugriff zu erhalten. Dass der Google Play Store als Einfallstor fungieren kann, zeigt, warum Security-Teams nicht nur auf „ob“ Updates kommen, sondern auf den konkreten Update- und Verifikationsprozess achten: Signaturprüfung, App-Integritätschecks und schnelle Blocklisten koordinieren hier besser als isolierte Einzelmaßnahmen. Im Wettbewerbsumfeld arbeiten Anbieter wie Bitdefender deshalb zusätzlich an Erkennungsmechanismen, die tiefere Muster statt reines Hash-Matching nutzen.
Die Marktfolgen dieser Entwicklung sind bereits spürbar, insbesondere im Banking-Kontext. Ein Beispiel aus dem Februar: Ein Kunde des Neobrokers Trade Republic soll durch SMS-Spoofing rund 18.000 Euro verloren haben. In der Branchendebatte wird dabei intensiv diskutiert, inwieweit Banken bei solchen raffinierten Methoden haften müssen. Hier kommt neben Technik auch Recht ins Spiel: Sowohl der Europäische Gerichtshof als auch der Bundesgerichtshof prüfen die Rechtslage, was Unternehmen in Deutschland und der EU zwingt, ihre Risikoannahmen juristisch sauber zu dokumentieren. Gleichzeitig zeigen Ermittlungsberichte wie „Operation Endgame“, dass auch Server- und Infrastrukturebene eine Rolle spielt: Laut den Angaben wurden hunderte Server abgeschaltet, Millionen Zugangsdaten sichergestellt und Kryptowerte in zweistelliger Millionenhöhe eingefroren – also deutlich mehr als nur „ein Handy“ beschlagnahmt.
Ein weiterer Hotspot sind gefälschte Handels- und Support-Flows. Laut den vorliegenden Informationen betrifft eine zusätzliche Masche die Shop-App von Shopify: Täter platzieren gefälschte Bestellungen in den Kaufverläufen der Nutzer und hinterlegen vermeintliche Rechnungen für namhafte Softwareprodukte. Opfer sollen dann angewiesen werden, eine angegebene Telefonnummer anzurufen, um eine Bestellung zu stornieren; am Telefon versuchen die Täter anschließend, sensible Daten abzugreifen. Solche Social-Engineering-Ketten wirken besonders stark, weil sie „im System“ stattfinden: Nutzer sehen legitime UI-Elemente, bekommen eine scheinbar nachvollziehbare Vorgeschichte und werden in den nächsten Schritt gelotst. Das macht Prävention schwieriger als bei klassischen E-Mails und fordert von Plattformen sowie Händlern eine konsequente Betrugserkennung in Echtzeit.
Im Zentrum der Bedrohungsentwicklung steht zudem der Einsatz von KI. Claudia Plattner, Präsidentin des Bundesamtes für Sicherheit in der Informationstechnik, warnt vor einer neuen Zeitrechnung: KI-gestützte Cyberangriffe könnten Deepfakes und personalisierte Nachrichten so verbessern, dass Angriffe täuschend echte Kommunikation imitieren. Für Unternehmen ist das nicht nur ein Compliance-Thema, sondern ein Prozessproblem: Wenn Security-Teams die „Glaubwürdigkeit“ von Signalen nicht mehr automatisch klassifizieren können, müssen Freigaben, Rollenmodelle und Verifikationsschritte angepasst werden. Ein vergleichbarer Ansatz wird bei Tools diskutiert, die Deepfakes in Videos mit KI-Analyse entlarven sollen – technisch sinnvoll, aber organisatorisch nur dann wirksam, wenn im Zweifel Kommunikationswege verifiziert werden und nicht allein die Medienspur entscheidet.
Schließlich zeigt der internationale Schlag gegen die Betrügerbande, wie sich Ermittlungen und Prävention gegenseitig verstärken können. Laut den Angaben gelang der spanischen Polizei ein Erfolg mit neun Festnahmen auf Mallorca und in Barcelona; die Gruppe soll für mehr als 3.500 deutsche Opfer und über neun Millionen Euro Gesamtschaden verantwortlich sein. Operativ nutzten die Täter dabei gefälschte Onlineshops und manipulierende Bank-Sicherheitsabfragen – also die Kombination aus Conversion-Mechanismus und Authentifizierungsmanipulation. Für die Zukunft bedeutet das: Unternehmen sollten ihre Schutzstrategie über Endgeräte hinaus ausrollen, etwa über sichere Kundenkommunikation, Betrugserkennung in Händler-Workflows und klare Nutzerhinweise zu Links, Attachments und Telefon-Hotlines. Entscheidend wird außerdem, dass Recovery-Prozesse für Kontenübernahme und Zahlungsbetrug geprobt sind, weil ein großer Teil der Angriffe innerhalb von Minuten Wirkung entfaltet.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Spanische Polizei stoppt Betrugsbande: 9 Millionen Euro Schaden über KI-Phishing und Fake-Shops" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Spanische Polizei stoppt Betrugsbande: 9 Millionen Euro Schaden über KI-Phishing und Fake-Shops" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Spanische Polizei stoppt Betrugsbande: 9 Millionen Euro Schaden über KI-Phishing und Fake-Shops« bei Google Deutschland suchen, bei Bing oder Google News!