




AI-basierte Angriffe im Minuten-Takt: Zero-Trust-Blueprint aus dem Webinar
BERLIN / LONDON (IT BOLTWISE) – Angriffe mit KI verkürzen Zyklen von Tagen auf Minuten, weil Täter mehr testen und schneller weiterziehen. Genau diese Geschwindigkeit macht herkömmliche Runbooks und menschlich getaktete Reaktionsprozesse angreifbar. In einem einstündigen Webinar wird gezeigt, wie man mit Zero Trust, weniger Angriffsfläche und designierter Segmentierung die Lücke schließt. Ziel ist ein […]
GodDamn-Ransomware setzt auf den PoisonX-Treiber zur Abschaltung von Endpoint-Defenses
SAN FRANCISCO / LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Ransomware-Familie namens GodDamn, die offenbar den PoisonX-Kernel-Treiber einsetzt, um Endpoint-Protection gezielt zu neutralisieren. Auffällig ist dabei die Kombination aus Signierung durch Microsoft und dem BYOVD-Mechanismus (Bring Your Own Vulnerable Driver), wodurch Windows die Komponente automatisch lädt. In frühen Angriffen kamen zudem AnyDesk für den […]
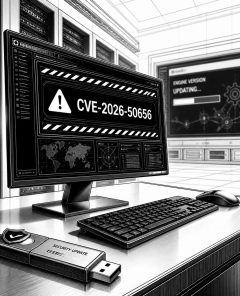
Microsoft schließt RoguePlanet-Lücke in Defender: SYSTEM-Privilegeskalation
REDMOND / LONDON (IT BOLTWISE) – Microsoft hat eine RoguePlanet-Schwachstelle in der Defender-Komponente der Microsoft Malware Protection Engine behoben, die Angreifern potenziell SYSTEM-Privilegien verschaffen kann. Die Lücke (CVE-2026-50656, CVSS 7, 8) wurde fast einen Monat nach der öffentlichen Offenlegung durch Updates geschlossen. Betroffen ist eine Race-Condition in mpengine.dll, wodurch sich unter bestimmten Bedingungen eine Shell […]
Coro stärkt DACH-Channel: QBS Software vertreibt die KI-Cybersicherheitsplattform Prianto
NEW YORK / LONDON (IT BOLTWISE) – Coro erweitert seine Reichweite in Deutschland, Österreich und der Schweiz mit einer Vertriebspartnerschaft von QBS Software. Der Value-Added-Distributor bringt die KI-basierte Cybersicherheitsplattform über die Marke Prianto in den Channel. Im Fokus stehen mittelständische Unternehmen mit schlanken IT-Teams, die eine integrierte Lösung statt eines Tool-Flickenteppichs suchen. Die Partnerschaft zielt […]
Check Point: Integrierte Cybersecurity-Plattform stärkt langfristige Nachfrage
LONDON (IT BOLTWISE) – Check Point positioniert sein Cybersecurity-Geschäft konsequent auf eine integrierte Plattformstrategie statt isolierter Einzelprodukte. Der Fokus liegt auf proaktiver Bedrohungsprävention, enger Verzahnung von Netzwerk-, Cloud- und Endpoint-Schutz sowie Automatisierung in Security Operations. Für Unternehmen bedeutet das vor allem: konsistentere Policies über Hybrid-Umgebungen, weniger Reaktionszeit und geringere Risiken durch regulative Anforderungen. Welche Architekturentscheidungen […]
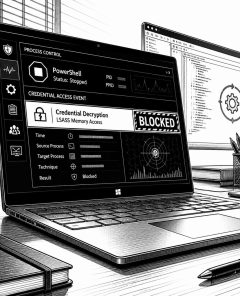
KI-Coding-Agents lösen Windows-Sicherheitsregeln aus – und treffen damit echte Alarmketten
BERLIN / LONDON (IT BOLTWISE) – Sophos zeigt, dass verbreitete KI-Coding-Agents wie Cursor, Claude Code und Codex Endpoint-Regeln auslösen, die eigentlich Angreiferverhalten erkennen sollen. Besonders häufig betreffen die Treffer Credential-Zugriffe: etwa DPAPI-Entschlüsselung gespeicherter Browserdaten oder das Auflisten von Windows Credentials. Der Befund ist kein Beweis für Malware, aber er macht ein zentrales Problem sichtbar: Detektionssignale […]
KI-Coding-Agents lösen Endpoint-Alarm aus: Warum DPAPI, Credential Manager und Persistence jetzt „normal“ wirken
LONDON (IT BOLTWISE) – Künstliche Intelligenz macht aus „verdächtig“ plötzlich „alltäglich“: Sophos zeigt, dass KI-Coding-Agents wie Claude Code, Cursor und OpenAI Codex Endpoint-Detektionsregeln auslösen, die eigentlich Angreifer erkennen sollen. Besonders häufig knallen Regeln bei Credential-Zugriffen und bei Verhalten, das in EDR-Logik wie Credential Theft oder Persistence aussieht. Für Defender bedeutet das: weniger Aussagekraft einzelner Events, […]
KI-Security als neues Depot-Thema: Welche Rolle Nvidia & Open-Weight-Modelle spielen
LONDON (IT BOLTWISE) – Der Hype um Künstliche Intelligenz verschiebt sich: Wo früher vor allem Leistungs- und Produktivitätsgewinne zählten, rückt jetzt die Angriffsfläche in den Fokus. Der Text ordnet ein Depot-Setup ein, das KI-Security als Megatrend priorisiert und dabei auch auf Open-Weight-Modelle verweist, die Sicherheitslücken schnell finden können. Technisch bedeutet das mehr Automatisierung im Threat-Lifecycle […]
GEN Digital: Sicherheitssoftware und Identitätsschutz für Privatanleger
USA / LONDON (IT BOLTWISE) – GEN Digital positioniert sich als Anbieter von Verbrauchersicherheit mit Fokus auf Identität, Endgeräteschutz und Privatsphäre. Das Geschäftsmodell setzt auf wiederkehrende Erlöse durch Abo- und Lizenzverlängerungen und koppelt klassische Antivirus-Funktionen an moderne Bedrohungserkennung. Im Marktumfeld konkurriert das Unternehmen mit etablierten Consumer-Security-Anbietern wie Norton und Malwarebytes. Für Anleger und Entscheidungsträger wird […]
AI-SOC-Plattformen 2026 bewerten: So finden Sie echte Agenten statt Bolt-ons
BERLIN / LONDON (IT BOLTWISE) – Bei AI-SOC-Projekten entscheidet 2026 weniger das Marketing als die nachweisbare Automatisierung im Betrieb. Wer eine Plattform evaluiert, muss prüfen, ob Agenten wirklich kontextbasiert handeln oder nur Alerts im SIEM zusammenfassen. Entscheidend sind dabei messbare Ergebnisse wie False-Positive-Rate und Mean Time to Respond, aber auch die Frage, ob die Architektur […]
AI-SOC-Bewertung 2026: Diese 6 Fähigkeiten zeigen echte Agenten statt Bolt-on
LONDON (IT BOLTWISE) – Sicherheits-Teams bekommen 2026 viele Versprechen: „agentisch“, „KI-gestützt“ und „wie ein SOC, nur schneller“. Der Unterschied zeigt sich aber nicht im Marketing, sondern darin, ob ein System Kontext vor dem Alert aufbaut und Entscheidungen nachweisbar begründet. Wer in einem Proof of Concept nur Geschwindigkeit testet, läuft Gefahr, am Ende zusätzliche Analystenarbeit zu […]
QuimaRAT als MaaS: Java-RAT für Windows, Linux und macOS
LONDON / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor QuimaRAT, einem plattformübergreifenden Remote-Access-Trojaner mit Java-Kern und MaaS-Angebot. Der Anbieter koppelt das Geschäftsmodell mit modularen Plugins, die sich aus einer Command-and-Control-Infrastruktur nachladen lassen. Für die Betreiber interessant: Ein Builder erzeugt Clients in vielen Formaten und ein Web-Loader-Mechanismus nutzt Browser-Cache-Logik, um eine spätere Ausführung anzustoßen. Für Unternehmen […]
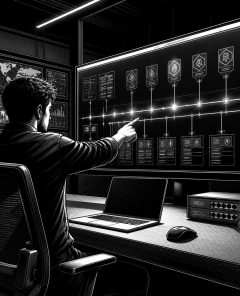
CrowdStrike Falcon Insight: EDR mit Cloud-Kontext für bessere Incident-Response
AUSTIN / LONDON (IT BOLTWISE) – CrowdStrike verstärkt mit Falcon Insight die EDR-Lücke vieler SOCs: Statt nur einzelne Warnungen zu liefern, zeigt das Tool eine zusammenhängende Ereigniskette direkt am Endpoint. Die Telemetrie fließt kontinuierlich in die Cloud, wo sie serverseitig mit Verhaltensmodellen und Kompromittierungsindikatoren korreliert wird. Für Analysten entsteht so eine schnell ablesbare Timeline, die […]
Windows 10 ESU: Microsoft verlängert Sicherheitsupdates bis Oktober 2027
LONDON (IT BOLTWISE) – Microsoft lässt Windows 10 privat länger sicher laufen: Sicherheitsupdates über das bisherige Ende hinaus bis zum 12. Oktober 2027. Für viele Nutzer heißt das eine zusätzliche Übergangsfrist, ohne dass sie sofort von Windows 11 umsteigen müssen. Gleichzeitig bleibt die strategische Frage bestehen, wie lange man Updates noch „ziehen“ sollte – und […]
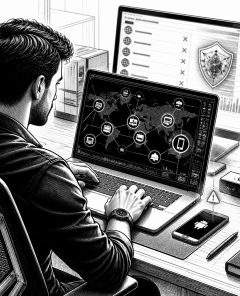
FBI und Google stoppen NetNut-Botnetz und treffen Alarum Technologies stark
TEL AVIV / LONDON (IT BOLTWISE) – FBI und Google haben im Juli 2026 den Proxy-Dienst NetNut lahmgelegt und den Zugriff auf mehr als zwei Millionen Endgeräte gekappt. Ermittler gehen davon aus, dass das Netzwerk ohne Wissen der Besitzer Smart-TVs, Streaming-Boxen und Android-Geräte als Proxys missbrauchte. Parallel reagierte Google mit deaktivierten Konten und Updates für […]
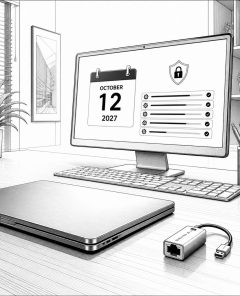
Microsoft verlängert Windows-10-Sicherheitsupdates bis 12. Oktober 2027
REDMOND / LONDON (IT BOLTWISE) – Microsoft verlängert die Sicherheitsupdates für private Windows-10-Geräte um ein weiteres Jahr. Der neue Stichtag für das Update-Ende ist der 12. Oktober 2027. Damit schafft der Konzern mehr Zeit für den Umstieg auf Windows 11 – und nimmt Druck aus der Migrationsplanung. Für IT-Verantwortliche bleibt jedoch die Aufgabe bestehen, Systeme […]
CDW „Amplified Security Services“: Managed Security für SOC, SIEM & Incident Response
VERNON HILLS / LONDON (IT BOLTWISE) – CDW baut mit „Amplified Security Services“ ein modulares Managed-Security-Angebot auf, das Assessments, 24/7-SOC-Betrieb, SIEM- und Detection-Workflows sowie Incident-Response-Leistungen bündelt. Damit adressiert der IT-Dienstleister vor allem Unternehmen, die Security-Architekturen nicht vollständig inhouse betreiben wollen. Der Ansatz setzt stark auf Integration in Hersteller-Ökosysteme und auf skalierbare Vertragsmodelle statt statischer Paketpreise. […]
usbliter8: Boot-ROM-Schwachstelle in iPhones 2018/2019 bleibt ohne Patch
LONDON (IT BOLTWISE) – Sicherheitsforscher haben mit usbliter8 eine schwerwiegende Hardware-Schwachstelle in iPhones und iPads aus 2018 und 2019 identifiziert. Sie sitzt im Boot-ROM der A12- und A13-Bionic-Chips und lässt sich nicht per Software-Update beheben. Gleichzeitig hat Apple im Sommer 2026 mehrere Notfall-Patches für aktuelle Geräte nachgeschoben, um andere, softwareseitige Lücken zu schließen. Für Unternehmen […]
Windows-Sicherheit im Fokus: Harden App, Defender-Zero-Days und Patch-Plan 2026
LONDON (IT BOLTWISE) – Microsoft verschärft Windows-Sicherheitsregeln und macht profi-taugliche Baselines jetzt über eine App auch für Heimanwender verfügbar. Gleichzeitig häufen sich Berichte über aktive Zero-Days in Microsoft Defender, während Google mit Chrome-Updates gegen weitere Schwachstellen nachzieht. Für Unternehmen verschiebt das den Fokus: von „Patchen“ hin zu „Betriebssicherheit“, inklusive Rollback-Strategien, Hardware-Voraussetzungen und Lieferkettenhärtung. Microsoft treibt […]
Microsoft installiert Microsoft 365 Copilot ab sofort automatisch auf Windows 11
LONDON (IT BOLTWISE) – Microsoft startet erneut eine automatische Installation von Microsoft 365 Copilot auf kompatiblen Windows-11-Geräten. Nach Protesten hatte der Konzern die Praxis im Frühjahr 2026 vorübergehend gestoppt. Wer Copilot nicht nutzen will, muss mit Administratorrechten eingreifen oder bereits während der Einrichtung widersprechen. In der EU greift diese Pflichtinstallation nach Angaben der Branche jedoch […]
ConsentFix und ClickFix: So werden Microsoft-365-Sitzungen in Sekunden gekapert
LONDON (IT BOLTWISE) – Angreifer koppeln täuschend echte Microsoft-Authentifizierungsabläufe an eine wenige-Sekunden-Aktion und übernehmen danach Sitzungen ohne Passwort und oft sogar ohne erneute MFA. Mit ClickFix wurden dafür zunächst Tastenkürzel missbraucht; ConsentFix verlagert das Risiko gezielt auf OAuth-Consent-Flows, bei denen Nutzer scheinbar normale Schritte ausführen. Für Unternehmen wird damit klar: Security Awareness reicht nicht, wenn […]
Palo Alto Networks: Plattform-Execution bleibt entscheidend für den nächsten PANW-Katalysator
PALO ALTO / LONDON (IT BOLTWISE) – Palo Alto Networks bleibt an der Nasdaq ein Schwergewicht im Cybersecurity-Segment, doch der nächste messbare Kursimpuls hängt vor allem an Umsetzung und Unternehmensausblick. Im Fokus steht das plattformbasierte Modell mit wiederkehrenden Umsätzen, das Netzwerke, Endpoints und Cloud-Workloads gemeinsam absichert. Die Berichterstattung weist zugleich darauf hin, dass in den […]
Ransomware im Browser: Dual-Boot-Notfallsysteme und gehärtetes Linux als Antwort
LONDON (IT BOLTWISE) – Angreifer verschlüsseln Dateien zunehmend direkt im Browser, ohne App-Installation oder klassische Exploits. Das erhöht den Druck auf Unternehmen, Endpunkte unveränderbar und Notfallpfade zuverlässig zu gestalten. Igel erweitert seine Plattform Anfang Juli um Dual-Boot-Funktionen sowie Business-Continuity- und Disaster-Recovery-Mechanismen. Parallel rückt gehärtetes Linux aus dem Cloud-Umfeld nach vorn, während Security-Teams auf aktive Kampagnen […]
Fortinet-Bedrohung FortiBleed: 430.000 FortiGate betroffen, Datenabfluss belegt
SUNNYVALE / LONDON (IT BOLTWISE) – Fortinet meldet Markt- und Anlegerrekorde, während Sicherheitsforscher parallel eine groß angelegte Angriffswelle dokumentieren: Unter dem Namen „FortiBleed“ sollen rund 430.000 FortiGate-Firewalls kompromittiert worden sein. Die Angreifer haben laut den Berichten mehr als 110 Millionen Datensätze exfiltriert und in betroffene Systeme dauerhafte Hintertüren implementiert. Zusätzlich wird eine Schwachstelle in FortiClient […]
 #Sophos
 #AmazonPrime
 #Bestseller

