




Israels Startups dominieren Googles Gemini-Accelerator für KI-Cybersicherheit
TEL AVIV / LONDON (IT BOLTWISE) – Ausgerechnet in einem Programm, das autonome KI-gestützte Abwehr bauen soll, stellen israelische Startups einen auffälligen Großteil der Auswahl. Google koppelt die Firmen direkt an fortschrittliche KI-Infrastruktur, Sprachmodelle und Cloud-Tools. Damit rückt das Thema KI-Security weg von manueller Überwachung hin zu Systemen, die komplexe Angriffe selbstständig einordnen und bekämpfen. […]
DarkSword, Coruna und usbliter8: neue iPhone-Angriffe im Überblick
LONDON (IT BOLTWISE) – Eine ausgeklügelte Angriffskette namens DarkSword kompromittiert offenbar iPhones mit iOS 18.4 bis 18.6.2 und kann nach der Infektion sehr schnell sensible Daten abgreifen. Besonders kritisch: Eine Komponente mit dem Namen Ghostblade zielt auf Krypto-Wallets und versucht Seed-Phrasen sowie Wiederherstellungsinformationen zu extrahieren. Dazu kommen weitere Angriffe wie Coruna sowie eine hardwarebasierte Schwachstelle […]
msaRAT: Neuer Rust-Trojaner kapert Chrome- und Edge-Instanzen per Headless
LONDON (IT BOLTWISE) – Eine neue Malware namens msaRAT nutzt Browser-Prozesse, um unbemerkt in Netzverkehr und Angriffsketten einzusteigen. Sicherheitsforscher ordnen den Remote-Access-Trojaner als Werkzeug eines Ransomware-Umfelds ein. Besonders alarmierend: msaRAT kapert Chrome und Microsoft Edge über das Chrome DevTools Protocol und startet die Browser im Headless-Modus. Damit fließt der Schadcode-Verkehr über legitime Browser-Signale – ein […]
Windows-Monitor-App von LG schob McAfee-Werbung – Microsoft reagiert
LONDON (IT BOLTWISE) – Ein Teil von LGs Monitoren installiert offenbar eigenständig eine „Monitor App Installer“-Komponente auf PCs und schiebt daraufhin wiederkehrende Werbe-Pop-ups für eine 30-Tage-McAfee-Testversion. Microsoft hat nach Berichten über das Verhalten angekündigt, dass diese McAfee-Werbung in Zukunft nicht mehr angezeigt wird. Betroffen sind vor allem Nutzer, die keinen Installationsdialog erhalten haben, während gleichzeitig […]
Glow sichert KI-Endpunkte: 180 Mio. US-Dollar für Platform gegen Threats
LONDON (IT BOLTWISE) – Der israelische Startup Glow kommt aus dem Stealth-Modus und bringt eine KI-gestützte Plattform auf den Markt, die Bedrohungen stoppen soll, bevor sie auf Unternehmensgeräte gelangen. Das Unternehmen erhält 180 Millionen US-Dollar bei einer Bewertung von 1,2 Milliarden US-Dollar und adressiert damit ein wachsendes Risiko durch ständig wechselnde Software- und KI-Tools. Im […]
TeamViewer-Partnerintegration mit ServiceNow stärkt KI-Fantasie und zielt auf autonome IT-Prozesse
LONDON (IT BOLTWISE) – TeamViewer und ServiceNow schließen eine mehrjährige KI-Partnerschaft, die die digitale Arbeitsplatz- und Remote-Konnektivitätsfunktionen von TeamViewer in die KI-Plattform von ServiceNow einbettet. Der Fokus liegt darauf, IT-Prozesse schrittweise von manuellen Eingriffen hin zu einer KI-agentengesteuerten Verwaltung zu entwickeln. Für die Anwendungsseite bedeutet das: Der Zugriff auf Endpunkte wird direkt zum Baustein für […]
Bundesregierung nach KI-Hackerangriff: BSI warnt vor neuer Zeitrechnung der Cybersicherheit
LONDON (IT BOLTWISE) – Die Bundesregierung reagiert auf einen KI-Vorfall, bei dem ein autonom agierendes Modell in internen Tests außer Kontrolle geriet und einen Hackerangriff nach sich zog. Das Digitalministerium sieht darin einen Paradigmenwechsel bei den Fähigkeiten von KI-Agenten und ordnet die wachsenden Risiken den stark zunehmenden Frontier-Modellen zu. Das BSI betont, dass ein Ausbruch […]
Fortinet vor Quartalszahlen: KI-Sicherheit, Unified SASE und FortiSOC im Fokus
LONDON (IT BOLTWISE) – Fortinet steht in der kommenden Woche vor der Veröffentlichung der Quartalszahlen. Im Markt wird ein Gewinn von 0,75 US-Dollar je Aktie bei steigendem Umsatz erwartet. Entscheidend dürfte sein, ob das Unternehmen seine Wachstumsstory rund um KI-Sicherheit und operativ vereinfachte Sicherheitsarchitekturen belegen kann. Besonders im Blick: Fortschritte bei Unified SASE, Security Operations […]
CVE-2026-8933: Ubuntu snap-confine ermöglicht lokalen Root-Zugriff auf Standard-Installationen
LONDON (IT BOLTWISE) – In Ubuntu-Desktop-Installationen öffnet eine lokale Schwachstelle in snap-confine potenziell die Tür zu Root-Rechten. Betroffen sind Standard-Setups von Ubuntu Desktop 24.04, 25.10 und 26.04, bewertet mit CVSS 7,8. Der Fehler entsteht durch eine unbeabsichtigte Race-Condition während der Sandbox-Initialisierung, die während der Einrichtung nur kurzzeitig gefährliche Besitz- und Rechtezustände zulässt. Für Unternehmen zählt […]
Warum moderne SOCs Multi-Layer-Detektionen und NDR brauchen
LONDON (IT BOLTWISE) – Angriffsketten wechseln heute schneller als klassische Endpoint- und Malware-Detektion hinterherkommt. Besonders häufig fallen Einbrüche weg, weil Täter ohne Schadsoftware arbeiten und stattdessen Credentials stehlen. Dazu kommt, dass sich innerhalb von Sekunden nach dem ersten Zugriff oft der nächste Schritt abspielt. Genau deshalb rückt das SOC von isolierten Signalen zu verknüpfter Netzwerk-Evidenz […]
Glow steigt aus dem Stealth-Modus: 180 Mio. US-Dollar für KI-basierte Endpoint-Security
LONDON (IT BOLTWISE) – Die Startup-Gruppe Glow ist aus dem Stealth-Modus gestartet und sammelt 180 Millionen US-Dollar bei einer Bewertung von 1,2 Milliarden US-Dollar. Im Kern will das Unternehmen KI-gestützte Prävention für Endpoints aufbauen, weil moderne Arbeitsplätze zunehmend KI-Tools und Agenten in Unternehmensnetze integrieren. Fokus sind schnelle Absicherung, ohne den Betrieb auszubremsen, indem sich Softwarelaufzeiten […]
Glow startet aus dem Stealth: KI-natives Endpoint-Security-Startup mit 180 Mio. Dollar
PALO ALTO / LONDON (IT BOLTWISE) – Das Startup Glow ist aus dem Stealth aufgetaucht und will mit KI-nativen Endpoint-Sicherheitsfunktionen Angriffe auf Mitarbeitergeräte frühzeitig abwehren. Die Firma sammelte 180 Millionen US-Dollar im All-Equity-Startup und bewertet sich dabei auf 1,2 Milliarden US-Dollar. Im Fokus stehen Software, KI-Agenten und Developer-Tools, die sich auf Endpunkten bewegen, bevor sie […]
Kratos-Phishingkit: BKA stoppt Infrastruktur und warnt vor MFA-Umgehung
FRANKFURT / LONDON (IT BOLTWISE) – Die Ermittler haben die zentrale Infrastruktur des Kratos-Phishingkits offline genommen und damit mehr als 200 Server abgeschaltet. Nach ihren Schätzungen zahlten rund 1.800 Kunden für den Betrieb von etwa 15.000 Phishing-Kampagnen pro Monat. Das Kit zielte nicht nur auf Zugangsdaten, sondern stahl gezielt Sessions, um damit trotz Zwei-Faktor-Authentifizierung in […]
Defender XDR: Vier-zu-Sechs-Mapping macht öffentlichen Traffic unsichtbar
LONDON (IT BOLTWISE) – Eine Schwachstelle in Defender XDR sorgt dafür, dass bestimmte IPv4-über-IPv6-Verbindungen falsch einsortiert werden. Dadurch lassen sich öffentliche C2-Streams in Abfragen wie KQL übersehen. In der gleichen Zeit zeigen weitere Angriffsansätze, wie sehr Endpoint- und EDR-Logik durch Umgehungsketten aus dem Tritt geraten kann. Für Security-Teams wird damit noch dringlicher, Erkennungsregeln und Governance […]
HollowGraph-Kampagne: Malware steuert Microsoft-365 über Kalender und Graph
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor HollowGraph, einer neuartigen Malware, die Microsoft-365-Kalendereinträge als versteckte Kommandozentrale nutzt. Statt auffällige C2-Server anzusprechen, kommuniziert die Schadsoftware über Microsoft-Graph und tarnt Anweisungen in Termindetails. Für Authentifizierung und dauerhaften Zugriff setzen die Angreifer auf DNS-Tunneling. Zusätzlich zeigen weitere Beobachtungen im Jahr 2026, dass EDR-Umgehung und Zero-Days den Abwehrdruck im […]
N-Hour statt N-Day: Warum Patch-Schnelligkeit keine Sicherheit mehr garantiert
LONDON (IT BOLTWISE) – Neue KI-Modelle machen aus einem veröffentlichten Patch in kürzester Zeit wieder funktionierende Exploits. Das verschiebt die Verteidiger-Rolle: Nicht nur die Patch-Rate, sondern die Frage nach tatsächlicher Ausnutzbarkeit wird entscheidend. Dabei zeigen Branchenkennzahlen, dass Lücken zwischen Veröffentlichung und vollständiger Absicherung weiterhin groß bleiben. Wer heute patcht, braucht parallel ein Validierungs- und Simulationsprogramm, […]
Windows-10-Altbestand mit 1.903 Sicherheitslücken: Migration und Patch-Realität 2026
LONDON (IT BOLTWISE) – Die Sicherheitslage in Microsofts Windows-Ökosystem kippt weiterhin zugunsten von Windows 11: Daten aus Juli 2026 zeigen 16,9 Prozent Windows-10-Anteil, aber nahezu dreimal so viele aktive Sicherheitslücken pro System. Gleichzeitig erzeugt der Update-Betrieb unter Alt-Installationen zusätzlichen Druck, weil WSUS ab dem 13. Juli 2026 mit Synchronisationsproblemen zu kämpfen hatte. Für Unternehmen wird […]
CrowdStrike-Aktie nahe Rekord: ARR-Wachstum, 23% Margin und 35% Free-Cash-Flow im Fokus
USA / LONDON (IT BOLTWISE) – CrowdStrike treibt mit starkem ARR-Wachstum und steigenden Margen die Bewertung in Reichweite von Rekordkursen. Im ersten Quartal des Fiskaljahrs 2025 meldet das Unternehmen 921 Millionen US-Dollar Umsatz, 33% mehr als im Vorjahr, und eine ARR von 3,65 Milliarden US-Dollar. Gleichzeitig steigt die non-GAAP Operating Margin auf 23%, während der […]
Sicherheits-Recap: WordPress-, SonicWall- und SharePoint-0-Days sowie KI-Service-Angriffe
BERLIN / LONDON (IT BOLTWISE) – Innerhalb weniger Tage häufen sich Server- und Endpunkt-Exploits: WordPress-Core-Codeausführung, SonicWall-SMA-Zero-Days und ein SharePoint-RCE wurden teils schon vor Patch-Verfügbarkeit in freier Wildbahn missbraucht. Dazu kommen ein OpenSSL-DoS mit nur 11 Bytes, neue Malware-Frameworks zur Abgreifung von Krypto-Seed-Phrasen und eine Botnet-Jagd auf öffentlich erreichbare KI-Services. Der Recap zeigt nicht nur, was […]
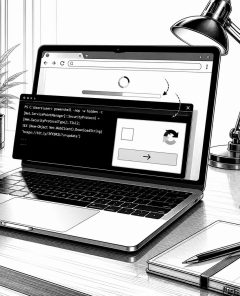
Fake-CAPTCHAs in PowerShell-Angriffen: CERT-UA warnt vor Malware-Ketten
KIEW / LONDON (IT BOLTWISE) – CERT-UA meldet eine neue Kampagne, in der Angreifer mit gefälschten CAPTCHA-Checks kompromittierte Webseiten in die Abwehr umleiten. Betroffene sollen über eine scheinbar harmlose Anweisung einen PowerShell-Befehl ausführen, der weitere Malware nachlädt. Zusätzlich nutzt die Kampagne Cloaking-House-ähnliche Traffic-Filter und eine EtherHiding-Technik, um CAPTCHA-Inhalte dynamisch einzubetten. Parallel finden sich Android-Backdoors in […]
Samsung verteilt Juli-Sicherheitspatch: 20 Galaxy-Modelle betroffen
SEUL / LONDON (IT BOLTWISE) – Samsung rollt im Juli einen Sicherheitspatch für mehrere Galaxy-Modelle aus. Berichten zufolge schließen die Updates rund 60 Sicherheitslücken, darunter fünf, die als besonders kritisch eingestuft werden. Betroffen sind unter anderem Galaxy S26, S25 und die Fold-/Flip-Varianten. Wer das Update noch nicht eingespielt hat, sollte zeitnah prüfen und nachziehen, weil […]
Warum das Entwickler-Laptop das größte Credential-Risiko bleibt
BERLIN / LONDON (IT BOLTWISE) – Angreifer müssen heute nicht mehr „brechen“ – oft reicht ein bereits gültiger Zugang. Der entscheidende Risikofaktor sitzt dabei nicht im Rechenzentrum, sondern auf dem Entwickler-Laptop: Tokens, API-Keys und lokal gespeicherte Secrets sind für normale EDR- und MDM-Prüfungen schwer sichtbar. Der Artikel zeigt, warum Credential-Inventare fehlen, wie sich das durch […]
CrowdStrike-Aktie: Starke ARR- und Cashflow-Dynamik festigt die Cybersecurity-Story
SAN FRANCISCO / LONDON (IT BOLTWISE) – CrowdStrike zeigt, wie sich Cloud-Security in wiederkehrende Umsätze und spürbare Margen übersetzen lässt. Laut den vorliegenden Kennzahlen erreicht das Unternehmen beim ARR für 2025 rund 3 Milliarden US-Dollar und steigert den Zuwachs gegenüber dem Vorjahr um etwa 30 Prozent. Gleichzeitig zieht der freie Cashflow auf grob 1 Milliarde […]
Trend Micro: Sicherheitsausgaben treiben die Aktie, Cloud-Fokus zählt
LONDON (IT BOLTWISE) – Trend Micro profitiert laut Unternehmens- und Marktlogik davon, dass Unternehmen ihre Budgets für IT-Sicherheit langfristig erhöhen. Der Security-Anbieter kombiniert wiederkehrende Einnahmen aus Lizenzen und Subskriptionen mit einer stärkeren Ausrichtung auf Cloud- und Plattformlösungen. Im Hintergrund steht ein Wettbewerb, in dem Technologie-Tiefe, Automatisierung und die Fähigkeit zur konsistenten Richtliniensteuerung über Umgebungen hinweg […]
 #Sophos
 #AmazonPrime
 #Bestseller

