




„context-mode“ senkt KI-Programmierkosten um bis zu 98% durch bessere Kontextsteuerung
LONDON (IT BOLTWISE) – Ein Open-Source-Projekt namens „context-mode“ will das teuerste Problem beim KI-Programmieren entschärfen: Kontextverlust und Tokenverschwendung in langen Arbeitsläufen. Laut den Entwicklern reduziert der MCP-Plugin-Ansatz die Programmierkosten in bestimmten Szenarien um bis zu 98% und verlängert die effektive Bearbeitungszeit großer Modelle von 30 Minuten auf bis zu 3 Stunden. Gleichzeitig soll eine „State-Memory“-Schicht […]
Hades-Angriff auf PyPI: Bun-Credential-Stealer via *-setup.pth
LONDON (IT BOLTWISE) – Neue PyPI-Wellen unter dem Namen „Hades“ schleusen 37 bösartige Wheel-Artefakte in 19 Pakete ein und starten beim Python-Interpreter automatisch einen Bun-basierten Credential-Stealer. Der Angriff zielt nicht nur auf lokale Secrets, sondern auch auf CI/CD-Token, GitHub-Abläufe und die Nutzung von exfiltrationsnahen Propagationspfaden. Besonders kritisch: Ein „*-setup.pth“-Mechanismus erzeugt eine Ausführungskante nach der Installation, […]
KI-Agenten schreiben Code: 45% unsicher, 5.000 Apps betroffen – was Unternehmen tun müssen
LONDON (IT BOLTWISE) – Mehrere Tech-Konzerne pushen KI-gestützte Entwicklungsagenten: GitHub orchestriert Multi-Agenten-Workflows, Anthropic steigert die KI-Codierungsquote und Google erweitert NotebookLM für die direkte Codeausführung. Gleichzeitig zeigen Studien ein ernstes Sicherheits- und Qualitätsproblem: 45 Prozent des KI-generierten Codes enthalten Schwachstellen, tausende Anwendungen gelten als nicht ausreichend abgesichert. Der Beitrag ordnet Technik, Marktbewegungen und regulatorische Pflichten ein, […]
Claude Code: KI-agenten schreiben 80% des Codes und erhöhen Produktivität um 70%
SAN FRANCISCO / LONDON (IT BOLTWISE) – Anthropic hat Claude Code mit einem Update weiter ausgebaut: Das System soll inzwischen rund 80% des firmeneigenen Codes beisteuern und die Produktivität pro Entwickler um fast 70% steigern. Neu ist vor allem der Parallelbetrieb mehrerer KI-Agenten, der komplexe Codebasen effizienter bearbeiten kann. Gleichzeitig rücken neue Angriffsflächen in den […]
Microsoft stoppt GitHub-Projekte: Passwort-Malware in KI-Tools entdeckt
REDMOND / LONDON (IT BOLTWISE) – Microsoft sperrt den Zugriff auf Dutzende Open-Source-Projekte auf GitHub, nachdem angeblich manipulierte Commits Passwort-stehlende Schadsoftware in den Quellcode eingeschleust haben. Besonders betroffen sind Repositories rund um Azure und Tools, die Entwickler für KI-Prozesse nutzen. Sicherheitsforscher berichten, dass die Malware bei der Ausführung in KI-Entwicklungsumgebungen an gespeicherte Zugangsdaten gelangen kann. […]
Autonomer KI-Wurm „Miasma“: Wenn Malware in Echtzeit selbst wächst
TORONTO / LONDON (IT BOLTWISE) – Forscher zeigen mit einem KI-gesteuerten Computerwurm, wie sich Angriffe an neue Umgebungen anpassen und Schwachstellen in Echtzeit ausnutzen lassen. Die Ergebnisse treffen zeitlich auf konkrete Hinweise zu „Miasma“, einem hochwirksamen Paket- und Software-Lieferkettenangriff. Für Unternehmen bedeutet das: Signaturbasierte Abwehr reicht nicht mehr, und das Patchen muss schneller, strukturierter und […]
Miasma-Wurm, Android-Patches und kompromittierte Accounts: Die wichtigsten Cyber-Alarmzeichen der Woche
LONDON (IT BOLTWISE) – Angreifer treiben die Lieferketten-Komplexität weiter voran: Ein neuer Miasma-Variantenfall trifft dutzende GitHub-Repositories, während parallel kritische Android-Sicherheitslücken geschlossen werden müssen. Gleichzeitig zeigen kompromittierte Konten und KI-gestützte Social-Engineering-Umwege, wie schnell scheinbar harmlose Interaktionen zu Account-Takes führen. Der Wochenrückblick bündelt konkrete CVEs, Plattformrisiken wie IIS-Webshells und neue Malware-Wellen – und macht deutlich, warum Patch-Priorisierung […]
BSI warnt: BigBlueButton-Sicherheitslücke (Linux/UNIX) mit hohem Risiko
LONDON (IT BOLTWISE) – Das Bundesamt für Sicherheit in der Informationstechnik stuft eine neue Schwachstelle in BigBlueButton als hoch ein und nennt dabei auch die CVE-IDs CVE-2026-46355 sowie CVE-2026-46682. Betroffen sind laut Warnung vor allem Installationen unter Linux und UNIX. Der Fehler kann nicht nur falsche Informationen in Webkonferenzen begünstigen, sondern auch einen SQL-Injection-Angriff ermöglichen. […]
IronWorm: Supply-Chain-Angriff stiehlt npm- und KI-API-Schlüssel in Linux-Rootkits
LONDON (IT BOLTWISE) – Eine Supply-Chain-Kampagne namens IronWorm nutzt kompromittierte npm-Pakete, um Entwicklerumgebungen auszulesen und Zugangsdaten abzugreifen. Sicherheitsforscher berichten von manipulierten Commits und einem rustbasierten Linux-Binary, das bereits beim Paket-Setup aktiviert wird. Besonders kritisch sind gestohlene Cloud- und KI-API-Schlüssel sowie Token für npm-Workflows. Parallel bedroht eine zweite Wurmwelle KI-Coding-Tools und Red-Hat-nahe Cloud-Komponenten. Unternehmen, die ihre […]
Copilot Custom Model Endpoints: Startup-Chancen über die KI-Schicht
SAN FRANCISCO / LONDON (IT BOLTWISE) – GitHub verlagert Copilot mit custom model endpoints und BYOK stärker in Richtung „Modell-Schicht“ statt nur Editor-Assistent. Seit dem 1. Juni 2026 läuft die Nutzung über Token-/Provider-basierte Abrechnung, wodurch Modellwahl, Kostenkontrolle und Compliance direkt in den Budget- und Sicherheitsprozess rücken. Für Startups öffnet sich damit ein neuer Vertriebskanal: Nicht […]
Miasma-Wurm sperrt GitHub-Repos: Supply-Chain-Angriff trifft 73 Projekte
SEATTLE / LONDON (IT BOLTWISE) – Ein selbstreplizierender Supply-Chain-Wurm hat in mehreren Microsoft-GitHub-Organisationen insgesamt 73 Repositories getroffen und den Zugriff für Nutzer per GitHub deaktivieren lassen. Besonders kritisch ist die erneute Kompromittierung eines PyPI-Pakets im Durable-Task-Umfeld, wodurch auch benachbarte Implementierungen und Monitor-Komponenten verschwanden. Die Kampagne zielt auf Entwickler ab, die betroffene Projekte in KI-Coding-Agents öffnen, […]
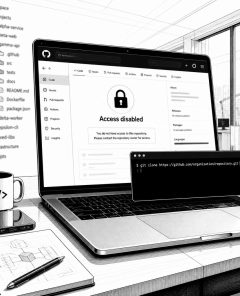
Miasma-Wurm deaktiviert 73 Microsoft-GitHub-Repos und zeigt Schwächen im Open-Source-Trust
LONDON (IT BOLTWISE) – Ein selbstreplizierender Miasma-Wurm hat in einer groß angelegten Software-Supply-Chain-Attacke 73 Microsoft-Repositories in mehreren GitHub-Organisationen stillgelegt. Betroffen sind unter anderem Projekte rund um Azure, Azure-Samples sowie Dokumentations- und Beispiel-Stacks, die in der Praxis häufig als Ausgangspunkt für Entwickler-Workflows dienen. Laut Sicherheitsbeobachtern zeigt der Vorfall besonders deutlich, wie Angreifer Vertrauensannahmen im Open-Source-Ökosystem ausnutzen, […]
Odysseus mit 44.000 GitHub-Sternen: Self-Hosted-KI rückt datenfreundlich in den Fokus
LONDON (IT BOLTWISE) – Mit Odysseus geht eine neue Open-Source-KI-Umgebung an den Start: In wenigen Tagen sammelte das Projekt über 44.000 GitHub-Sterne. Gleichzeitig zeigen weitere Releases, wie sich Funktionen beliebter Cloud-Abos mit lokal gehosteten Modellen, Agenten und Verschlüsselung nachbilden lassen. Für Unternehmen und Entwickler wird damit die Kostenfrage zur technischen Gestaltungsaufgabe – inklusive Diskussionen um […]
Schwachstelle in Claude Code GitHub Actions: Repository-Zugriff über MCP-Server möglich
BERLIN / LONDON (IT BOLTWISE) – Eine kritische Supply-Chain-Schwachstelle in der GitHub-Actions-Integration von Anthropic’s Claude Code ermöglicht es Angreifern, über ein einzelnes Issue, einen Pull Request oder sogar nur über einen Kommentar Repositorys zu kompromittieren. Laut Sicherheitsforschung kann dabei ein MCP-Server mit von Angreifern definierter Konfiguration gestartet und im Runner-Kontext beliebiger Code ausgeführt werden. Dadurch […]
Cisco warnt vor siebtem SD-WAN-Zero-Day ohne Patch – Microsoft schließt VS-Code-Web-Lücke
LONDON (IT BOLTWISE) – Cisco meldet den siebten SD-WAN-Zero-Day des Jahres im Catalyst SD-WAN Manager und liefert vorerst keinen Patch. Sicherheitsforscher warnen, dass ein authentifizierter Angreifer mit Admin-Rechten daraus Root-Befehle ableiten kann. Zeitgleich schließt Microsoft eine kritische Sicherheitslücke in der webbasierten VS-Code-Variante, nachdem Angreifer über „One-Click“-Skripte OAuth-Tokens abgriffen. Für Unternehmen bedeutet das: Sofortige Erkennung, schnelle […]
IronWorm und Miasma-Variante: npm-Chain-Errors treffen Dev- und CI-Sicherheit
BERLIN / LONDON (IT BOLTWISE) – In der npm-Ökosystemlandschaft sind erneut umfangreiche Supply-Chain-Angriffe aufgetaucht: IronWorm kombiniert Secret-Stealing mit einem selbstverteilenden Mechanismus über trojanisierte Pakete, während eine Miasma-Variante Bindings über npm-Install-Hooks nutzt und dabei auch CI/CD-Abläufe kompromittiert. Besonders kritisch ist, dass Backdoors in Repositories so abgelegt werden, dass sie beim Öffnen von Projekten in KI-gestützten IDEs […]
Microsofts KI-Strategie bei Build: Agenten für Windows, Edge-Chips und Konkurrenzdruck
SAN FRANCISCO / LONDON (IT BOLTWISE) – Microsoft will auf der Build-Konferenz KI-Agenten so in Windows-Umgebungen bringen, dass Unternehmen sie sicher betreiben können, während gleichzeitig OpenAI und die eigenen Developer-Tools unter Wettbewerbsdruck stehen. Im Fokus steht, wie sich kontrollierte Agenten-Workflows von der PC-Welt bis in die Cloud skalieren lassen, ohne Compliance-Risiken zu vergrößern. Ergänzend setzt […]
Claude Code GitHub Action: Bot-Trigger-Lücke ermöglicht Repo-Übernahme
BERLIN / LONDON (IT BOLTWISE) – Eine Schwachstelle in einer GitHub-Action rund um Claude Code erlaubt es Angreifern, über eine einzige Issue scheinbar geschützte Repositories zu kompromittieren. Das Problem liegt im Bot-Trigger-Check, der keine verlässliche Verifikationsstufe für den Auslöser erzwingt. In Kombination mit indirekter Prompt Injection kann der Angreifer sensible Prozessumgebungsdaten aus einem CI-Run herausleiten. […]
Red Hat-Lieferkettenleck: Infostealer kapern npm-Pakete und zielen auf Entwickler
LONDON (IT BOLTWISE) – Red Hat meldet einen gravierenden Lieferkettenvorfall: Angreifer schleusen Schadcode in npm-Pakete der redhat-cloud-services-Reihe ein, nachdem sie zuvor Entwicklerkonten kompromittiert hatten. Der Fall macht sichtbar, wie eng Künstliche Intelligenz-fähige Produktivumgebungen, Open-Source-Ökosysteme und Identitätsmanagement mittlerweile miteinander verflochten sind. Gleichzeitig zeigt die Breite weiterer Kampagnen, dass Infostealer nicht nur Endgeräte treffen, sondern vor allem […]
Microsoft warnt vor zwei kompromittierten npm-Paketen mit Krypto-Wallet-Diebstahl
LONDON (IT BOLTWISE) – Microsoft hat zwei schädliche npm-Pakete identifiziert, die über einen Remote-Access-Trojaner Kryptowährungen und Entwickler-Zugangsdaten auslesen. Die Angreifer tarnen den Datenabfluss als KI-Entwicklungsverkehr und nutzen dafür sogar Repositories auf einer populären KI-Plattform. Parallel wurde Red Hats Cloud-Ökosystem kurz zuvor durch manipulierte Pakete und eine kompromittierte GitHub-Workflow-Pipeline belastet. Für Unternehmen bedeutet das: Sicherheitsprüfungen in […]
GitHub Copilot Desktop automatisiert CI/CD via Agent Merge ab Juni
LONDON (IT BOLTWISE) – GitHub bringt mit „Copilot Desktop“ eine agenten-native Arbeitsumgebung auf den Entwickler-Desktop und setzt mit „Agent Merge“ darauf, CI/CD-Schritte weitgehend selbstständig zusammenzuführen. Die Veröffentlichung fällt in eine Phase, in der Microsoft zusätzlich auf eigene Hardware und neue KI-Modelle setzt und damit den Wettbewerb um agentenfähige Entwicklungsworkflows verschärft. Gleichzeitig rückt die Sicherheits- und […]
Nvidia Isaac GR00T: Offene Referenzplattform für humanoide Roboter und Physical KI
TAIPEH / LONDON (IT BOLTWISE) – Nvidia präsentiert mit Isaac GR00T eine offene Referenzplattform für humanoide Roboter, die Forschung und Entwicklung von Physical KI vereinheitlichen soll. Das Design kombiniert einen Unitree-Roboteraufbau mit der Rechenpower von NVIDIAs Jetson-Plattform und zielt auf reproduzierbare Sim-to-Real-Workflows. Damit senkt das Unternehmen den Einstieg in komplexe Bewegungssteuerung und taktile Interaktion. Parallel […]
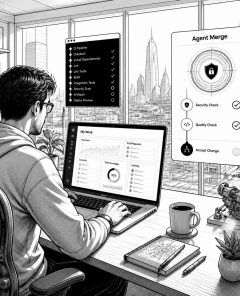
Copilot Desktop-App: GitHub macht Künstliche Intelligenz zur Agenten-Zentrale für Entwicklung
LONDON (IT BOLTWISE) – Microsoft und GitHub verlagern Künstliche Intelligenz in eine Desktop-Steuerzentrale: Die neue Copilot-App soll multi-agentische Entwicklungsarbeiten koordinieren, Code-Änderungen in sicheren isolierten Umgebungen ausführen und sie automatisch mit der CI-Pipeline zusammenführen, sobald Qualitäts- und Sicherheitskriterien erfüllt sind. GitHub und Microsoft drehen an einer entscheidenden Schraube in der KI-gestützten Softwareentwicklung: Aus einem Chat-ähnlichen Assistenzmodell […]
GitHub Copilot: Token-Abrechnung treibt Kosten bis auf 1.800 Euro monatlich
LONDON (IT BOLTWISE) – In Unternehmen rückt die KI- Kostenkontrolle scharf in den Fokus: GitHub Copilot stellt für Chat- und Code-Review-Funktionen auf eine token-basierte Abrechnung um, wodurch prognostizierte Monatskosten für Vielnutzer in Einzelfällen auf über 1.800 Euro steigen. Gleichzeitig verschärfen andere Anbieter wie Uber und Microsoft Budget- und Zugriffsregeln, um Überraschungen bei laufenden KI-Ausgaben zu […]
 #Sophos
 #AmazonPrime
 #Bestseller

