




Claude Fable 5: KI baut MMORPG in 48 Stunden für 200 US-Dollar
LONDON (IT BOLTWISE) – Levy Street hat mit Claude Fable 5 in nur 48 Stunden ein spielbares MMORPG namens „World of ClaudeCraft“ gebaut. Das Projekt entstand für rund 200 US-Dollar und kombiniert KI-gestützte Code-Erzeugung mit vorgefertigten Assets und formelbasierten Kampfmechaniken. Kurz nach der Veröffentlichung wurde das Modell jedoch abgeschaltet, nachdem Sicherheitsbedenken durch die US-Regierung öffentlich […]
GitHub drosselt pwn-request-Angriffe mit actions/checkout in pull_request_target
BERLIN / LONDON (IT BOLTWISE) – GitHub bringt ein Sicherheits-Update für „actions/checkout“, das typische pwn-request-Angriffsmuster in „pull_request_target“-Workflows von Forks automatisch blockiert. Betroffen ist vor allem die Kombination aus privilegiertem GITHUB_TOKEN und dem Auschecken von Code aus nicht überprüften Pull Requests. Die Änderung startet am 18. Juni 2026 und soll bis 16. Juli 2026 auf alle […]
Fake KI-Agent-Skill passiert Sicherheitschecks – Risiko durch externe Links
LONDON (IT BOLTWISE) – Sicherheitsforscher haben gezeigt, wie ein scheinbar harmloser KI-Agent-Skill Sicherheitsscanner umgehen kann: Die Prüfung sieht nur das eingereichte Paket, nicht die Inhalte externer Seiten, die der Skill erst nach der Freigabe lädt. In einem Experiment mit einer Skill-Plattform und gezielter Werbung installierten Nutzer den Skill in mehreren tausend Fällen, darunter offenbar auch […]
GitHub stärkt actions/checkout gegen „pwn request“-Angriffe ab 18. Juni 2026
LONDON (IT BOLTWISE) – GitHub macht den Checkout-Schritt in actions/checkout ab dem 18. Juni 2026 deutlich restriktiver: Bestimmte fork-basierte Pull-Requests werden in pull_request_target- und workflow_run-Kontexten blockiert, wenn typische pwn-request-Muster vorliegen. Damit soll verhindert werden, dass unreviewter Code im Kontext des Default-Branches mit dem voll privilegierten GITHUB_TOKEN sowie Secrets ausgeführt wird. Der Fix wird zudem laut […]
Microsoft plant DeepSeek-V4-Einsatz in Copilot – 350-mal günstiger
SEATTLE / LONDON (IT BOLTWISE) – Microsoft treibt seine KI-Kosten nach unten: Das Unternehmen prüft eine angepasste DeepSeek-V4-Variante für Copilot Cowork. Hintergrund sind stark gestiegene Betriebskosten für KI-Agenten und ein Umstieg auf token-basierte Abrechnung mit Copilot Credits. Gleichzeitig erhöhen regulatorische Hürden und Ausfälle den Druck, mehrere Modellanbieter und ein Azure-Hosting-Setup bereitzustellen. Damit rückt ein „pluralistischeres“ […]
Microsoft integriert Claude in Copilot stärker als OpenAI
BERLIN / LONDON (IT BOLTWISE) – Microsoft verlagert bei Entwickler-Tools spürbar den Fokus: In VS Code und GitHub Copilot sollen zahlende Nutzer laut internen Mechanismen bevorzugt zu Anthropics Claude statt zu OpenAI-Modellen gelenkt werden. Der Konzern untermauert den Shift mit einer großen Azure-Infrastrukturvereinbarung und einer Umschaltfunktion innerhalb von Copilot Studio sowie Researcher. Gleichzeitig rückt das […]
Windows 11 26H2 bringt Copilot in den Explorer und verknüpft Datenschutz
REDMOND / LONDON (IT BOLTWISE) – Windows 11 26H2 öffnet Copilot direkt im Datei-Explorer und ergänzt zugleich Sicherheitssteuerungen für sensible Office-Daten. Während Microsoft an neuen KI-UX-Bausteinen arbeitet, stehen Datenschutzfunktionen und ausgerollte Schutzmechanismen wie „SearchLeak“ und Purview-Labels im Mittelpunkt. Ergänzend kündigt Microsoft einen internen Tool-Wechsel hin zum GitHub Copilot CLI an. Für Unternehmen bedeutet das: mehr […]
Copilot-Sicherheitsvorfälle: 20.000 GitHub-Repos in Risiko geraten
LONDON / LONDON (IT BOLTWISE) – Sicherheitsforscher melden, dass Microsoft Copilot und Bing-Caches auf tausende private GitHub-Repositories zugreifen konnten. Betroffen waren über 16.000 Organisationen, darunter bekannte Unternehmen, während laut Berichten auch sensible Tokens und Schlüssel sichtbar wurden. Kurz darauf wurden weitere KI-nahe Schwachstellen wie SearchLeak und AutoJack bekannt, die Microsoft bereits beheben wollte. Der Vorfall […]
XRPL-Upgrade mit xrpld 3.2.0: Synchronfehler und Parsing-Bugs nach Release
SAN FRANCISCO / LONDON (IT BOLTWISE) – Nach dem Release von xrpld 3.2.0 häufen sich Berichte über Softwarefehler im XRP Ledger, darunter Synchronisationsausfälle und Parsing-Probleme. Besonders auffällig: Zwar meldet das Projekt keine Netzwerkstörung, doch nur 26% der Nodes sind offenbar auf die neue Version umgestiegen. Entwickler führen die offenen Tickets u. a. auf Risiken in […]
GitHub Copilot: Verbrauchsmessung per KI-Credits und neue Agent-Preise
LONDON (IT BOLTWISE) – GitHub erweitert die Copilot-Usage-Metrics-API um eine neue Credit-Kennzahl, mit der Administratoren den täglichen KI-Verbrauch pro Nutzer verfolgen können. Gleichzeitig macht Microsoft mit Copilot Cowork den Schritt weg von pauschalen Abos hin zu einer abrechnungsnahen, kreditbasierten Modelllogik für agentische Workflows. Für Unternehmen wird damit nicht nur die Kostenplanung komplexer, sondern auch das […]
KI-Exportkontrollen, Amazon-Chips und 80 Minen im Hormuz: Der neue Tech- und Energiemix
PERSISCHER GOLF / LONDON (IT BOLTWISE) – Während im Strait of Hormuz weiterhin rund 80 Minen den Verkehr blockieren und Tanker auf das nächste „Safety Signal“ warten, verschiebt sich parallel das Kräfteverhältnis im KI- und Chip-Ökosystem. Amazon verhandelt Berichten zufolge externe Verkäufe seiner Trainium- und Inferentia-Chips, und chinesische Modelle werben mit „NVIDIA-freier“ Rechenkapazität. Gleichzeitig heizt […]
AutoJack-Angriff: KI-Browsing-Agent entführt Localhost-Schutz und führt Host-Code aus
LONDON (IT BOLTWISE) – Microsoft zeigt mit „AutoJack“, wie ein KI-Browsing-Agent über eine externe Webseite unbeabsichtigt einen privilegierten lokalen Dienst erreicht und daraus einen Remote-Host-Command auslösen kann. Entscheidend ist, dass Localhost als Sicherheitsgrenze interpretiert wird, obwohl der Agent auf derselben Maschine arbeitet. Besonders kritisch ist die Zwischenstellung in AutoGen Studio, wo bestimmte MCP-WebSocket-Pfade in Pre-Releases […]
KI wird für Unternehmen teuer: Token-Abrechnung zwingt zum Umdenken
MÜNCHEN / DÜSSELDORF / BERLIN / LONDON (IT BOLTWISE) – Unternehmen erleben bei der KI-Nutzung eine Kostenexplosion: Microsofts Umstellung bei GitHub Copilot auf Token-basierte Abrechnung trifft auf steigende Rechnungen anderer Modellanbieter. In der Praxis werden Token zu einer steuerbaren Ressource, die wie Energie oder Kapital gemanagt werden muss. Wer die Ausgaben nicht durch Architektur, Logging […]
Claude Code: Anthropic macht aus Code-Sessions interaktive Web-„Artifacts“ für Teams
LONDON / LONDON (IT BOLTWISE) – Anthropic erweitert Claude Code um „Artifacts“, mit denen Ergebnisse aus Code-Sessions in live-fähige Webseiten überführt werden. Die Inhalte werden über private URLs gehostet und lassen sich automatisch aktualisieren, sobald sich Code oder Daten ändern. Damit rückt KI-gestütztes Engineering stärker in Richtung integrierter Product- und Release-Workflows – zugleich wächst der […]
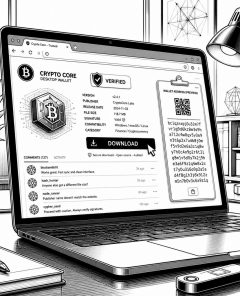
Crypto Clipper: Kampagne mit Fake-Reviews, KI-Narratoren und VirusTotal-Manipulation
LONDON (IT BOLTWISE) – Eine neue Kampagne nutzt bezahlte oder gepushte Posts, gefälschte fünf Sterne-Rezensionen und KI-generierte Video-Kommentare, um einen „Crypto Clipper“-Schadcode als harmlos erscheinen zu lassen. Im Zentrum steht eine WordPress-Phishing-Page sowie koordinierte Fake-Accounts auf Plattformen wie GitHub, SourceForge und YouTube. Besonders kritisch: Der Angreifer versucht über Ghost Networks, Ergebnisse in Reputation-getriebenen Prüfsystemen wie […]
IBM watsonx Code Assistant: KI schreibt Enterprise-Code schneller – und sicherheitsrelevant
ARMONK / LONDON (IT BOLTWISE) – IBM erweitert mit dem watsonx Code Assistant die KI-gestützte Softwareentwicklung für Unternehmen und integriert Code-Vorschläge direkt in gängige Toolchains. Der Assistent zielt besonders auf Enterprise-Stacks wie Java, Automatisierung mit Ansible und Modernisierung von Cobol-Altlasten. Für IT-Teams verspricht das weniger Boilerplate und schnellere Patterns – zugleich bleibt das Thema Review, […]
Fake-Reviews, KI-Narratoren und VirusTotal-Manipulation: Kampagne kapert Krypto-Clipboard
BERLIN / LONDON (IT BOLTWISE) – Eine aktuelle Kampagne nutzt bezahlte Aktionen in vertrauenswürdigen News-Umfeldern, gefälschte Nutzerbewertungen und KI-narrator-ähnliche Tutorial-Videos, um Malware in eine vermeintlich sichere „Download“-Welt einzubetten. Im Zentrum steht eine Clipboard-Hijacking-Software, die Krypto-Wallet-Adressen in der Zwischenablage austauscht und damit Transaktionen umleitet. Auffällig ist dabei die gezielte „Reputation Poisoning“-Strategie über Ghost Networks, unter anderem […]
Microsoft erkauft KI-Rechenleistung bei AWS – GitHub-Migration unter Druck
LONDON / LONDON (IT BOLTWISE) – Microsoft weicht bei der steigenden GitHub-Nachfrage vorübergehend auf AWS-Kapazität aus, weil Azure die Lastspitzen nicht abfedern kann. Die schnelle Verbreitung von GitHub Copilot führt zu massiven Wachstumskurven bei Commits und verstärkt die bekannten Infrastrukturgrenzen. Parallel sorgt die Börsendynamik durch SpaceX für zusätzlichen Aufmerksamkeitsdruck rund um Bewertungsfragen und Timing. Der […]
Microsoft offenbar mit zusätzlicher AWS-Kapazität für GitHub-AI: Azure-Migration unter Druck
REDMOND / LONDON (IT BOLTWISE) – Microsoft soll offenbar zusätzliche Rechenleistung für GitHub über AWS einkaufen, um Engpässe bei der KI-gestützten Softwareentwicklung abzufedern. Hintergrund sind Berichte, wonach das Wachstum von GitHub Copilot und „agentic development“ die Kapazitätsgrenzen der Plattform schneller erreicht als geplant. Für den Konzern wird damit Multi-Cloud strategisch wichtiger, obwohl Azure als Kernplattform […]
Microsoft stockt offenbar GitHub-Rechenleistung auch über AWS auf
LONDON (IT BOLTWISE) – Microsoft sucht offenbar zusätzliche Rechenkapazität, um den KI-getriebenen Run auf GitHub zu bedienen. Berichten zufolge sollen Engpässe, die durch agentic development und Code-Generation entstehen, zeitweise auch über AWS abgefedert werden. Hintergrund ist die Diskrepanz zwischen wachsender Nachfrage und der realen Geschwindigkeit, mit der Rechenzentren sowie spezialisierte Hardware bereitgestellt werden. Für Unternehmen […]
KI beschleunigt Cybercrime: Ransomware-Welle, Anthropic stoppt Tools und GitHub-Breach
LONDON (IT BOLTWISE) – KI macht Angriffe schneller und zielgerichteter: Laut Branchenmeldungen nutzen Täter generative Verfahren, um Schwachstellen zu finden und passende Malware zu erstellen. Gleichzeitig steigt die Ransomware-Rate deutlich, während Anthropic neue KI-Tools aus Sicherheitsgründen vorerst pausiert. Weitere Signale kommen von GitHub, wo ein kompromittierbares Entwickler-Setup interne Repositories traf, und vom US-Gesetzgebungsprozess rund um […]
NFCShare-Malware in Italien & Spanien: Android-Nutzer riskieren Kartendaten
ROM / LONDON (IT BOLTWISE) – Die neue Android-Malware „NFCShare“ missbraucht die NFC-Funktion, um Kartendaten und PINs auszulesen und damit kontaktlose Zahlungen nachzuahmen. Besonders betroffen sind laut aktuellen Berichten Kunden großer Banken in Italien und Spanien. Damit verschiebt sich das Risiko von klassischen Phishing-Links hin zu Angriffen, die direkt im Hintergrund auf dem Smartphone arbeiten. […]
UNK_DeadDrop: Nordkorea nutzt VS‑Code-Projekte als Malware-Startkette
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Kampagne UNK_DeadDrop, bei der Angreifer Entwickler-Workflows gezielt missbrauchen. Statt klassischer Downloads starten kompromittierte Projekte beim Öffnen im Editor über eine „runOn: folderOpen“-Logik automatisch Schadcode. Betroffen sind laut Berichten fast 100 Organisationen, mit Fokus auf U.S.-Ziele und Finanz- sowie Kryptosektoren. Der Ansatz deutet auf eine systematische Skalierung der […]
UNK_DeadDrop: Nordkoreanische Hacker missbrauchen VS-Code-Projekte als Malware-Chain
LONDON (IT BOLTWISE) – Nordkoreanische Akteure nutzen mit UNK_DeadDrop gezielt Entwickler-Workflows: Phishing führt zu GitHub-Repositories, die beim Öffnen in VS Code automatisch schädlichen Code starten. Die Kampagne zielt auf macOS, Linux und Windows und installiert dabei im Kern bösartige VSIX-Erweiterungen, die Anmeldedaten und Wallet-Informationen aus Browser-Extensions exfiltrieren. Experten ordnen das Vorgehen als weiteres Anzeichen für […]
 #Sophos
 #AmazonPrime
 #Bestseller

