




Microsoft-Patchday schließt 206 Lücken – darunter 39 kritisch und mehrere Zero-Click-Risiken
LONDON (IT BOLTWISE) – Microsoft schließt beim Patchday insgesamt 206 Schwachstellen, davon 39 als kritisch. Besonders heikel sind mehrere Angriffe, die ohne Dateiöffnung allein über die Vorschaufunktion in Outlook und Word funktionieren. Zusätzlich korrigiert der Konzern Kernel- und Netzwerk-Lücken sowie mehrere BitLocker-Umgehungen. Für Unternehmen bedeutet das: Patch-Reihenfolge, Rollenrechte und Entwickler-Workflows müssen jetzt kurzfristig härter abgesichert […]
KI-Experiment: Startup-Gründer versucht „GTA“-Vibe-Coding mit Claude
LONDON (IT BOLTWISE) – Ein Startup-Gründer versucht, mit Anthropic-„Claude Max 20x“ eine eigene „Grand Theft Auto“-Variante so schnell wie möglich zu bauen. Er veröffentlicht laufend Fortschritte und stellt den Code zur Weiterarbeit auf GitHub bereit. Das Ziel klingt nach Wettlauf gegen den Release von GTA 6: Vom groben Prototypen bis zu erkennbar menschlicher Spielfigur und […]
Microsoft 365: Abrechnungschaos mit Doppelzahlungen und gesperrten Kündigungen
LONDON / LONDON (IT BOLTWISE) – Mehrere tausend Nutzer melden innerhalb weniger Tage Abrechnungsfehler bei Microsoft 365, darunter Doppelzahlungen, nicht einsehbare Abbuchungen und Probleme bei der Kündigung. Der Beitrag ordnet die gemeldeten Fälle technisch ein – von E-Mail- und Kontoverknüpfungen bis zu Auswirkungen auf Abolaufzeiten und Admin-Prozesse. Zusätzlich beleuchtet er Sicherheitsaspekte, da zeitnah über Schadcode […]
FortiSandbox-Fix, GitHub bremst npm-Scripts und neue Breach-Fälle: CISO-News
LONDON (IT BOLTWISE) – Mehrere Sicherheitsmeldungen zeigen derzeit, wie schnell sich die Angriffsfläche verschiebt: Fortinet schließt eine kritische Command-Injection-Lücke in FortiSandbox, während GitHub bei npm Install Scripts den Standard strenger macht. Parallel sorgen neue Datenabflüsse an Universitäten, Rekordstrafen in Südkorea und Störungen in der Lieferkette für politischen und regulatorischen Druck. Für CISO-Teams heißt das vor […]
Microsoft Intelligent Terminal 0.1 bringt KI-Agenten in die Kommandozeile
REDMOND / LONDON (IT BOLTWISE) – Microsoft veröffentlicht mit Intelligent Terminal 0.1 einen experimentellen Ableger seines Windows-Umfelds, der KI-Agenten direkt in die Kommandozeile integriert. Über ein dediziertes Seitenfeld können Entwickler Copilot- und andere agentenfähige Workflows anstoßen, die auf dem Agent Client Protocol (ACP) basieren. Parallel dazu zeigt Microsoft mit Foundry Skills, wie sich Agenten-Verhaltensregeln über […]
OpenAI kauft Ona: Persistente KI-Agenten für Codex und bessere Developer-Workflows
SAN FRANCISCO / LONDON (IT BOLTWISE) – OpenAI erweitert Codex um persistenten Kontext: Nach der Übernahme von Ona können KI-Agenten Aufgaben über mehrere Sitzungen hinweg fortsetzen. Entwickler erhalten zudem flexiblere Rate-Limit-Reset-Optionen, während parallel neue Sicherheitsrisiken rund um kompromittierte GitHub-Repositories die Community sensibilisieren. Für Unternehmen bedeutet das eine Verschiebung von isolierten Einzelaktionen hin zu längerfristiger Prozessautomatisierung […]
KI-Gesetz beschlossen: Bundesnetzagentur übernimmt Aufsicht und Marktmonitoring
BERLIN / LONDON (IT BOLTWISE) – Mit dem beschlossenen KI-MIG wird die Bundesnetzagentur zur zentralen Aufsichts- und Beschwerdestelle für Künstliche Intelligenz. Gleichzeitig entstehen bei GitHub experimentelle KI-Werkzeuge für deutsches Recht, während ein Urteil des Landgerichts München die Haftung für KI-Zusammenfassungen verschärft. Für Unternehmen heißt das: Risikoklassen, Dokumentation und Datenzugriffe müssen schneller in belastbare Prozesse übersetzt […]
Claude Code: Anthropic startet autonomen KI-Agent für Softwareprojekte ab 100 US-Dollar
LONDON (IT BOLTWISE) – Anthropic bringt mit „Claude Code“ einen terminalbasierten KI-Agenten an den Start, der ganze Projekte weitgehend autonom bearbeitet. Das Produkt zielt auf spürbare Produktivitätsgewinne bei der Softwareentwicklung, indem es mehrere Dateien koordiniert, Tests ausführt und Entscheidungen aus dem Kontext ableitet. Gleichzeitig zeigen Umfragen ein strukturelles Sicherheits- und Governance-Problem: Viele Teams kämpfen noch […]
KI-Add-ons und SHEETCREEP: Wenn Google Sheets zur Angriffsfläche wird
BERLIN / LONDON (IT BOLTWISE) – Künstliche Intelligenz macht Tabellenkalkulationen zur Analyse-Zentrale – und verschiebt gleichzeitig die Angriffsfläche. Eine beobachtete Cyberkampagne namens SHEETCREEP nutzt die Google-Sheets-API, um über Tabellenspalten Befehle einzuschleusen und Systeme persistent zu halten. Parallel treiben neue KI-Add-ons und Integrationen den Funktionsumfang von Sheets, Excel und Smartsheet spürbar voran. Der Artikel verbindet die […]
Microsoft prüft Xbox-Abspaltung: Optionen für eine neue Gaming-Strategie
REDMOND / LONDON (IT BOLTWISE) – Microsoft untersucht laut Berichten mehrere Optionen für die Xbox-Sparte, darunter eine mögliche Abspaltung oder eine Neuausrichtung als eigenständige hundertprozentige Einheit. Parallel denkt das Unternehmen über Joint-Venture-Modelle und eine Neupriorisierung der Investitionen nach. Der Schritt könnte das Gaming-Geschäft für potenzielle Käufer attraktiver machen, falls sich ein Verkauf abzeichnet. Während noch […]
GitHub Copilot CLI bringt /security-review: KI prüft Code vor dem Commit
LONDON (IT BOLTWISE) – GitHub erweitert seine Copilot CLI um eine experimentelle Sicherheitsfunktion, die Codeänderungen noch vor dem Commit direkt im Terminal auf bekannte Schwachstellen prüft. Gleichzeitig vereinheitlicht das Unternehmen die Copilot-CLI-Einstellungen über einen neuen /settings-Befehl und passt Authentifizierung für agentische Workflows an. Parallel sinkt die Fehlalarmquote beim Secret-Scanning, während npm v12 in Aussicht stellt, […]
Agentjacking: Wenn KI-Coding-Agents über Sentry beliebigen Code ausführen
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor „Agentjacking“: Angreifer täuschen Sentry-Fehlermeldungen vor, sodass KI-Coding-Agents wie Cursor oder Claude Code daraus vertrauenswürdige „Resolution“-Schritte ableiten. Dadurch kann auf den Rechnern von Entwicklern beliebiger Code ausgeführt werden – ohne Phishing oder klassische Vor-Kompromittierung. Besonders kritisch ist, dass der Angriff auf dem Modellkontext-Protokoll (MCP) und implizitem Vertrauen […]
PowerToys 0.100: .NET 10, 28% kleinere Installation und neue Shortcut-Seitenleiste
REDMOND / LONDON (IT BOLTWISE) – Mit PowerToys 0.100 rückt Microsoft eine neue .NET-10-Basis in den Mittelpunkt: Die Installation schrumpft laut Release von 376 MB auf 272 MB, also um rund 28 Prozent. Gleichzeitig erhält das Shortcut-Handling eine deutlich dynamischere Seitenleiste, die sich an die aktuell aktive Anwendung anpasst. Dazu kommt ein Sicherheitsmechanismus, der vor […]
GitHub drosselt npm-Install-Skripte ab Version 12 per Default gegen Supply-Chain-Angriffe
SAN FRANCISCO / LONDON (IT BOLTWISE) – GitHub setzt mit npm Version 12 neue Sicherheitsregeln durch: Installationsskripte werden standardmäßig nicht mehr automatisch ausgeführt. Damit will der Anbieter die beliebte Angriffsfläche „npm install“ verkleinern, über die kompromittierte Pakete mit Lifecycle-Hooks Schadcode in Entwickler- und CI-Umgebungen einschleusen können. Zusätzlich werden Git- und Remote-URL-Quellen bei Abhängigkeiten nur noch […]
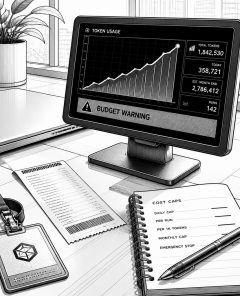
KI-Budgets werden gezählt: Von „All-you-can-eat“ zu Token-Kontingenten
LONDON (IT BOLTWISE) – Unternehmen stellen ihre KI-Nutzung in den Sommermonaten 2026 spürbar um: Nach der „All-you-can-eat“-Phase steigen die Preise für viele populäre Tools, weil Anbieter stärker nach Token abrechnen. Executives und Entwickler berichten von Budgetknappheit, neuen Preisgrenzen und einer Rückbesinnung auf konkrete Wertbeiträge statt auf pauschales Ausprobieren. Der Wandel verändert Workflows, verändert die Kostenmodelle […]
Microsoft stoppt GitHub-Wurm „Miasma“ nach 105 Sekunden
LONDON (IT BOLTWISE) – Microsoft und GitHub haben nach der Erkennung eines Wurms in nur 105 Sekunden 73 Microsoft-verwaltete Repositories abgeschaltet. Betroffen waren unter anderem Projekte rund um Azure sowie Referenzmaterial und Code-Samples, in die der Schadcode über manipulierte, kryptografisch verifizierte Pakete eingeschleust wurde. Laut Ermittlern zielte die Kampagne auf Entwickler ab, die moderne KI-Coding-Tools […]
Microsoft holt einige GitHub-Repos nach Prüfung zurück – andere bleiben wegen „Miasma“ offline
REDMOND / LONDON (IT BOLTWISE) – Microsoft bringt nach einer Sicherheitsuntersuchung einen Teil der betroffenen GitHub-Repositorys wieder online, hält jedoch andere vorerst offline. Hintergrund ist ein Supply-Chain-Vorfall, bei dem offenbar mehrere Open-Source-Projekte genutzt wurden, um einen Info-Stealer in fremden Code einzuschleusen. Die Angreifer setzen dabei auf Mechanismen, die erst beim Import oder beim Öffnen in […]
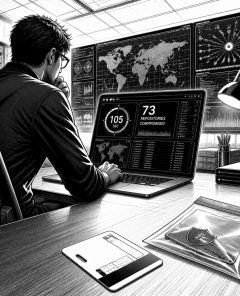
Miasma-Wurm kompromittiert 73 GitHub-Repos in 105 Sekunden
LONDON (IT BOLTWISE) – Ein selbstvermehrender Wurm namens Miasma hat in nur 105 Sekunden 73 Microsoft-relevante GitHub-Repositories stillgelegt und dabei gezielt Zugangstoken von Cloud- und KI-Entwicklern abgegriffen. Auslöser war laut Sicherheitsanalysen ein kompromittiertes Contributor-Konto, das einen schadhaften Commit in ein Azure-Framework einschleuste. Besonders brisant: Der Wurm zielt auf Token- und Geheimnisdaten über mehrere Cloud-Provider und […]
„context-mode“ senkt KI-Programmierkosten um bis zu 98% durch bessere Kontextsteuerung
LONDON (IT BOLTWISE) – Ein Open-Source-Projekt namens „context-mode“ will das teuerste Problem beim KI-Programmieren entschärfen: Kontextverlust und Tokenverschwendung in langen Arbeitsläufen. Laut den Entwicklern reduziert der MCP-Plugin-Ansatz die Programmierkosten in bestimmten Szenarien um bis zu 98% und verlängert die effektive Bearbeitungszeit großer Modelle von 30 Minuten auf bis zu 3 Stunden. Gleichzeitig soll eine „State-Memory“-Schicht […]
Hades-Angriff auf PyPI: Bun-Credential-Stealer via *-setup.pth
LONDON (IT BOLTWISE) – Neue PyPI-Wellen unter dem Namen „Hades“ schleusen 37 bösartige Wheel-Artefakte in 19 Pakete ein und starten beim Python-Interpreter automatisch einen Bun-basierten Credential-Stealer. Der Angriff zielt nicht nur auf lokale Secrets, sondern auch auf CI/CD-Token, GitHub-Abläufe und die Nutzung von exfiltrationsnahen Propagationspfaden. Besonders kritisch: Ein „*-setup.pth“-Mechanismus erzeugt eine Ausführungskante nach der Installation, […]
KI-Agenten schreiben Code: 45% unsicher, 5.000 Apps betroffen – was Unternehmen tun müssen
LONDON (IT BOLTWISE) – Mehrere Tech-Konzerne pushen KI-gestützte Entwicklungsagenten: GitHub orchestriert Multi-Agenten-Workflows, Anthropic steigert die KI-Codierungsquote und Google erweitert NotebookLM für die direkte Codeausführung. Gleichzeitig zeigen Studien ein ernstes Sicherheits- und Qualitätsproblem: 45 Prozent des KI-generierten Codes enthalten Schwachstellen, tausende Anwendungen gelten als nicht ausreichend abgesichert. Der Beitrag ordnet Technik, Marktbewegungen und regulatorische Pflichten ein, […]
Claude Code: KI-agenten schreiben 80% des Codes und erhöhen Produktivität um 70%
SAN FRANCISCO / LONDON (IT BOLTWISE) – Anthropic hat Claude Code mit einem Update weiter ausgebaut: Das System soll inzwischen rund 80% des firmeneigenen Codes beisteuern und die Produktivität pro Entwickler um fast 70% steigern. Neu ist vor allem der Parallelbetrieb mehrerer KI-Agenten, der komplexe Codebasen effizienter bearbeiten kann. Gleichzeitig rücken neue Angriffsflächen in den […]
Microsoft stoppt GitHub-Projekte: Passwort-Malware in KI-Tools entdeckt
REDMOND / LONDON (IT BOLTWISE) – Microsoft sperrt den Zugriff auf Dutzende Open-Source-Projekte auf GitHub, nachdem angeblich manipulierte Commits Passwort-stehlende Schadsoftware in den Quellcode eingeschleust haben. Besonders betroffen sind Repositories rund um Azure und Tools, die Entwickler für KI-Prozesse nutzen. Sicherheitsforscher berichten, dass die Malware bei der Ausführung in KI-Entwicklungsumgebungen an gespeicherte Zugangsdaten gelangen kann. […]
Autonomer KI-Wurm „Miasma“: Wenn Malware in Echtzeit selbst wächst
TORONTO / LONDON (IT BOLTWISE) – Forscher zeigen mit einem KI-gesteuerten Computerwurm, wie sich Angriffe an neue Umgebungen anpassen und Schwachstellen in Echtzeit ausnutzen lassen. Die Ergebnisse treffen zeitlich auf konkrete Hinweise zu „Miasma“, einem hochwirksamen Paket- und Software-Lieferkettenangriff. Für Unternehmen bedeutet das: Signaturbasierte Abwehr reicht nicht mehr, und das Patchen muss schneller, strukturierter und […]
 #Sophos
 #AmazonPrime
 #Bestseller

