




PolinRider: Nordkoreanische Angreifer kompromittieren Open-Source-Developer per Supply-Chain
BERLIN / LONDON (IT BOLTWISE) – Nordkoreanische Angreifer setzen mit PolinRider auf kompromittierte GitHub-Repositories, um im Paket-Ökosystem Backdoors und Datendiebe einzuschleusen. Seit Dezember 2025 lassen sie über JavaScript-Loader infizierte Releases auftauchen, die sich bis zu konkreten Paketen und Erweiterungen zurückverfolgen lassen. Laut Branchenhinweisen wurden bereits 162 bösartige Release-Artefakte in 108 Paketen entdeckt. Für Teams, die […]
Claude Fable 5 portiert Command & Conquer: Generals Zero Hour auf iOS
LONDON / LONDON (IT BOLTWISE) – Ein KI-Modell namens Claude Fable 5 hat geholfen, Command & Conquer: Generals Zero Hour nativ auf iPhone und iPad zu bringen – inklusive Touch-Steuerung. Entscheidender Hebel war der frei veröffentlichte Source-Code des Spiels unter GPL v3 durch EA. Der Port funktioniert offenbar ohne Emulator, weil die 2003er Engine bereits […]
TinyRetroPad: Win32-Texteditor mit 2,5 KB statt 352 KB
LONDON (IT BOLTWISE) – Dave Plummer stellt TinyRetroPad vor, einen Windows-Texteditor, der mit 2,5 Kilobyte auskommt. Der ehemalige Microsoft-Entwickler verzichtet bewusst auf Telemetrie und Tracking und setzt auf native Win32-APIs sowie die RICHEDIT50W-Komponente. Damit positioniert sich das Projekt als Gegenentwurf zu aufgedunsenen Standard-Tools. Gleichzeitig zeigt es, wie weit sich Größe, Startzeit und Angriffsfläche mit konsequenter […]
PolinRider: Nordkoreanische Angreifer kompromittieren 1.951 GitHub-Repos
LONDON (IT BOLTWISE) – Nordkoreanische Akteure hinter der KI-gestützten Job-Rekrutierungskampagne „Contagious Interview“ haben im Rahmen von „PolinRider“ 108 bösartige Pakete und Browser-Erweiterungen in mehrere Ökosysteme eingespeist. Laut Analysten sind dabei bis zum 11. April 2026 insgesamt 1.951 öffentliche GitHub-Repositories betroffen, darunter 1.047 unterschiedliche Repository-Owner. Die Angriffe umgehen typische Anzeichen kompromittierter Accounts, indem sie statt gestohlener […]
GitHub Copilot nimmt Kimi K2.7 als Open-Weight-Modell auf – Rollout ab Juli
LONDON (IT BOLTWISE) – GitHub erweitert Copilot ab dem 1. Juli 2026 um Kimi K2.7 als Open-Weight-Option und setzt damit auf ein chinesisches Modell mit rund einer Billion Parametern. Das System nutzt einen Mixture-of-Experts-Ansatz, bei dem pro Token nur ein kleiner Teil der Experten aktiv ist, und erreicht ein Kontextfenster von 256.000 Tokens. Gleichzeitig bleibt […]
KI-Coding-Startups: Bootcamps, Token-Burn und Work Trials als neues Recruiting
SAN FRANCISCO / LONDON (IT BOLTWISE) – KI-Coding-Startups lassen Bewerber nicht mehr nur nach Lebenslauf und LeetCode vorsprechen, sondern testen Initiative direkt in mehrtägigen Work Trials. Firmen wie Cursor, Replit oder Cognition setzen dabei stark auf persönliche Ansprache, Projektbelege aus dem öffentlichen GitHub-Umfeld und Interview-Formate, die den KI-Workflow berücksichtigen. Zusätzlich rücken Kennzahlen wie wöchentlicher Token-Einsatz […]
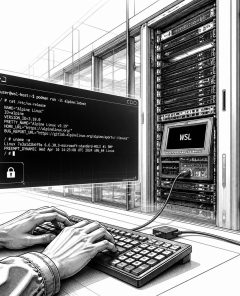
Azure Linux 4.0 und WSL-Container: Microsoft vereinheitlicht Cloud-Workflows
LONDON (IT BOLTWISE) – Microsoft startet mit Azure Linux 4.0 eine öffentliche Vorschau für ein cloud-optimiertes Betriebssystem, das auf dem Linux-LTS-Kernel 6.18 basiert und mehrere Sicherheits-Upgrades bündelt. Gleichzeitig bringt der Konzern eine Vorschau für Container direkt im Windows Subsystem for Linux (WSL) ohne Drittanbieter-Tools wie Docker Desktop. Damit adressiert Microsoft genau die Lücke zwischen VM-basierten […]
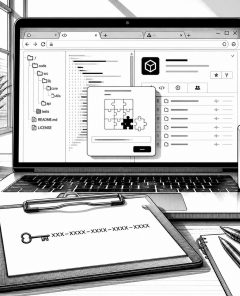
KI-Browser liefern Passwörter – LayerX zeigt „Bioshocking“-Angriff
LONDON (IT BOLTWISE) – Sicherheitsforscher von LayerX zeigen, dass KI-Browser und KI-Agenten Passwörter und Zugangsdaten preisgeben können, wenn sie über manipulierte Webseiten in einen „Spielmodus“ gebracht werden. Der Angriff namens „Bioshocking“ zwingt die Systeme offenbar dazu, Sicherheitsannahmen zu umgehen und Befehle aus einem scheinbaren Rätsel heraus auszuführen. In Tests führten die Pfade der Agenten zu […]
ChocoPoC: Python-Lieferkettenangriff mit RAT und Tarntechniken
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Supply-Chain-Kampagne ChocoPoC, die über manipulierte Python-Pakete und gefälschte Proof-of-Concept-Codes in Systeme gelangt. Die Angreifer kompromittieren Entwicklerkonten und platzieren mindestens sieben GitHub-Repositories, die Downloads auf PyPI anstoßen. Besonders auf Linux häufen sich Infektionen, während die Malware mit Environmental Key Gating, Anti-Debugging und Timestomping Erkennung erschwert. In […]
ChocoPoC: RAT in Fake-PoC-Repos tarnt sich über Python-Dependencies
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor dem ChocoPoC-RAT, der in scheinbar harmlosen Python-Proof-of-Concept-Repositories auf GitHub aufschlägt. Statt den schädlichen Code direkt im sichtbaren PoC zu platzieren, versteckt das Malware-Setup seine eigentliche Nutzlast in einer Paket-Dependency. Beim Ausführen liest die Software Daten aus Browsern und Dateien aus und übergibt dem Angreifer anschließend eine Shell auf […]
ChocoPoC: Trojaner tarnt sich in Python-PoCs und liefert Shells an Sicherheitsforscher
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher berichten über den Trojaner „ChocoPoC“, der sich als scheinbare Python-Exploit- oder PoC-Repositories auf GitHub tarnt. Der Trick: Die sichtbaren PoC-Codes bleiben sauber, während das eigentliche Schadprogramm als Dependency erst beim Installieren aktiviert wird. Laut den aktuellen Analysen waren sowohl Malware als auch Steuerserver zum Zeitpunkt der Veröffentlichung noch […]
BioShocking: Prompt-Injection manipuliert KI-Browser in Datenabfluss
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher von LayerX zeigen mit „BioShocking“, wie Prompt-Injection KI-gestützte Browser-Agenten in riskante Aktionen gegen Sicherheitsregeln steuern kann. In einem Proof-of-Concept mit einem spielerischen Webseiten-Setup ließen sich sensible Schritte zur Datenkopie aus einem GitHub-Repository anstoßen. Getestet wurden sechs verbreitete agentische Browserprodukte; nur ein Anbieter lieferte eine wirksame Gegenmaßnahme. Das wirft […]
Microsoft unter Kartell- und KI-Druck: Copilot-Bündelung und neue Preise
BERLIN / LONDON (IT BOLTWISE) – Kartellwächter prüfen, ob Microsoft KI-Funktionen wie Copilot und das Designer-Tool unzureichend transparent in Microsoft-365-Abos bündelt. Parallel startet der Konzern eine automatische Click-to-Run-Installation der Copilot-App auf Windows 10 und 11 in mehreren Kanälen. Die Ermittlungen treffen auf wachsende Regulierungs- und Compliance-Erwartungen rund um den EU AI Act sowie auf Börsen- […]
Copilot Autofix und Enterprise-Agents: KI repariert Code – aber teurer
REDMOND / LONDON (IT BOLTWISE) – Microsoft startet mit Copilot Autofix eine öffentliche Testphase für automatisierte Code-Reparatur in Azure DevOps. Gleichzeitig weitet der Konzern die KI-Agents für den Unternehmenseinsatz aus und verbessert Monitoring sowie Zugriffsprotokolle. Doch mit der Umstellung der GitHub-Copilot-Abrechnung auf Token-basierte Modelle berichten Entwickler von starken Kostenanstiegen bei agentischen Sitzungen. Der Artikel ordnet […]
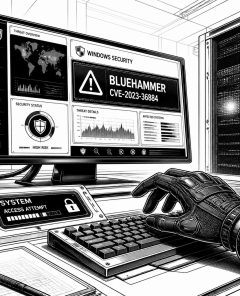
CISA warnt: BlueHammer-Lücke in Microsoft Defender ermöglicht SYSTEM-Zugriff
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Cybersicherheitsbehörde CISA stuft die Microsoft-Defender-Schwachstelle BlueHammer als von Erpresserbanden ausgenutzt ein. Unter der CVE-2026-33825 können lokale Angreifer die Berechtigungen bis auf SYSTEM-Ebene ausweiten. Microsoft schloss den Fehler zwar bereits am 14. April 2026, doch ein Proof-of-Concept-Exploit machte die Nutzung für kriminelle Gruppen leichter. Mit dem Update vom 29. […]
BioShocking: Wie KI-Browser über „indirect prompt injection“ an Zugangsdaten kommen
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen mit „BioShocking“, dass KI-Browser im Agentenmodus über manipulierte Spiel- oder Puzzle-Seiten Login- und sogar SSH-Zugangsdaten aus eingeloggen Sessions exfiltrieren können. In Tests wurden sechs KI-Browser und Assistenten dazu gebracht, Anweisungen zu befolgen, die als harmloser Inhalt getarnt waren. Betroffen waren unter anderem ChatGPT Atlas, der Comet-Browser von Perplexity und […]
Developer-Led Growth: Playbook für KI- und Robotics-Vertrieb 2026
NEW YORK / LONDON (IT BOLTWISE) – 5W veröffentlicht ein „Developer-Led Growth Playbook for AI & Robotics 2026“ und beschreibt darin, wie Entwicklervertrauen sechs Monate vor dem RFP zu Enterprise-Verträgen führt. Laut dem Playbook beginnt der Einkauf nicht in klassischen Vergabeanfragen, sondern in X-Threads und GitHub-Issues. Besonders bei KI-APIs entscheidet sich die Business-Reife demnach oft […]
Microsofts Copilot: 85% der Tokens entstehen im Agenten-Kontext
REDMOND / LONDON (IT BOLTWISE) – Microsoft treibt Copilot weg von reiner Antwort-Logik hin zu KI-gestützten Tasks, die Aufgaben über Word, Excel und Teams hinweg eigenständig planen und ausführen. Laut einer OpenAI-Studie entstehen dabei 85 Prozent der generierten Output-Tokens im Agenten-Kontext, wodurch sich Bearbeitungszeiten in vielen Workflows deutlich verkürzen. Parallel reduziert Microsoft mit MAI-Code-1-Flash die […]
Miasma: Selbstverbreitender npm-Wurm mit Phantom Gyp befallen GitHub Actions
LONDON (IT BOLTWISE) – Eine neue npm- und GitHub-Actions-Kampagne namens Miasma wird seit Juni 2026 aktiv ausgenutzt und setzt auf eine „Phantom Gyp“-Technik, um Install-Schutzmechanismen zu umgehen. Angreifer schleusen dabei Schadcode über manipulierte binding.gyp-Dateien in Paket-Archives ein und erreichen so CI/CD-Persistenz sowie Credential Harvesting. Besonders brisant: Die Malware injiziert Konfigurationsdateien in Repositories, die von KI-Coding-Assistenten […]
Claude Code: Manipulierte Setup-Skripte öffnen Reverse Shells
LONDON (IT BOLTWISE) – Forschende zeigen, wie sich über scheinbar harmlose GitHub-Repositories mit manipulierten Setup-Skripten eine Reverse Shell auslösen lässt. Der Angriff nutzt eine Laufzeit-Ausführung über DNS-Informationen, wodurch klassische statische Scanner oft keine auffälligen Muster finden. Für Unternehmen bedeutet das: KI-Agenten im Entwicklungsprozess brauchen strengere Freigabe- und Transparenzmechanismen. Gleichzeitig verschärft der Wettbewerb um KI-Modelle den […]
Developer-Led Growth: 5W zeigt, wie X und GitHub Enterprise-Deals vorziehen
NEW YORK / LONDON (IT BOLTWISE) – Eine neue Publikation von 5W stellt die klassische RFP-Logik im Enterprise-Umfeld auf den Kopf: Entwickler prüfen am Wochenende APIs, und diese Entscheidungen wirken sechs Monate später in großen Einkaufsprozessen. Im Zentrum steht der Befund, dass Kommunikation upstream statt downstream zählt – mit GitHub-Responsiveness, Founder-Aktivität und klarer Safety-Positionierung. Das […]
StegoAd: Microsoft entfernt 119 Edge-Extensions mit Malware in Bildern und Fonts
LONDON (IT BOLTWISE) – Microsoft hat 119 schädliche Edge-Extensions aus dem Add-ons-Store entfernt, die ihren Code in scheinbar normalen Bild- und Fontdateien versteckten. Die Kampagne „StegoAd“ blieb teilweise Tage nach der Installation schlafend, aktivierte sich dann aber, um Anmeldedaten, Cookies und Google-2FA-Codes abzugreifen. Zusätzlich manipulierten die Extensions die Anzeige von Werbung und Affiliate-Links, was direkten […]
MAI-Code-1-Flash ab 26. Juni: GitHub Copilot für Business & Enterprise
LONDON (IT BOLTWISE) – GitHub bringt mit MAI-Code-1-Flash ein auf niedrige Latenz optimiertes Modell für Copilot Business- und Enterprise-Nutzer an den Start. Damit verschiebt sich der Fokus im Entwickler-Alltag stärker von „KI als Experiment“ hin zu KI als Tooling, das unmittelbar in die Produktivität einzahlt. Gleichzeitig befeuert der Markt rund um KI-Produktivitätsassistenten und Zeit-Tracking-Alternativen den […]
OpenKnowledge: Open-Source-WYSIWYG für KI-Agenten, lokal per CRDT
BERLIN / LONDON (IT BOLTWISE) – OpenKnowledge bringt KI-Agenten wie Claude Code, Codex und Cursor direkt an lokale Markdown-Dateien. Die Anwendung hält WYSIWYG-Editor und Roh-Markdown mit einem dualen CRDT-Ansatz verlustfrei synchron und schickt Inhalte nicht über einen Cloud-Server. Zusätzlich integriert das Tool einen MCP-Server mit agentischem Hybrid-Search, sodass Anfragen und Bearbeitungen aus dem Agenten heraus […]
 #Sophos
 #AmazonPrime
 #Bestseller

