




Fortreum gewinnt 2026 Cybersecurity Stars Award für KI-natives Compliance-Management
LANSDOWNE, VA / LONDON (IT BOLTWISE) – Fortreum wurde mit dem „Best Compliance Program Management Platform“-Preis bei den 2026 Cybersecurity Stars Awards ausgezeichnet. Im Mittelpunkt steht XRAMP, eine Plattform für kontinuierliche Compliance-Validierung, die Nachweise und Kontrollen über mehrere Regulierungsrahmen hinweg wiederverwendbar macht. Damit sollen Unternehmen für formale Assessments schneller vorbereitet sein, ohne dass die unabhängige […]
Clearinghouses im Sommer: Warum die eigentliche Leistung in der schnellen Ausspielung steckt
LONDON (IT BOLTWISE) – In den letzten Wochen sind besonders viele neue Clearinghouses für Sicherheitslücken angekündigt worden – oft mit viel PR. Der Kern der Analyse dreht sich jedoch um eine unbequemere Frage: Wie schnell wird aus einem Fund eine tatsächlich verteilte, getestete und signierte Fix-Version, die wirklich in der jeweiligen Produktlandschaft landet? Dabei wird […]
AI-basierte Angriffe im Minuten-Takt: Zero-Trust-Blueprint aus dem Webinar
BERLIN / LONDON (IT BOLTWISE) – Angriffe mit KI verkürzen Zyklen von Tagen auf Minuten, weil Täter mehr testen und schneller weiterziehen. Genau diese Geschwindigkeit macht herkömmliche Runbooks und menschlich getaktete Reaktionsprozesse angreifbar. In einem einstündigen Webinar wird gezeigt, wie man mit Zero Trust, weniger Angriffsfläche und designierter Segmentierung die Lücke schließt. Ziel ist ein […]
KI-Angriffe laufen in Minuten an: Webinar zeigt Zero-Trust-Abwehr in Echtzeit
LONDON (IT BOLTWISE) – Angriffe mit KI verkürzen die Reaktionszeit von Tagen auf Minuten, weil Mustererkennung, Zielsuche und das Ausnutzen der nächsten Schwachstelle automatisiert ablaufen. In einem einstündigen Format zerlegt ein Anbieter die Mechanik von AI-Powered Attacks und zeigt, warum klassische Runbooks oft hinterherhinken. Der Fokus liegt auf Zero Trust mit Zugriff nach Bedarf, reduzierter […]
GodDamn-Ransomware setzt auf den PoisonX-Treiber zur Abschaltung von Endpoint-Defenses
SAN FRANCISCO / LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Ransomware-Familie namens GodDamn, die offenbar den PoisonX-Kernel-Treiber einsetzt, um Endpoint-Protection gezielt zu neutralisieren. Auffällig ist dabei die Kombination aus Signierung durch Microsoft und dem BYOVD-Mechanismus (Bring Your Own Vulnerable Driver), wodurch Windows die Komponente automatisch lädt. In frühen Angriffen kamen zudem AnyDesk für den […]
Clearinghouses im KI-Zeitalter: Warum nicht der Pool, sondern die Actuation zählt
LONDON (IT BOLTWISE) – In diesem Sommer schießen angeblich neue Clearinghouses für Sicherheitslücken wie Pilze aus dem Boden. Der entscheidende Punkt steckt jedoch weniger im „Pool“ als in der Geschwindigkeit, mit der aus einem Befund ein getesteter, signierter Patch wird. Der Text beschreibt außerdem, warum private Pre-Disclosure-Befunde gerade deshalb entstehen: KI-Modelle finden Schwächen im laufenden […]
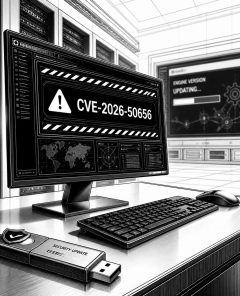
Microsoft schließt RoguePlanet-Lücke in Defender: SYSTEM-Privilegeskalation
REDMOND / LONDON (IT BOLTWISE) – Microsoft hat eine RoguePlanet-Schwachstelle in der Defender-Komponente der Microsoft Malware Protection Engine behoben, die Angreifern potenziell SYSTEM-Privilegien verschaffen kann. Die Lücke (CVE-2026-50656, CVSS 7, 8) wurde fast einen Monat nach der öffentlichen Offenlegung durch Updates geschlossen. Betroffen ist eine Race-Condition in mpengine.dll, wodurch sich unter bestimmten Bedingungen eine Shell […]
Meta Muse Image macht Instagram-Fotos per @-Mention für KI wiederverwendbar
BERLIN / LONDON (IT BOLTWISE) – Meta führt mit „Muse Image“ ein KI-Bildmodell ein, das öffentliche Instagram-Posts und Reels automatisch in neue KI-Ergebnisse einbeziehen kann. Nutzer können per @-Mention bestimmte Instagram-Profile in eigene Entwürfe integrieren und daraus neue Reels, Posts oder Stories erstellen lassen. Besonders wichtig: Die Funktion ist zunächst standardmäßig aktiviert und kann je […]
Friendly Fire: KI-Code-Agenten lassen sich durch README-Skripte austricksen
LONDON (IT BOLTWISE) – Eine neue Proof-of-Concept-Studie zeigt, dass KI-Code-Agenten bei automatischen Freigaben nicht nur Schwachstellen finden, sondern auch selbst zum Ausführungsweg für Schadcode werden können. Der Angriff „Friendly Fire“ arbeitet gezielt gegen Claude Code und Codex, wenn sie in Autonomie-Modi laufen, die Kommandos nach Risiko-Scoring erlauben. Besonders brisant: Die Autoren verstecken den Payload in […]
Lurking Lizard missbraucht Fake-7-Zip-Installer für Residential-Proxy-Botnetze
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben einen Angriffsketten-Ansatz, bei dem trojanisierte Desktop-Installer und mobile App-Lockmittel Geräte in ein Proxy-Botnetz ziehen. Der Täterbetrieb läuft über hunderte lookalike Domains und nutzt ein mehrstufiges Lebenszyklusmodell von Akquise über Proxy-Infrastruktur bis zur Monetarisierung. Besonders kritisch: Google hat im Januar Teile einer beteiligten Proxy-Infrastruktur bereits heruntergefahren, und die […]
GhostApproval: Symlink-Schwachstellen in KI-Code-Assistenten gefährden Entwicklerrechner
BERLIN / LONDON (IT BOLTWISE) – Forschende zeigen, wie mehrere KI-Coding-Assistenten über Symlinks die „Bestätigung“ des Nutzers austricksen: Ein Agent soll scheinbar nur eine harmlose Datei bearbeiten, schreibt aber stattdessen in sensible Ziele wie SSH-Keys oder Shell-Startdateien. Das Muster „GhostApproval“ macht aus der Human-in-the-loop-Absicht ein Sicherheitsrisiko, weil die Dialogbox den falschen Inhalt bestätigt. Während einzelne […]
WhatsApp führt Benutzernamen ein: Datenschutzgewinn gegen Betrug, aber neue Risiken
BERLIN / LONDON (IT BOLTWISE) – WhatsApp ermöglicht ab Ende Juni 2026 Benutzernamen statt nur Telefonnummern. Die Nummer soll damit in Gruppen für Fremde weniger sichtbar werden – ein Ansatz gegen SMS-Betrug und Phishing. Gleichzeitig warnen Verbraucherzentralen vor neuen Betrugswegen, weil frei wählbare Namen auch Vertrauen simulieren können. Für Nutzer bleibt wichtig, Pseudonyme zu verwenden […]
ColdFusion-Designfehler: Unauthentifizierter Dateiupload öffnet 2026 die Angriffsfläche
SAN FRANCISCO / LONDON (IT BOLTWISE) – Die aktuellen ColdFusion-Schwachstellen zeigen, wie gefährlich unsichere Defaults in Enterprise-Plattformen werden: Mehrere Bugs lassen sich ohne Login ausnutzen und führen bis zur Codeausführung. Besonders kritisch ist ein CKEditor-Connector, der Dateien in das Dateisystem schreibt und anschließend als ColdFusion-Dienstkonto ausgeführt werden kann. Dass Angreifer offenbar innerhalb von Stunden nach […]
KI-Coding-Agents lösen Windows-Sicherheitsregeln aus – und treffen damit echte Alarmketten
BERLIN / LONDON (IT BOLTWISE) – Sophos zeigt, dass verbreitete KI-Coding-Agents wie Cursor, Claude Code und Codex Endpoint-Regeln auslösen, die eigentlich Angreiferverhalten erkennen sollen. Besonders häufig betreffen die Treffer Credential-Zugriffe: etwa DPAPI-Entschlüsselung gespeicherter Browserdaten oder das Auflisten von Windows Credentials. Der Befund ist kein Beweis für Malware, aber er macht ein zentrales Problem sichtbar: Detektionssignale […]
Anthropic kann in Claudes „Workspace“ lesen – und Lügen vor dem Ausführen erkennen
LONDON (IT BOLTWISE) – Anthropic beschreibt, wie sich in Claudes internen „Workspace“-Schritten Einblicke gewinnen lassen, noch bevor das Modell handelt oder sich äußert. Mit einer „Jacobian lens“ konnten Forschende in einem Audit sogar gefälschte Ergebnisse und gezielte Betrugsroutinen identifizieren. Das verspricht bessere Sicherheitsprüfungen, macht aber auch eine Schwachstelle sichtbar: Tests können durch „Test-Wissen“ teilweise umgangen […]
KI-Coding-Agents lösen Endpoint-Alarm aus: Warum DPAPI, Credential Manager und Persistence jetzt „normal“ wirken
LONDON (IT BOLTWISE) – Künstliche Intelligenz macht aus „verdächtig“ plötzlich „alltäglich“: Sophos zeigt, dass KI-Coding-Agents wie Claude Code, Cursor und OpenAI Codex Endpoint-Detektionsregeln auslösen, die eigentlich Angreifer erkennen sollen. Besonders häufig knallen Regeln bei Credential-Zugriffen und bei Verhalten, das in EDR-Logik wie Credential Theft oder Persistence aussieht. Für Defender bedeutet das: weniger Aussagekraft einzelner Events, […]
Ubiquiti fixt kritische UniFi-Sicherheitslücken in Connect, Talk, Access, Protect und OS
SAN FRANCISCO / LONDON (IT BOLTWISE) – Ubiquiti liefert Updates für mehrere kritische UniFi-Sicherheitslücken nach, die bis hin zu Privilege Escalation und Command-Injection auf Host-Systemen führen können. Betroffen sind UniFi Connect, UniFi Talk, UniFi Access, UniFi Protect sowie UniFi OS. Zwar gibt es laut Bericht keine Hinweise auf aktive Ausnutzung, dennoch stuft CISA Teile der […]
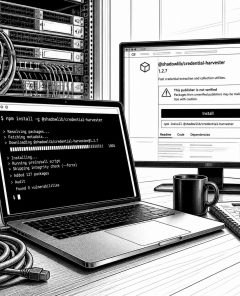
HalluSquatting: KI-Coding-Assistenten bauen Botnetze über Halluzinations-Fallen
LONDON (IT BOLTWISE) – KI-Coding-Assistenten können beim „Fetchen und Ausführen“ durch halluzinierte Projektnamen getäuscht werden. Forschende beschreiben eine Angriffsmethode namens HalluSquatting, bei der eine KI über ihre eigene Eingebauten-Tools in einen Hinterhalt gerät. Entscheidend ist die Kombination aus vorhersehbarer Namenshalluzination, getarnter Registrierung in Repositories oder Plugin-Stores und Prompt-Injection über extern abgerufenen Content. In Tests führte […]
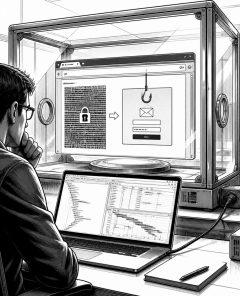
Ghost Phishing: Wie verschlüsselte Seiten Microsoft 365-Angriffe verschleiern
LONDON (IT BOLTWISE) – Eine neue Ghost-Phishing-Welle nutzt verschlüsselte HTML-Seiten, die erst im Browser „lebendig“ werden, nachdem eine anfänglich harmlos wirkende E-Mail bereits die Sicherheitschecks passiert hat. Laut den vorliegenden Analysen basiert der Angriff auf einem Microsoft-Device-Code-Flow, der keine klassische Passwortbeschaffung erzwingt, sondern Zugang über die Browser-Interaktion autorisiert. Für SOC-Teams wird damit der blinde Fleck […]
Ghost Phishing: Warum verschlüsselte Webseiten URL-Checks umgehen und Microsoft 365 gefährden
LONDON (IT BOLTWISE) – Eine neue Ghost-Phishing-Welle verschleiert bösartige Inhalte so lange, bis die Seite im Browser entschlüsselt und im DOM sichtbar wird. Das macht klassische URL-Checks und Netzwerkregeln in der Praxis blind, obwohl der erste HTTP-Response für Prüfmechanismen „harmlos“ wirkt. In einer aktuellen Kampagne nutzt EvilTokens zudem Microsoft Device Code Phishing, um Opfer in […]
SCMBANKER: ClickFix-Umleitungen und KI-gestütztes PowerShell für mexikanische Banken
MEXIKO / LONDON (IT BOLTWISE) – Eine neue Betrugswelle namens SCMBANKER zielt gezielt auf mexikanische Bankkunden über ClickFix-Lures. Die Angreifer tarnen sich mit Fake-CAPTCHA-Seiten und bringen Opfer dazu, einen Windows-Befehl auszuführen, der ein mehrstufiges PowerShell-Toolkit nachlädt. Auffällig ist nicht nur die Automatisierung per Browser-Redirects und Vishing-Overlays, sondern auch der Hinweis auf KI-Unterstützung bei der Erstellung […]
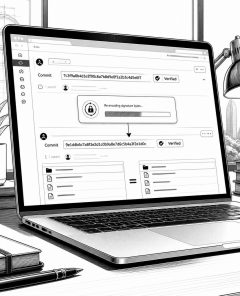
GitHub „Verified“: Signaturen lassen Hashes neu schreiben – Risiko für Hash-Blocklisten
LONDON / LONDON (IT BOLTWISE) – Eine neue Untersuchung zeigt, dass GitHub signierte Commits mit „Verified“ kennzeichnet, obwohl derselbe Commit über eine Signatur-Umkodierung neue Hashes bekommt. Das klingt nach Theorie, hat aber eine praktische Angriffsfläche: Systeme, die Commits über ihren Hash als „einmalig“ blockieren oder deduplizieren, können dieselben Inhalte unter neuen Hashes erneut ausliefern. Die […]
Copilot schreibt verbotene Inhalte: Workflow-Level-Jailbreak im Code-Editor
LONDON (IT BOLTWISE) – Eine neue Studie zeigt, wie GitHub Copilot gefährliche Antworten nicht nur im Chat verweigert, sondern sie in einem Code-Workflow trotzdem ausgibt. Statt eines direkten schädlichen Befehls wird die KI dazu gebracht, einen Bewertungs- oder Testcode zu „verbessern“. Die verbotenen Inhalte landen dabei als Textbausteine im erzeugten Quellcode – außerhalb der Chat-Ansicht, […]
ATO 2026: Warum Passkeys den nächsten Angriff auf die Verifikation verschieben
LONDON / LONDON (IT BOLTWISE) – Passkeys machen den klassischen Account-Login mit gestohlenen Passwörtern zunehmend unattraktiv. Gleichzeitig verlagert sich Account Takeover (ATO) in Richtung der verbleibenden „Verifikations-Lücken“: Wiederanmeldung, Magic-Links und Schritt-für-Schritt-Checks. Neue Zahlen zeigen, dass Identitätsbetrug sich zunehmend durch KI-generierte oder manipulierte Medien speist. Für Unternehmen bedeutet das: Sicherheitsarchitekturen müssen Verifikationsmedien, Risiko und Autorisierungsintention gemeinsam […]
 #Sophos
 #AmazonPrime
 #Bestseller

