




Identity Lifecycle Management für KI-Agenten: Wo IGA-Logik Lücken lässt
LONDON / LONDON (IT BOLTWISE) – Unternehmen können Identity Lifecycle Management kaum 1:1 auf KI-Agenten übertragen, weil HR-basierte Joiner-Mover-Leaver-Events fehlen. Der Text zeigt, warum Standard-IGA-Workflows Agenten nicht sauber scopen, nicht sinnvoll reviewen und Deprovisionierung verfehlen. Stattdessen rücken kontinuierliche Verhaltensüberwachung und operative Inaktivitäts-Trigger in den Fokus. Dazu wird erläutert, wie eine Agent-spezifische Identity-Graph-Strategie die Lücke zwischen […]
FortiBleed: Gestohlene FortiGate-Zugangsdaten als Sprungbrett für INC- und Lynx-Ransomware
LONDON (IT BOLTWISE) – Eine groß angelegte FortiBleed-Kampagne hat gestohlene FortiGate-Zugangsdaten direkt mit nachfolgenden Ransomware-Operationen der Gruppen INC und Lynx verknüpft. Branchenbeobachter berichten von massiven Scan-Raten gegen tausende Portale in über 150 Ländern, gefolgt von administrativem Zugriff und mehreren Dutzend voll durchlaufener Angriffsketten. Zusätzlich wird beschrieben, dass spezialisierte Sniffer-Zugriffsdaten aus Netzwerkverkehr ableiten und parallel weitere […]
Ransomware-Agent missbraucht Langflow: RCE bis Datenlöschung
LONDON (IT BOLTWISE) – Sicherheitsforscher von Sysdig berichten von einem KI-Agenten, der einen Angriff von der ersten Ausnutzung bis zur Verschlüsselung und zum Löschen einer Produktionsdatenbank autonom durchkettet. Im Zentrum steht der Missbrauch einer zuvor gepatchten Schwachstelle in Langflow, der es ohne Authentifizierung erlaubt, Python-Code auf betroffenen Servern auszuführen. Anschließend soll der Agent gezielt Zugangsdaten […]
FortiBleed: Millionen Credentials, INC- und Lynx-Ransomware erstmals gekoppelt
LONDON (IT BOLTWISE) – Eine groß angelegte FortiGate-Credential-Diebstahlkampagne namens FortiBleed wird Berichten zufolge direkt mit INC- und Lynx-Ransomware-Operationen in Verbindung gebracht. Dabei sollen Angreifer zuvor gestohlene Admin-Zugänge genutzt haben, um die vollständige Angriffskette bis zur Verschlüsselung von Systemen auszuführen. Laut Analyse betraf die Aktion tausende Ziele in vielen Ländern und sammelte dabei über 110 Millionen […]
KI-Agent nutzt Langflow-RCE für automatisierten Database-Ransomware-Angriff
LONDON (IT BOLTWISE) – Sicherheitsteams beschreiben einen KI-gestützten Angriff, der eine Langflow-Schwachstelle nutzt, Produktionssysteme kompromittiert und eine Datenbank verschlüsselt. Laut Sysdig erledigte ein KI-Agent die Schritte von der initialen Infiltration bis zur Löschung nach dem eigentlichen Zugriff weitgehend autonom. Besonders brisant: Das Vorgehen setzt auf nicht gepatchte, im Internet erreichbare Komponenten und raubt über API- […]
ChocoPoC: RAT in Fake-PoC-Repos tarnt sich über Python-Dependencies
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor dem ChocoPoC-RAT, der in scheinbar harmlosen Python-Proof-of-Concept-Repositories auf GitHub aufschlägt. Statt den schädlichen Code direkt im sichtbaren PoC zu platzieren, versteckt das Malware-Setup seine eigentliche Nutzlast in einer Paket-Dependency. Beim Ausführen liest die Software Daten aus Browsern und Dateien aus und übergibt dem Angreifer anschließend eine Shell auf […]
ChocoPoC: Trojaner tarnt sich in Python-PoCs und liefert Shells an Sicherheitsforscher
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher berichten über den Trojaner „ChocoPoC“, der sich als scheinbare Python-Exploit- oder PoC-Repositories auf GitHub tarnt. Der Trick: Die sichtbaren PoC-Codes bleiben sauber, während das eigentliche Schadprogramm als Dependency erst beim Installieren aktiviert wird. Laut den aktuellen Analysen waren sowohl Malware als auch Steuerserver zum Zeitpunkt der Veröffentlichung noch […]
CVE-2026-45659: SharePoint-RCE landet in der CISA-KEV – FCEB-Updates bis 4. Juli
WASHINGTON / LONDON (IT BOLTWISE) – CISA hat die SharePoint-Remote-Code-Execution CVE-2026-45659 nach aktiver Ausnutzung in sein KEV-Programm aufgenommen. Microsoft bewertet die Schwachstelle mit 8,8 CVSS und schließt nicht aus, dass ein authentifizierter Angreifer sie ohne Administratorrechte auslösen kann. Für Behörden der US-Bundesverwaltung gilt: Patches müssen bis spätestens 4. Juli 2026 umgesetzt sein. Parallel ordnet Microsoft […]
SharePoint RCE CVE-2026-45659 in CISA KEV – Microsoft warnt vor aktiver Ausnutzung
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – CISA hat CVE-2026-45659 mit 8,8 CVSS als „Known Exploited Vulnerability“ in den KEV-Katalog aufgenommen, nachdem die aktive Ausnutzung belegt wurde. Die Lücke ermöglicht Remote Code Execution durch die Deserialisierung nicht vertrauenswürdiger Daten in Microsoft SharePoint Server. Microsoft hat den Fehler bereits im Mai 2026 für mehrere SharePoint-Editionen geschlossen […]
PlayStation stoppt ab Januar 2028 die Produktion von physischen Spielmedien
LONDON (IT BOLTWISE) – Sony Interactive Entertainment beendet die Produktion physischer Game-Discs für alle neuen PlayStation-Titel ab Januar 2028. Neue Spiele sind dann ausschließlich digital über den PlayStation Store und ausgewählte Händler verfügbar. Für bereits veröffentlichte Discs ändert sich nichts. Der Schritt verschiebt damit die Lieferkette in Richtung Download, Streaming-nahe Workflows und dauerhaft verwalteter Nutzerrechte. […]
Lattice MachXO5-NX TDQ gewinnt Cybersecurity Star für Post-Quantum-Kryptografie
HILLSBORO / LONDON (IT BOLTWISE) – Lattice Semiconductor hat für seine Lattice MachXO5-NX TDQ FPGA-Familie den 2026 Cybersecurity Stars Award in der Kategorie „Best Post-Quantum Cryptography“ erhalten. Im Mittelpunkt steht, dass die bereits ausgelieferte Hardware laut Hersteller Hardware-rooted Security mit Crypto-Agility verbinden und so PQC-Migrationspfade für Unternehmen beschleunigen soll. Die Meldung knüpft an regulatorischen Druck […]
Argo-CD-repo-server ohne Authentifizierung: Schwachstelle gefährdet Kubernetes-Cluster
BERLIN / LONDON (IT BOLTWISE) – Branchenexperten warnen vor einer ungepatchten Schwachstelle im Argo-CD-„repo-server“, die bereits mit Erreichbarkeit eines internen Ports Angreifer Code ausführen lassen kann. Synacktiv zeigt, wie daraus bis zur Cluster-Übernahme werden kann, inklusive Manipulation des Deployment-Caches über Redis. Weil es keine fixierte Version und keine CVE gibt, bleibt als praktische Sofortmaßnahme vor […]
Lattice gewinnt Cybersecurity-Stars-Award für PQC-ready FPGA MachXO5-NX TDQ
HILLSBORO / LONDON (IT BOLTWISE) – Lattice Semiconductor hat für seine Lattice MachXO5-NX TDQ FPGA-Familie den „Cybersecurity Stars Award“ in der Kategorie „Best Post-Quantum Cryptography“ gewonnen. Im Fokus steht hardware-gestützte Sicherheit, schnelle Crypto-Agility und die Fähigkeit, sich mit wechselnden PQC-Standards weiterzuentwickeln. Laut Meldung sind die Chips bereits im Versand und in Kundensystemen im Einsatz. Der […]
Lattice MachXO5-NX TDQ gewinnt Award für Post-Quantum-Kryptografie
HILLSBORO / LONDON (IT BOLTWISE) – Lattice Semiconductor setzt mit einer Lattice MachXO5-NX TDQ FPGA-Familie auf Hardware-gestützte Sicherheit und erhält den Cybersecurity Stars Award 2026 in der Kategorie „Best Post-Quantum Cryptography“. Im Zentrum stehen laut Unternehmen Crypto-Agility, PQC-Readiness und die Möglichkeit, Sicherheits- und Kryptostandards im Feld weiter anzupassen. Für Unternehmen bedeutet das: Der Weg zur […]
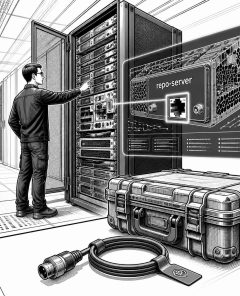
Ungepatchte Argo-CD-Repo-Server-Schwäche: Clusterübernahme droht ohne Network Policies
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer ungepatchten Schwäche im Argo-CD-Repo-Server: Wer den internen gRPC-Port erreichen kann, kann dort Code ausführen. Dadurch lassen sich Manifest-Generierung und Deployments manipulieren, bis hin zur vollständigen Übernahme des Kubernetes-Clusters. Besonders kritisch ist die Standardinstallation per Helm, weil Network Policies für die Isolation oft deaktiviert bleiben. Bis ein Fix […]
Scattered Spider: 19-Jähriger nach Finnland-Auslieferung vor US-Gericht
HELSINKI / CHICAGO / LONDON (IT BOLTWISE) – Ein 19-jähriger Verdächtiger der Gruppe „Scattered Spider“ wurde aus Finnland in die USA ausgeliefert, um sich dort wegen Computerintrusionen und Betrug zu verantworten. Die Anklage beschreibt einen Angriffspfad, der nicht primär Software knackt, sondern Mitarbeitende über das IT-Helpdesk mit Identitätsbetrug zu Passwort- und Login-Aktionen bringt. Besonders brisant: […]
AsyncRAT über ScreenConnect: SEO-Phishing mit DLL-Sideloading
MÜNCHEN / LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von einer groß angelegten Kampagne, die über SEO-vergiftete Webseiten und gespoofte Installer AsyncRAT verteilt. Dabei tarnen Angreifer die Remote-Access-Software ScreenConnect als beliebte Tools und laden zusätzlich signierte Windows-Komponenten per DLL-Sideloading nach. Im nächsten Schritt deaktiviert die Malware Sicherheitsmechanismen, entnimmt Module in weiteren Payload-Phasen und übernimmt die Kontrolle […]
VEIL#DROP: Blogger-Chain liefert PureLogs Stealer mit filelosem LotL-Laden
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der neuen Mehrstufen-Malware-Chain VEIL#DROP, die über scheinbar harmlose Blogger-Seiten einen .NET-Infostealer namens PureLogs ausliefert. Der Angriff nutzt Social Engineering, dateimasquerading, XOR-obfuskierte Payloads und filelose Ausführung, um klassische Signatur-Checks zu umgehen. Besonders kritisch: Der Loader rekonstruiert den nächsten Stage dynamisch und mutiert seinen Code zur Laufzeit. Unternehmen […]
Cursor „DuneSlide“: Prompt Injection sprengt Sandbox und erlaubt Codeausführung
SAN FRANCISCO / LONDON (IT BOLTWISE) – Zwei Sicherheitslücken im KI-Code-Editor Cursor erlauben es, eine scheinbar harmlose Nutzeranfrage durch Prompt Injection so zu manipulieren, dass die Sandbox entkoppelt wird. Dadurch kann nach der Fehlkonfiguration bzw. Umgehung eine nachfolgende Terminal-Ausführung ungebremst auf dem Rechner landen – ohne Klick auf Freigaben. Betroffen sind alle Cursor-Versionen vor 3.0; […]
Adobe patcht 7 CVSS-10.0 Schwachstellen in ColdFusion und Campaign Classic
BERLIN / LONDON (IT BOLTWISE) – Adobe hat Sicherheitspatches für mehrere CVSS-10.0-Schwachstellen in ColdFusion und Campaign Classic veröffentlicht. Die Lücken reichen von Uploads gefährlicher Dateitypen und fehlerhafter Eingabevalidierung bis zu Path Traversal, das sowohl Codeausführung als auch Dateileseangriffe ermöglichen kann. Zusätzlich schließt Adobe mit CVE-2026-48286 eine kritische Autorisierungs-Lücke in bestimmten On-Premise-Setups von Adobe Campaign Classic. […]
Ousaban Banking Trojan tarnt sich als Update-PDF für Spanien und Portugal
LONDON (IT BOLTWISE) – Der brasilianische Banking-Trojaner Ousaban nutzt gefälschte PDF-„Update“-Lures, um Windows-Nutzer in Spanien und Portugal gezielt auszuspähen. Die Kampagne startet mit einem scheinbar beschädigten Dokument, prüft dann per Geofencing den Standort und lädt erst danach die eigentliche Schadsoftware aus einem per Steganografie versteckten ZIP. Sicherheitsanbieter sehen darin eine robuste Kombination aus Umgehungstechniken gegen […]
InfernoGrabber: KI generiert Browser-Ransomware über Chromium File System Access API
TEL AVIV / LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben einen neuen, KI-gestützten Angriffspfad: Browser-Ransomware, die ohne nativen Payload-Installschritt direkt im Browser funktioniert. Der Fall nutzt die File System Access API moderner Chromium-Browser, nachdem Opfer über eine Phishing-Ansicht in die Vergabe von Dateizugriffen gelotst werden. Besonders brisant ist, dass ein Frontier-KI-Modell offenbar eigenständig eine praktisch nutzbare […]
Progress Kemp LoadMaster: Pre-Auth RCE-Fehler wird aktiv angegriffen
TORONTO / LONDON (IT BOLTWISE) – Laut Angaben von eSentire wird der kritische Progress-Kemp-LoadMaster-Fehler CVE-2026-8037 bereits aktiv ausgenutzt. Betroffen sind laut Advisory Versuche ab dem 29. Juni 2026, bei denen Angreifer ohne gültige Zugangsdaten Befehle auf den Appliances ausführen wollen. Die Schwachstelle hat eine hohe Bewertung (CVSS 9,6) und erlaubt Remote Code Execution über eine […]
2026 Cybersecurity Assessment: Wo Awareness in Resilienz kippt
LONDON (IT BOLTWISE) – Das neue Bitdefender Cybersecurity Assessment für 2026 legt einen Widerspruch offen: Viele Teams verstehen Cyberrisiken gut, scheitern aber an der Umsetzung in belastbare Resilienz. Besonders kritisch ist die Lücke bei KI-Nutzung, Shadow AI und der Sicht auf tatsächliche Exposition. Gleichzeitig zeigen die Daten, dass zentrale Angriffswege wie Living-off-the-Land trotz hoher Trefferquoten […]
 #Sophos
 #AmazonPrime
 #Bestseller

