




Sniper Dz: PhaaS-Kit missbraucht Browser-Benachrichtigungen und Linktree-Umleitungen in MENA
LONDON (IT BOLTWISE) – Laut Sicherheitsforschern nutzt Sniper Dz ein Phishing-as-a-Service-Kit, um Nutzer in MENA über Social-Engineering, „Allow“-Benachrichtigungen und Umleitungs-Ketten systematisch in eine Monetarisierungs-Funnel zu führen. Statt klassischer Malware setzen die Betreiber auf Missbrauch legitimer Web-Mechanismen, Premium-SMS, kostenpflichtige Anrufe und Anlagebetrug. Besonders auffällig: Wiederverwendete VAPID-Schlüssel deuten auf eine gemeinsame Push-Notification-Infrastruktur hin. Damit rückt der Missbrauch […]
PAN-OS GlobalProtect: CVE-2026-0257 wird aktiv ausgenutzt – Palo Alto warnt
PALO ALTO / LONDON (IT BOLTWISE) – Palo Alto Networks meldet, dass eine neu offengelegte Schwachstelle in PAN-OS (CVE-2026-0257) bereits aktiv ausgenutzt wird, um unautorisierte Zugriffe auf GlobalProtect-Portale einzurichten. Der Fehler betrifft Authentifizierungslogik in Portal- und Gateway-Komponenten und erhielt einen CVSS-Score von 7,8. Laut Unternehmen verliefen frühe Aktivitäten zunächst in begrenztem Umfang, ohne bestätigte Post-Exploitation […]
AMD Auto Updater: RCE-Lücke, verzögerte Meldung und Streit um Bug-Bounty-Regeln
LONDON (IT BOLTWISE) – Eine Schwachstelle im AMD Auto Updater ermöglicht offenbar das Einschleusen von Schadcode per Remote Code Execution, wenn Angreifer Kommunikationswege manipulieren. Der Security-Researcher MrBruh meldete den Fehler frühzeitig, doch das Bug-Bounty-Programm stufte ihn zunächst als nicht förderfähig ein. Erst später folgte die öffentliche Offenlegung mit der CVE-Nummer CVE-2026-40677 und Empfehlungen für Updates […]
FractalOS findet Phantom-Spekulation auf Apple M1 – „Safer“ gilt nicht mehr
CAMBRIDGE (MIT) / LONDON (IT BOLTWISE) – Der MIT-Kernel Fractal OS liefert erste Hinweise auf Phantom-Spekulation auf Apple-M1-Chips und stellt damit die verbreitete Annahme „Apple Silicon ist sicherer“ infrage. Besonders konkret wird es bei der Frage, wie stark Privileggrenzen im Conditional Branch Predictor tatsächlich getrennt sind. Frühere Forschung wirkte teilweise widersprüchlich, weil sie auf macOS-Layern […]
Anti-AI-Klausel in jqwik und LLM-Scanner im Kampf gegen Worms in der Supply Chain
LONDON (IT BOLTWISE) – Eine Anti-AI-Klausel im Java-Testframework jqwik hat sich gegen KI-Coding-Agents gewendet: Ein versteckter Bot-Befehl ließ Tests in Log-Ausgaben scheinbar „verschwinden“. Parallel dazu zeigt eine neue Sicherheitsanalyse zu „Mini Shai-Hulud“-Würmern, wie Angreifer LLM-Scanner gezielt verwirren, etwa durch abstürzende oder verweigerungs-auslösende Codekommentare. Der Doppelbefund macht deutlich, dass Künstliche Intelligenz weder als Schutzmaßnahme noch als […]
Cyberangriff auf Philippinen: Behörden nach Website-Defacements zu härterer Security gezwungen
MANILA / LONDON (IT BOLTWISE) – Nach der Manipulation der offiziellen Websites von Senat und Repräsentantenhaus ruft die philippinische Nationalpolizei (PNP) alle Behörden zu einer umfassenden Prüfung ihrer Sicherheitsmaßnahmen auf. Der Angriff dient laut den Ermittlern als Weckruf für bessere Abstimmung zwischen Ressorts, schnellere Reaktion und belastbares Monitoring gegen sich wandelnde Bedrohungen. Im Fokus stehen […]
Atomic Arch: Tausende AUR-Pakete mit eBPF-Rootkit und Credential-Stealer
LONDON (IT BOLTWISE) – Eine aktuelle Supply-Chain-Attacke im Arch Linux User Repository (AUR) betrifft laut Branchenberichten Tausende Pakete und kombiniert einen Rust-basierten Credential-Stealer mit einem eBPF-Rootkit. Die Malware wird über kompromittierte AUR-„Adoptionen“ ausgeliefert, sobald Nutzer ein scheinbar legitimes PKGBUILD bauen. Auffällig ist, dass kein CVE veröffentlicht wurde und offizielle Arch-Repositorys unberührt bleiben. Sonatype bewertet die […]
Iranische Hacker wollen FBI-Drohnen zur Fußball-WM kompromittiert haben
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Eine pro-iranische Hackergruppe behauptet, die Drohnen-Infrastruktur des FBI für die Beobachtung der Fußball-WM kompromittiert zu haben. Laut den Aktivisten hätten sie Zugriff auf Bildmaterial aus der Luft, um Live-Eindrücke von Spielen und Sicherheitslagen zu erhalten. Gleichzeitig richten sie Drohungen gegen Team-Busse und fordern strengere Kontrollen vor Ort. Das […]
Vorwürfe zu Hacking-Angriffen auf Kaliforniens Wasserwerke: Keine OT-Übernahme belegt
LONDON (IT BOLTWISE) – Ein mit dem Iran verknüpfter Hacker behauptet, mehrere kalifornische Wasserwerke geknackt zu haben und zeigt angebliche Rechnungsdaten. Laut dem Betreiber gebe es bislang jedoch keine Hinweise auf Kompromittierung von Wasserproduktion oder -auslieferung in den IT-, OT- und Lieferketten. Experten verweisen darauf, dass zwar Zugriffe auf GPS-Korrektur- und Kundendatenbank-Systeme möglich waren, eine […]
Handala droht mit neuen Attacken in Israel – Sicherheitslage und KI-/SOC-Relevanz
LONDON (IT BOLTWISE) – Die Hackergruppe Handala kündigt in einer neuen Erklärung binnen Stunden weitere Angriffe auf Ziele in israelischem Territorium an. Für Unternehmen und Behörden ist vor allem entscheidend, wie solche Meldungen in der Praxis in Risiko- und Incident-Response-Planungen übersetzt werden. Der Beitrag ordnet ein, warum die Kombination aus politischer Lage, unklarer Attribution und […]
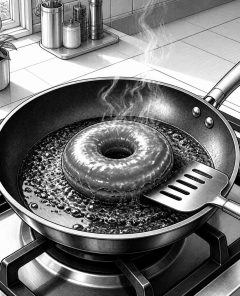
Krispy-Kreme-Hack per Pfanne: So entsteht aus dem Donut ein knuspriges Dessert
NEW YORK / LONDON (IT BOLTWISE) – Ein viraler Food-Hack macht aus dem Krispy-Kreme Original Glazed in der Pfanne ein knuspriges, karamellisiertes Dessert mit weichem Kern. Auslöser war eine TikTok-Experimentieridee, die auf die Frage „war es crispy?“ aus einem Popkultur-Moment anspielt. Für Marken zeigt der Trend, wie schnell Community-Tests zu neuen Konsumerwartungen werden. Gleichzeitig rücken […]
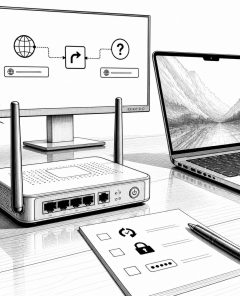
FBI warnt: Russische APT28 kapert alte WLAN-Router über DNS-Einstellungen
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Das FBI und das Justizministerium warnen vor einer kompromittierenden Route-Attacke auf veraltete SOHO-WLAN-Router: Angreifer der Gruppe APT28 sollen DNS-Einstellungen manipuliert haben, um Traffic über eigene Server umzuleiten. Dadurch können sie Ziele identifizieren, Logins und Authentifizierungstokens abgreifen und sensible Daten mitlesen. Zwar sei ein Teil der US-Infrastruktur im April […]
CalWater weist Vorwürfe zu Hack an Wasserwerken zurück – keine Kompromittierung
BAKERSFIELD / LONDON (IT BOLTWISE) – Eine mutmaßlich mit dem Iran verknüpfte Hackergruppe will mehrere Wasserwerke in Kalifornien kompromittiert haben. California Water Service widerspricht und erklärt nach einem ersten internen Scan, es gebe keine Anzeichen für eine Beeinträchtigung der IT- sowie der OT-Umgebung in Produktion und Auslieferung. Damit rückt erneut die Frage in den Fokus, […]
Push Security gewinnt Cybersecurity Stars Award für Secure Enterprise Browser
BOSTON / LONDON (IT BOLTWISE) – Push Security erhält den „Best Secure Enterprise Browser“-Preis bei den Cybersecurity Stars Awards. Entscheidend ist dabei das Betriebsmodell: Das Unternehmen setzt auf eine Browser-Extension statt auf eine harte Browser-Migration. Damit entsteht eine hochauflösende Telemetrie direkt im Browser und eine unmittelbare Reaktion auf Angriffe, bevor typische Sicherheitsprozesse „nachziehen“. Für Unternehmen […]
Hacker-Angriff auf philippinische Kongress-Websites: Details und Risiken
MANILA / LONDON (IT BOLTWISE) – Hacker haben nach Berichten die offiziellen Webseiten des philippinischen Repräsentantenhauses und später des Senats ins Visier genommen. Betroffen sein sollen dabei Komponenten der jeweiligen Webauftritte, die technisch und organisatorisch als öffentliche Infrastruktur gelten. In Sicherheitskreisen wird betont, dass solche Vorfälle nicht nur kurzfristige Unterbrechungen auslösen, sondern auch das Vertrauen […]
Iranische Hacker drohen mit Angriff auf Kaliforniens Trinkwasser – Experten zweifeln an Wirkung
LONDON (IT BOLTWISE) – Iranische Hacker der Gruppe „Handala“ behaupten, Systeme von Wasserbetreibern in Kalifornien infiltriert zu haben. Zwar nennt die Gruppe Städte wie Bakersfield, Visalia und Chico und veröffentlicht angeblich gescannte Screenshots zu Wasserrechnungen, doch Cybersecurity-Experten sehen derzeit keine Hinweise auf eine tatsächliche Abschaltung oder Manipulation der Versorgung. Im Hintergrund steht ein Eskalationsmuster im […]
APT28 nutzt kompromittierte Router und Cloud als Stealth-Backbone
LONDON / LONDON (IT BOLTWISE) – APT28 (Fancy Bear) verlagert immer größere Teile seiner Angriffe auf kompromittierte SOHO- und Edge-Router und nutzt Cloud-Dienste als versteckten Befehlskanal. Dadurch verschiebt sich der Charakter der Kampagnen: Angriffsdaten wirken wie legitime Internetaktivität, während kurzlebige Tools Spuren verwischen sollen. Für Unternehmen bedeutet das, dass klassische Perimeter-Checks allein nicht mehr reichen—Router- […]
Feuerwehrbezirk in Louisiana verklagt IT-Security-Firma nach Angriff auf Netzwerk
ST. GEORGE, LOUISIANA / LONDON (IT BOLTWISE) – Ein Feuerlöschbezirk in Louisiana klagt eine lokale Cybersecurity-Firma, weil Angreifer 2023 ins Netzwerk eindringen konnten und offenbar die Systeme „aus dem Inneren heraus“ missbrauchten. Der Fall dreht sich um kompromittierte Zugangsdaten, fehlende Netzwerksegmentierung sowie gravierende Lücken bei Protokollierung, Backups und Basis-Containment. Zusätzlich wirft die Klage der Dienstleisterin […]
Chrome 149 schließt 28 Lücken – CVE-2026-11645 aktiv ausgenutzt
LONDON (IT BOLTWISE) – Chrome 149 patched 28 teils hochkritische Schwachstellen, darunter CVE-2026-11645 im V8-JavaScript-Engine-Code. Die Lücke wird bereits aktiv in der Wildnis ausgenutzt, typischerweise über präparierte Websites und Drive-by-Angriffe. Für Unternehmen heißt das: Update sofort einspielen und das Endpoint-Monitoring auf ungewöhnliche Browser-Prozessketten und verdächtige Skript-Payloads schärfen. Zusätzlich sollten Sicherheitsverantwortliche ihre Browser-Update-Compliance und Restriktionen für […]
FortiSandbox-Fix, GitHub bremst npm-Scripts und neue Breach-Fälle: CISO-News
LONDON (IT BOLTWISE) – Mehrere Sicherheitsmeldungen zeigen derzeit, wie schnell sich die Angriffsfläche verschiebt: Fortinet schließt eine kritische Command-Injection-Lücke in FortiSandbox, während GitHub bei npm Install Scripts den Standard strenger macht. Parallel sorgen neue Datenabflüsse an Universitäten, Rekordstrafen in Südkorea und Störungen in der Lieferkette für politischen und regulatorischen Druck. Für CISO-Teams heißt das vor […]
Exportkontrolle stoppt Anthropic Claude Fable 5 und Mythos 5 am 12. Juni 2026
LONDON (IT BOLTWISE) – Die US-Exportkontrolle zwingt Anthropic, zwei seiner leistungsfähigsten KI-Modelle, Claude Fable 5 und Claude Mythos 5, für alle Kunden zu sperren. Die Maßnahme erfolgte wenige Tage nach dem Launch und betrifft damit auch Unternehmen, die gerade auf die neuen Fähigkeiten aufgebaut hatten. Anthropic begründet den Schritt mit einer nationalen Sicherheitsabwägung und verweist […]
Handala droht nach angeblichem FBI-Drohnenangriff: Welche Sicherheitslücken bei Großevents zählen
SILICON VALLEY / LONDON (IT BOLTWISE) – Eine angeblich Iran-gekoppelte Hackergruppe namens Handala behauptet, FBI-Überwachungsdrohnen kompromittiert zu haben und warnt vor möglichen Angriffen auf den FIFA World Cup 2026. Die Meldung trifft auf ein bereits hochgesichertes Turnierumfeld mit schwerem Bundes-Sicherheitsapparat. Gleichzeitig wirft der Vorwurf Fragen auf: Wie funktionieren FPV-Drohnen in Counter-Terror-Setups, welche Daten werden dabei […]
Operation Highland: Langzeit-Übernahme des Auth-Stacks in luftgesicherten Netzen
LONDON (IT BOLTWISE) – Angreifer aus dem Umfeld „Velvet Ant“ haben laut Untersuchern die Authentifizierungskette einer Zielorganisation über Jahre kompromittiert und dabei auch administrative Aktivitäten vollständig mitprotokolliert. Der Kern der Methode: Von außen starten die Angreifer eine Remote-Execution- bzw. Ausführungskette über Web-Komponenten, ohne später eine direkte Netzwerkverbindung in das luftgesicherte Kernnetz zu benötigen. Anschließend verankern […]
„AI Slop“-Vorwurf wird zum sozialen Ausschlusswerkzeug in Online-Foren
LONDON (IT BOLTWISE) – Eine Studie zu rund 25 Millionen Forenkommentaren zeigt, dass der Begriff „AI slop“ zunehmend als pauschales Abgrenzungsinstrument genutzt wird. Statt Texte zuverlässig auf KI-Erzeugung zu prüfen, dient das Label vor allem dazu, verdächtige oder „zu perfekte“ Beiträge sozial zu entwerten. Besonders in technischen Communities wie Hacker News trifft der Vorwurf häufig […]
 #Sophos
 #AmazonPrime
 #Bestseller

