




Ontinue erhält Auszeichnung für agentisches MXDR und Agentic SOC
ZÜRICH / LONDON (IT BOLTWISE) – Ontinue wird in den 2026 Cybersecurity Stars Awards als „Most Innovative XDR Platform“ ausgezeichnet und stellt mit ION Managed Extended Detection and Response (MXDR) einen agentischen Ansatz für Security Operations in den Mittelpunkt. Im Zeichen der „Autonomous Threat Era“ soll die Kombination aus Multi-Agent-KI und menschlicher Prsgängigkeit Entscheidungen schneller […]
Absurdity gewinnt Cybersecurity-Award für Webflow-Marketing mit End-to-End-Ansatz
USA / LONDON (IT BOLTWISE) – Die Webflow-Designagentur Absurdity wurde als beste Cybersecurity-Marketingagentur bei den Cybersecurity Stars Awards 2026 ausgezeichnet. Im Fokus steht ein End-to-End-Modell, bei dem das Studio Website, Content und Suchpräsenz eng mit den Marketingteams der B2B-Sicherheitsanbieter verzahnt. Laut veröffentlichten Kennzahlen verbesserte ein kompletter Straiker-Launch die Besucherzahlen innerhalb von drei Monaten deutlich. Damit […]
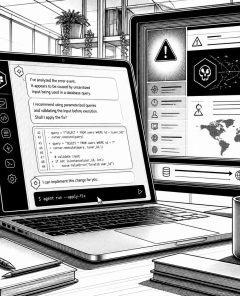
Agentjacking: So kapert ein Sentry-Fehler die KI-Coding-Agenten und führt Code aus
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen eine neue Angriffsform, bei der KI-Programmierassistenten über einen manipulierten Sentry-Fehler zur Code-Ausführung gebracht werden. Der Hebel ist ein öffentlich einsehbares DSN, das Angreifer nur für das Einspeisen gefälschter Fehlerevents nutzen. Weil das ganze Geschehen wie reguläre Fehlerbehebung aussieht, umgehen klassische Abwehrmechanismen die Kontrolle über die Agenten. Unternehmen müssen daher […]
KI im Gesundheitswesen: Wenn Codierung Rechnungen statt Kosten senkt
LONDON (IT BOLTWISE) – Eine aktuelle PwC-Analyse stellt das klassische Effizienzversprechen von KI im Gesundheitswesen infrage: In der Praxis kann KI-gestütztes Notieren die Detailtiefe von Diagnosen so erhöhen, dass Abrechnungspositionen teurer werden. Besonders auffällig sind Fälle, in denen „Coding Intensity“ messbar steigende Summen auslöst, obwohl sich die tatsächliche Behandlung kaum verändert. Gleichzeitig betont PwC, dass […]
Anthropic stoppt Claude Fable 5 und Mythos 5 wegen US-Sicherheitsbedenken
WASHINGTON / LONDON (IT BOLTWISE) – Anthropic hat den Zugriff auf Claude Fable 5 und Mythos 5 abrupt gestoppt, nachdem US-Behörden Sicherheitsbedenken geäußert haben. Laut Unternehmen wurde eine Vorgehensweise identifiziert, mit der sich Schutzmechanismen gezielt umgehen lassen. Experten warnen zugleich, dass solche Restriktionen das sichere Testen und die internationale Zusammenarbeit bremsen. Der Fall zeigt, wie […]
FBI-Warnung: Hacker geben sich als IT aus und schleusen Remote-Zugriff ein
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Das FBI warnt vor einem Betrug, bei dem Angreifer als IT-Support auftreten und Beschäftigte zu Remote-Zugriff verleiten. Scheitert der Versuch am Telefon, erscheinen Täter offenbar auch persönlich, etwa mit USB-Sticks und externen Datenträgern, um sensible Dateien zu kopieren und anschließend Erpressung vorzubereiten. Für Unternehmen bedeutet das: Das Risiko […]
Vorwürfe zu Hackerangriff auf US-Wassersysteme: CalWater bleibt offenbar unberührt
KALIFORNIEN / LONDON (IT BOLTWISE) – Handala, ein Hacker-Kollektiv mit angeblicher iranischer Anbindung, behauptet den Zugriff auf mehrere US-Wassersysteme. CalWater widerspricht und meldet bei einer ersten Prüfung keine Anzeichen einer Kompromittierung in IT-, Produktions- und Auslieferungsumgebungen. Experteneinschätzungen deuten darauf hin, dass betroffene Systeme eher GPS-Korrektur- und Abrechnungsdaten waren, nicht aber die Anlagensteuerung. Für Betreiber von […]
China-nexus-Angreifer manipulieren Linux-Login (PAM/OpenSSH) seit rund zehn Jahren
LONDON (IT BOLTWISE) – Eine China-nexus Threat-Group soll über nahezu ein Jahrzehnt unentdeckt geblieben sein, weil sie nicht primär Malware einsetzte, sondern zentrale Linux-Zugangskomponenten wie PAM und OpenSSH veränderte. Sicherheitsforscher berichten, dass dadurch persistenter Zugriff entstand und Anmeldedaten abflossen, ohne gängige Schutzalarme auszulösen. Für Unternehmen bedeutet das: Die härtesten Kontrollen reichen nicht, wenn vertrauenswürdige Authentifizierungsbausteine […]
Iran-Link behauptet FBI-Drohnenhack und droht mit Anschlagrisiken beim Weltcup
USA / LONDON (IT BOLTWISE) – Eine dem Iran zugerechnete Hackergruppe behauptet, FBI-Drohnen kompromittiert zu haben und droht, Sicherheitsmaßnahmen rund um den Weltcup gezielt zu unterlaufen. Laut den Angaben sei dabei Zugriff auf FPV-Drohnen (First-Person-View) möglich gewesen, die in den USA für Terrorabwehr eingesetzt werden. Gleichzeitig widersprechen Monitoring-Experten einzelnen Belegen und verweisen auf mögliches Propaganda-Material. […]
Ontinue: Agentic SOC bringt MXDR für eine „Autonomous Threat Era“ auf Tempo
ZÜRICH / LONDON (IT BOLTWISE) – Ontinue wurde für seine MXDR-Lösung ION Managed Extended Detection and Response als „Most Innovative XDR Platform“ ausgezeichnet und setzt dabei auf ein Agentic-SOC-Operating-Modell. Der Kernversuch: Entscheidungen schneller treffen, nicht nur mehr Telemetrie sammeln, während KI unter menschlicher Governance agiert. In einer Zeit, in der Angreifer Aufklärung, Identitätsmissbrauch und laterales […]
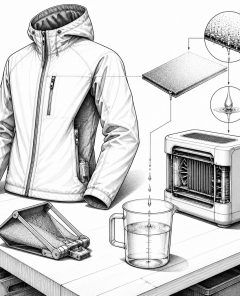
Tragbare Wassergewinnung: UT Austin entwickelt Trinkwasser-Kollektor im Jacket
AUSTIN, TEXAS / LONDON (IT BOLTWISE) – Forschende der University of Texas at Austin haben ein Jacket entwickelt, das Trinkwasser direkt aus der Luftfeuchtigkeit gewinnt. Statt auf große stationäre Anlagen setzen sie auf textile Sammelflächen, die Feuchte aufnehmen, anschließend durch Erhitzen Wasser freisetzen und es kondensierbar machen. Die Ergebnisse erreichen je nach Luftfeuchte täglich bis […]
Splunk kritischer Bug: CVE-2026-20253 erlaubt Vorauthentifizierte Dateizugriffe und RCE-Risiko
LONDON (IT BOLTWISE) – Splunk hat Sicherheitsupdates für einen kritischen Fehler in Splunk Enterprise veröffentlicht, der vor der Authentifizierung Dateizugriffe ermöglichen kann und in der Folge bis zur Remote-Code-Ausführung führen kann. Betroffen ist insbesondere eine Postgres-Sidecar-Schnittstelle ohne ausreichende Authentifizierungskontrollen. Die Lücke trägt die Kennung CVE-2026-20253 und erreicht eine sehr hohe CVSS-Bewertung von 9,8. Für Unternehmen […]
Splunk Enterprise: Kritische Lücke ermöglicht Dateizugriff und potenzielle RCE ohne Authentifizierung
SAN FRANCISCO / LONDON (IT BOLTWISE) – Splunk warnt vor einer kritischen Sicherheitslücke in Splunk Enterprise, die ohne Authentifizierung beliebige Dateivorgänge erlauben kann und im schlimmsten Fall zu Remote Code Execution (RCE) führt. Ausgelöst wird die Schwachstelle über einen PostgreSQL-Sidecar-Endpunkt, der für Dateimanipulationen keine ausreichenden Schutzmechanismen vorsieht. Die Sicherheitsbewertung liegt bei 9,8 (CVSS). Für Unternehmen […]
USA ordnen Anthropic an: Zugriff auf Fable 5 und Mythos 5 für Ausländer stoppen
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Regierung zwingt Anthropic, den Zugang zu den fortschrittlichen KI-Modellen Claude Fable 5 und Mythos 5 für ausländische Nutzer vorübergehend zu stoppen. Das Unternehmen spricht von einem möglichen Missverständnis, will die Sperre schnell wieder aufheben und verweist auf starke Jailbreak-Abwehrmechanismen. Gleichzeitig zeigt der Fall, wie eng Exportkontrollen, Sicherheitsklassifikatoren und […]
Hat die Erde ihre Ozeane selbst erzeugt? Neue Experimente rücken „Hydrogen + Magma“ in den Fokus
BERLIN / LONDON (IT BOLTWISE) – Während eine neue Mission Richtung Europa startet, verschiebt sich die Debatte über die Herkunft der irdischen Ozeane: Nicht nur Kometen oder Asteroiden stehen auf dem Prüfstand, sondern auch ein „heimisch produzierter“ Ursprung. Neue Labor-Experimente zeigen, dass Wasser aus einer Reaktion von stark komprimiertem Wasserstoff mit laseraufgeschmolzenem Gestein entstehen kann. […]
LangGraph-Angriffskette: SQL Injection & RCE in Agenten-Framework
LONDON (IT BOLTWISE) – Angreifer könnten über eine Kette von Schwachstellen in LangGraph selbst gehostete KI-Agents auf Servern per Remote Code Execution übernehmen. Sicherheitsforscher berichten über mehrere gepatchte Lücken, darunter eine SQL-Injection in der SQLite-Checkpoint-Implementierung sowie eine unsichere msgpack-Deserialisierung. Für Unternehmen bedeutet das: Agenten-Frameworks brauchen nicht nur KI-Logik, sondern auch harte Eingabehygiene, Patch-Disziplin und abgesicherte […]
INTERPOL stoppt Sniper Dz: Phishing-as-a-Service für 45.000 Opfer außer Betrieb
ALGERIEN / LONDON (IT BOLTWISE) – INTERPOL hat im Rahmen der Operation Ramz die Phishing-as-a-Service-Plattform Sniper Dz zerschlagen und den zentralen Administrator festnehmen lassen. Die Aktion lief über mehrere Monate zwischen Oktober 2025 und Februar 2026 und umfasste Behörden aus 13 Ländern der MENA-Region. Sniper Dz, das offenbar seit mindestens 2015 aktiv war und sich […]
Google klagt chinesisches Smishing-Netz an: Gemini soll Betrugs-Kit Outsider befeuert haben
LONDON (IT BOLTWISE) – Google geht gegen ein chinesisches Smishing-Netzwerk vor und wirft ihm vor, den Gemini-Agenten für großangelegte Phishing-Angriffe gegen US-Kunden einzusetzen. Im Zentrum steht ein Phishing-as-a-Service-Kit namens Outsider, das laut Klage mit vorgefertigten Templates und einer Art Self-Service-Bot über Telegram vertrieben wird. Google will die Infrastruktur des Netzwerks zerschlagen und arbeitet dafür mit […]
Atomic Arch: AUR-Packages als Stealth-Infostealer mit eBPF-Rootkit
LONDON (IT BOLTWISE) – Angreifer haben im Arch User Repository (AUR) über 400 Pakete gekapert, Build-Skripte umgeschrieben und damit einen KI-basiert? nein: einen KI-unabhängigen Infostealer auf Build-Hosts versteckt. Besonders kritisch: Das Vertrauen der Community in Paketnamen und Historie wurde ausgenutzt, nicht eine einzelne Schwachstelle. Je nach Ausführung kann zusätzlich ein eBPF-Rootkit Prozesse und Verbindungen verschleiern, […]
Angriff über PAM und OpenSSH: Linux-Login als Einfallstor für nahezu zehn Jahre verdeckte Backdoors
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von einer über Jahre versteckten Backdoor, die nicht in einzelne Malware verlegt wurde, sondern direkt in die Linux-Login-Kette. Über manipulierte PAM-Module und veränderte OpenSSH-Binaries erlangte ein Angreifer Anmeldeinformationen und sogar Kommando-Interaktion, ohne klassische Exploits oder auffällige Schadsoftware-Spuren. Entscheidend ist: Standard-Containment hilft wenig, wenn die Programme zur Authentifizierung selbst kompromittiert […]
„KI-Slop“-Vorwürfe werden zum Gatekeeping-Mechanismus in Online-Foren
LONDON (IT BOLTWISE) – Eine aktuelle Studie zeigt, dass „KI Slop“-Vorwürfe in Reddit und Hacker News von 2023 bis 2026 stark zunehmen. Entscheidend ist dabei weniger, ob Kommentare tatsächlich KI-geschrieben sind, sondern dass die Beschuldigungen zunehmend als soziale Grenzziehung funktionieren. Zusätzlich verlagert sich der Ton weg von Spott hin zu regel- und strukturorientiertem „Einschüchtern“ im […]
Push Security: KI-nativer Browser-Schutz gewinnt Best Secure Enterprise Browser
BOSTON / LONDON (IT BOLTWISE) – Push Security wird als Best Secure Enterprise Browser ausgezeichnet und setzt dabei auf einen KI-nativen Ansatz, der bestehende Browser per Lightweight-Extension absichert. Statt komplette Browser-Migrationen zu verlangen, liefert die Lösung hochauflösende Telemetrie direkt im Browser und kann Angriffe in Echtzeit blockieren. Besonders im Fokus stehen Session-Events, Clipboard-Aktivitäten, Token-Diebstahl sowie […]
Iran-linke Hacker drohen mit Angriffen auf US-World-Cup-Drohnen der FBI-Aufklärung
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Eine iranisch verknüpfte Hackergruppe behauptet, FBI-Drohnen kompromittiert und World-Cup-Sicherheitsmaßnahmen öffentlich unter Druck gesetzt zu haben. Laut Monitorberichten geht es um Aufklärungsdaten aus First-Person-View-Drohnen, die auch für Gesichtserkennung und Kennzeichen-Scans eingesetzt werden sollen. Parallel hat die US-Justiz erneut vor Cyberangriffen durch staatlich unterstützte Akteure gewarnt. Für Veranstalter und Sicherheits-Teams […]
Agentjacking: KI-Coding-Agenten über Sentry in die Ausführung von Schadcode treiben
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine neue Klasse von Angriffen, die Künstliche Intelligenz-basierten Coding-Agenten wie Claude Code und Cursor als Ausführungsvektor missbrauchen. Der Trick: Gefälschte Sentry-Fehlermeldungen werden über Model Context Protocol (MCP) als vermeintlich vertrauenswürdige Systemanweisungen an den Agenten übergeben. Gelingt die Manipulation, kann der Agent in der Umgebung des Entwicklers beliebigen Code ausführen […]
 #Sophos
 #AmazonPrime
 #Bestseller

