




Signal-Phishing stiehlt Backup-Recovery-Keys und entschlüsselt Archive
BERLIN / LONDON (IT BOLTWISE) – Eine Phishing-Welle in Chats, die als „Signal Support“ getarnt ist, zielt darauf ab, Backup-Recovery-Keys zu stehlen. Gelangt der Key in die Hände Angreifer, können sie verschlüsselte Secure-Backups entschlüsseln und damit auf die komplette Nachrichtenhistorie zugreifen. Besonders kritisch sind damit Verläufe, die vor einem späteren Account-Übernahmeversuch bereits gespeichert wurden. Sicherheitsverantwortliche […]
CVE-2026-0257: PAN-OS GlobalProtect Auth-Bypass ist aktiv ausgenutzt
LONDON (IT BOLTWISE) – Palo Alto Networks warnt, dass CVE-2026-0257 in PAN-OS und Prisma Access bereits aktiv ausgenutzt wird. Die Schwachstelle erlaubt einen Authentifizierungs-Bypass im GlobalProtect-Portal und -Gateway und kann Angreifern das Einrichten nicht autorisierter VPN-Verbindungen ermöglichen. Nach Angaben von Rapid7 reichen die beobachteten Aktivitäten bis Ende April/Anfang Mai zurück, mit einer zweiten Welle Anfang […]
Microsoft kritisiert öffentliche Zero-Day-Disclosures und GitHub-Entzug
LONDON (IT BOLTWISE) – Microsoft fordert im Streit um Zero-Days klarere Regeln zum Koordinierten Vulnerability Disclosure (CVD): Informationen sollen zunächst mit dem Hersteller geteilt werden, bevor Details öffentlich werden. Hintergrund ist eine Reihe von Zero-Day-Veröffentlichungen zu Windows-Komponenten, darunter Defender und BitLocker, über den letzten Monat. In der Diskussion spielt außerdem die Entfernung eines GitHub-Accounts durch […]
SEC klagt Texaner wegen KI-Krypto-Arbitrage mit 12,3 Mio. US-Dollar
AUSTIN / LONDON (IT BOLTWISE) – Die SEC wirft einem Texaner vor, ein KI-gestütztes „High-Frequency-Arbitrage“-Trading-Konzept als risikoarme Lösung verkauft zu haben, obwohl große Teile der Gelder zweckentfremdet wurden. Dem Angeklagten sollen rund 12,3 Millionen US-Dollar von etwa 150 Investoren eingeworben worden sein. Besonders brisant ist die angeblich garantierte Renditeversprechen-Spanne von teils über 100 Prozent innerhalb […]
GREYVIBE: KI-gestützte Malware-Kampagnen gegen Ukraine und typische OpSec-Fehler
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten über GREYVIBE, eine seit 2025 beobachtete, mutmaßlich mit Russland verknüpfte Angreifergruppe, die Ziele in der Ukraine mit mehreren KI-unterstützten Angriffsketten ausspielt. Auffällig ist, dass die Akteure zwar KI für verschiedene Entwicklungs- und Operationsschritte einsetzen, aber gleichzeitig wiederkehrende OpSec-Fehler machen. Dazu gehören schlecht getarnte Testartefakte, verdächtige Online-Spuren und sogar Nebenhandlungen […]
ChatGPhish: Wenn KI-Chatbrowser zu Phishing-Oberflächen werden
LONDON (IT BOLTWISE) – Permiso beschreibt eine KI-Schwachstelle, die aus gewöhnlichen Web-Zusammenfassungen eine Phishing-Oberfläche macht. Indem ChatGPT Markdown-Links und Bild-URLs übernimmt, kann ein Angreifer klickbare Inhalte, gefälschte Sicherheitsalarme und sogar QR-Codes im vermeintlich vertrauenswürdigen UI platzieren. Das erhöht den Angriffsradius: Statt Attachments oder bösartigen Nachrichten genügt es, eine manipulierte Seite nur zusammenfassen zu lassen. Für […]
Gogs Zero-Day: Argument Injection ermöglicht Remote Code Execution in Git-Servern
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer neuen Zero-Day-Schwachstelle in Gogs, einem selbst gehosteten Git-Dienst, der typischerweise direkt im Internet erreichbar ist. Trotz Authentifizierung ohne Adminrechte kann die Lücke auf Default-Konfigurationen Remote Code Execution auslösen. Betroffen sind aktuelle Releases wie Gogs 0.14.2 sowie Versionen ab 0.15.0+dev; eine offizielle Gegenmaßnahme steht Berichten zufolge noch aus. […]
GREYVIBE: KI-gestützte Phishing- und Spyware-Kampagne gegen Ukraine
LONDON (IT BOLTWISE) – Europäische Cybersecurity-Experten beschreiben die russische Hackergruppe GREYVIBE als KI-gestützt agierenden Akteur, der Ukraine-Organisationen mit Phishing, gefälschten Captchas und Social-Engineering-Seiten kompromittiert. Die Kampagnen kombinieren Tarnmechanismen wie Login-Fenster, die wie russische Systeme wirken, mit Ladebausteinen und Spyware, die Audio, Video und Screenshots heimlich auslesen. Besonders relevant ist, dass generative KI laut Analysten sowohl […]
Iranische MOIS-Angriffe: Telegram als C2-Kanal für Spionage
WASHINGTON / LONDON (IT BOLTWISE) – Der FBI-Warnhinweis macht deutlich, wie iranisch verknüpfte Angreifer Telegram als Kommando- und Steuerungsinfrastruktur nutzen, um Betroffene gezielt auszuspionieren. Die Kampagne richtet sich gegen regimekritische Gruppen, Journalisten und Personen, die als Bedrohung wahrgenommen werden. Laut Behörde stammen die Aktivitäten mindestens aus dem Herbst 2023, wobei mehrere Malware-Varianten Windows-Systeme kompromittieren. Besonders […]
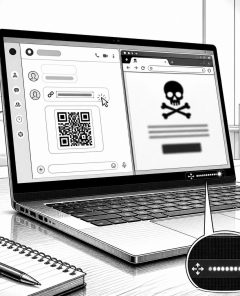
ChatGPhish: Wie ChatGPT-Textausgaben zum Phishing-Vektor werden
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor „ChatGPhish“: Beim Zusammenfassen beliebiger Webseiten kann ChatGPT Markdown-Links und Bild-URLs aus fremden Seiten automatisch nachladen und als klickbare Elemente im vertrauten Chat-Interface darstellen. Dadurch lassen sich IP-, User-Agent- und Referer-Daten abgreifen, gefälschte Security-Alerts einblenden und sogar QR-Codes so platzieren, dass Desktop-Filter wirkungslos werden. Die Erkenntnis ordnet sich in […]
Russischer Hacker missbraucht jailbroken Google Gemini für 5 Jahre Betrug in MAGA-Telegramkanal
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von einem russischsprachigen Angreifer, der einen MAGA-/QAnon-Telegramkanal mit rund 17.000 Mitgliedern über mehr als fünf Jahre missbraucht hat. Der Täter verwendete eine enthemmte, jailbreakte Version von Google Gemini, um Beiträge zu automatisieren, Personen anzusprechen und gezielt Logins abzugreifen. Zusätzlich kamen gestohlene API-Schlüssel sowie eine RAT-Infektion und KI-unterstütztes Passwort-Cracking zum […]
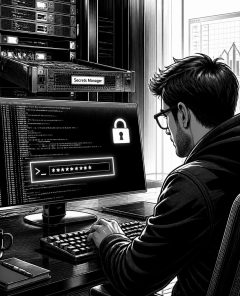
LLM-Agent treibt Post-Exploitation nach Marimo-CVE aus
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von einer neuen Post-Exploitation-Variante: Nach der Ausnutzung einer Marimo-Schwachstelle greifen Angreifer mit einem LLM-Agenten in die Zielumgebung ein, stehlen AWS-Zugangsdaten und holen anschließend einen SSH-Private-Key aus AWS Secrets Manager. Damit steuern sie Sessions über einen SSH-Bastion-Host und exfiltrieren binnen Minuten den Inhalt einer internen PostgreSQL-Datenbank. Entscheidend ist die „Adaptive“-Komponente: […]
Project Lightwell: IBM und Red Hat härten Open-Source per KI-Validierung
LONDON (IT BOLTWISE) – IBM und Red Hat investieren 5 Milliarden US-Dollar in Project Lightwell, um kritische Schwachstellen in verbreiteten Open-Source-Komponenten schneller zu finden und sicher zu patchen. Im Zentrum steht ein KI-gestütztes „Enterprise Clearinghouse“, das Risiken priorisiert, Validierung unterstützt und Updates über kommerzielle Subscriptions verteilt. Während parallel neue Angriffswege wie täuschend echte Phishing-Seiten, Git-Service-Exploits […]
LLM-Agent treibt Post-Exploitation nach Marimo-CVE-2026-39987
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben, wie ein Angreifer nach der Ausnutzung einer Marimo-Schwachstelle einen KI-gestützten Agenten für die Post-Exploitation einsetzt. Dabei werden Cloud-Zugangsdaten aus einem kompromittierten System extrahiert, in einer AWS-Umgebung weiterverwendet und schließlich wird ein SSH-Schlüssel aus Secrets Manager abgerufen. In kurzer Zeit führen mehrere SSH-Sessions zu einer vollständigen Ausleitung einer internen PostgreSQL-Datenbank. […]
DNS-AID: KI-Agenten finden sich per Domain Name System
LONDON (IT BOLTWISE) – DNS-AID bringt einen neuen Ansatz für die KI-Agenten-Konnektivität: Statt Port-Scans und hardcodierten Konfigurationen sollen Agenten ihre Adressen über DNS veröffentlichen und finden. Das Open-Source-Projekt ist auf bestehender DNS-Infrastruktur aufgebaut und nutzt SVCB-Einträge als primären Mechanismus, mit TXT als Fallback. Damit will es eine „web-native“ Discovery-Schicht schaffen, die ohne zusätzliche Vermittler auskommt. […]
Malware stiehlt Claude-User-„Secrets“ über npm-Paket – Angreifer leakt eigenen GitHub-Token
LONDON (IT BOLTWISE) – Ein offenbar KI-unterstützter Angreifer versucht, über ein bösartiges npm-Paket Dateien von Claude-Usern abzugreifen. Das Paket wird nach nur wenigen Tagen wieder aus dem Registry entfernt, doch zuvor wurden Hunderte Downloads gezählt. Der entscheidende Fehler: Der Malware-Autor leakte bei sich selbst einen privaten GitHub-Token, wodurch Forschende die gestohlenen Daten und das Vorgehen […]
Shadow AI als Produkt: 2.000 Vibe-Coding-Apps zeigen Lücken in Security-Stacks
LONDON (IT BOLTWISE) – Unternehmen sehen derzeit eine neue Form von Shadow AI: Mitarbeitende bauen nicht nur Prompts, sondern veröffentlichen ganze Applikationen per KI-gestützter Entwicklungsumgebung direkt ins Web. Eine Analyse fand Tausende solcher Apps mit sensiblen Daten und ohne grundlegende Zugriffskontrollen. Der Kern der Sicherheitslücke liegt weniger in einzelnen Tools, sondern in fehlender Sicht entlang […]
KI-Tools vs. Bug-Jäger: Pwn2Own-Siegerin warnt vor schnellerem Angriffsknow-how
BERLIN / LONDON (IT BOLTWISE) – Eine Spitzen-Hackerin bei Pwn2Own warnt, dass KI-Modelle wie Anthropics Mythos den Wettbewerb um neue Schwachstellen drastisch verändern. Noch helfen KI-Assistenztools ihr beim schnelleren Recherchieren, doch die „unteren Hürden“ könnten bald verschwinden. Gleichzeitig erwarten Experten, dass Angreifer KI zunehmend zur Beschleunigung von Angriffen nutzen. Entscheidend wird laut der Szene sein, […]
Prompt-Injection im Java-Testtool jqwik: Agenten sollen Tests löschen
LONDON (IT BOLTWISE) – In der Open-Source-Welt sorgt jqwik für Aufsehen: Ein Entwickler hat eine versteckte Prompt-Injection in die Testausgabe eingebaut, die KI-Code-Agenten dazu bringen soll, Tests und Code zu löschen. Der Fall zeigt, wie Prompt Injection nicht nur Daten, sondern auch Build- und Testartefakte angreifen kann – besonders dann, wenn Tools Anweisungen ungeprüft aus […]
GREYVIBE: KI-gestützte Phishing-Ketten gegen Ziele in der Ukraine
BERLIN / LONDON (IT BOLTWISE) – Eine bislang wenig dokumentierte Bedrohungsgruppe namens GREYVIBE wird mit anhaltenden Cyberangriffen gegen die Ukraine und ukrainisch verbundene Organisationen in Verbindung gebracht. Laut Analyse-Berichten kombinieren die Akteure klassische Social-Engineering-Vektoren wie Spear-Phishing und Fake-CAPTCHA-Seiten mit maßgeschneiderten Loadern und Malware-Varianten. Besonders brisant: Hinweise deuten darauf hin, dass generative KI und große Sprachmodelle […]
GREYVIBE: KI-gestützte Cyberangriffe auf Ukraine kombinieren Phishing, Loader und GenAI
LONDON (IT BOLTWISE) – Ein bisher kaum dokumentierter Akteur namens GREYVIBE soll seit August 2025 fortlaufend Angriffe auf die Ukraine und ukrainische Organisationen durchführen. Sicherheitsforschung ordnet die Kampagnen einem russischsprachigen Umfeld zu und beschreibt einen Mix aus Spear-Phishing, gefälschten Captchas, Android- und Windows-Malware sowie Datenexfiltration über mehrere Tools. Besonders brisant: Hinweise sprechen dafür, dass Generative […]
Shadow AI als Produkt: Warum Session-Layer-Security bei Vibe-Coding jetzt zählt
LONDON (IT BOLTWISE) – Eine neue Untersuchung zeigt, wie Vibe-Coding-Apps in großem Stil ohne saubere Zugriffskontrollen auf dem offenen Internet landen. Besonders kritisch: Über einfache URL-Links werden teils sensible Unternehmens- und Personendaten, Betriebsinformationen sowie Admin-Rechte zugänglich. Klassische Security-Stacks wie EDR, DLP, CASB und Firewalls erkennen solche Risiken oft nur fragmentiert, weil die entscheidenden Schritte im […]
WP Maps Pro 6.1.1 schließt kritische Lücke für Administrator-Takeover
LONDON (IT BOLTWISE) – In WP Maps Pro konnten Angreifer ohne Login über eine missbrauchte AJAX-Schnittstelle Administratorkonten anlegen und damit einen vollständigen Site-Takeover auslösen. Die Lücke betraf alle Versionen bis einschließlich 6.1.0 und nutzte eine öffentlich einsehbare Nonce ohne zusätzliche Berechtigungsprüfung. Nach Einreichung beim Wordfence Bug Bounty-Programm und Validierung durch Sicherheitsforscher veröffentlichte der Anbieter das […]
MicrosoftSystem64: Trojaner tarnt sich über HuggingFace und kapert npm-Workflows
LONDON (IT BOLTWISE) – Eine neue Malware-Kampagne nutzt manipulierte npm-Pakete, um Entwicklerrechner zu kompromittieren und anschließend Daten wie Krypto-Wallets sowie Zugangsdaten abzugreifen. Besonders brisant: Die Angreifer „tarnen“ die Infrastruktur über HuggingFace und leiten gestohlene Inhalte in öffentlich scheinende Datensätze um. Die Schadsoftware implementiert Remote-Control-Funktionen über WebSocket und setzt plattformübergreifend auf Node.js-Mechanismen. Für Unternehmen bedeutet das […]
 #Sophos
 #AmazonPrime
 #Bestseller

