




OXLOADER-Loader missbraucht Google Ads für CastleStealer: neue Umgehungskette
LONDON (IT BOLTWISE) – Eine neue Malware-Ladekette namens OXLOADER verteilt den .NET-Infostealer CastleStealer über missbräuchliche Google-Ads-Weiterleitungen und täuscht Nutzer mit einer gefälschten Installationsoberfläche. Laut Elastic Security nutzt die Kampagne Obfuskations- und Anti-Analyse-Techniken wie Control-Flow-Flattening, und sie lädt die nächste Stufe über PowerShell nach. Besonders relevant für Unternehmen: Die Angreifer missbrauchen zudem legitime Dienste wie dezentrale […]
macOS unter Druck: Infostealer dominieren neue Schädlinge – plus Lieferkettenrisiko
LONDON (IT BOLTWISE) – Mehr als 65 % der neuen macOS-Schädlinge zielen als sogenannte Infostealer auf Datendiebstahl. Sicherheitsforscher beobachten, dass Angreifer immer häufiger über täuschend echte Disk-Images (.dmg) und manipulierte Installationsroutinen einsteigen. Gleichzeitig verschiebt sich die Bedrohung vom einzelnen Download hin zu Lieferkettenangriffen, bei denen kompromittierte Maintainer-Accounts schadhaften Code in viele Pakete tragen. Für Unternehmen […]
Identitätsdiebstahl: Zunehmende Gerätezugriffe setzen IT-Sicherheitsmaßnahmen unter Druck
HONGKONG / LONDON (IT BOLTWISE) – Gerätezugriffe treiben den Identitätsdiebstahl spürbar nach oben: Laut aktuellen Erhebungen machen unbefugte Smartphone- und Computerübernahmen bereits rund ein Viertel der gemeldeten Fälle aus. Besonders kritisch ist, dass technische Infostealer-Malware Zugangsdaten direkt abgreift, während Opfer häufig mehrere Identitätsdelikte parallel erleben. Gleichzeitig steigt der finanzielle Druck für Unternehmen und Finanzinstitute, weil […]
Have I Been Pwned: 124 Millionen Passwörter aus Infostealer-Logs prüfen
LONDON (IT BOLTWISE) – Have I Been Pwned hat seine Datenbank um 124 Millionen kompromittierte Passwörter erweitert, die jetzt auf betroffene Konten geprüft werden können. Auffällig ist dabei die Quelle: Die Datensätze sollen direkt von infizierten Endgeräten stammen, nicht ausschließlich aus einem einzelnen Unternehmens-Datenleck. Damit rückt eine neue Angriffswelle in den Fokus, die über Infostealer-Malware […]
HaveIBeenPwned meldet 124 Millionen neue Passwörter aus Stealer-Logs
LONDON (IT BOLTWISE) – HaveIBeenPwned (HIBP) nimmt neue Zugangsdaten in seine Datenbank auf: 56 Millionen E-Mail-Adressen und 124 Millionen Passwörter, offenbar aus sogenannten Stealer-Logs. Anders als bei klassischen Leaks von Webdiensten stammen die Datenmutmaßlich direkt von infizierten Endgeräten, was die Risiken für Betroffene verschärft. Der Beitrag ordnet ein, wie solche Infostealer-Daten in Sicherheitsdienste gelangen, wie […]
Steam-Workshop missbraucht: Wallpaper Engine liefert Malware und Krypto-Miner
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor Malware, die über den Steam Workshop als Wallpaper-Pakete in „Wallpaper Engine“ eingeschleust wird. Betroffene Wallpaper enthalten teils ausführbare Bestandteile oder verstecken Payloads in passwortgeschützten Archiven, die beim Installieren automatisch starten. Dadurch können Angreifer Steam-Konten kapern, Backdoors installieren und sogar Krypto-Mining oder Infostealer ausführen. Wichtig: Steam hat zwar bereits […]
HaveIBeenPwned aktualisiert Datenbank um 56 Mio. E-Mails und 124 Mio. Passwörter aus Infostealer-Logs
LONDON (IT BOLTWISE) – HaveIBeenPwned hat seine Datenbank mit einer ungewöhnlichen Quelle erweitert: Millionen Datensätze stammen diesmal aus Infostealer-Malware, die Zugangsdaten direkt von infizierten Geräten ausliest. Insgesamt wurden laut Dienst etwa 56 Millionen eindeutige E-Mail-Adressen und 124 Millionen Passwörter integriert. Für Unternehmen und IT-Teams bedeutet das Update vor allem mehr sichtbare Risiken in Bestandskonten und […]
Amos Stealer: 56 Mio. E-Mails und 124 Mio. Passwörter geleakt – Fokus auf Entwicklerkonfigurationen
LONDON (IT BOLTWISE) – Eine neue Welle von Credential-Diebstählen rückt den Schutz von Entwickler-Workstations in den Mittelpunkt: Der Amos Stealer zielt unter macOS gezielt auf Keychain-Daten und kritische Konfigurationsdateien. Branchenmeldungen berichten zudem über 56 Millionen geleakte E-Mail-Adressen und 124 Millionen Passwörter, die in Infostealer-Logs indexiert wurden. Besonders riskant ist, dass der Schadcode nicht nur Browserzugänge, […]
Steam-Workshop als Malware-Vektor: Kaspersky warnt vor bösartigen Wallpaper-Downloads
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer Kampagne, die bösartige Inhalte über den Steam-Workshop in scheinbar harmlose Wallpaper-Downloads einschleust. Angreifer missbrauchen dabei ein Wallpaper Engine-Feature, das animierte Hintergrundbilder bereitstellt, um Schadsoftware auf Rechnern zu installieren. Laut Kaspersky wurden bereits tausende Downloads verzeichnet und im untersuchten Fall eine Backdoor-Komponente getarnt ausgeliefert. Valve habe die betroffenen […]
AUR-Hijack in Arch Linux: Rust-Infostealer und optionaler eBPF-Rootkit-Telemetrie-Bypass
LONDON (IT BOLTWISE) – Über 400 AUR-Pakete im Arch User Repository wurden missbraucht, indem Angreifer Build-Skripte in scheinbar legitimen Releases umschrieben. Dadurch lieferte der Build-Prozess einen Rust-Infostealer aus, der bei Root-Rechten zudem optional einen eBPF-basierten Tarnmechanismus nachlädt. Betroffen ist dabei die AUR-Build-Chain, nicht die offiziellen Arch-Repositories – trotzdem kann schon ein „Update“ zur Kompromittierung von […]
Atomic Arch: AUR-Packages als Stealth-Infostealer mit eBPF-Rootkit
LONDON (IT BOLTWISE) – Angreifer haben im Arch User Repository (AUR) über 400 Pakete gekapert, Build-Skripte umgeschrieben und damit einen KI-basiert? nein: einen KI-unabhängigen Infostealer auf Build-Hosts versteckt. Besonders kritisch: Das Vertrauen der Community in Paketnamen und Historie wurde ausgenutzt, nicht eine einzelne Schwachstelle. Je nach Ausführung kann zusätzlich ein eBPF-Rootkit Prozesse und Verbindungen verschleiern, […]
Red Hat-Lieferkettenleck: Infostealer kapern npm-Pakete und zielen auf Entwickler
LONDON (IT BOLTWISE) – Red Hat meldet einen gravierenden Lieferkettenvorfall: Angreifer schleusen Schadcode in npm-Pakete der redhat-cloud-services-Reihe ein, nachdem sie zuvor Entwicklerkonten kompromittiert hatten. Der Fall macht sichtbar, wie eng Künstliche Intelligenz-fähige Produktivumgebungen, Open-Source-Ökosysteme und Identitätsmanagement mittlerweile miteinander verflochten sind. Gleichzeitig zeigt die Breite weiterer Kampagnen, dass Infostealer nicht nur Endgeräte treffen, sondern vor allem […]
Weedhack und CountLoader: Minecraft-Malware als MaaS und neue Downloader-Ketten
LONDON (IT BOLTWISE) – Künstliche Zugriffe über YouTube und manipulierte Links machen neue Malware-Kampagnen für Minecraft-Accounts besonders gefährlich. McAfee Labs beschreibt „Weedhack“ als Malware-as-a-Service, der JAR-Dateien tarnt, Zugangsdaten stiehlt und sogar aus der Ferne weitere Payloads nachlädt. Parallel zeigt die Analyse zu „CountLoader“, wie JavaScript-Downloader über manipulierte Software und Wechseldatenträger Zehntausende Systeme kompromittieren. Ergänzend wird […]
Booking.com-Betrug: Deutsche Opfer zahlen bei personalisiertem Phishing fast doppelt so viel
LONDON (IT BOLTWISE) – Kriminelle nutzen geleakte Buchungsdaten, um in Deutschland besonders zielgerichtete Phishing-Angriffe auszulösen. Betroffene verlieren im Schnitt 1.180 Euro, während der weltweite Durchschnitt bei 630 Euro liegt. Auffällig ist dabei die Tempo-Spirale: Viele zahlen innerhalb von nur 30 Minuten. Der Vorfall zeigt, warum Unternehmen und Privatpersonen Sicherheitsmechanismen wie Passkeys und strikte Kanalprüfung bei […]
GTA-6-Release-Hype befeuert Trojaner und Phishing-Wellen für Gamer
LONDON (IT BOLTWISE) – Mit der Vorfreude auf GTA VI wächst auch das Risiko für gefälschte „Beta“-Apps, Trojaner und Phishing-Seiten. Sicherheitsanbieter berichten über steigende Aktivitäten rund um manipulierte Downloads, Social-Login-Fakepages und aggressive Werbe-„Adware“ auf Mobilgeräten. Besonders gefährlich: Viele Kampagnen zielen auf Nutzer ab, die während des Release-Hypes besonders bereit sind, Vorabversionen aus unzuverlässigen Quellen zu […]
JINX-0164: Fake-Recruiter-Lures und macOS-Malware für Kryptodiebstahl
LONDON (IT BOLTWISE) – Eine neue Kampagne unter dem Namen JINX-0164 nutzt recruiter-ähnliche Lockangebote, um Entwickler in gefälschte Videokonferenz-Links zu manövrieren. Dahinter steckt eine passgenaue macOS-Malware-Kette, die sensible Daten aus Endpunkten abgreift und sich anschließend in interne Code-Verteilung und Entwicklungsumgebungen seitlich bewegt. Besonders brisant: In mindestens einem Fall wird auch von einem Supply-Chain-Angriff berichtet, wodurch […]
ClickFix-Angriff auf „Based Apparel“-Shop: Infostealer für macOS
LONDON (IT BOLTWISE) – Ein Online-Shop, der mit dem Namen eines US-Behördenchefs verbunden war, wurde Opfer eines ClickFix-Angriffs: Besucher auf macOS wurden über eine gefälschte Cloudflare-„Verify you are human“-Seite in Terminal-Aktionen gelotst. Dabei soll ein Infostealer im Hintergrund private Daten, Session-Tokens und sogar Krypto-Assets aus Wallets abgreifen. Der Shop ging nach der Entdeckung offline, meldet […]
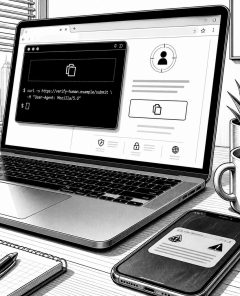
Gefälschte Cloudflare-Seite auf BasedApparel.com: ClickFix-Malware für macOS
LISSABON / LONDON (IT BOLTWISE) – Auf BasedApparel.com wird macOS-Nutzerinnen und -Nutzern eine gefälschte Cloudflare-Bestätigungsseite als DDoS-Schutz getarnt. Wer auf den „Copy“-Button klickt, bekommt jedoch keinen harmlosen Text, sondern einen versteckten, mehrstufigen Befehl für Terminal-Ausführung. Die Attacke lädt anschließend eine Shell-Skript-Payload nach, die gezielt Credentials und Wallet-Daten einsammeln kann. Damit zeigt sich erneut, wie effektiv […]
Hacker missbrauchen Cloudflare-Bestätigung auf Merch-Seite: ClickFix installiert Infostealer
LONDON (IT BOLTWISE) – Ein gehackter Shop für Merchandising rund um den FBI-Direktor führte Nutzer auf eine manipulierte Cloudflare-„Verification“-Seite. Danach sollten Besucher einen Code in ein Terminal kopieren und damit unbemerkt Malware installieren. Experten ordnen den Angriff als ClickFix-Variante ein, die Identitätsdaten und Browserinformationen ausliest. Zusätzlich soll eine Zahlungskomponente auf der Checkout-Seite Kreditkartendaten abgreifen. Ein […]
Kash Patels Based Apparel: Bekleidungs-Website offline nach Malware-Verdacht
LONDON (IT BOLTWISE) – Nachdem Berichte über einen möglichen Malware-Angriff auf die Merchandise-Seite von Based Apparel aufkamen, wurde die Domain am Freitag abgeschaltet. Sicherheitsforscher hatten zuvor Hinweise auf einen Infostealer beschrieben, der Besucher gezielt kompromittieren und Zugangsdaten abgreifen könnte. Parallel zeigt ein weiterer Vorfall im Umfeld eines Mobilfunkanbieters, wie schnell persönliche Daten in den Fokus […]
Steganografie in Katzenfotos: Neue Malware-Kampagnen treffen Unternehmen
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor Steganografie-Kampagnen, die Schadsoftware in vermeintlich harmlosen Bildern verstecken. Mit Ladern wie „PawsRunner“ und Angriffen wie „Operation SilentCanvas“ gelangen Angreifer über Phishing-Anhänge in Unternehmensumgebungen. Besonders kritisch: Die Malware kann ressourcenreich Daten wie Tokens, Passwörter und Cookies auslesen und teils komplett „fileless“ im Arbeitsspeicher laufen lassen. Unternehmen stehen damit vor […]
GitHub prüft mutmaßlichen Leak von internen Repos durch TeamPCP und warnt vor Supply-Chain-Wurm
SAN FRANCISCO / LONDON (IT BOLTWISE) – GitHub untersucht einen mutmaßlichen unautorisierten Zugriff auf interne Repositories, nachdem der Threat Actor TeamPCP Quellcode und interne Strukturen zum Verkauf angeboten haben soll. Parallel wächst eine selbstverbreitende Malware-Kampagne weiter, die über kompromittierte Python-Pakete in automatisierten Build- und Deployment-Prozessen Fuß fasst. Besonders kritisch: der Code läuft ohne sichtbare Spuren […]
Credential- und Session-Exposure Monitoring als Security-Baseline
BERLIN / LONDON (IT BOLTWISE) – Viele Datenschutz- und Ransomware-Vorfälle beginnen nicht mit einem spektakulären Perimeter-Break, sondern mit gültigem Login-Material, das woanders kompromittiert wurde. Genau hier setzt Credential- und Session-Exposure Monitoring an: Es macht sichtbar, wenn Unternehmenszugänge bereits außerhalb der eigenen Security-Grenzen zirkulieren. Der Artikel ordnet ein, warum insbesondere gestohlene Browser-Sessions schwerer zu erkennen sind […]
NPM-Supply-Chain-Angriff: Infostealer und Phantom-Bot-DDoS aus vier Paketen
LONDON (IT BOLTWISE) – Sicherheitsforscher melden vier kompromittierte Pakete aus einem weit verbreiteten JavaScript-Paket-Ökosystem. Je nach Library werden entweder Infostealer-Funktionen aktiv oder ein verteiltes DDoS-Botnet namens Phantom Bot. Auffällig ist dabei, dass mindestens ein Paket eine geklonte Version eines zuvor veröffentlichten Wurmcodes enthält. Betroffene sollten Downloads sofort entfernen, Secrets rotieren und den Netzwerkzugriff auf verdächtige […]
 #Sophos
 #AmazonPrime
 #Bestseller

